

باختصار: حوكمة وكلاء الذكاء الاصطناعي هي مجموعة القواعد التي تحدد من يحق له تشغيل وكيل، وما الذي يمكنه لمسه، وما الذي يمكنه الوصول إليه، ومن يوافق عندما يطلب صلاحيات إضافية، وما السجل الذي يتركه. تفرض بيئة Codex sandbox من OpenAI وAI Governance من Docker النصف الخاص بوقت التشغيل من تلك القائمة. أما النصف الآخر، أي الملكية والمراجعة، فيكمن في كيفية إسناد فريقك لعمل الوكيل وقبوله.
ما هي حوكمة وكلاء الذكاء الاصطناعي؟
حوكمة وكلاء الذكاء الاصطناعي هي السياسات وحفظ السجلات حول الوكلاء المستقلين: أي الأشخاص يمكنهم تشغيلهم، وأي الملفات ووجهات الشبكة يمكنهم استخدامها، وأي الأدوات يمكنهم استدعاؤها، ومتى يجب أن يوافق إنسان على إجراء، وكيف تُسجَّل كل عملية قرار. وهي تتعامل مع الوكيل بوصفه فاعلًا يملك سلطة، لا بوصفه عملية يجب احتواؤها.
أصبحت هذه الصياغة عنوان الصناعة هذا الأسبوع. في 19 نوفمبر، أعادت Docker إطلاق علامتها حول عبارة واحدة من المديرة التسويقية Terri Avnaim: «الحاويات تعزل أحمال العمل. لكن الوكلاء ليسوا أحمال عمل. الوكلاء فاعلون.» ويواصل المنشور: «يتخذ الوكلاء قراراتهم الخاصة بشأن ما يشغّلونه، وما يصلون إليه، وما يغيّرونه.»
وقبل ذلك بيوم، نشرت OpenAI Inside the Codex sandbox، وهو شرح تفصيلي لكيفية تقييد Codex لما يمكن أن تفعله الأوامر على حاسوبك المحمول. مورّدان، وتصميمان، وسؤال واحد مشترك. إذا كان فريقك يشغّل بالفعل وكلاء البرمجة عبر Sharkly، فسيرشدك هذا الدليل إلى الموضع الذي تتوقف عنده ضوابط وقت التشغيل، وإلى حيث يجب أن تتولى حوكمة الفريق المهمة.
لماذا يغيّر مبدأ «الوكلاء فاعلون» السؤال؟
تجيب الحاوية عن سؤال واحد: ما الذي يمكن لهذه العملية رؤيته؟ هذا السؤال ما زال مهمًا. لكنه لا يغطي كل ما يفعله الوكيل.
يقرأ الوكيل مهمة، ويختار أوامر، ويحدد الملفات التي سيعدّلها، ويقرر ما إذا كان سيستدعي أداة، وأحيانًا يطلب صلاحيات إضافية في منتصف الطريق. كل واحد من هذه الأمور قرار. ويصف منشور Docker عن AI Governance الفجوة بدقة: «قرار النموذج ليس إجراءً مخوّلًا تلقائيًا.»
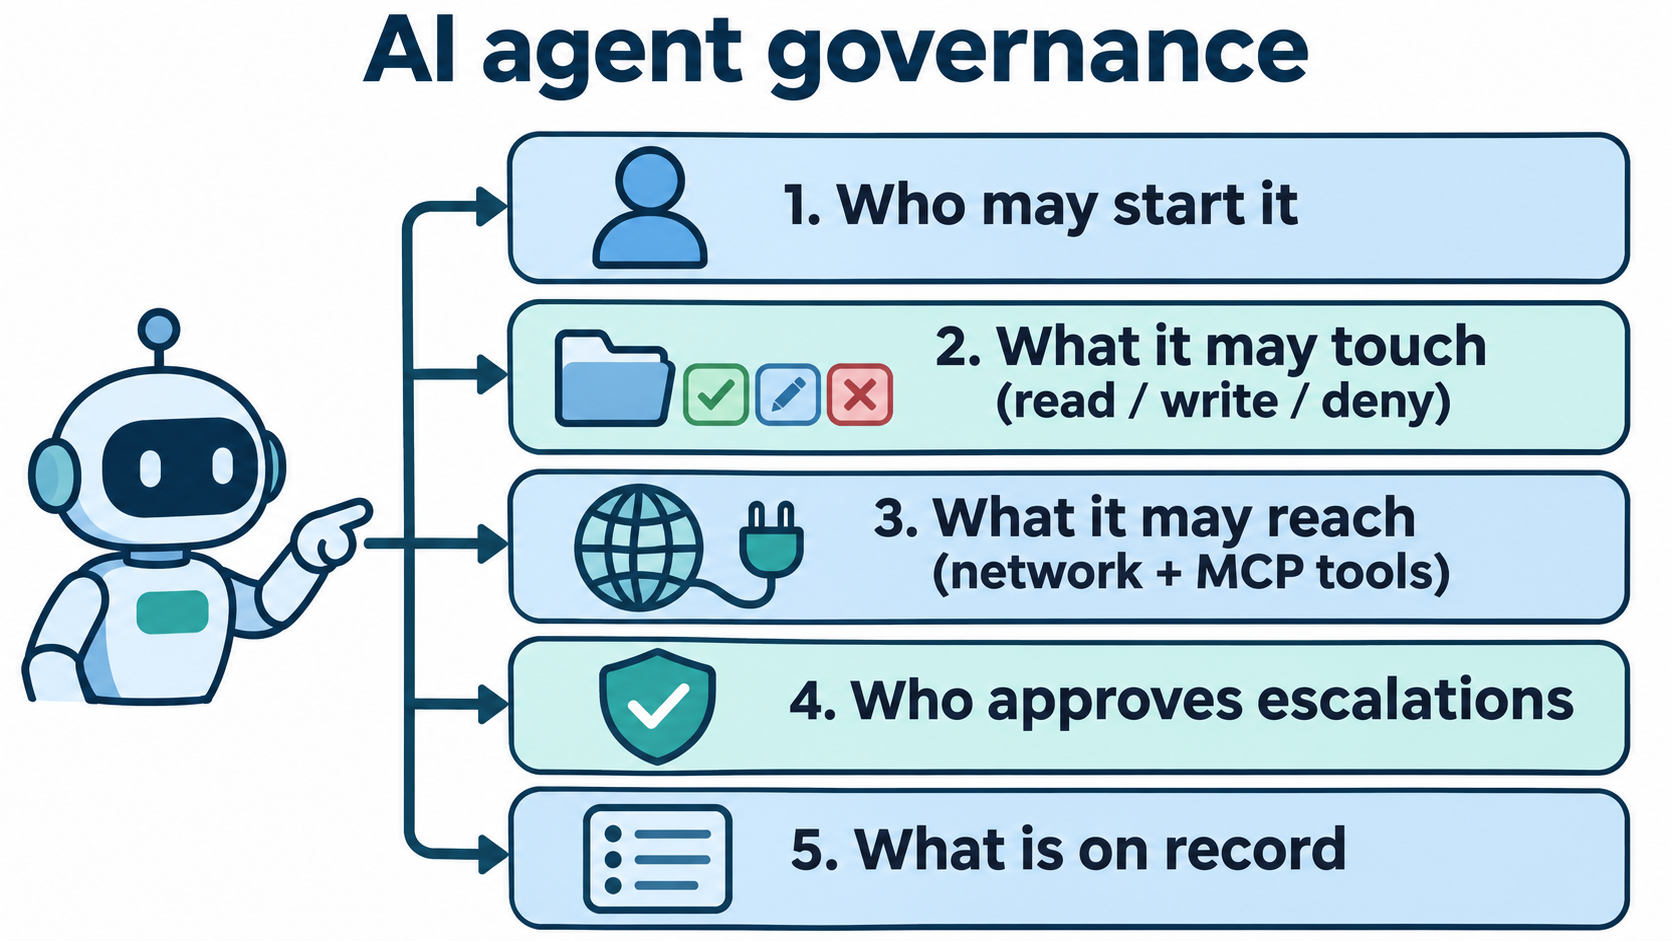
لذلك تنتقل الحوكمة من «عزل العملية» إلى «تخويل الفاعل». وتحتاج إلى إجابات عن خمسة أسئلة:
- من يحق له تشغيله؟ أي الأشخاص يمكنهم إسناد وكيل معيّن أو تشغيله.
- ما الذي يمكنه لمسه؟ مسارات نظام الملفات، قراءةً أو كتابةً.
- ما الذي يمكنه الوصول إليه؟ نطاقات الشبكة وأدوات MCP (بروتوكول سياق النموذج).
- من يوافق على التصعيدات؟ ماذا يحدث عندما يطلب الوكيل صلاحيات تتجاوز وضعه الافتراضي.
- ما الذي يُسجَّل؟ من شغّل ماذا، وما الذي سُمح به أو رُفض، ومن قبل النتيجة.
تتعامل المقاربتان الحاليتان مع الأسئلة من 2 إلى 4 بطرق مختلفة. أما السؤال 1 ومعظم السؤال 5 فيقعان خارج نطاق كلتيهما.
كيف تحكم بيئة Codex sandbox وصول الوكلاء؟
تقيّد بيئة Codex sandbox الأوامر داخل بيئتك الحالية بدلًا من نقلها إلى آلة افتراضية أو حاوية. وسبب OpenAI عملي: يتطلب بناء iOS أدوات Mac الأصلية والمحاكي، وهي أمور لا تستطيع حاوية Docker تشغيلها.
يأتي الفرض من كل نظام تشغيل. يستخدم Codex تقنية Seatbelt على macOS، وbubblewrap مع seccomp-bpf على Linux، وهو ينتقل على Windows إلى مكتبة MXC (Microsoft eXecution Container) من Microsoft. ترث العمليات الفرعية بيئة العزل، لذا تشمل الحدود شجرة العمليات بأكملها.
ما الذي تتحكم به ملفات تعريف الأذونات في Codex؟
يحدد ملف تعريف الأذونات قواعد نظام الملفات والشبكة لجلسة ما. يتيح ملف التعريف المدمج :workspace الكتابة داخل مساحة العمل، ويُبقي .git و.codex للقراءة فقط، ويسمح بقراءات واسعة، ويعطّل الوصول إلى الشبكة. يمكنك توسيعه:
default_permissions = "dev"

[permissions.dev]
description = "Development with extra read-only protections."
extends = ":workspace"

[permissions.dev.filesystem]
"~/build-cache" = "write"

[permissions.dev.filesystem.":workspace_roots"]
".vscode" = "read"
"**/*.env" = "deny"
"secrets" = "deny"
تمر قواعد الشبكة عبر وكيل وسيط يفحص كل طلب مقابل قوائم السماح والرفض. وتفوز قواعد الرفض. يُحتجز الطلب الموجه إلى نطاق غير مدرج بينما يسأل Codex المستخدم أو يوجهه إلى المراجعة التلقائية. ويوجد المرجع الكامل للمفاتيح في وثائق أذونات Codex.
كيف يفرض المسؤولون الحدود؟
يأتي التحكم على مستوى الفريق من المتطلبات المُدارة في requirements.toml، والتي يمكن أن تأتي من ملفات النظام أو سياسة السحابة. ويقوم مثال OpenAI بتثبيت كل مستخدم على وضع القراءة فقط:
default_permissions = ":read-only"

[allowed_permission_profiles]
":read-only" = true
":danger-full-access" = false
التصعيد صريح. يمكن لأمر أن يطلب with_additional_permissions (وصول أكبر داخل بيئة العزل) أو require_escalated (تشغيل خارجها)، مع مبرر يراه المستخدم. وإطار التشغيل هو من يقرر، لا النموذج.
هناك تفصيلان مهمان للحوكمة. أولًا، يتيح لك codex sandbox --permission-profile dev -- <command> اختبار ملف تعريف قبل الوثوق به. ثانيًا، لا يعزل Codex الأمر الذي يبدأ خادم stdio MCP، لأنه لا يستطيع تخمين ما يحتاجه ذلك الخادم. أنت من يغلّفه بنفسك.
كيف تعمل Docker Sandboxes وAI Governance؟
تسلك Docker المسار المعاكس. تمنح Docker Sandboxes كل وكيل آلة افتراضية دقيقة معزولة لها Docker Engine ونظام ملفات وشبكة خاصة بها، وتُدار عبر واجهة سطر الأوامر sbx.
وتضيف AI Governance سياسة على مستوى المؤسسة فوق ذلك، في ثلاثة أجزاء:
- سياسات بيئة العزل: السماح بالنطاقات ونطاقات IP والمنافذ أو حظرها، والتحكم في مسارات المضيف التي يمكن تحميلها، سواء للقراءة فقط أو للقراءة والكتابة. وتذكر وثائق حوكمة المؤسسة أن السياسة تعتمد الرفض الافتراضي.
- حوكمة أدوات MCP: سياسات لحركة MCP عبر MCP Gateway من Docker، مكتوبة بلغة Cedar، وتغطي الخوادم التي يمكن تسجيلها واستدعاءات الأدوات والموارد والمطالبات المسموح بها. ويمكن للسياسات أيضًا طلب تأكيد لاستدعاءات محددة.
- التدقيق والرؤية: سجلات منظمة لكل قرار سياسة تتضمن الفاعل والإجراء والهدف والقرار والوقت، وقابلة للتصدير أو الإعادة إلى SIEM.
يمكن للمطوّر التحقق من حدّ معيّن قبل بدء العمل:
$ sbx policy check network api.anthropic.com
Allowed: api.anthropic.com
$ sbx policy check network blocked.example.com
Denied: blocked.example.com
Docker صريحة بشأن حالة حدّية واحدة: تنطبق سياسات MCP فقط على الحركة عبر بوابتها. أما الاتصال المباشر بخادم MCP بعيد فيندرج تحت سياسة الشبكة الخاصة ببيئة العزل بدلًا من ذلك. وتبيع Docker خدمة AI Governance كخطة منفصلة عبر فريق المبيعات.
Codex sandbox مقابل Docker AI Governance
| السؤال | Codex sandbox | Docker Sandboxes + AI Governance |
|---|---|---|
| أين يعمل الوكيل | بيئتك الحالية، عزل على مستوى نظام التشغيل | آلة افتراضية دقيقة معزولة لكل وكيل |
| قواعد نظام الملفات | ملفات تعريف الأذونات: read، write، deny لكل مسار |
سياسات التحميل، للقراءة فقط أو للقراءة والكتابة |
| قواعد الشبكة | وكيل وسيط مع السماح/الرفض حسب النطاق، والطلبات غير المدرجة تُحتجز للموافقة | سياسات النطاقات ونطاقات IP والمنافذ، مع الرفض الافتراضي |
| أدوات MCP | خوادم Stdio غير معزولة ما لم تغلفها بـ codex sandbox |
سياسات Cedar عند MCP Gateway |
| فرض المسؤول | requirements.toml، نظام أو سحابة |
Docker Home أو AI Governance API |
| التصعيد | طلب لكل أمر، يقرره المستخدم أو المراجعة التلقائية | قواعد تأكيد على استدعاءات أدوات محددة |
| التدقيق | ليس محور هذا المنشور | سجلات منظمة لقرارات السياسة |
استخدم بيئة Codex sandbox عندما تحتاج وكلاؤك إلى أدوات المضيف الأصلية وتشغّل Codex بشكل أساسي. واستخدم مقاربة Docker عندما تريد حدًا واحدًا للعزل للعديد من الوكلاء مع أثر تدقيق مركزي. وستشغّل فرق كثيرة كليهما.
أين تتوقف ضوابط وقت التشغيل؟
يجيب النظامان عن سؤال «ما الذي يمكن لهذه العملية فعله الآن؟». ولا يجيب أي منهما عن سؤال «لماذا يعمل هذا الوكيل، ومن طلبه، ومن قبل النتيجة؟».
تظهر تلك الفجوة سريعًا. يمكن لبيئة العزل أن تمنع الكتابة إلى .vscode، لكنها لا تستطيع إخبارك بأن وكيلًا شُغّل من حاسوب شخص ما في الثانية صباحًا دون تذكرة. ويمكن لسجل التدقيق أن يُظهر استدعاء MCP مسموحًا، لكنه لا يستطيع إظهار ما إذا كان شخص قد راجع diff قبل الدمج. فالسجل يحتوي على إجراءات لكنه يفتقر إلى النية والاعتماد.
لقد غطّينا الجانب الخاص بكل وكيل في أذونات وكلاء البرمجة وجانب الدمج في بوابات الموافقة لوكلاء البرمجة. أما الحوكمة على نطاق الفريق فتربط الاثنين معًا.
كيف يمنح Sharkly كل تشغيل لوكيل مالكًا ومهمة وخطوة مراجعة؟
لا يستبدل Sharkly بيئة Codex sandbox أو Docker Sandboxes. بل يجلس فوق وكلاء البرمجة ويضيف سجل العمل الذي تفتقر إليه ضوابط وقت التشغيل. وفيما يلي ربط ذلك بالأسئلة الخمسة:
من يحق له تشغيله. لكل وكيل رؤية Personal أو Space، والرؤية تحدد من يمكنه إسناده أو الدردشة معه أو تشغيله من تعليق على مهمة. ويُبقي Space الخاص مهامه مرئية لأعضاء Space فقط.
أين يعمل. لكل Computer مالك ورؤية خاصة به. ولا يمكن إلا للمالك حذفه أو تغيير المؤسسات التي يجوز لها استخدام Computer شخصي؛ ولا يستطيع مسؤول المؤسسة تجاوز ذلك. ويمكن للمالك فصل وكيل، مما يلغي تشغيلاته النشطة.
ما الذي يحصل عليه. يحمل التشغيل المدعوم بمهمة المهمةَ والتعليقات الحديثة وتعليمات الوكيل وSkills والمستودعات، ولا يحمل إلا متغيرات البيئة وارتباطات الأسرار المهيأة له. وتحصل كل مهمة على دليل معزول، ويمكن لعمل المستودع أن يستخدم worktree منفصلًا لكل تشغيل.
من يوافق. يحدد سير عمل نوع المهمة الحالات التي يمكن للوكيل تعيينها. ويمكن للوكيل ترك مهمة في انتظار مراجعة بشرية، فتصل إلى صندوق الوارد الخاص بالشخص المسؤول.
ما الذي يُسجَّل. يُظهر سجل التنفيذ مصدر التشغيل ووقتي البدء والانتهاء واستدعاءات الأدوات وأحداث Runtime وتفاصيل الأعطال. وتصبح رسائل الوكيل الموجهة إلى الفريق تعليقات مرتبطة بالتشغيل.
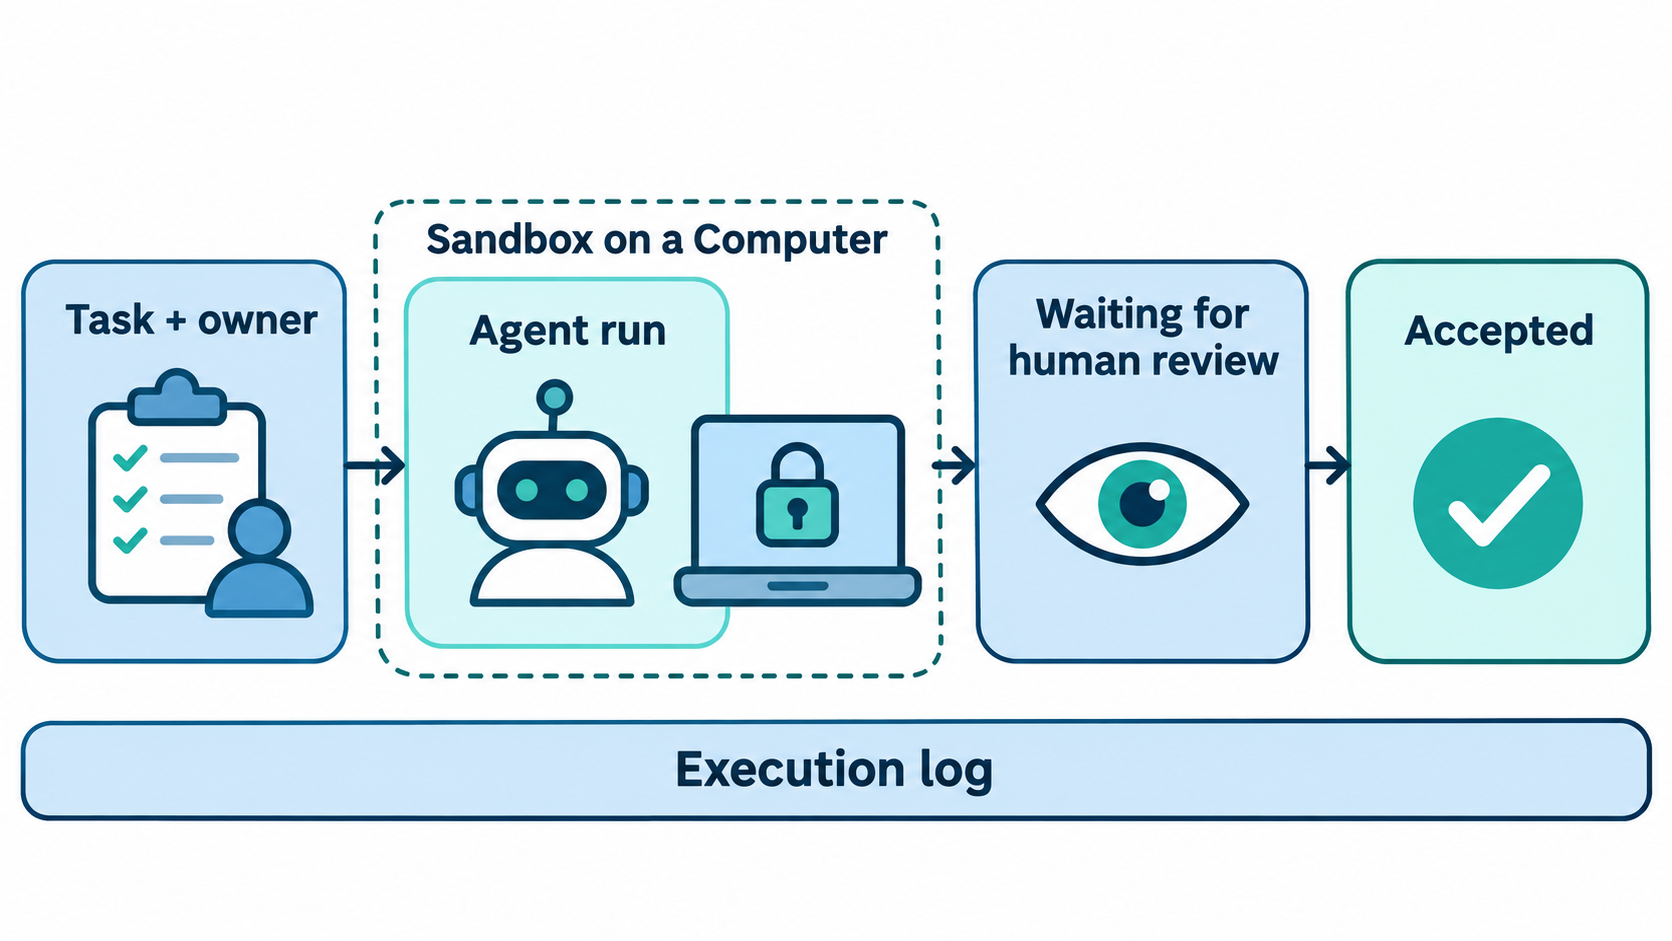
إذن، تقرر بيئة العزل ما الذي يمكن للأمر فعله، وتقرر المهمة سبب تشغيله ومن اعتمده. وتغطي وثائق Sharkly الرؤية وComputers وحالات التشغيل بالتفصيل.
قائمة تحقق للحوكمة يمكنك تطبيقها هذا الأسبوع
- اسرد كل وكيل يشغّله فريقك وحدّد مالكًا بشريًا واحدًا لكل وكيل.
- اكتب ملف تعريف أذونات واحدًا أو سياسة عزل واحدة لكل دور، بدءًا من وضع القراءة فقط.
- اختبر كل ملف تعريف باستخدام
codex sandboxأوsbx policy checkقبل النشر. - غلّف كل خادم MCP أو مرّره عبر بوابة؛ لا تترك خوادم stdio دون عزل.
- ثبّت ملفات التعريف مركزيًا باستخدام
requirements.tomlأو سياسة المؤسسة. - اشترط وجود مهمة لكل تشغيل وكيل، بحيث يكون لكل تشغيل سبب ومسؤول مسند إليه.
- وجّه النتائج إلى حالة مراجعة بشرية قبل الدمج.
- أبقِ الأسرار خارج نص المهمة والتعليمات وSkills؛ واربطها لكل بيئة تشغيل.
تتعمق قائمة تحقق ضوابط الأسرار لدينا في الخطوة 8.
الخاتمة
الوكلاء فاعلون، لذا فإن حوكمتهم تعني أكثر من عزل عملية. تمنحك بيئة Codex sandbox وDocker AI Governance الآن إجابات قوية لحدود نظام الملفات والشبكة والأدوات. لكن الملكية والنية والمراجعة ما زالت بحاجة إلى موضع. اختر بيئة عزل، واكتب ملف التعريف الأول، ثم اربط وكلاءك بـ Sharkly ليبدأ كل تشغيل من مهمة وينتهي باعتماد شخص.
الأسئلة الشائعة
ما الفرق بين حوكمة وكلاء الذكاء الاصطناعي وأمن وكلاء الذكاء الاصطناعي؟
الأمن هو طبقة الفرض: بيئات العزل، وسياسة الشبكة، وقيود الأدوات. أما الحوكمة فتشمل تلك الطبقة إضافة إلى القرارات المحيطة بها: من يحق له تشغيل أي وكيل، ومن يوافق على التصعيدات، ومن يقبل النتيجة.
هل تعمل بيئة Codex sandbox دون Docker؟
نعم. يستخدم Codex بيئة العزل الخاصة بكل نظام تشغيل (Seatbelt، أو bubblewrap مع seccomp، أو MXC) ويشغّل الأوامر في بيئتك الحالية، لا في حاوية.
هل يمكنني عزل خادم MCP في Codex؟
نعم، لكن ليس افتراضيًا. لا يعزل Codex الأمر الذي يبدأ خادم stdio MCP. عليك تغليفه بـ codex sandbox --permission-profile <name> -- في command وargs الخاصين بالخادم.
ما الذي تسجله Docker AI Governance؟
تسجل قرارات سياسة بيئة العزل وأحداث الجلسة مع الفاعل والإجراء والهدف والقرار والوقت. وتقول Docker إن السجلات تحتوي على بيانات وصفية للحوكمة، وليس محتوى المطالبات أو الاستجابات.
هل أحتاج إلى كل من بيئة العزل ولوحة المهام؟
إنهما يجيبان عن أسئلة مختلفة. تحدّ بيئة العزل مما يمكن للأمر فعله. وتسجل المهمة سبب حدوث التشغيل، ومن يملكه، ومن راجع النتيجة. والفرق التي تستخدم أكثر من وكيل تحتاج عادة إلى كليهما.
هل يمكن للوكيل أن يوافق على تصعيده الخاص؟
ليس في أي من التصميمين. في Codex يقرر إطار التشغيل ذلك عبر سؤال المستخدم أو التوجيه إلى المراجعة التلقائية. وفي Docker تقرر قواعد التأكيد وسياسة الرفض الافتراضي ذلك، لا الوكيل.


