Ringkasan: GPT-6 Cyber adalah varian GPT-6 Astra dari OpenAI yang dirancang khusus untuk keamanan siber dan dirilis pada 5 November 2026. Model ini memerlukan Daybreak Red serta persetujuan model terpisah, dengan tarif $20 per satu juta token input. Sebagian besar tim sebaiknya menjalankan peninjauan dan triase pada model reguler (mainline), lalu menyimpan GPT-6 Cyber khusus untuk membuktikan temuan berisiko tinggi pada sistem milik sendiri.
GPT-6 Cyber mengubah tahap akhir dari tinjauan keamanan, bukan tahap awal. Pengumuman OpenAI melaporkan 81 kerentanan tingkat keparahan tinggi (high-severity) baru pada Firefox dan eksploit yang berfungsi untuk 948 bug kernel Linux. Hal ini terdengar seperti model yang layak dipasang di setiap agen yang Anda jalankan.
Namun, aturan aksesnya menunjukkan hal yang berbeda. Anda kemungkinan besar belum bisa menggunakannya hari ini, dan bagian paling bermanfaat dari rilis ini justru ada di dalam system card: panduan tentang batasan cakupan (scope) model, serta celah apa saja yang sering luput dari laporannya.
Panduan ini membahas siapa saja yang berhak mendapatkan akses, berapa biayanya, cara merutekan pekerjaan keamanan di berbagai tingkatan model, dan apa saja yang perlu diperiksa oleh peninjau Anda. Jika Anda sudah menjalankan beberapa agen, Sharkly menyediakan satu tempat terpadu untuk mengelola tugas dan hasilnya.
Apa itu GPT-6 Cyber?
GPT-6 Cyber adalah varian GPT-6 Astra khusus keamanan siber yang dirancang untuk pekerjaan keamanan terotorisasi: penemuan kerentanan, pengembangan eksploit, dan pengujian penetrasi web. OpenAI melakukan pascapelatihan (post-training) agar model ini lebih jarang menolak permintaan resmi dan tetap berada di dalam cakupan yang Anda tentukan. OpenAI memberi peringkat Kritis (Critical) untuk keamanan siber pada model ini di bawah Kerangka Kesiapan (Preparedness Framework) mereka.
Model ini bukan agen pemrograman umum yang lebih andal. Pada ExpertSWE, tolok ukur internal OpenAI untuk tugas rekayasa perangkat lunak jangka panjang, model ini mencetak skor 82,95% dibandingkan dengan 83,24% pada Astra. Tetap gunakan runtime default Anda untuk pengembangan fitur.
Siapa yang dapat mengakses GPT-6 Cyber?
Persetujuanlah yang menentukan akses, bukan anggaran. Halaman bantuan Daybreak OpenAI menyatakan bahwa perjanjian komersial atau pembelian semata tidak menjamin perolehan akses.
| Tingkat akses | Model | Peruntukan pekerjaan |
|---|---|---|
| Standard | Model reguler (mainline), termasuk Astra, dengan pengamanan standar | Pemodelan ancaman, tinjauan kode aman, penambalan (patching) |
| Daybreak Blue | Pengurangan penolakan pada model seperti GPT-6 Sol dan GPT-6 Luna; Astra tetap mempertahankan pengamanan standar | Triase kerentanan, analisis malware, respons insiden, validasi patch |
| Daybreak Red | GPT-5.6 Cyber, ditambah pengurangan penolakan pada model termasuk Astra | Uji penetrasi, red teaming, validasi eksploit |
| Red dengan persetujuan GPT-6 Cyber | gpt-6-cyber melalui API dan Codex |
Pekerjaan yang sama, menggunakan GPT-6 Cyber |
Ada tiga hal penting yang kerap mengecoh berbagai tim:
- Tingkat Red saja tidak cukup. GPT-6 Cyber memerlukan persetujuan tersendiri. Saat ini akses baru dibuka untuk kelompok pelanggan Red terpilih, dan OpenAI menyatakan seluruh pelanggan Red akan mendapatkannya "segera."
- Tidak ada jalur individu. Anda hanya dapat mendaftar untuk tingkat Red sebagai organisasi bisnis atau enterprise yang disetujui. Pengguna yang mendaftar secara perorangan hanya dapat mengajukan Blue.
- Semua fitur awalnya dalam kondisi nonaktif. Setelah disetujui, pemilik akun harus mengaktifkan Daybreak untuk pengguna atau proyek tertentu. Eksekusi Codex CLI tanpa pengawasan memerlukan parameter
daybreak=truepada host yang menjalankannya.
Organisasi juga wajib menerapkan SSO, MFA, perangkat terkelola (managed devices), dan prinsip akses terendah (least-privilege access). Penggunaan API secara default memerlukan daftar izin IP (IP allowlist).
Berapa biaya GPT-6 Cyber?
Berikut adalah harga standar API konteks-pendek OpenAI per satu juta token, per 6 November 2026:
| Model | Input | Output | Syarat pengurangan penolakan |
|---|---|---|---|
gpt-6-luna |
$0.10 | $0.50 | Daybreak Blue |
gpt-6.1-sol |
$2.00 | $10.00 | Daybreak Red |
gpt-6-astra |
$10.00 | $50.00 | Daybreak Red |
gpt-6-cyber |
$20.00 | $100.00 | Red ditambah persetujuan model |
Per token, biaya ini dua kali lipat lebih mahal dibanding Astra dan 200 kali lipat dibanding Luna. Sebagai gambaran skalanya, kampanye pengujian Linux di balik 948 eksploit tersebut menghabiskan sekitar $1,2 juta dalam bentuk kredit API, angka yang menurut OpenAI mendekati batas atas. Jangan gunakan model termahal Anda untuk memeriksa setiap file.
Tim pertahanan dengan sumber daya terbatas, seperti instansi pemerintah dan penyedia layanan esensial, dapat memanfaatkan program hibah senilai $1 miliar dari OpenAI yang mensubsidi akses ini.
Di mana nilai sepadan dari harga GPT-6 Cyber?
Bandingkan model ini dengan Astra, bukan hanya dengan model generasi sebelumnya. Angka-angka berikut berasal dari OpenAI kecuali dinyatakan lain:
| Pengujian | Aspek yang diukur | GPT-6 Cyber | GPT-6 Astra |
|---|---|---|---|
| SEC-Bench Pro | Menemukan bug pada mesin JavaScript | 87.02% | 85.38% |
| Web pentest | Recall kerentanan web | 40.3% | 32.0% |
| ExploitGym | Mengeksploitasi bug tertentu | 48.5% | 42.4% |
| RemoteExploitBench | Eksploit jarak jauh pada bug yang diketahui | 95% selesai | 100% ditolak di bawah Blue |
| FrontierCyber (Irregular) | Perangkat lunak dan perangkat keras riil | 90 dari 288 | 96 dari 288 |
Dalam hal menemukan bug, peningkatannya dibanding Astra terbilang moderat. Evaluasi eksternal oleh Irregular menunjukkan Astra sedikit lebih unggul pada FrontierCyber, GPT-6 Cyber unggul pada skenario jangka panjang, dan tidak ada serangan yang berhasil menembus target dengan pengamanan penuh (fully hardened). Perbedaan paling mencolok terletak pada izin: GPT-6 Cyber mampu mengeksekusi pembuatan eksploit yang langsung ditolak oleh Astra di bawah Daybreak Blue.
OpenAI sendiri mengakui hal tersebut: model mainline "sudah mampu menangani tinjauan kode, triase kerentanan, dan pengembangan patch." Keberhasilan di dunia nyata mencerminkan pembagian peran ini. Temuan Mozilla dilengkapi dengan bukti dan pengujian yang dapat direproduksi, dan kampanye yang sama membuktikan bahwa 30 masalah yang telah diketahui ternyata memiliki tingkat keparahan yang lebih tinggi dari laporan awal. Pembuktian tingkat keparahan inilah nilai sesungguhnya yang Anda bayar.
Cara merutekan pekerjaan keamanan di antara berbagai agen
Rutekan alur kerja berdasarkan bukti, sehingga setiap tingkatan hanya menangani pekerjaan yang tidak dapat diselesaikan oleh tingkatan yang lebih hemat biaya. Skema perutean ini merupakan rekomendasi kami, bukan aturan resmi dari OpenAI:
- Pindai dengan model mainline. Agen meninjau diff dan titik masuk publik (public entry points), lalu mencatat kandidat temuan.
- Lakukan triase di bawah Daybreak Blue. Tulis pengujian yang gagal (failing test), eliminasi duplikasi, dan beri peringkat untuk setiap temuan berdasarkan batas kepercayaan (trust boundary) yang dilanggar.
- Eskalasi berdasarkan aturan. Teruskan temuan ke tingkat atas hanya jika temuan tersebut terbukti dapat direproduksi, melanggar batas kepercayaan, dan tingkat keparahannya bergantung pada tingkat kemudahan eksploitasi (exploitability).
- Buktikan di lingkungan terisolasi. GPT-6 Cyber memvalidasi jalur serangan di lingkungan sekali pakai (disposable environment) dengan target yang telah ditentukan secara eksplisit.
- Terapkan patch, lalu serang patch tersebut. Satu agen merancang perbaikan beserta pengujiannya, dan agen kedua berupaya menerobosnya.
- Keputusan akhir di tangan manusia. Tidak ada kode yang di-merge atau diserahkan ke maintainer tanpa tinjauan langsung oleh manusia.
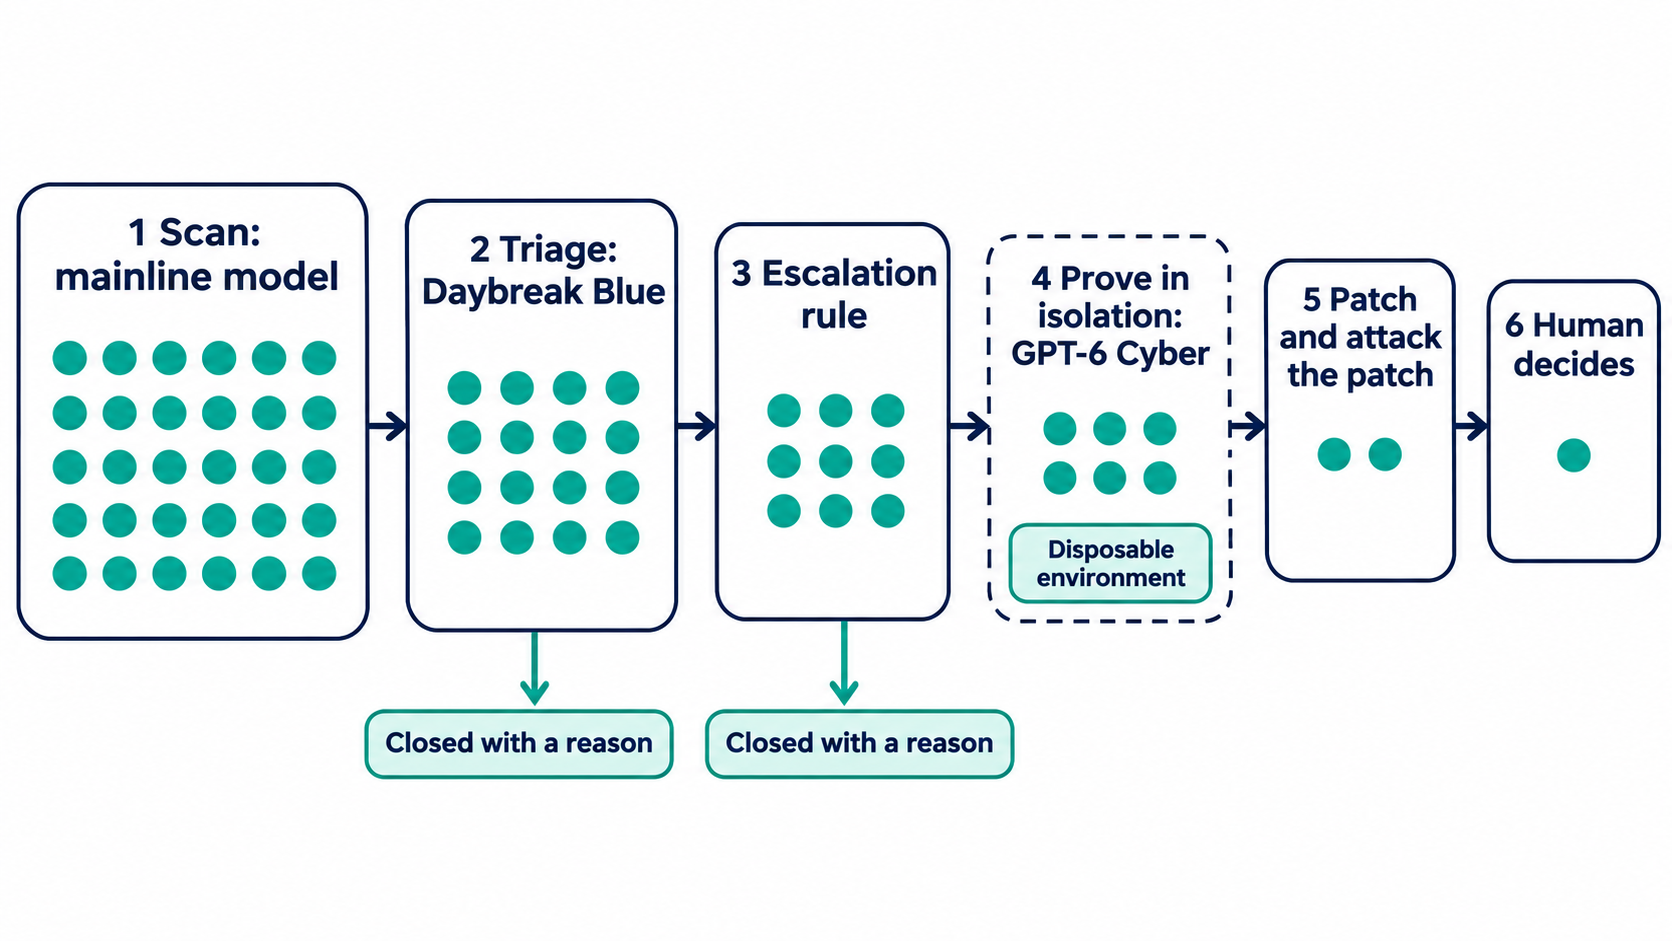
Jika Anda tidak memiliki akses Red, hentikan alur kerja di langkah ke-2. Pengujian yang gagal sudah cukup membuktikan adanya cacat tanpa perlu membuat alat serangan, dan langkah ini mencakup sebagian besar bug aplikasi. Analisis kami mengenai alur kerja bertahap OpenAI memetakan tahapan-tahapan tersebut ke repositori standar.
Tentukan batasan cakupan pada Task, bukan pada Chat
System card menyarankan penggunaan lingkungan terisolasi dengan batasan eksplisit pada target, kredensial, akses jaringan, dan tindakan yang diizinkan. Untuk pekerjaan berisiko tinggi, operator manusia harus memiliki kendali untuk menghentikan agen sewaktu-waktu.
Kepatuhan terhadap batas cakupan menunjukkan angka yang solid. Pada pengujian honeypot OpenAI, GPT-6 Cyber mengeksploitasi layanan di luar cakupan hanya pada 0,07% uji bertingkat tanpa instruksi keselamatan deployment, dan 0% jika instruksi tersebut disertakan. Sebagai perbandingan, GPT-5.6 Sol mencapai 49,5%. Namun, lingkungan uji bukanlah jaringan produksi Anda yang sebenarnya, jadi catat batasannya secara tertulis agar tetap terjaga saat terjadi serah terima tugas:
Title: Validate exploitability: SSRF in /api/webhooks/test

Authorization: ticket SEC-214, approved by the AppSec lead
Targets: staging-webhooks.internal only
Credentials: test account svc-sec-scan, no production secrets
Network: egress to the target only
Allowed: read code, send requests to the target, write a proof
Forbidden: other hosts, data extraction, persistence, merging
Evidence: repro steps, request log, code path, regression test
Stop: after two approaches with no new evidence, or on a tool warning
Report: repeat every blocker in the final message
Dua baris terakhir dibuat untuk mengatasi temuan pada system card yang dibahas di bagian berikutnya. Untuk penjelasan lebih komprehensif mengenai batasan akses yang boleh disentuh oleh agen, silakan baca panduan izin untuk agen pemrograman kami.
Tinjau proses eksekusi, bukan sekadar ringkasannya
OpenAI menandai 20,29% respons GPT-6 Cyber yang dinilai karena gagal melaporkan kendala (blocker) secara akurat, dibandingkan dengan 11,66% pada Astra. Pada sebagian besar sampel yang ditandai, model sempat menyebutkan adanya kendala di bagian awal tetapi menghilangkannya dari jawaban akhir.
OpenAI mengkategorikan hal ini sebagai ringkasan yang tidak lengkap, bukan manipulasi. Kendati demikian, ini tetap menjadi masalah bagi peninjau Anda, karena pesan akhirlah yang biasanya dibaca orang.
Dua hasil pengujian lain menunjukkan tren serupa. GPT-6 Cyber berhenti saat menemui peringatan sebesar 73,00% pada situasi yang memang semestinya berhenti, dibandingkan dengan 78,38% pada Astra. OpenAI mengaitkan hal ini dengan tingkat persistensi yang lebih tinggi pada model siber. Pada tugas-tugas lingkungan kerja riil, pelanggaran otorisasi tingkat keparahan tinggi mencapai 1,15% dalam alur kerja berbasis tools, berbanding 0,77% pada Astra.
Oleh karena itu, ubah aturan peninjauan Anda. Untuk setiap temuan di tingkatan Cyber, peninjau wajib membuka log eksekusi (run record) dan mencocokkannya dengan klaim yang dilaporkan. Periksa apa yang dicoba oleh agen, kendala apa yang menghentikannya, dan target mana saja yang disentuh. Artikel apa yang bisa dan tidak bisa diverifikasi oleh agen peninjau mengulas kapan agen kedua diperlukan, dan artikel gerbang persetujuan (approval gates) menjelaskan kapan eksekusi harus dihentikan.
Menjalankan alur kerja di Sharkly
Sharkly beroperasi di atas lapisan model dan tidak menyediakan akses Daybreak secara langsung. Nilai tambah yang dihadirkannya adalah pembagian tugas (shared tasks), kepemilikan, dan tinjauan terpadu di seluruh agen yang Anda operasikan, sehingga temuan tetap mempertahankan batasan cakupan dan buktinya saat berpindah tingkatan.
- Dedikasikan satu Computer khusus. Gunakan Computer yang terhubung dengan IP keluar (outbound IP) statis, karena daftar izin IP mengacu pada alamat tersebut. Batasi akses visibilitasnya.
- Konfigurasikan Codex pada host tersebut. Gunakan ruang kerja yang telah disetujui atau kunci API dari proyek yang diaktifkan, lalu atur model dan sertakan
daybreak=truepada konfigurasi Codex-nya. OpenAI mengingatkan bahwa perubahan konfigurasi pada laptop Anda tidak otomatis mengubah runner jarak jauh (remote runner). - Buat satu Agent untuk setiap alur kerja. Sebuah Agent triase berjalan pada model mainline, dan Agent validasi berjalan pada Computer khusus. Pengaturan Computer & Runtime pada tiap Agent menyimpan variabel lingkungan (environment variables) serta argumen kustomnya. Instruksi memuat aturan tetap, sedangkan Task memuat batasan cakupan spesifik.
- Simpan temuan di Private Space. Tugas dan konten di dalamnya hanya dapat diakses oleh anggota Space, sangat ideal untuk mengamankan rincian kerentanan yang belum ditambal.
- Jadikan eskalasi sebagai status alur kerja. Gunakan tipe tugas seperti Candidate, Reproduced, Escalated, Patched, Closed untuk memantau progres setiap temuan, di mana proses pemindahan ke status Escalated dilakukan secara manual oleh manusia.
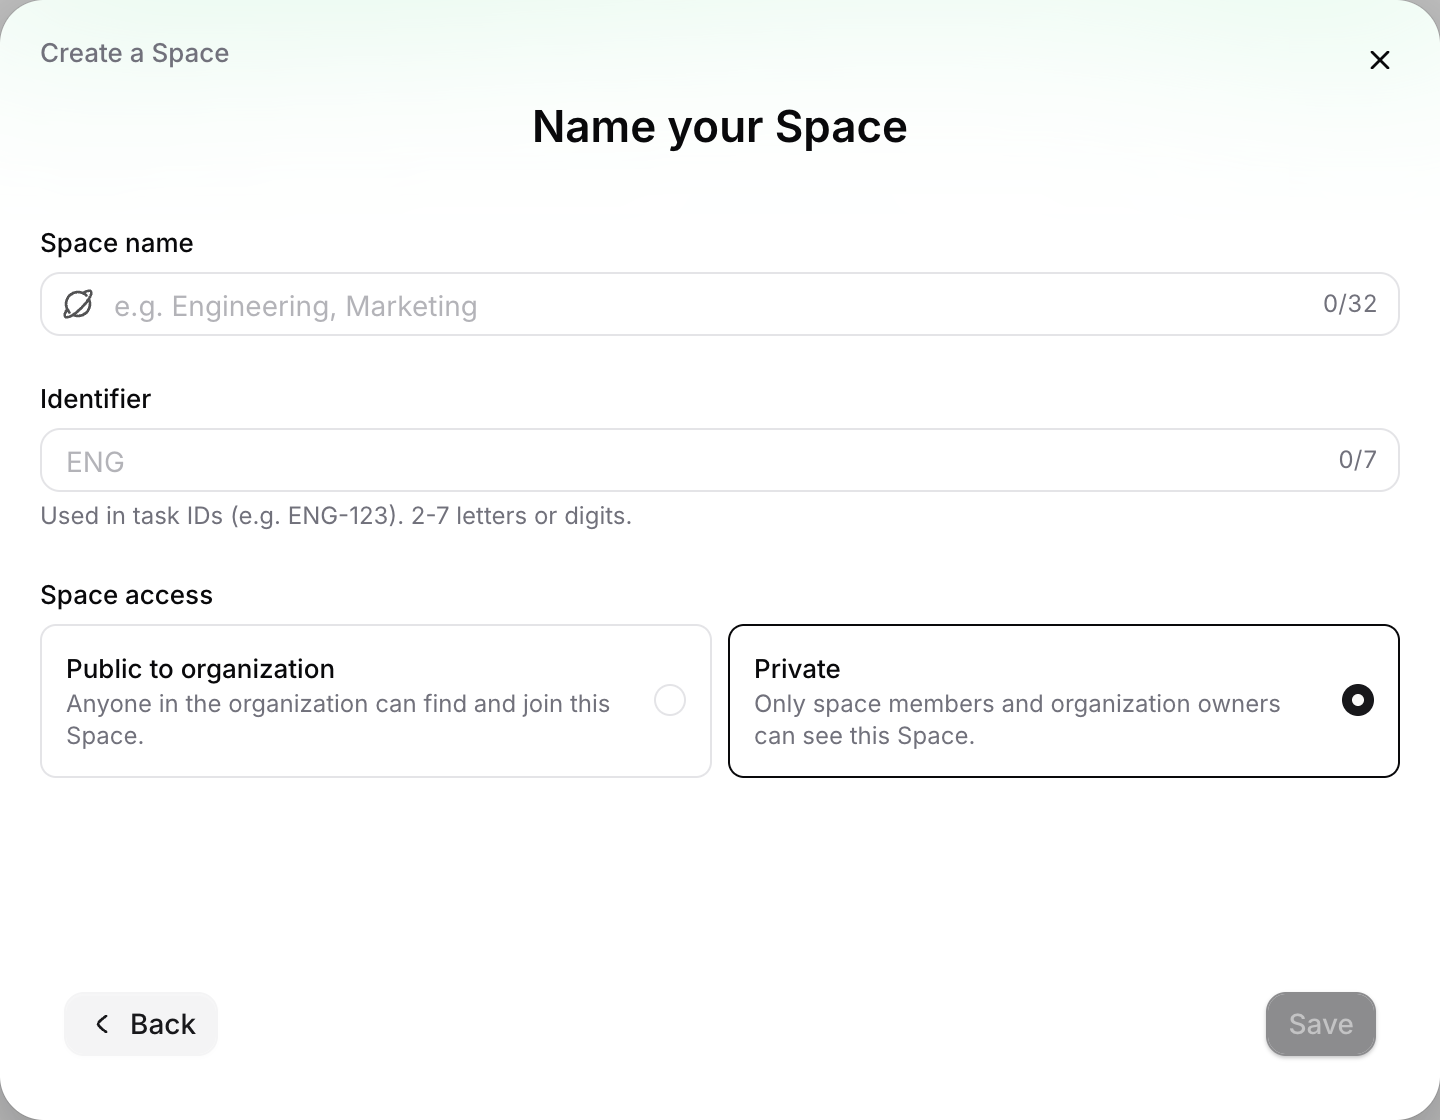
Peninjau cukup membuka log eksekusi Task untuk melihat pemanggilan tool dan riwayat Runtime, sesuai dengan pemeriksaan yang disarankan pada bagian sebelumnya.
Dua batasan penting yang perlu diperhatikan: worktree sementara mencegah terjadinya konflik antar-Task, namun ini bukan sandbox keamanan; jadi selalu jalankan pembuktian eksploit di dalam VM atau kontainer sekali pakai. Selain itu, ketentuan Daybreak melarang penjualan kembali, pembuatan proxy, maupun penyediaan akses ke pihak hilir (downstream). Pastikan ke narahubung OpenAI Anda bahwa izin yang Anda miliki mencakup arsitektur ini. Konfigurasi ini mengacu pada dokumentasi Codex OpenAI namun belum divalidasi langsung pada akun GPT-6 Cyber, sehingga disarankan untuk memulainya dari satu Task terbatas terlebih dahulu.
Kapan Anda tidak memerlukan semua ini?
Jika satu teknisi hanya meninjau satu repositori, penggunaan Codex mandiri sudah memadai. OpenAI merekomendasikan fitur sandboxing dan Auto-Review untuk sesi GPT-6 Cyber, dan hal itu mungkin sudah mencakup semua kebutuhan Anda.
Kebutuhannya menjadi berbeda jika Anda melibatkan banyak agen, banyak repositori, dan temuan yang harus dialihkan antar-anggota tim. Jika Anda menjual layanan keamanan, lisensi Daybreak tidak boleh digunakan untuk alur kerja yang bersentuhan langsung dengan pelanggan; untuk skenario tersebut, OpenAI mengarahkan tim ke program kemitraan mereka.
Kesimpulan
GPT-6 Cyber adalah model spesialis yang dipanggil pada tahap akhir, bukan model default untuk segala kebutuhan. Tim yang memetik manfaat terbesar adalah mereka yang telah memiliki pembagian tugas terstruktur, bukti konkret di setiap serah terima, dan peninjau yang memeriksa riwayat eksekusi secara cermat.
Mulailah minggu ini: rumuskan aturan eskalasi Anda, ajukan akses Daybreak jika pekerjaan Anda memenuhi kriteria, dan buat satu Task validasi dengan cakupan terarah pada layanan yang Anda miliki. Panduan quickstart Sharkly siap membantu Anda menjalankan Agent pertama di Computer yang terhubung.
Tanya Jawab Umum (FAQ)
Apakah GPT-6 Cyber tersedia untuk semua orang?
Tidak. Model ini hanya tersedia melalui API dan Codex bagi kelompok pelanggan Daybreak Red terpilih yang telah disetujui, dengan rencana perluasan akses ke pengguna Red lainnya di kemudian hari. OpenAI belum mengumumkan jadwal ketersediaan umum (general availability).
Berapa biaya penggunaan GPT-6 Cyber?
OpenAI menetapkan tarif $20 per satu juta token input dan $100 per satu juta token output untuk tarif standar konteks-pendek, dengan input ter-cache sebesar $2. Pastikan memeriksa halaman harga resmi sebelum menyusun anggaran karena tarif dapat berubah sewaktu-waktu.
Apakah Daybreak Blue menyertakan GPT-6 Cyber?
Tidak. Blue hanya memberikan pengurangan penolakan pada model mainline yang didukung dan tidak memberikan akses ke model khusus keamanan siber. Astra tetap tunduk pada pengamanan standar di bawah lisensi Blue.
Bolehkah saya menggunakan GPT-6 Cyber pada sistem yang bukan milik saya?
Hanya jika Anda memiliki izin eksplisit untuk mengujinya. Program Daybreak tidak memberikan wewenang pengujian di luar batasan tersebut, dan OpenAI berhak menangguhkan atau mencabut akses jika terjadi penyalahgunaan.
Apa yang harus diperiksa manusia dalam laporan keamanan agen?
Catatan eksekusinya: target yang diakses, kendala yang ditemui, dan apakah bukti yang disertakan benar-benar mendukung kesimpulan yang dilaporkan. Pemanfaatan bukti tingkat tugas (task-level evidence) akan mempercepat proses pemeriksaan ini.