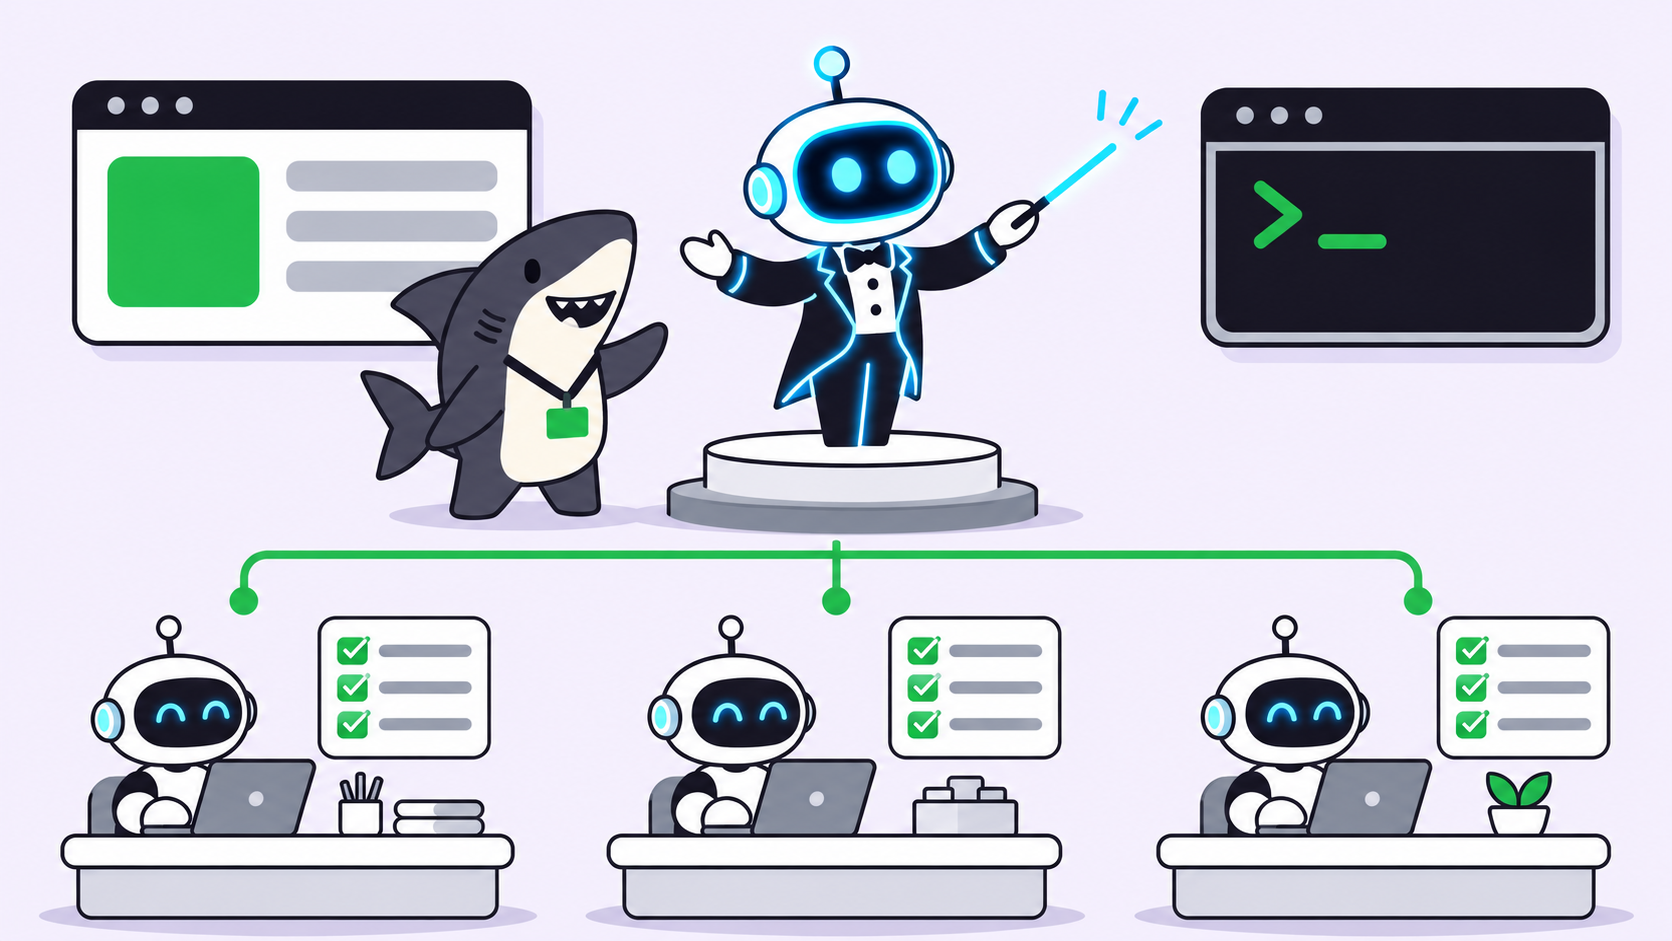
AI 에이전트에서의 휴먼 인 더 루프(human in the loop)란, 에이전트가 정해진 지점에서 멈추고 사람을 기다리는 것을 뜻합니다. 여기에는 두 가지 종류의 정지가 있습니다. 사람만 할 수 있는 단계(로그인, 2FA 코드, 결제)와 사람이 판단해야 하는 단계(병합, 게시, 전송)입니다. 잘 설계된 핸드오프는 단계를 명확히 지정하고, 에이전트가 추측하지 않고 대기하도록 하며, 실제 사람의 행동이 있을 때만 재개합니다.
Human in the loop AI 에이전트는 설명하기는 쉽지만 제대로 구축하기는 어렵습니다. 대부분의 팀은 규칙 하나("병합 전에 사람이 검토한다")로 시작했다가 나중에 빈틈을 발견합니다. 새벽 2시에 2FA 프롬프트에서 멈춰버리는 에이전트, 혹은 멈추라는 지시가 없어서 결제 페이지를 그대로 클릭해버리는 에이전트처럼요.
코딩 에이전트를 위한 브라우저 도구인 OpenCode의 Browse는 첫 번째 종류의 정지를 제대로 처리하는 작은 핸드오프 설계를 갖추고 있습니다. 이 가이드에서는 Browse가 무엇을 하는지, 어디까지 커버하는지, 그리고 같은 패턴을 두 번째 종류의 정지가 존재하는 Sharkly의 공유 태스크 보드로 어떻게 옮길 수 있는지 살펴봅니다.
AI 에이전트에서 휴먼 인 더 루프란 무엇인가
AI 에이전트에서의 휴먼 인 더 루프(HITL)는 에이전트가 지정된 체크포인트에서 일시 정지하고, 제어권이나 결정을 사람에게 넘기며, 그 사람이 행동한 뒤에만 계속 진행하는 설계입니다. 체크포인트는 예외가 아니라 워크플로우의 일부입니다. 에이전트는 체크포인트가 존재함을 알고, 사람은 자신이 그 체크포인트를 담당한다는 사실을 알며, 시스템은 누가 행동했는지 기록합니다.
보안 업계는 이를 예의가 아니라 통제 수단으로 봅니다. 과도한 에이전시에 관한 OWASP 항목은 "영향력이 큰 작업이 실행되기 전에 사람의 승인을 요구"하기 위해 휴먼 인 더 루프 통제를 권장합니다.
두 가지 종류의 인간 체크포인트
모든 일시 정지가 검토는 아닙니다. 두 종류를 섞으면 HITL 구성이 느리게 느껴지면서도 여전히 중요한 것들을 놓치게 됩니다.
| 사람만 할 수 있는 단계 | 판단이 필요한 단계 | |
|---|---|---|
| 예시 | 로그인, 2FA 프롬프트, 캡차, 결제, 동의 화면 | PR 병합, 게시물 발행, 이메일 전송, 티켓 종료 |
| 사람이 필요한 이유 | 에이전트에게 자격 증명이 없거나, 절대 보유해서는 안 됨 | 에이전트가 행동할 수는 있지만 결과에 대한 판단이 필요함 |
| 발생 시점 | 실행 중간, 종종 예측할 수 없이 | 실행 종료 시점, 또는 되돌릴 수 없는 작업 직전 |
| 소요 시간 | 몇 초 | 몇 분에서 하루 |
| 작업 재개 방법 | 사람이 단계를 완료한 뒤 계속 진행 신호를 보냄 | 사람이 승인, 거절, 또는 수정 요청을 함 |
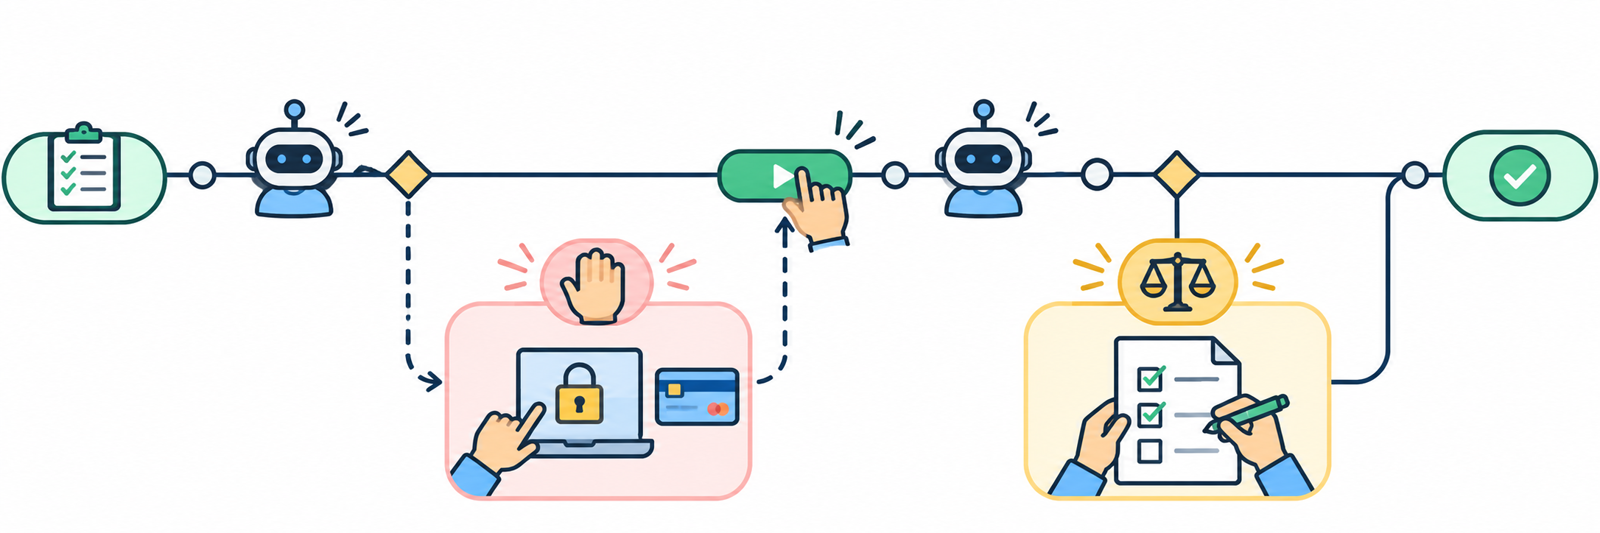
첫 번째 종류는 속도와 정확한 신호가 필요합니다. 두 번째 종류는 맥락과 기록이 필요합니다.
Browse의 핸드오프가 잘하는 것
Browse는 코딩 에이전트가 여러분의 실제 브라우저를, 여러분의 탭과 로그인 상태 그대로 사용할 수 있게 해주는 "MCP 서버이자 Chromium 확장 프로그램"입니다. 소스 저장소는 MIT 라이선스를 따릅니다. 에이전트가 로그인, 2FA 프롬프트, 결제에 부딪히면 탭을 여러분에게 돌려주고, 여러분이 Continue를 클릭하면 계속 진행합니다.
이 핸드오프에서 따라 할 만한 여섯 가지 설계 선택이 있습니다:
- 단계가 하나의 탭과 하나의 사이트로 한정됩니다. 페이지의 핸드오프 카드에 사이트의 오리진이 표시되므로, 어디서 행동하는지 정확히 알 수 있습니다.
- 에이전트가 추측하지 않고 물어봅니다. 탐색 후 Browse는 캡차 벽과 "액세스 거부" 페이지를 보고하고, 상호작용이 필요한 것은 사용자에게 넘기라고 에이전트에게 알립니다. README에 따르면 "절대 직접 해결하지 않습니다."
- 실제 사람의 행동만이 실행을 재개합니다. "카드나 툴바 버튼을 실제로 클릭해야만 핸드오프가 완료되므로, 페이지가 이를 위조할 수 없습니다." 악성 페이지가 여러분 대신 Continue를 클릭할 수 없습니다.
- 상태가 한눈에 보입니다. 툴바 배지는 에이전트가 작업 중일 때 RUN, 여러분이 필요할 때 WAIT로 표시됩니다.
- 사람이 언제든 제어권을 되찾을 수 있습니다. 에이전트 실행 중에 툴바 버튼을 클릭하면 탭을 되찾습니다.
- 한계를 솔직하게 표시합니다. README는
allowedOrigins와readOnly를 "데이터 경계가 아닌 가드레일"이라고 부르며, 이들이 무엇을 필터링하지 않는지 명확히 밝힙니다.
가장 중요한 것은 3번입니다. 페이지가 완료할 수 있는 핸드오프는 인간 체크포인트가 아니라 프롬프트 인젝션의 표적입니다. 여러분이 직접 HITL 단계를 구축한다면, 재개 신호는 에이전트와 에이전트가 읽는 콘텐츠가 닿을 수 없는 채널에서 와야 합니다. 프롬프트 인젝션과 에이전트 가드레일 게시물은 왜 그 경계가 어떤 모델 측 수정보다도 더 잘 유지되는지 다룹니다.
브라우저 내 핸드오프가 멈추는 지점
Browse의 핸드오프는 한 책상의 한 사람을 위한 사람만 할 수 있는 단계를 해결합니다. 완성된 작업이 출시되어야 하는지는 결정하지 않으며, 여러분이 자리를 비운 사이 동료에게 여러분의 에이전트가 막혀 있다고 알려주지도 않습니다. 이는 결함이 아니라 경계입니다. 판단 단계는 브라우저 밖의 공유 기록을 필요로 합니다.
핸드오프를 태스크 보드에 매핑하기
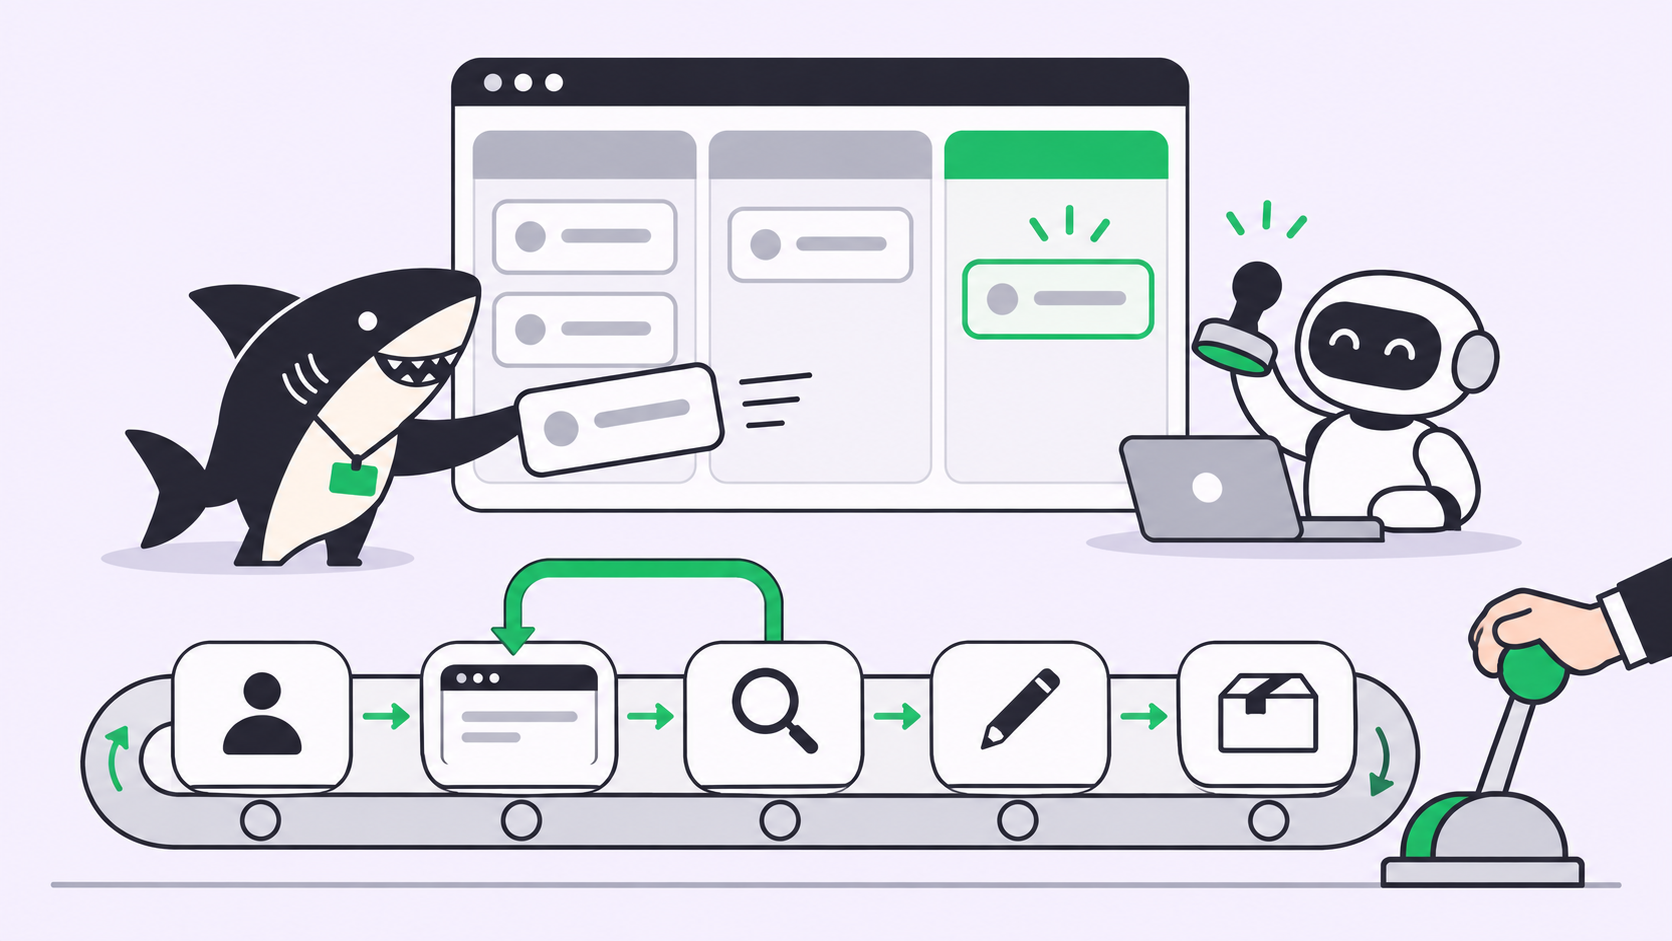
태스크 보드는 사람이 화면 앞에 없을 때 핸드오프 패턴이 존재할 공간을 제공합니다. Sharkly에서 Task는 사람과 에이전트를 위한 공유 기록이며, 모든 태스크 대화에는 상태가 있습니다: Working, Queued, Needs your reply, Needs your review, Exception, Completed, Aborted. 에이전트와 채팅하기 문서에 따르면 핸드오프는 기다리는 그 사람에게만 "Needs your…"로 표시되고, 다른 사람에게는 중립적인 "Needs reply" 또는 "Needs review"로 보입니다.
Sharkly의 두 상태는 두 종류의 체크포인트와 맞아떨어집니다:
- Needs your reply는 실행 중간 핸드오프입니다. 에이전트가 사람만 가진 입력—결정, 자격 증명, 누락된 파일—에 막혀 있습니다.
- Needs your review는 판단 단계입니다. 작업이 완료되었고 수락을 기다립니다.
둘 다 사이드바의 Task Chats 모듈에 나타나며, 대화 소유자는 여전히 데스크톱 배너와 Slack 알림을 받습니다. 이것이 Browse의 WAIT 배지를 팀 규모로 확장한 버전입니다.
태스크의 워크플로우 상태는 별개의 계층입니다. 에이전트 태스크 실행 문서에 따르면, 태스크 유형의 워크플로우는 에이전트가 선택할 수 있는 상태를 제한하며, 대기 중이나 실행 중 같은 실행 상태는 태스크 상태를 의미하지 않습니다.
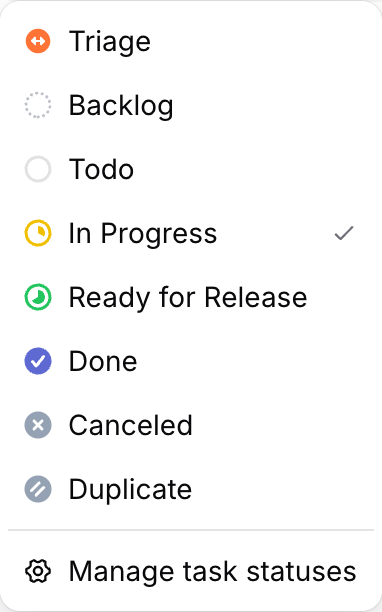
이렇게 하면 세 번째 체크포인트를 공짜로 얻을 수 있습니다. 에이전트가 작업을 옮겨 넣을 수는 있지만 옮겨 뺄 수는 없는 Ready for Release 같은 상태를 추가하면, 마지막 단계는 설계상 사람이 담당하게 됩니다.
연결된 컴퓨터에서 실행 중인 에이전트는 sharkly CLI를 통해 핸드오프 상태를 직접 설정할 수 있습니다:
# Blocked on something only a person can do: ask, and wait
sharkly task edit COIN-142 --session-status waiting_human_reply

# Work finished: hand it back for acceptance, never mark it done
sharkly task edit COIN-142 --session-status waiting_human_review
에이전트가 사람 없이는 계속할 수 없을 때 실행 중간 응답 상태를 사용하세요. 에이전트가 계속할 수는 있지만 결과에 사람의 판단이 필요할 때는 검토 상태를 사용하세요.
자체 인간 체크포인트 설계 방법
다섯 단계면 코딩 에이전트를 한 개 이상 운영하는 대부분의 팀을 커버할 수 있습니다:
- 사람만 할 수 있는 모든 단계를 나열하세요. 로그인, 2FA, 결제, 프로덕션 자격 증명, 법적 동의. 에이전트는 이런 단계를 넘겨야 하며, 절대 보유해서는 안 됩니다.
- 되돌릴 수 없는 모든 작업을 나열하세요. 병합, 배포, 게시, 전송, 삭제. 각 작업 앞에는 지정된 담당자가 소유하는 판단 체크포인트를 둡니다.
- 체크포인트마다 재개 신호를 하나씩 정하세요. 버튼 클릭, 상태 변경, 태스크 대화에서의 답장 등입니다. 이는 반드시 사람에게서 와야 하며, 에이전트가 읽는 콘텐츠에서 와서는 안 됩니다.
- 대기를 가시화하세요. 한 사람에게는 WAIT 배지, 팀에게는 "Needs your reply" 행을 표시합니다. 아무도 보지 못하는 막힌 에이전트는 조용한 장애입니다.
- 경계를 에이전트 지침에 명시하세요. "로그인 페이지에서는 멈추고 물어보라"는 누군가의 기억이 아니라 에이전트 지침에 들어가야 합니다.
코딩 에이전트를 위한 승인 게이트 가이드는 2단계를 더 깊이 다루고, 인간 검토가 병목이다는 검토가 쌓일 때 벌어지는 일을 다룹니다.
휴먼 인 더 루프 에이전트에서 흔한 실수
- 모든 것을 검토하기. 모든 작업에 승인이 필요하면 사람들은 읽지 않고 승인합니다. 체크포인트는 되돌릴 수 없거나 자격 증명이 필요한 단계에만 두세요.
- 에이전트가 게이트를 해결하게 두기. 캡차를 채우거나 2FA 프롬프트를 재시도하는 에이전트는 체크포인트를 장애물 코스로 바꿔놓은 것입니다.
- 콘텐츠 안에 재개 신호 두기. 웹 페이지, 이메일, 파일이 "승인됨"이라고 말할 수 있다면 프롬프트 인젝션도 그럴 수 있습니다.
- 담당자 없음. "누군가 검토하겠지"는 아무도 하지 않는다는 뜻입니다. 각 체크포인트에는 지정된 담당자가 필요합니다.
결론
휴먼 인 더 루프는 루프에 두 개의 명확히 다른 문이 있을 때 작동합니다. 하나는 사람만 할 수 있는 단계를 위한 문, 다른 하나는 사람이 내려야 할 결정을 위한 문입니다. Browse의 핸드오프는 첫 번째 문을 잘 구현한 사례입니다. 범위가 한정되고, 가시적이며, 실제 클릭으로만 재개됩니다. 공유 보드는 두 번째 문을 담당하고 둘 다 팀에게 보이게 합니다.
여러분의 에이전트가 이미 브라우저와 저장소를 넘나들며 작업한다면, 핸드오프를 팀이 볼 수 있는 곳에 두세요. Sharkly로 시작해서 하나의 태스크를 에이전트에게 할당하고, 게이트를 더 추가하기 전에 그것이 얼마나 자주 Needs your reply에 도달하는지 지켜보세요. 같은 문제의 에이전트 간 측면은 AI 에이전트 핸드오프에서 다룹니다.
FAQ
AI 에이전트에서 휴먼 인 더 루프란 무엇인가요?
에이전트가 정해진 지점에서 멈추고 계속 진행하기 전에 사람이 행동하거나 결정하기를 기다리는 워크플로우입니다. 그 지점은 미리 설계되고, 지정된 담당자가 소유하며, 인간의 신호로만 재개됩니다.
AI 에이전트는 언제 사람에게 제어권을 돌려줘야 하나요?
에이전트가 보유해서는 안 되는 자격 증명이 필요한 모든 단계(로그인, 2FA, 결제)와 되돌릴 수 없는 모든 작업(병합, 배포, 게시, 전송) 직전입니다. 그 외의 작업은 보통 정지 없이 진행할 수 있습니다.
AI 에이전트가 캡차나 2FA 프롬프트를 스스로 해결할 수 있나요?
해서는 안 됩니다. 예를 들어 Browse는 캡차 벽을 보고하고, 상호작용이 필요한 것은 사용자에게 넘기라고 에이전트에게 알리며, README에는 절대 직접 해결하지 않는다고 명시되어 있습니다. 이런 것은 사람만 할 수 있는 단계로 취급하세요.
핸드오프와 승인 게이트의 차이는 무엇인가요?
핸드오프는 실행 중간에 일어납니다. 사람이 무언가를 할 때까지 에이전트가 계속할 수 없습니다. 승인 게이트는 결과 직전에 위치합니다. 에이전트가 계속할 수는 있지만, 사람이 해야 하는지를 결정합니다.
웹 페이지가 인간 승인을 위조하는 것을 어떻게 막나요?
재개 신호를 콘텐츠의 손이 닿지 않는 곳에 두세요. Browse는 자체 카드나 툴바 버튼에 대한 실제 클릭만 받아들입니다. 보드에서는 사람의 계정에서 온 상태 변경이나 답장을 사용하세요.