TL;DR: O GPT-6 Cyber é a variante ajustada para segurança do GPT-6 Astra da OpenAI, lançada em 5 de novembro de 2026. Ele exige o Daybreak Red além de uma aprovação de modelo separada, e seu preço de tabela é de US$ 20 por milhão de tokens de entrada. A maioria das equipes deve executar a revisão e a triagem nos modelos principais e reservar o GPT-6 Cyber para comprovar descobertas de alto risco em sistemas próprios.
O GPT-6 Cyber muda a última etapa da revisão de segurança, não a primeira. O anúncio da OpenAI relata 81 novas vulnerabilidades de alta gravidade no Firefox e exploits funcionais para 948 falhas no kernel do Linux. Isso soa como um modelo perfeito para integrar a todos os agentes que você executa.
Mas as regras de acesso dizem o contrário. É provável que você não consiga chamá-lo hoje, e os detalhes mais úteis do lançamento estão no system card: onde o modelo se mantém dentro do escopo e onde seus relatórios deixam lacunas.
Este guia aborda quem tem acesso, quanto custa, como rotear tarefas de segurança entre as diferentes camadas de modelos e o que seus revisores devem verificar. Se você já opera vários agentes, o Sharkly oferece um ponto central para gerenciar suas tarefas e resultados.
O que é o GPT-6 Cyber?
O GPT-6 Cyber é uma variante especializada em cibersegurança do GPT-6 Astra, desenvolvida para trabalhos autorizados de segurança: descoberta de vulnerabilidades, desenvolvimento de exploits e testes de invasão web. A OpenAI realizou pós-treinamento para que ele recuse menos solicitações autorizadas e permaneça rigorosamente dentro do escopo definido. O modelo foi classificado como Crítico para cibersegurança de acordo com o Preparedness Framework da empresa.
Ele não é um agente de programação geral mais poderoso. No ExpertSWE, o teste interno da OpenAI para tarefas longas de desenvolvimento de software, ele atingiu 82,95%, em comparação com 83,24% do Astra. Portanto, mantenha seu runtime padrão para o desenvolvimento de novas funcionalidades.
Quem tem acesso ao GPT-6 Cyber?
O acesso depende de aprovação, não de orçamento. A página de ajuda do Daybreak da OpenAI afirma que um acordo comercial ou uma compra direta não garantem o acesso por si sós.
| Nível de acesso | Modelos | Finalidade pretendida |
|---|---|---|
| Standard | Modelos principais, incluindo o Astra, com salvaguardas padrão | Modelagem de ameaças, revisão de código seguro, criação de patches |
| Daybreak Blue | Menos recusas em modelos como GPT-6 Sol e GPT-6 Luna; o Astra mantém as salvaguardas padrão | Triagem de vulnerabilidades, análise de malware, resposta a incidentes, validação de patches |
| Daybreak Red | GPT-5.6 Cyber, além de menos recusas em modelos que incluem o Astra | Testes de invasão, red teaming, validação de exploits |
| Red com aprovação para GPT-6 Cyber | gpt-6-cyber through the API and Codex |
O mesmo escopo de trabalho, com o GPT-6 Cyber |
Três detalhes costumam pegar as equipes de surpresa:
- Ter o Red não é suficiente. O GPT-6 Cyber exige uma aprovação própria. No momento, ele está liberado para um grupo seleto de clientes do plano Red, e a OpenAI afirma que todos os clientes Red terão acesso "em breve".
- Não há acesso individual. Só é possível solicitar o plano Red como uma organização comercial ou empresarial aprovada. Candidatos individuais podem solicitar o plano Blue.
- Tudo começa desativado. Após a aprovação, um proprietário precisa habilitar o Daybreak para usuários ou projetos específicos. Execuções não supervisionadas no Codex CLI exigem
daybreak=trueno host que as executa.
As organizações também precisam de SSO, MFA, dispositivos gerenciados e controle de acesso de privilégio mínimo. O uso via API requer uma lista de permissões de IP por padrão.
Quanto custa o GPT-6 Cyber?
Estes são os preços padrão da API para contexto curto da OpenAI por milhão de tokens, listados em 6 de novembro de 2026:
| Modelo | Entrada | Saída | Requisito para menos recusas |
|---|---|---|---|
gpt-6-luna |
$0.10 | $0.50 | Daybreak Blue |
gpt-6.1-sol |
$2.00 | $10.00 | Daybreak Red |
gpt-6-astra |
$10.00 | $50.00 | Daybreak Red |
gpt-6-cyber |
$20.00 | $100.00 | Red mais aprovação do modelo |
Por token, isso representa o dobro do Astra e 200 vezes o Luna. Para ter uma ideia da escala, a campanha no Linux responsável pelos 948 exploits consumiu cerca de US$ 1,2 milhão em créditos de API — um valor que a OpenAI considerou próximo de um limite superior. Não aponte o seu modelo mais caro para todos os arquivos.
Defensores com recursos limitados, como órgãos governamentais e provedores de serviços essenciais, podem recorrer ao programa de subsídios de US$ 1 bilhão da OpenAI, que subsidia o acesso.
Onde o GPT-6 Cyber justifica o seu preço
Compare-o com o Astra, e não apenas com o modelo anterior. Estes são os números da OpenAI, salvo indicação em contrário:
| Teste | O que avalia | GPT-6 Cyber | GPT-6 Astra |
|---|---|---|---|
| SEC-Bench Pro | Detecção de bugs em motores JavaScript | 87.02% | 85.38% |
| Web pentest | Recall de vulnerabilidades web | 40.3% | 32.0% |
| ExploitGym | Exploração de uma falha específica | 48.5% | 42.4% |
| RemoteExploitBench | Exploits remotos para falhas conhecidas | 95% completed | 100% refused under Blue |
| FrontierCyber (Irregular) | Software e hardware reais | 90 of 288 | 96 of 288 |
Na identificação de falhas, o ganho em relação ao Astra é modesto. A avaliação externa da Irregular apontou o Astra ligeiramente à frente no FrontierCyber, o GPT-6 Cyber à frente em cenários de longo prazo e nenhum ataque bem-sucedido contra alvos totalmente protegidos. O contraste mais evidente está na permissão: o GPT-6 Cyber realiza tarefas de exploração que o Astra recusa sob o perfil Blue.
A própria OpenAI reconhece isso: os modelos principais "já oferecem suporte à revisão de código, triagem de vulnerabilidades e desenvolvimento de patches". Os resultados no mundo real confirmam essa divisão. Os achados da Mozilla vieram acompanhados de evidências e testes reproduzíveis, e a mesma campanha comprovou que 30 problemas conhecidos eram mais graves do que o reportado. A comprovação de gravidade é exatamente o que você está pagando para ter.
Como rotear o trabalho de segurança entre agentes
Roteie com base em evidências, garantindo que cada camada receba apenas o trabalho que a camada mais barata não conseguiu solucionar. Esse fluxo é uma recomendação nossa, não uma regra da OpenAI:
- Faça a varredura em um modelo principal. Agentes analisam diffs e pontos de entrada públicos, registrando potenciais descobertas.
- Faça a triagem sob o Daybreak Blue. Crie um teste que falhe, elimine duplicatas e classifique cada achado com base no limite de confiança violado.
- Escale por regra. Encaminhe uma ocorrência para o nível superior apenas se ela for reproduzível, cruzar um limite de confiança e sua gravidade depender da capacidade de exploração.
- Comprove em isolamento. O GPT-6 Cyber valida a rota de ataque em um ambiente descartável com alvos especificados.
- Crie o patch e, em seguida, ataque-o. Um agente elabora a correção acompanhada do respectivo teste, e um segundo agente tenta burlá-la.
- A decisão final é humana. Nada é mesclado ou enviado a um mantenedor sem revisão humana.
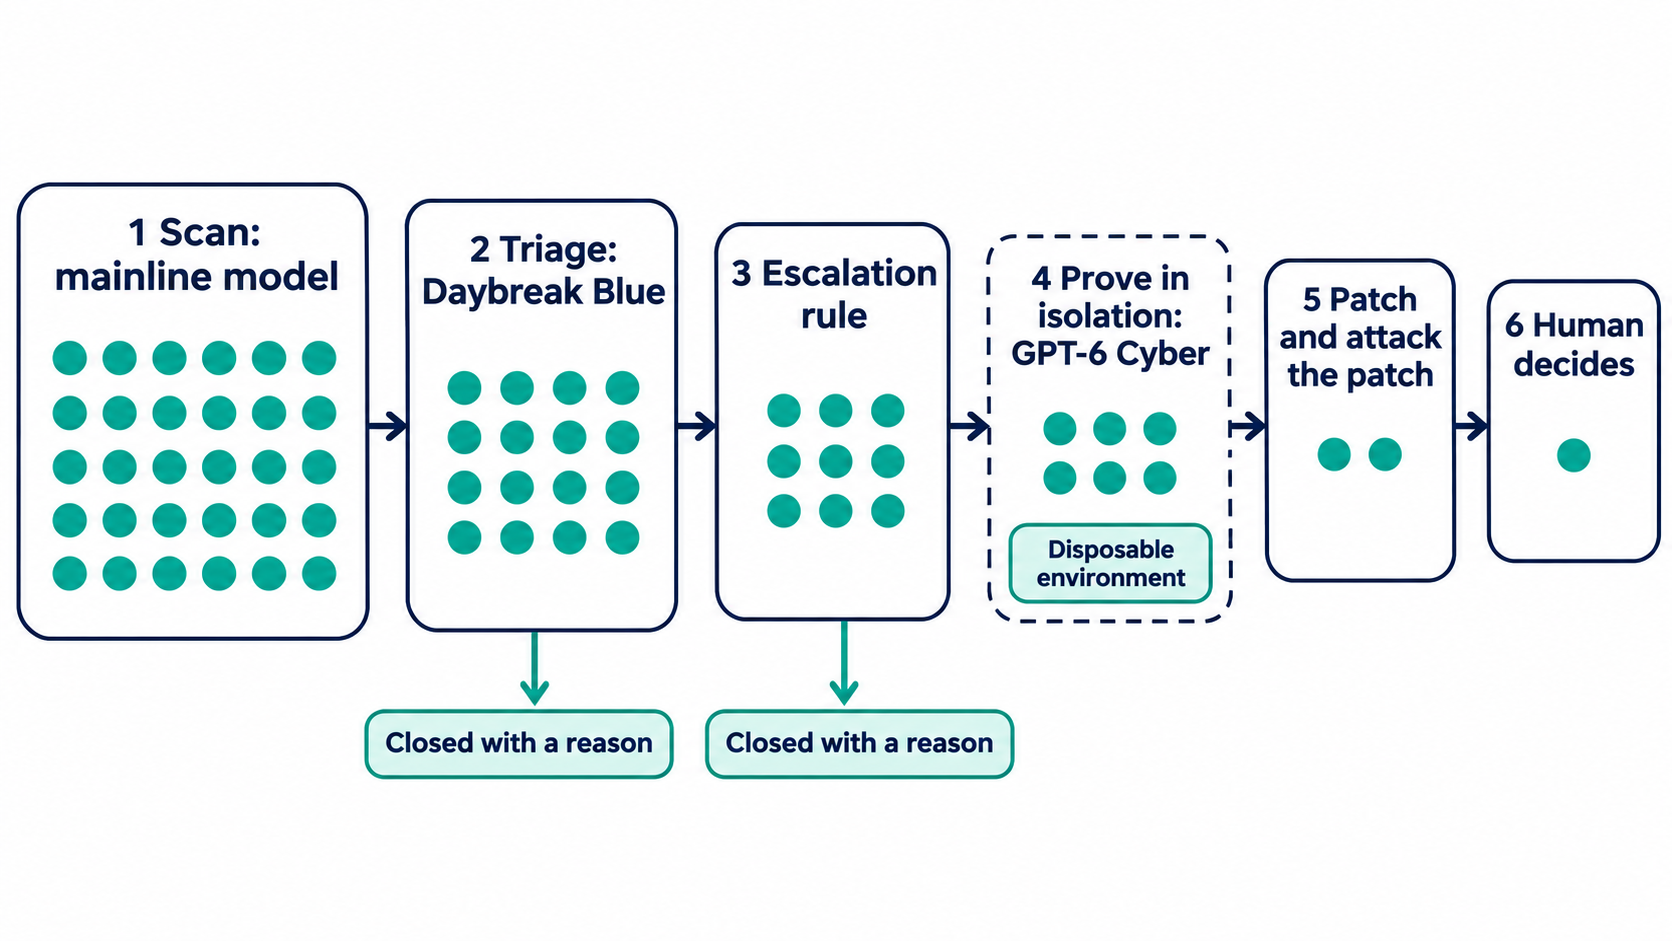
Sem o Red, encerre no passo 2. Um teste com falha comprova um defeito sem gerar uma ferramenta de ataque, cobrindo a maioria dos bugs de aplicação. Nossa análise detalhada do pipeline em estágios da OpenAI mapeia essas fases em um repositório convencional.
Defina o escopo na tarefa, não no chat
O system card recomenda o uso de ambientes isolados com restrições explícitas quanto a alvos, credenciais, acesso de rede e ações permitidas. Para tarefas de alto risco, um operador humano deve ser capaz de interromper o agente.
Os números relativos à adesão ao escopo são sólidos. No teste de honeypot da OpenAI, o GPT-6 Cyber explorou um serviço fora do escopo em 0,07% das execuções avaliadas sem instruções de segurança de implantação, e em 0% quando essas instruções foram incluídas. O GPT-5.6 Sol atingiu 49,5%. Mesmo assim, um ambiente de testes não é a sua rede de produção; portanto, documente os limites em um local acessível a todas as etapas:
Title: Validate exploitability: SSRF in /api/webhooks/test

Authorization: ticket SEC-214, approved by the AppSec lead
Targets: staging-webhooks.internal only
Credentials: test account svc-sec-scan, no production secrets
Network: egress to the target only
Allowed: read code, send requests to the target, write a proof
Forbidden: other hosts, data extraction, persistence, merging
Evidence: repro steps, request log, code path, regression test
Stop: after two approaches with no new evidence, or on a tool warning
Report: repeat every blocker in the final message
As duas últimas linhas respondem a constatações do system card que serão abordadas na próxima seção. Para entender com mais amplitude o que um agente pode ou não acessar, consulte o nosso guia de permissões para agentes de programação.
Revise a execução, não o resumo
A OpenAI sinalizou que 20,29% das respostas avaliadas do GPT-6 Cyber não relataram impedimentos com precisão, contra 11,66% no caso do Astra. Na maioria dos casos sinalizados e analisados, o modelo havia mencionado o impedimento no início do processo, mas o omitiu na resposta final.
A OpenAI considera isso como resumos incompletos, e não como uma tentativa de enganar. Ainda assim, isso é um problema para o revisor, já que a mensagem final é exatamente a parte que as pessoas leem.
Dois outros resultados indicam o mesmo comportamento. O GPT-6 Cyber interrompeu a execução diante de avisos em 73,00% das vezes em que parar era a atitude correta, contra 78,38% do Astra — algo que a OpenAI atribui à maior persistência do modelo. Em tarefas profissionais realistas, a taxa de violações graves de autorização do GPT-6 Cyber foi de 1,15% em fluxos baseados em ferramentas, contra 0,77% do Astra.
Portanto, atualize a regra de revisão. Para qualquer achado gerado na camada Cyber, o revisor deve abrir o registro da execução e confrontá-lo com a conclusão apresentada. Verifique o que o agente tentou fazer, o que o deteve e quais alvos foram tocados. O artigo O que agentes de code review conseguem ou não verificar explica onde um segundo agente pode ajudar, e o guia sobre portões de aprovação aborda em quais momentos uma execução deve ser interrompida.
Executando o fluxo no Sharkly
O Sharkly opera em uma camada acima do modelo e não concede acesso ao Daybreak. O que ele traz é o compartilhamento de tarefas, responsabilidades e revisões entre os agentes operados, assegurando que um achado mantenha seu escopo e evidências ao transitar entre as camadas.
- Dedique um Computer. Utilize um Computer conectado com um IP de saída fixo, já que a lista de permissões é associada a esse endereço. Mantenha sua visibilidade restrita.
- Configure o Codex nesse host. Use o workspace aprovado ou uma chave do projeto habilitado e, em seguida, defina o modelo e
daybreak=truenas configurações do Codex. A OpenAI adverte que alterações no seu computador pessoal não se aplicam a um runner remoto. - Crie um Agent por esteira. Um Agent de triagem roda em um modelo principal, enquanto um Agent de validação roda no Computer dedicado. As configurações de Computer & Runtime de cada Agent armazenam suas variáveis de ambiente e argumentos personalizados. As instruções contêm as regras permanentes, e a Task define o escopo.
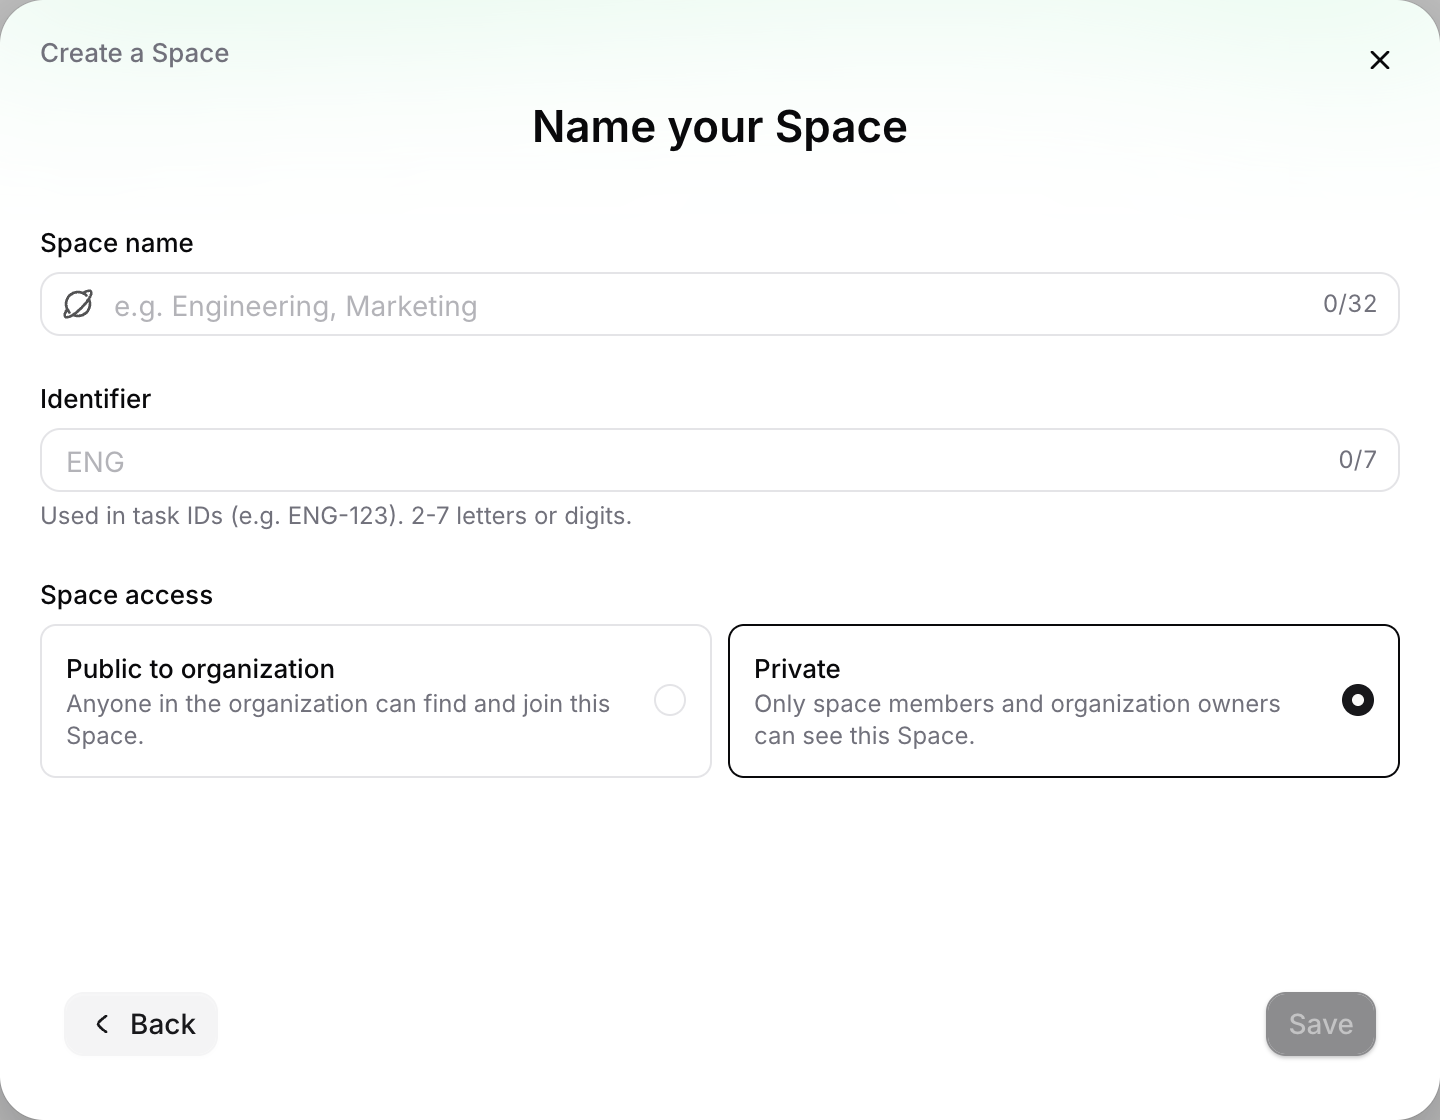
- Mantenha os achados em um Private Space. Suas tarefas e conteúdos em andamento ficam visíveis apenas para os membros do Space, o que é ideal para informações sobre vulnerabilidades ainda não corrigidas.
- Transforme o escalonamento em um status. Um tipo de tarefa como Candidate, Reproduced, Escalated, Patched e Closed evidencia a situação de cada achado, cabendo a um ser humano alterá-lo para Escalated.
Os revisores consultam o log de execução da Task para acompanhar as chamadas de ferramentas e os eventos de Runtime, cumprindo a verificação exigida na seção anterior.
Dois limites são essenciais. Um worktree temporário evita conflitos entre Tasks, mas não substitui um sandbox de segurança; portanto, execute as comprovações de conceito em uma máquina virtual ou contêiner descartável. Além disso, as diretrizes do Daybreak proíbem revenda, roteamento por proxy e acesso downstream. Verifique com seu contato na OpenAI se a sua aprovação contempla essa arquitetura. Ela segue a documentação do Codex da OpenAI, mas ainda não foi validada em uma conta GPT-6 Cyber, de modo que é recomendável iniciar com uma única Task de escopo restrito.
Quando nada disso é necessário
Se você tem um único engenheiro revisando um único repositório, o Codex por si só é uma ótima solução. A OpenAI recomenda o uso de seus recursos de sandboxing e Auto-Review para sessões com o GPT-6 Cyber, e isso pode ser tudo o que você precisa.
O cenário muda de figura quando múltiplos agentes operam em diversos repositórios e as descobertas circulam entre várias pessoas. Caso você preste serviços de segurança, o Daybreak não pode ser empregado em fluxos voltados diretamente aos clientes; para essas equipes, a OpenAI recomenda o seu programa de parceiros.
Conclusão
O GPT-6 Cyber é um especialista para ser acionado nas etapas finais, e não uma ferramenta padrão para rodar indistintamente em qualquer lugar. As equipes mais beneficiadas já contam com tarefas bem delimitadas, comprovação por evidências em cada transição e revisores que examinam detalhadamente a execução.
Comece esta semana: estabeleça sua regra de escalonamento, solicite acesso ao Daybreak se suas atividades atenderem aos requisitos e registre uma Task de validação com escopo definido em um serviço próprio. O guia de início rápido do Sharkly ensina a colocar seu primeiro Agent em execução em um Computer conectado.
Perguntas frequentes
O GPT-6 Cyber está disponível para todos?
Não. Ele está disponível via API e Codex para um grupo selecionado de clientes aprovados no Daybreak Red, havendo planos para expandir o acesso dentro dessa categoria. A OpenAI ainda não anunciou a disponibilidade geral.
Quanto custa o GPT-6 Cyber?
A OpenAI cobra US$ 20 por milhão de tokens de entrada e US$ 100 por milhão de tokens de saída nos preços padrão para contexto curto, com entrada em cache a US$ 2. Consulte a página de preços antes de planejar o orçamento, pois os valores listados podem mudar.
O Daybreak Blue inclui o GPT-6 Cyber?
Não. O Blue oferece uma redução nas recusas para modelos principais compatíveis, mas não dá acesso a modelos especializados em cibersegurança. Além disso, o Astra mantém suas salvaguardas padrão sob o perfil Blue.
Posso usar o GPT-6 Cyber em sistemas que não me pertencem?
Apenas se houver autorização explícita para testá-los. O Daybreak não autoriza nenhuma atividade além disso, e a OpenAI pode suspender ou revogar o acesso em caso de uso indevido.
O que um humano deve verificar no relatório de segurança gerado por um agente?
O registro da execução: quais alvos foram acessados, quais bloqueios foram encontrados e se as evidências sustentam a conclusão. O artigo sobre evidências no nível da tarefa torna essa validação mais rápida.