Tóm tắt nhanh: GPT-6 Cyber là biến thể tinh chỉnh chuyên sâu về bảo mật của GPT-6 Astra do OpenAI phát triển, ra mắt vào ngày 5 tháng 11 năm 2026. Để sử dụng, bạn cần có quyền truy cập Daybreak Red kèm phê duyệt riêng cho mô hình này, với mức giá niêm yết là 20 USD cho mỗi triệu token đầu vào. Phần lớn các đội ngũ nên thực hiện việc đánh giá và phân loại (triage) lỗ hổng trên các mô hình tiêu chuẩn, sau đó chỉ dùng GPT-6 Cyber để kiểm chứng thực tế các phát hiện rủi ro cao trên các hệ thống mà mình sở hữu.
GPT-6 Cyber làm thay đổi bước cuối cùng của quy trình đánh giá bảo mật, chứ không phải bước đầu tiên. Thông báo của OpenAI công bố 81 lỗ hổng nghiêm trọng mới trên Firefox cùng các mã khai thác (exploit) thực thi thành công cho 948 lỗi trong nhân Linux. Điều này nghe có vẻ như một mô hình lý tưởng để tích hợp vào mọi agent bạn đang vận hành.
Thế nhưng quy định về quyền truy cập lại cho thấy điều ngược lại. Rất có thể hôm nay bạn vẫn chưa thể gọi API của mô hình này, và những thông tin giá trị nhất của đợt ra mắt lại nằm trong bản tài liệu an toàn hệ thống (system card): phạm vi hoạt động của mô hình được kiểm soát ra sao, và những điểm mà báo cáo của nó có thể bỏ sót.
Bài hướng dẫn này sẽ làm rõ đối tượng được cấp quyền truy cập, chi phí sử dụng, cách phân luồng công việc bảo mật qua các tầng mô hình và những điểm mà người đánh giá cần kiểm tra. Nếu bạn đang chạy đồng thời nhiều agent, Sharkly mang đến một không gian tập trung để quản lý toàn bộ tác vụ và kết quả của chúng.
GPT-6 Cyber là gì?
GPT-6 Cyber là một biến thể chuyên biệt về an ninh mạng của GPT-6 Astra, được xây dựng phục vụ các tác vụ bảo mật có thẩm quyền: tìm kiếm lỗ hổng, phát triển mã khai thác và kiểm thử xâm nhập ứng dụng web (web penetration testing). OpenAI đã tiến hành hậu huấn luyện (post-training) để mô hình giảm tỷ lệ từ chối các yêu cầu hợp lệ và luôn tuân thủ nghiêm ngặt phạm vi được thiết lập. Theo Khung Chuẩn bị (Preparedness Framework) của OpenAI, mô hình này được xếp ở mức Nguy cơ Nghiêm trọng (Critical) đối với an ninh mạng.
Đây không phải là một coding agent tổng quát mạnh hơn. Trên ExpertSWE—bài kiểm tra nội bộ của OpenAI dành cho các tác vụ phần mềm phức tạp kéo dài—mô hình đạt 82,95% so với 83,24% của Astra. Hãy tiếp tục giữ môi trường thực thi mặc định cho các công việc phát triển tính năng.
Ai có thể tiếp cận GPT-6 Cyber?
Quyền truy cập phụ thuộc vào sự phê duyệt chứ không chỉ là ngân sách. Trang trợ giúp Daybreak của OpenAI nêu rõ rằng một thỏa thuận thương mại hay việc mua dịch vụ đơn thuần không đảm bảo bạn sẽ được cấp quyền.
| Cấp độ truy cập | Mô hình | Mục đích công việc |
|---|---|---|
| Tiêu chuẩn | Các mô hình tiêu chuẩn (mainline), bao gồm Astra, với các cơ chế bảo vệ tiêu chuẩn | Mô hình hóa mối đe dọa, rà soát mã nguồn an toàn (secure code review), vá lỗi |
| Daybreak Blue | Giảm tỷ lệ từ chối trên các mô hình như GPT-6 Sol và GPT-6 Luna; Astra vẫn duy trì các cơ chế bảo vệ tiêu chuẩn | Phân loại lỗ hổng, phân tích mã độc, ứng phó sự cố, kiểm chứng bản vá |
| Daybreak Red | GPT-5.6 Cyber, cùng với giảm tỷ lệ từ chối trên các mô hình bao gồm Astra | Kiểm thử xâm nhập, red teaming, kiểm chứng mã khai thác |
| Cấp Red có phê duyệt riêng cho GPT-6 Cyber | gpt-6-cyber qua API và Codex |
Các công việc tương tự, nhưng thực hiện với GPT-6 Cyber |
Ba chi tiết dễ khiến các đội ngũ bất ngờ:
- Chỉ có cấp Red là chưa đủ. GPT-6 Cyber yêu cầu phê duyệt riêng. Hiện tại mô hình chỉ mở cho một nhóm khách hàng Red chọn lọc, và OpenAI cho biết tất cả khách hàng Red sẽ nhận được quyền truy cập “trong thời gian tới”.
- Không dành cho cá nhân độc lập. Bạn chỉ có thể đăng ký cấp Red dưới tư cách một doanh nghiệp hoặc tổ chức được phê duyệt. Cá nhân đăng ký độc lập chỉ có thể yêu cầu cấp Blue.
- Mọi thứ mặc định đều tắt. Sau khi được duyệt, chủ sở hữu (owner) phải chủ động kích hoạt Daybreak cho từng người dùng hoặc dự án cụ thể. Các phiên chạy tự động không giám sát trên Codex CLI cần thiết lập
daybreak=truetrên máy chủ thực thi.
Các tổ chức cũng bắt buộc phải triển khai SSO, MFA, thiết bị được quản lý tập trung và chính sách phân quyền theo đặc quyền tối thiểu (least-privilege access). Việc sử dụng qua API mặc định yêu cầu cấu hình danh sách IP allowlist.
Chi phí sử dụng GPT-6 Cyber là bao nhiêu?
Dưới đây là mức giá API cho ngữ cảnh ngắn tiêu chuẩn của OpenAI tính trên một triệu token, được niêm yết vào ngày 6 tháng 11 năm 2026:
| Mô hình | Đầu vào | Đầu ra | Yêu cầu để giảm từ chối |
|---|---|---|---|
gpt-6-luna |
$0.10 | $0.50 | Daybreak Blue |
gpt-6.1-sol |
$2.00 | $10.00 | Daybreak Red |
gpt-6-astra |
$10.00 | $50.00 | Daybreak Red |
gpt-6-cyber |
$20.00 | $100.00 | Cấp Red kèm phê duyệt mô hình |
Tính theo mỗi token, mức giá này gấp đôi Astra và gấp 200 lần Luna. Để dễ hình dung quy mô, chiến dịch dò quét Linux mang lại 948 mã khai thác đã tiêu tốn khoảng 1,2 triệu USD hạn mức API—con số mà OpenAI mô tả là gần sát với giới hạn trên. Đừng đem mô hình đắt đỏ nhất của bạn đi áp dụng vào mọi tập tin.
Các đơn vị phòng thủ có nguồn lực hạn chế, chẳng hạn như cơ quan chính phủ hay các nhà cung cấp dịch vụ thiết yếu, có thể tham khảo chương trình tài trợ trị giá 1 tỷ USD của OpenAI nhằm hỗ trợ kinh phí tiếp cận.
Những điểm khiến GPT-6 Cyber xứng đáng với mức giá
Hãy so sánh mô hình này với Astra, chứ không chỉ so với các thế hệ cũ hơn. Dưới đây là các số liệu do OpenAI cung cấp, trừ trường hợp có ghi chú khác:
| Bài kiểm thử | Khía cạnh đánh giá | GPT-6 Cyber | GPT-6 Astra |
|---|---|---|---|
| SEC-Bench Pro | Tìm lỗi trong các engine JavaScript | 87.02% | 85.38% |
| Web pentest | Độ nhạy (recall) phát hiện lỗ hổng web | 40.3% | 32.0% |
| ExploitGym | Khai thác một lỗi cụ thể | 48.5% | 42.4% |
| RemoteExploitBench | Khai thác từ xa trên các lỗi đã biết | 95% completed | 100% refused under Blue |
| FrontierCyber (Irregular) | Phần mềm và phần cứng thực tế | 90 of 288 | 96 of 288 |
Về khả năng phát hiện lỗi, mức độ nâng cấp so với Astra là khá khiêm tốn. Đánh giá độc lập từ Irregular cho thấy Astra nhỉnh hơn đôi chút trên FrontierCyber, trong khi GPT-6 Cyber vượt trội hơn ở các kịch bản dài hơi, và không mô hình nào tấn công thành công vào các mục tiêu đã được gia cố bảo mật hoàn toàn (fully hardened). Khác biệt rõ rệt nhất nằm ở quyền hạn: GPT-6 Cyber sẵn sàng thực hiện các công việc khai thác mã độc mà Astra sẽ từ chối ở cấp độ Blue.
Chính OpenAI cũng khẳng định điều này: các mô hình tiêu chuẩn “vốn đã hỗ trợ tốt cho việc rà soát mã nguồn, phân loại lỗ hổng và phát triển bản vá”. Các kết quả thực tế phản ánh chính xác sự phân cấp đó. Những phát hiện gửi tới Mozilla đều đi kèm bằng chứng và các bài kiểm thử có thể tái lập, đồng thời chính chiến dịch đó đã chứng minh 30 sự cố đã biết có mức độ nghiêm trọng cao hơn nhiều so với báo cáo ban đầu. Chứng minh mức độ nghiêm trọng chính là giá trị thực sự mà bạn đang chi trả.
Cách phân luồng công việc bảo mật giữa các agent
Hãy phân luồng theo bằng chứng thực tế, để mỗi cấp chỉ phải tiếp nhận những công việc mà các cấp có chi phí thấp hơn không thể giải quyết dứt điểm. Quy trình phân luồng này là khuyến nghị của chúng tôi, không phải quy định bắt buộc từ OpenAI:
- Dò quét trên mô hình tiêu chuẩn. Các agent rà soát các thay đổi mã nguồn (diff) cùng các điểm đầu vào công khai, sau đó ghi nhận các phát hiện tiềm năng.
- Phân loại ở cấp Daybreak Blue. Viết test case chứng minh lỗi (failing test), loại bỏ các mục trùng lặp và đánh giá từng phát hiện dựa trên ranh giới tin cậy (trust boundary) mà nó vượt qua.
- Báo cáo leo thang theo quy tắc. Chỉ chuyển tiếp phát hiện lên cấp trên nếu lỗi đã tái lập thành công, vượt qua ranh giới tin cậy và mức độ nghiêm trọng phụ thuộc vào khả năng khai thác thực tế.
- Kiểm chứng trong môi trường cô lập. GPT-6 Cyber xác thực chuỗi khai thác trong một môi trường dùng một lần (disposable) với các mục tiêu được chỉ định rõ ràng.
- Vá lỗi, sau đó tấn công thử nghiệm bản vá. Một agent phác thảo bản sửa lỗi kèm bài kiểm thử, và một agent thứ hai sẽ cố gắng vượt qua (bypass) bản vá đó.
- Con người ra quyết định cuối cùng. Không có mã nào được merge hay chuyển tới tay người duy trì dự án (maintainer) nếu chưa qua bước phê duyệt của con người.
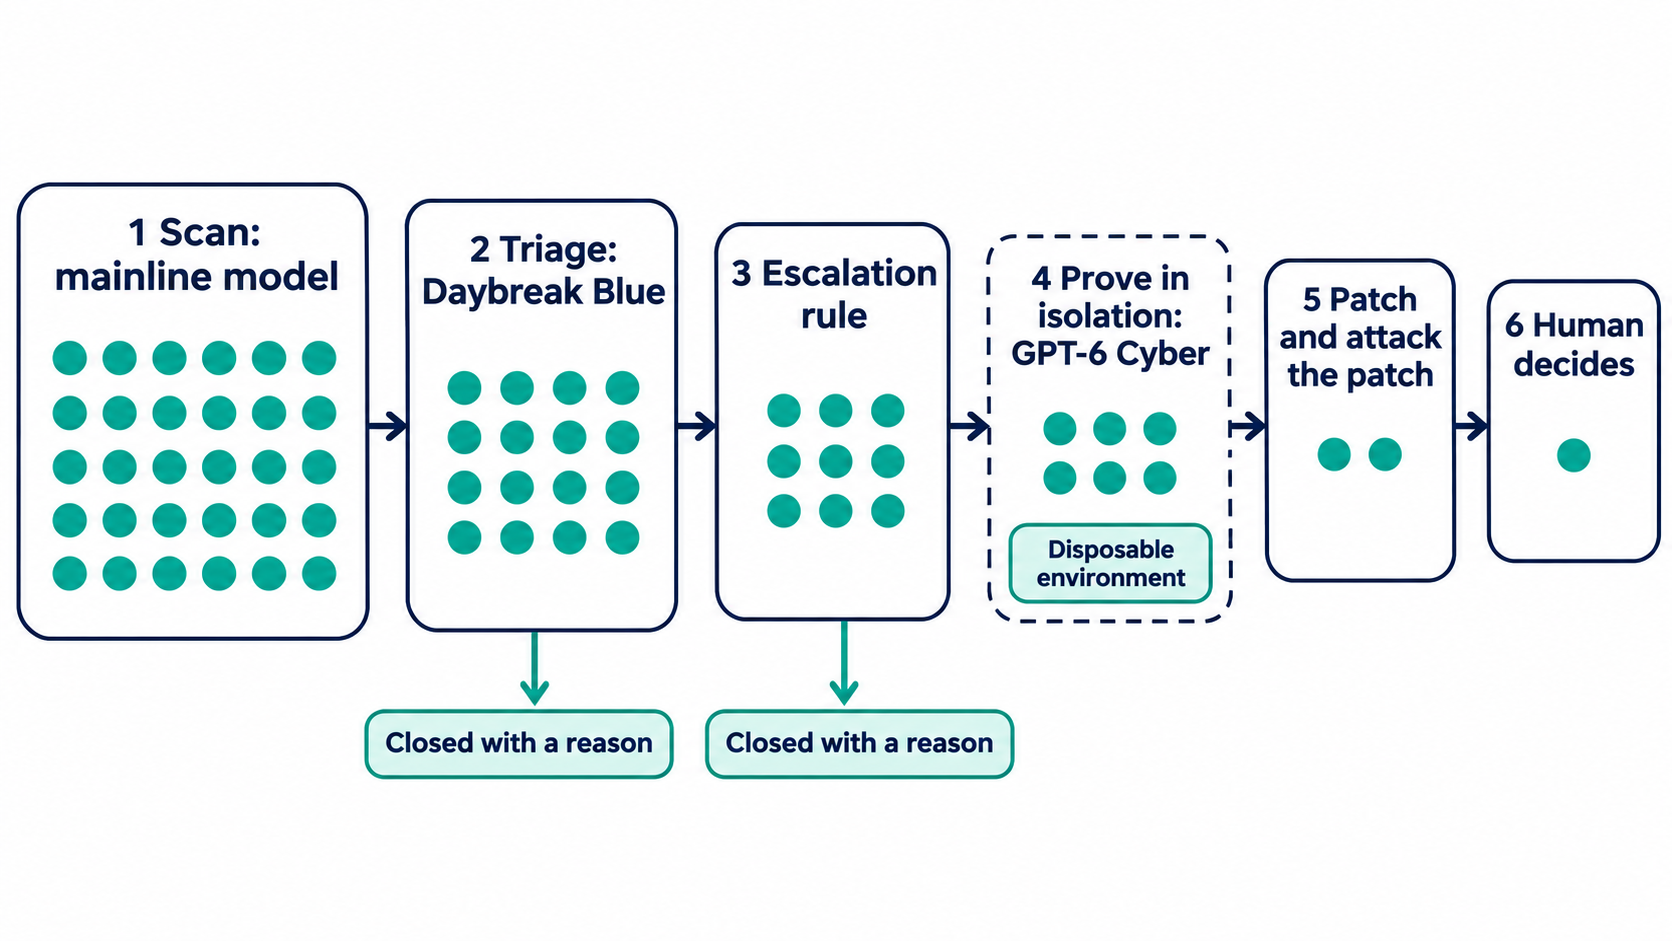
Nếu không có quyền truy cập cấp Red, hãy dừng lại ở bước 2. Một bài kiểm thử thất bại (failing test) đủ để chứng minh khiếm khuyết mà không cần tạo ra công cụ tấn công, và điều đó đã giải quyết được hầu hết các lỗi ứng dụng. Bản phân tích chi tiết quy trình theo giai đoạn của OpenAI của chúng tôi sẽ hướng dẫn cách ánh xạ các bước này vào một repository thông thường.
Đưa phạm vi vào mô tả tác vụ, không phải đoạn chat
Bản tài liệu an toàn hệ thống khuyến nghị sử dụng các môi trường cô lập có giới hạn rõ ràng về mục tiêu, thông tin xác thực, quyền truy cập mạng và các hành động được phép. Đối với các tác vụ có độ rủi ro cao, người vận hành phải luôn có khả năng dừng agent lại ngay lập tức.
Các số liệu về kiểm soát phạm vi rất ấn tượng. Trong bài kiểm tra honeypot của OpenAI, GPT-6 Cyber chỉ khai thác một dịch vụ nằm ngoài phạm vi trong 0,07% số lượt chạy được chấm điểm khi không có chỉ dẫn an toàn triển khai, và đạt 0% khi có các chỉ dẫn này. Trong khi đó, GPT-5.6 Sol chạm mốc 49,5%. Dù vậy, môi trường thử nghiệm không phải là mạng lưới thực tế của bạn, vì thế hãy ghi lại ranh giới rõ ràng sao cho chúng không bị thất lạc khi bàn giao tác vụ:
Title: Validate exploitability: SSRF in /api/webhooks/test

Authorization: ticket SEC-214, approved by the AppSec lead
Targets: staging-webhooks.internal only
Credentials: test account svc-sec-scan, no production secrets
Network: egress to the target only
Allowed: read code, send requests to the target, write a proof
Forbidden: other hosts, data extraction, persistence, merging
Evidence: repro steps, request log, code path, regression test
Stop: after two approaches with no new evidence, or on a tool warning
Report: repeat every blocker in the final message
Hai dòng cuối cùng giải quyết các vấn đề được phát hiện trong tài liệu hệ thống mà chúng tôi sẽ đề cập ở phần tiếp theo. Đối với câu hỏi rộng hơn về những gì một agent được phép can thiệp, hãy tham khảo hướng dẫn về phân quyền cho coding agent của chúng tôi.
Đánh giá toàn bộ quá trình chạy, đừng chỉ nhìn vào phần tóm tắt
OpenAI đã gắn cờ 20,29% phản hồi được chấm điểm của GPT-6 Cyber vì không báo cáo chính xác các trở ngại gặp phải (blocker), so với tỷ lệ 11,66% của Astra. Trong hầu hết các mẫu bị đánh dấu được rà soát lại, mô hình đã đề cập đến trở ngại ở các bước trước đó nhưng lại bỏ qua chúng trong câu trả lời cuối cùng.
OpenAI xem đây là hiện tượng tóm tắt chưa đầy đủ chứ không phải là sự lừa dối có chủ đích. Dẫu vậy, đây vẫn là vấn đề lớn đối với người đánh giá, bởi thông điệp cuối cùng chính là phần mà con người sẽ đọc.
Hai kết quả kiểm thử khác cũng chỉ ra xu hướng tương tự. GPT-6 Cyber dừng lại trước các cảnh báo trong 73,00% trường hợp khi việc dừng lại là chuẩn xác, so với 78,38% của Astra—điều mà OpenAI cho là bắt nguồn từ tính kiên trì cao hơn của mô hình. Trong các tác vụ mô phỏng môi trường làm việc thực tế, tỷ lệ vi phạm phân quyền mức độ nghiêm trọng cao của mô hình là 1,15% trong các luồng công việc sử dụng công cụ (tool-based), so với 0,77% ở Astra.
Vì vậy, hãy thay đổi quy tắc đánh giá. Đối với bất kỳ phát hiện nào ở tầng Cyber, người đánh giá cần mở nhật ký thực thi của lượt chạy và đối chiếu trực tiếp với kết luận được đưa ra. Hãy đặt câu hỏi: agent đã thử những gì, điều gì đã ngăn cản nó, và nó đã tác động tới những mục tiêu nào? Bài viết Review agent có thể và không thể xác minh những gì sẽ phân tích các trường hợp một agent thứ hai có thể hỗ trợ, và bài viết về cổng phê duyệt (approval gates) sẽ chỉ ra các thời điểm cần dừng một phiên chạy.
Thiết lập quy trình trong Sharkly
Sharkly hoạt động ở tầng phía trên mô hình và không trực tiếp cấp quyền truy cập Daybreak. Giá trị mà nền tảng mang lại là khả năng chia sẻ tác vụ, phân định trách nhiệm sở hữu và đánh giá xuyên suốt giữa các agent, giúp một phát hiện luôn duy trì nguyên vẹn phạm vi và bằng chứng khi được chuyển giao qua các tầng.
- Dành riêng một máy trạm (Computer). Sử dụng một Computer được kết nối với IP gửi đi (outbound IP) cố định, vì danh sách allowlist sẽ áp dụng theo địa chỉ này. Hãy giới hạn phạm vi hiển thị của máy trạm đó ở mức hẹp.
- Cấu hình Codex trên máy chủ đó. Sử dụng không gian làm việc (workspace) đã được phê duyệt hoặc API key từ dự án đã kích hoạt, sau đó thiết lập mô hình và
daybreak=truetrong file cấu hình Codex. OpenAI lưu ý rằng việc đổi máy tính cá nhân của bạn không làm thay đổi cấu hình trên runner từ xa. - Tạo một Agent cho mỗi luồng xử lý. Một Agent phân loại chạy trên mô hình tiêu chuẩn, và một Agent xác thực chạy trên Computer chuyên dụng. Phần cài đặt Computer & Runtime của mỗi Agent sẽ chứa các biến môi trường cùng đối số tùy chỉnh tương ứng. Phần Instructions chứa các quy tắc cố định, còn Task sẽ xác định phạm vi công việc.
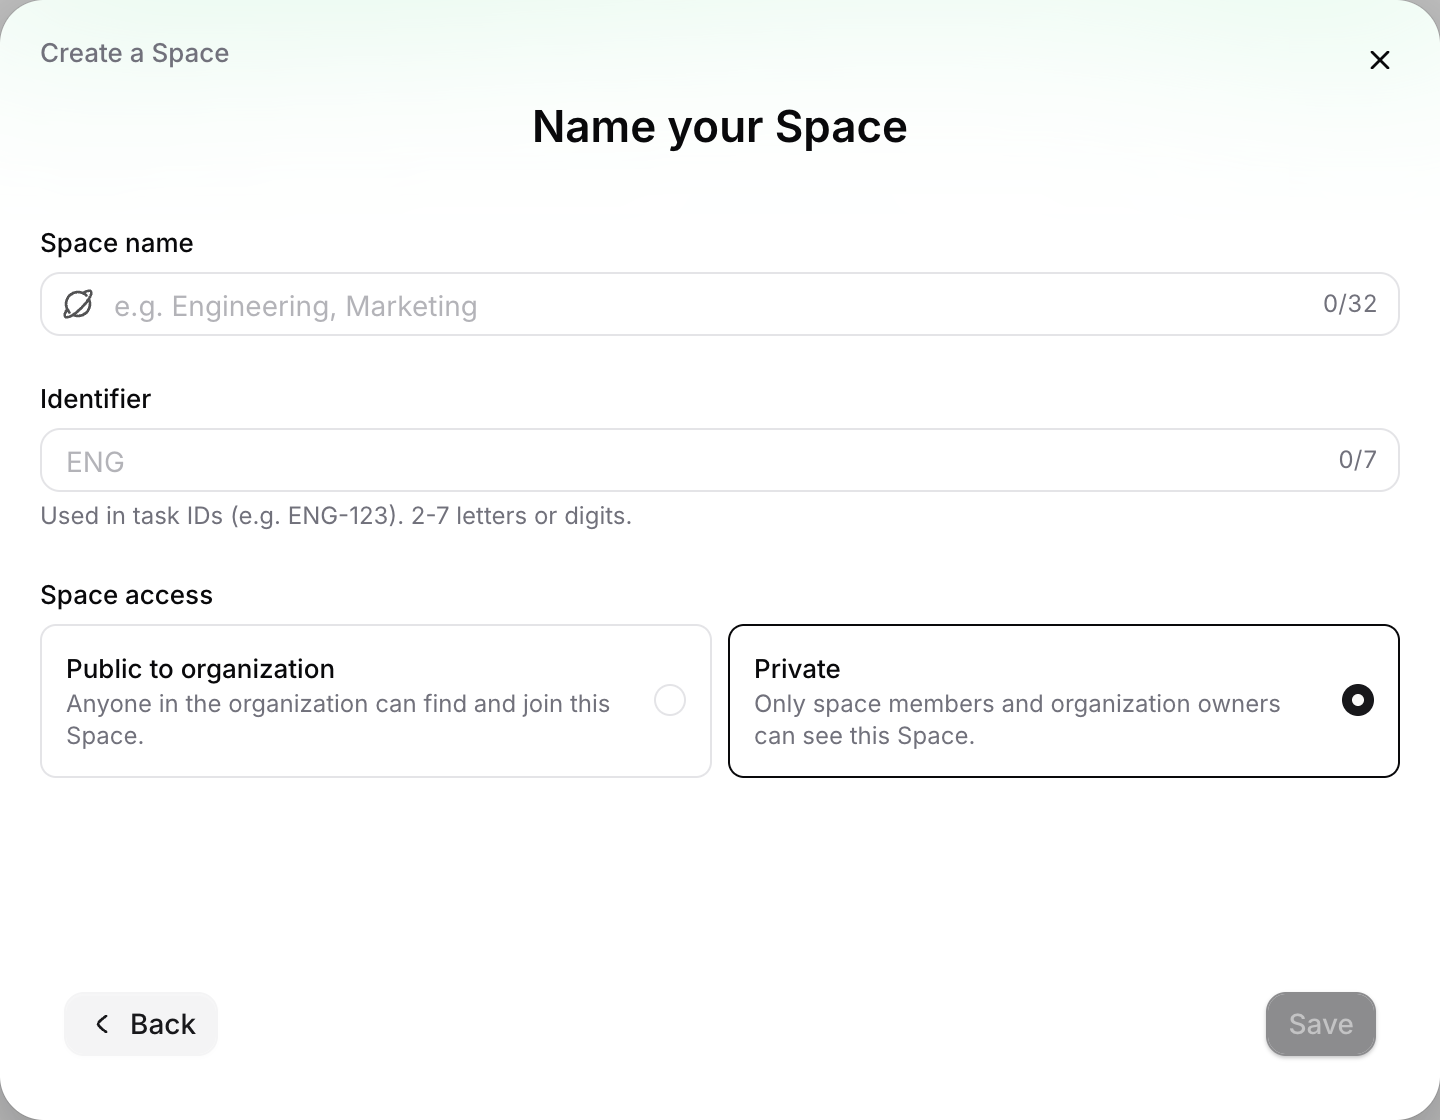
- Lưu trữ các phát hiện trong một Private Space. Các tác vụ và nội dung xử lý chỉ hiển thị với thành viên trong Space, rất phù hợp để bảo mật chi tiết các lỗ hổng chưa được vá.
- Chuyển trạng thái leo thang thành một quy trình rõ ràng. Một loại tác vụ (task type) với các trạng thái như Candidate, Reproduced, Escalated, Patched, Closed sẽ cho thấy tiến độ của từng phát hiện, và con người sẽ là người trực tiếp chuyển trạng thái sang Escalated.
Người đánh giá mở nhật ký thực thi của Task để kiểm tra các lệnh gọi công cụ (tool call) và sự kiện Runtime—đây chính là bước kiểm tra cần thiết đã nêu ở phần trước.
Có hai ranh giới cần đặc biệt lưu ý. Một worktree tạm thời giúp tránh xung đột giữa các Task, nhưng đó không phải là một sandbox bảo mật, do đó hãy thực thi các bài kiểm chứng trong một VM hoặc container dùng một lần. Ngoài ra, Daybreak nghiêm cấm hành vi bán lại, làm trung gian (proxy) hoặc cấp quyền truy cập hạ nguồn (downstream access), vì vậy hãy xác nhận với đầu mối liên hệ tại OpenAI để chắc chắn rằng phê duyệt của bạn bao gồm cả mô hình thiết lập này. Hướng dẫn này tuân theo tài liệu Codex của OpenAI nhưng chưa được kiểm chứng thực tế trên một tài khoản GPT-6 Cyber, do đó bạn nên bắt đầu trước với một Task có giới hạn phạm vi chặt chẽ.
Khi nào bạn không cần đến những điều này?
Nếu chỉ có một kỹ sư rà soát trên một repository duy nhất, thì riêng Codex đã là một giải pháp đủ tốt. OpenAI khuyến nghị sử dụng tính năng tạo sandbox và Auto-Review cho các phiên làm việc với GPT-6 Cyber, và đó có thể là tất cả những gì bạn cần.
Bài toán sẽ hoàn toàn khác khi có nhiều agent, nhiều repository và các phát hiện cần được bàn giao qua lại giữa nhiều người. Nếu bạn kinh doanh dịch vụ bảo mật, Daybreak không được áp dụng trực tiếp cho các luồng công việc cung cấp tới khách hàng; OpenAI hướng các đội ngũ này tham gia chương trình đối tác của họ.
Lời kết
GPT-6 Cyber là một chuyên gia mà bạn chỉ triệu tập ở giai đoạn cuối, chứ không phải giải pháp mặc định để áp dụng tràn lan. Những đội ngũ tận dụng tốt nhất mô hình này là những nơi đã có quy trình xác định phạm vi tác vụ rõ ràng, bằng chứng cụ thể sau mỗi lần bàn giao và những người đánh giá luôn kiểm tra kỹ lưỡng nhật ký chạy thực tế.
Hãy bắt đầu ngay tuần này: xây dựng quy tắc báo cáo leo thang, nộp đơn đăng ký Daybreak nếu công việc của bạn đáp ứng điều kiện, và tạo một Task kiểm chứng có phạm vi giới hạn trên chính dịch vụ mà bạn sở hữu. Hướng dẫn bắt đầu nhanh của Sharkly sẽ giúp bạn vận hành Agent đầu tiên trên một Computer được kết nối.
Câu hỏi thường gặp
GPT-6 Cyber có được phát hành rộng rãi cho tất cả mọi người không?
Không. Mô hình chỉ được cung cấp qua API và Codex cho một nhóm khách hàng Daybreak Red chọn lọc đã được phê duyệt, và dự kiến sẽ mở rộng quyền truy cập cho toàn bộ khách hàng Red sau đó. OpenAI hiện vẫn chưa công bố kế hoạch phát hành rộng rãi (general availability).
Chi phí sử dụng GPT-6 Cyber là bao nhiêu?
OpenAI niêm yết mức giá 20 USD cho mỗi triệu token đầu vào và 100 USD cho mỗi triệu token đầu ra theo mức giá ngữ cảnh ngắn tiêu chuẩn, với token đầu vào lưu trong bộ nhớ cache là 2 USD. Hãy kiểm tra lại trang bảng giá trước khi lập dự toán ngân sách vì mức giá niêm yết có thể thay đổi.
Gói Daybreak Blue có bao gồm GPT-6 Cyber không?
Không. Gói Blue chỉ hỗ trợ giảm tỷ lệ từ chối trên các mô hình tiêu chuẩn được chỉ định và không cấp quyền truy cập vào các mô hình chuyên biệt về an ninh mạng. Astra vẫn duy trì các cơ chế bảo vệ tiêu chuẩn khi ở cấp Blue.
Tôi có thể sử dụng GPT-6 Cyber trên các hệ thống mà tôi không sở hữu không?
Chỉ khi bạn có văn bản ủy quyền rõ ràng để kiểm thử các hệ thống đó. Daybreak không cấp phép cho bất kỳ hành vi nào vượt quá phạm vi này, và OpenAI có thể tạm ngưng hoặc thu hồi vĩnh viễn quyền truy cập nếu phát hiện việc lạm dụng.
Con người cần kiểm tra những gì trong báo cáo bảo mật của một agent?
Nhật ký phiên chạy: các mục tiêu đã can thiệp, các trở ngại gặp phải và liệu bằng chứng có củng cố cho kết luận hay không. Cơ chế bằng chứng theo cấp độ tác vụ sẽ giúp quá trình kiểm tra này diễn ra nhanh chóng hơn.