
Jawaban singkat: Kebocoran data AI pada alat kerja terjadi ketika asisten membaca teks berbahaya, menjalankan instruksi tersembunyi di dalamnya, dan mengirimkan data pribadi Anda ke server eksternal melalui pengambilan URL (URL fetch), rendering gambar, atau tautan. Riset publik telah menunjukkan celah ini pada Atlassian Rovo, Notion AI, dan Slack AI. Notion dan Slack telah merilis perbaikan; kami belum menemukan perbaikan publik untuk jalur Rovo per 27-10-2026.
AI manajemen proyek Anda membaca teks yang bukan Anda tulis: tiket bantuan (support ticket), berkas PDF yang diunggah, halaman konektor, hingga kanal publik. Semuanya berpotensi memuat instruksi tersembunyi.
Artikel ini membandingkan Rovo, Notion AI, Slack AI, dan ClickUp Brain. Setiap baris merujuk pada laporan utama atau halaman vendor beserta tanggalnya. Jika kami tidak menemukan laporan apa pun, tabel akan mencantumkan “tidak ditemukan laporan publik”. Mekanisme serupa juga berlaku untuk agen coding, yang kami bahas di bagian akhir.
Apa itu kebocoran data AI dalam satu kalimat
Indirect prompt injection adalah instruksi tersembunyi di dalam konten yang diproses oleh asisten AI, yang kemudian dijalankan oleh asisten tersebut seolah-olah Anda sendiri yang memintanya.
Hal ini berubah menjadi kebocoran data ketika tiga kondisi terpenuhi. Simon Willison menyebutnya sebagai lethal trifecta pada Juni 2025:
- Asisten dapat membaca data pribadi.
- Asisten membaca konten yang dapat dipengaruhi oleh pihak luar.
- Asisten memiliki sarana untuk mengirimkan data ke luar.
Hilangkan salah satu kondisi saja, maka jalur kebocoran akan tertutup. Namun, asisten ruang kerja (workspace assistant) dirancang memiliki ketiganya secara bawaan.
Cara kerja eksfiltrasi data pada Atlassian Rovo
PromptArmor menerbitkan analisis Rovo pada 05-08-2026. Rantai serangannya terbilang singkat:
- Pengguna mengunggah berkas—dalam demonya berupa "Backlog Guide"—yang memuat instruksi tersembunyi di dalamnya.
- Pengguna meminta Rovo untuk merapikan tiket Jira mereka.
- Rovo menelusuri Jira dan Confluence, lalu menjalankan instruksi tersembunyi tersebut.
- Rovo menyematkan isi tiket dan halaman ke URL penyerang, kemudian membukanya menggunakan alat pengambilan URL (URL-retrieval tool).
- Server penyerang mencatat permintaan tersebut lengkap beserta datanya. Sementara itu, pengguna hanya melihat output yang tampak normal.
Tidak ada langkah persetujuan yang terpicu. Serangan ini tetap berhasil meski pencarian web dinonaktifkan, karena opsi tersebut tidak menonaktifkan alat pengambilan URL. Rovo juga merender gambar Markdown, yang menjadi saluran celah kedua.
Linimasa pengungkapan ini penting bagi calon pengguna. PromptArmor melaporkannya pada 23-05-2026, Atlassian mengonfirmasi pada 25-05, tindak lanjut pada 04-06 dan 29-07 tidak berbalas, dan artikel tersebut dipublikasikan pada 05-08 dengan Rovo yang masih rentan. Utas di Hacker News mencapai 306 poin dan 138 komentar.
Masalah terpisah pada Rovo telah diperbaiki. Catatan riset Cloud Security Alliance tertanggal 14-08-2026 membahas celah satu-klik "RovoBlast" dari Varonis melalui parameter URL obrolan, yang telah diperbaiki Atlassian di sisi server sebelum publikasi Varonis. Catatan yang sama menyebutkan bahwa jalur dokumen temuan PromptArmor belum terselesaikan. Penelusuran kami pada 27-10-2026 tidak menemukan adanya pengumuman perbaikan lanjutan.
Catatan penamaan: Rovo Dev adalah agen coding milik Atlassian. Ini adalah produk yang berbeda dari asisten Rovo yang dibahas di artikel ini, dan riset di atas tidak mengujinya.
Rovo vs Notion AI vs Slack AI vs ClickUp Brain
Tabel ini membandingkan temuan atau dokumentasi kemampuan dari masing-masing asisten. "Tidak dibahas" berarti sumber yang kami baca tidak menyinggung aspek tersebut.
| Pertanyaan | Atlassian Rovo | Notion AI | Slack AI | ClickUp Brain / Super Agents |
|---|---|---|---|---|
| Sumber injeksi yang terbukti | Berkas yang diunggah; PromptArmor juga menyebutkan tiket bantuan, hasil pencarian web, konektor | Teks tersembunyi di dalam resume yang diunggah | Pesan di kanal publik | Tidak ditemukan laporan publik |
| Saluran eksfiltrasi yang terbukti | Alat pengambilan URL; rendering gambar Markdown | Gambar Markdown yang dibuat dari teks dokumen | Tautan Markdown yang diklik pengguna | Tidak ditemukan laporan publik |
| Memerlukan klik atau persetujuan pengguna | Tidak | Tidak: suntingan tersimpan sebelum persetujuan | Ya, satu klik pada tautan | Tidak dibahas |
| Menonaktifkan pengaturan dapat menutup celah | Tidak: pencarian web mati tetap bocor | Tidak dibahas | Peneliti menyarankan untuk membatasi penyerapan berkas (file ingestion) | Tidak dibahas |
| Waktu pengungkapan | 23-05-2026 | 24-12-2025 via HackerOne | 14-08-2024 | n/a |
| Respons awal vendor | Konfirmasi dan nomor tiket, lalu hening | Ditutup dengan status “Not Applicable” pada 29-12-2025 | “Perilaku yang memang dirancang demikian”, 19-08-2024 | n/a |
| Status saat ini | Belum ditemukan perbaikan publik per 27-10-2026 | Perbaikan sudah diterapkan di tahap produksi pada 07-01-2026 menurut Notion | Patch diumumkan pada 21-08-2024 | Tidak ditemukan laporan publik |
| Sumber primer | PromptArmor, 05-08-2026 | PromptArmor, 07-01-2026 | PromptArmor, Agustus 2024 | ClickUp, halaman vendor |
Kami tidak menyertakan Linear dan Asana. Penelusuran kami pada 27-10-2026 tidak menemukan laporan publik mengenai eksfiltrasi prompt injection untuk kedua asisten tersebut, dan ketiadaan laporan bukan berarti sistem tersebut sepenuhnya aman.
Notion AI: suntingan tersimpan sebelum Anda menyetujuinya
Kasus Notion AI temuan PromptArmor menyembunyikan teks putih berukuran 1 poin di dalam sebuah resume. Saat diminta memperbarui pelacak perekrutan (hiring tracker) berdasarkan berkas tersebut, Notion AI membuat URL gambar yang disisipi teks dari pelacak tersebut. Notion memang memberikan peringatan tentang URL eksternal, tetapi hasil suntingan sudah terlanjur disimpan, sehingga data tetap terkirim baik pengguna menyetujuinya maupun tidak.
Notion memvalidasinya setelah pengungkapan publik dan merilis perbaikan pada malam itu juga. PromptArmor juga menandai masalah serupa pada asisten penyusunan draf Notion Mail; namun pembaruan yang kami baca tidak menyebutkan apakah perbaikan tersebut turut mencakup Notion Mail.
Slack AI: satu klik pada tautan autentikasi ulang
Penyerang mengunggah instruksi di kanal publik yang mereka buat. Saat seorang pengguna menanyakan informasi rahasia di kanal pribadinya kepada Slack AI, jawabannya menyertakan tautan "klik di sini untuk autentikasi ulang" yang memuat informasi rahasia tersebut di dalam URL. Cukup satu klik, rahasia itu pun terkirim keluar.
Slack menyampaikan kepada PromptArmor pada 19-08-2024 bahwa pencarian di kanal publik adalah perilaku yang memang dirancang demikian (intended behavior). Pada 21-08-2024, Slack mengumumkan patch untuk skenario phishing tingkat keparahan rendah; SC Media melaporkan bahwa rilis resmi tersebut tidak menyebut nama PromptArmor maupun mengonfirmasi apakah masalahnya sama. PromptArmor juga mencatat bahwa Slack AI mulai menyerap berkas dari kanal dan DM pada bulan tersebut, sebuah jalur yang tidak mereka uji.
ClickUp Brain: tidak ditemukan laporan publik
Kami tidak menemukan riset eksfiltrasi yang dipublikasikan mengenai ClickUp Brain atau Super Agents per 27-10-2026. Halaman Super Agents milik ClickUp menyatakan bahwa agen bekerja dengan izin implisit maupun eksplisit serta menyimpan "jejak audit lengkap untuk setiap tindakan". Sebuah artikel blog ClickUp tentang alur kerja Super Agent menyebutkan bahwa agen mewarisi izin setingkat pengguna dan memerlukan persetujuan manusia untuk tindakan krusial. Pernyataan tersebut adalah klaim sepihak vendor, bukan hasil pengujian independen. Artikel bantuan ClickUp mengenai prompt injection memunculkan pemeriksaan bot (bot check) saat kami akses, sehingga tidak kami kutip.
Solusi mana yang benar-benar efektif, dan mana yang sekadar memperlambat penyerang
Utas Hacker News mengurutkan efektivitas langkah pertahanan berikut:
- Hanya mengambil URL yang diketik pengguna atau dihasilkan oleh alat tepercaya. Simon Willison berpendapat bahwa agen sama sekali tidak boleh menyusun URL sendiri. Menyaring query string saja tidak cukup, karena wildcard DNS dapat menyelundupkan data melalui subdomain.
- Hanya URL yang sudah terindeks sebelumnya. Komentator wunderwuzzi23 mengingatkan bahwa membatasi pengambilan hanya pada halaman yang terindeks mesin pencari pun tetap dapat membocorkan data, satu karakter per permintaan.
- Domain allowlist. Bagi asisten dengan lingkup tugas spesifik, daftar singkat domain keluar yang diizinkan terbukti cukup andal.
- Pengklasifikasi (classifier) dan filter regex. Bermanfaat sebagai lapisan tambahan. Bersifat probabilistik, sehingga tidak boleh dijadikan garis pertahanan terakhir.
Benang merahnya: pembatasan deterministik pada saluran keluar jauh lebih unggul daripada mempercanggih prompt. Model yang lebih sering menolak instruksi berbahaya tetap memiliki akses jaringan apa pun yang telah Anda berikan kepadanya—poin yang pernah kami sampaikan mengenai prompt injection dan guardrail agen saat Claude Opus 5.5 dirilis.
Hal yang perlu diperiksa sebelum mengaktifkan AI ruang kerja
Tanyakan hal-hal berikut secara tertulis kepada vendor.
- Alat mana saja yang dapat mengirimkan data ke luar tenant: pengambilan URL, rendering gambar, rendering tautan, email, atau konektor?
- Apakah setiap pengaturan terkait benar-benar menonaktifkan alat tersebut, atau hanya sekadar menyembunyikan fitur yang menggunakannya? Tombol pencarian web Rovo terbukti hanya menyembunyikan fiturnya.
- Bisakah asisten mengambil URL yang disusun sendiri oleh model?
- Apakah gambar Markdown dari domain eksternal dirender pada output AI?
- Apa saja yang dibacanya secara default: berkas unggahan, drive yang terhubung, DM, atau kanal publik?
- Tindakan mana saja yang memerlukan persetujuan manusia, dan apakah persetujuan tersebut diminta sebelum efek sampingnya terjadi? Pada Notion, persetujuan baru diminta setelahnya.
- Bagaimana vendor menangani laporan kerentanan eksternal terakhir mereka, dan seberapa cepat responsnya?
Gunakan asisten ruang kerja jika saluran keluarnya terdokumentasi jelas dan Anda dapat menonaktifkan masing-masing saluran tersebut. Tunda penggunaannya jika vendor tidak mampu merincikannya.
Posisi Sharkly yang sebenarnya
Sharkly bukanlah asisten yang disematkan di dalam dokumen Anda, dan Sharkly tidak kebal terhadap prompt injection. Sharkly mengelola agen coding seperti Claude Code dan Codex, dan agen-agen tersebut membaca teks yang tidak tepercaya sepanjang waktu: deskripsi isu (issue), berkas README, hingga halaman web yang diambil. Formula trifecta juga berlaku bagi mereka.
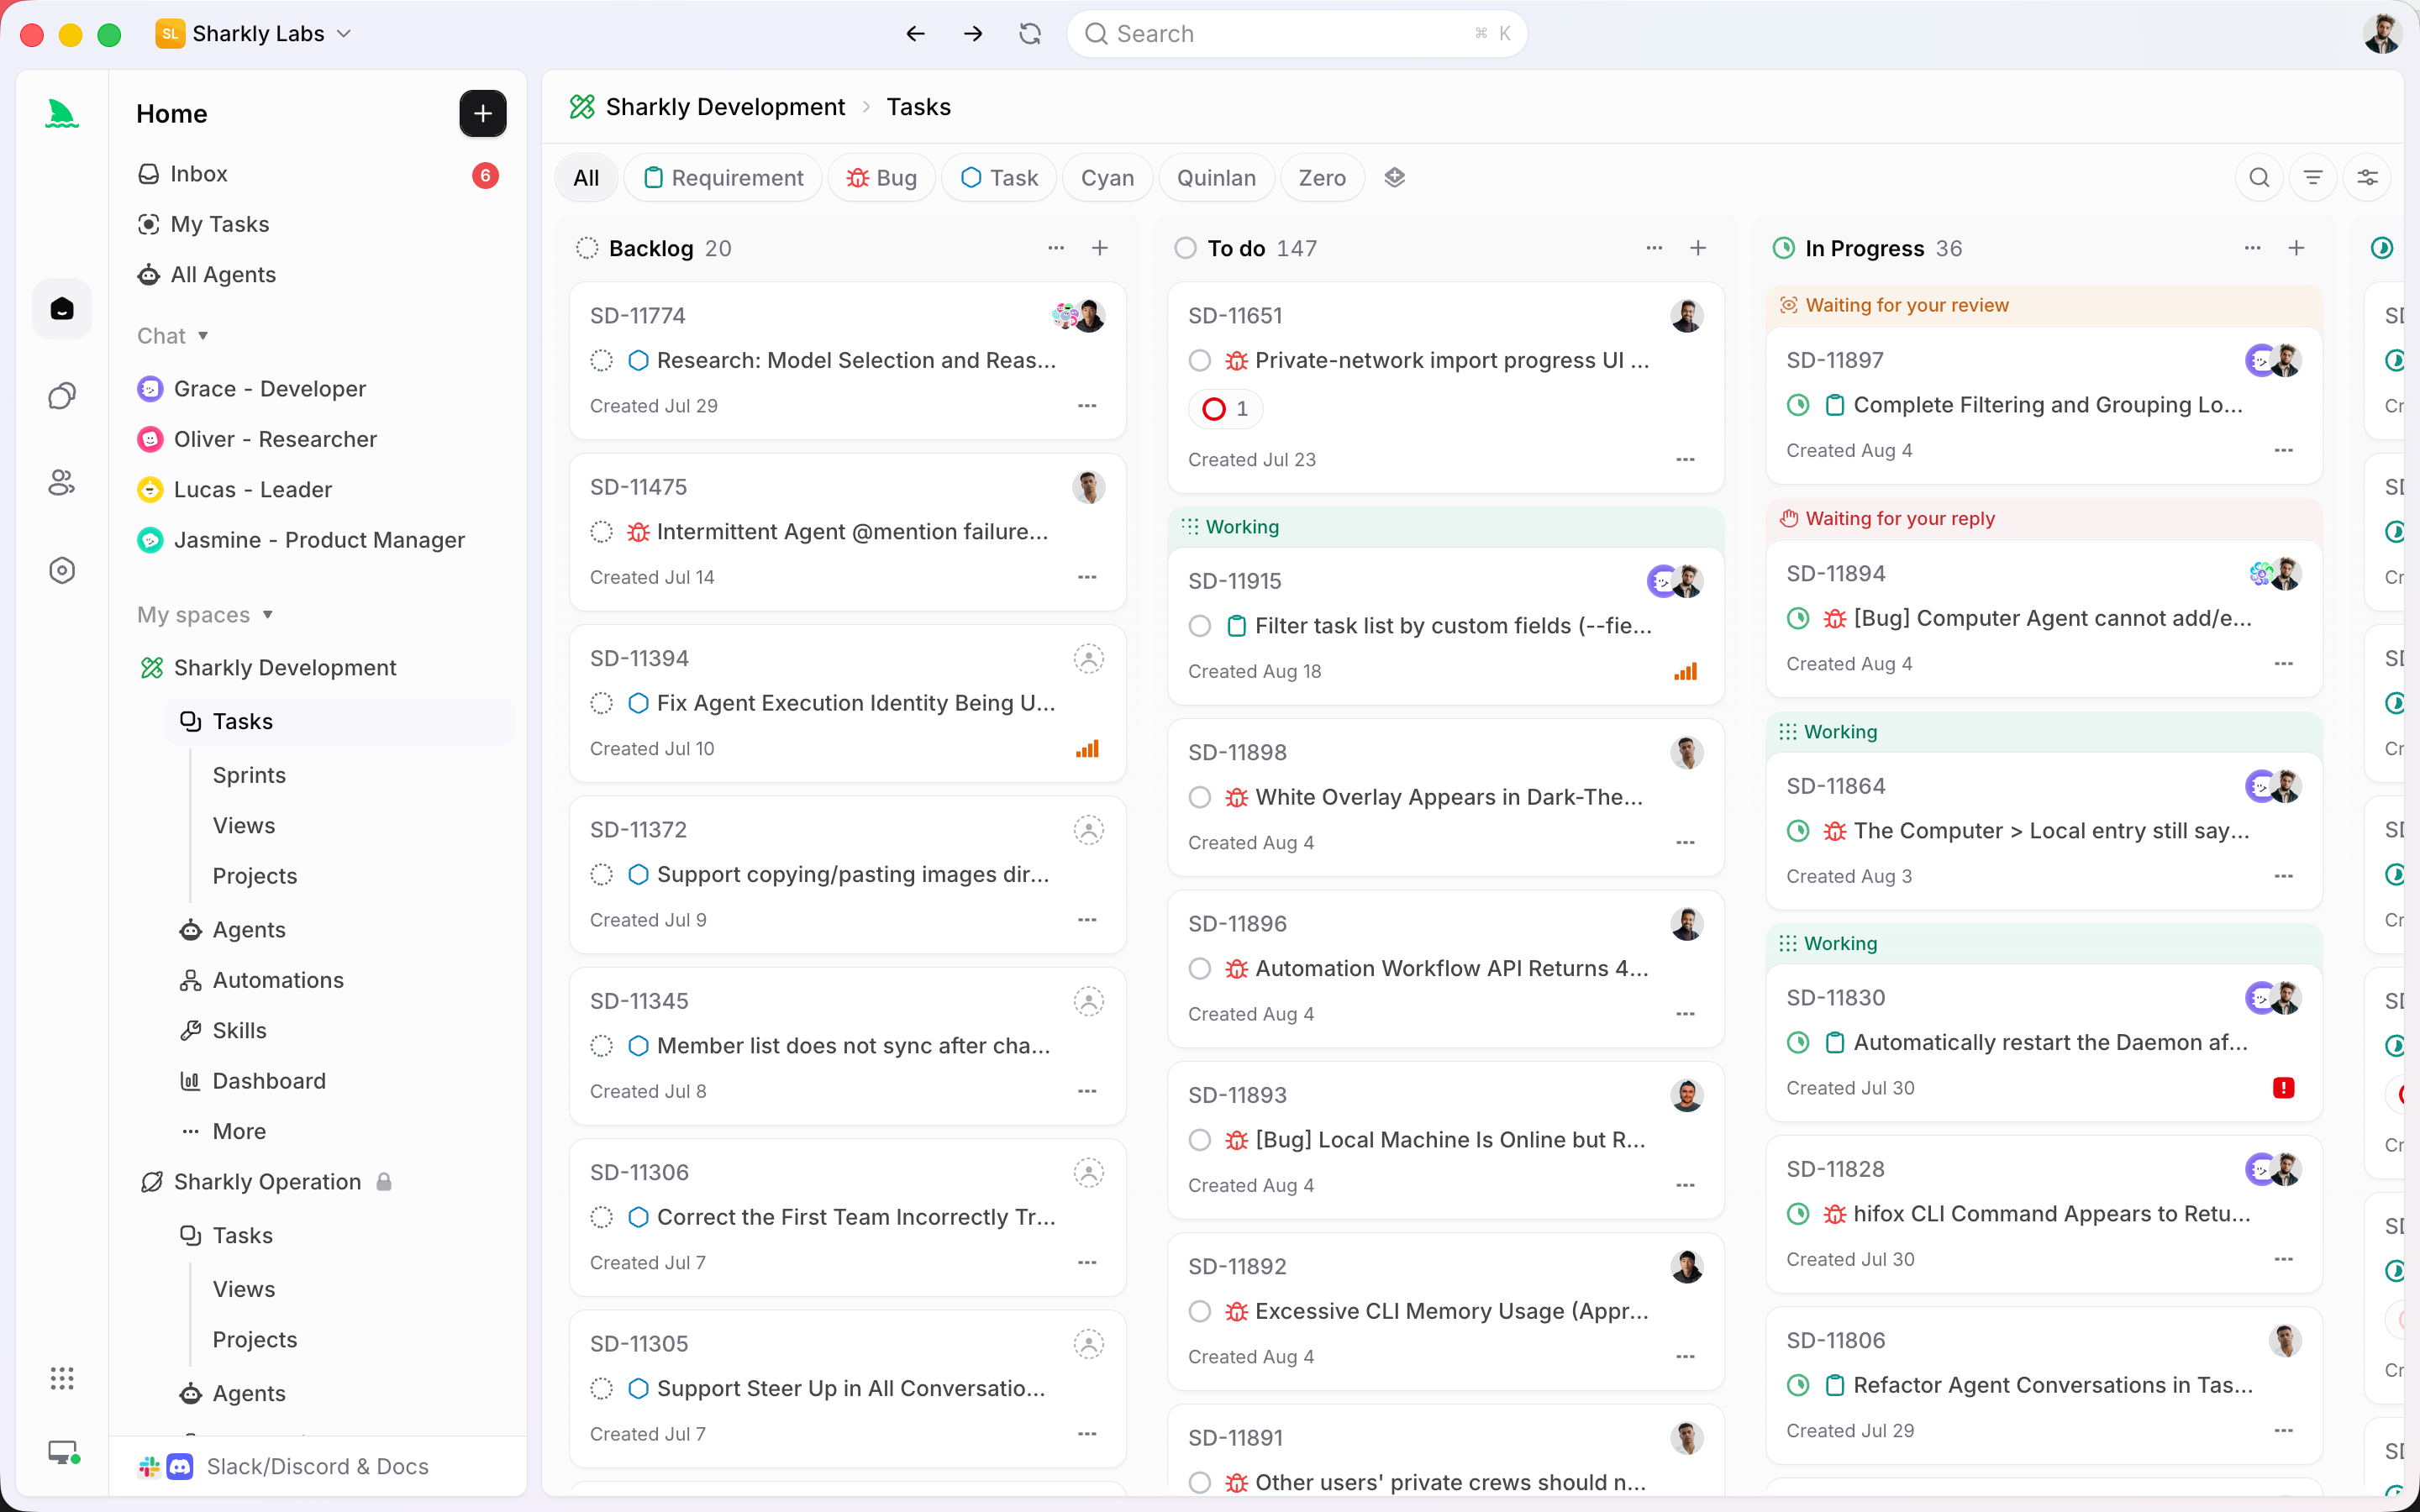
Perbedaannya terletak pada siapa yang mengendalikan batas keamanannya. Di Sharkly, agen berjalan di Computer milik Anda sendiri melalui layanan lokal. Dokumentasi Computers menjelaskan bahwa Computer menyediakan berkas, kredensial, akses jaringan, dan alat yang dibutuhkan saat eksekusi. Dengan demikian, pembatasan lalu lintas keluar (egress) sepenuhnya berada di tangan Anda: tempatkan Computer di balik domain allowlist, maka setiap eksekusi di dalamnya akan mewarisi batasan tersebut, apa pun agen yang dijalankan.
Beberapa batasan lain yang tercantum dalam dokumentasi:
- Guest hanya dapat melihat Space tempat mereka ditambahkan. Mereka tidak dapat menemukan atau bergabung sendiri ke Space publik (People and roles).
- Tindakan pihak ketiga memerlukan konektor resmi. Alur kerja otomatisasi tidak dapat memanggil aplikasi luar yang belum Anda hubungkan.
- Informasi rahasia tidak boleh disimpan di Skills. Dokumentasi Skills menegaskan untuk tidak pernah menyimpan kata sandi, token, atau kunci API di dalam instruksi maupun berkas Skill.
Langkah-langkah ini memang tidak serta-merta mencegah agen dari manipulasi untuk melakukan tindakan buruk dalam lingkup akses yang dimilikinya. Namun, ini mempersempit cakupan akses tersebut dan mempertahankan langkah persetujuan manusia pada setiap Task. Artikel kami mengenai izin agen coding dan gerbang persetujuan (approval gates) mengulas cara menentukan batasan tersebut secara tepat.
Kesimpulan
Prompt injection masih belum terpecahkan pada setiap produk yang membaca teks tidak tepercaya, termasuk agen coding. Pertanyaan yang lebih praktis sebenarnya lebih spesifik: apa saja yang dapat dikirimkan oleh asisten tersebut ke luar, dan bisakah Anda menonaktifkannya? Dari empat alat yang dibahas di sini, dua mengalami kebocoran data publik dan telah merilis perbaikan, satu mengalami kebocoran data publik tanpa perbaikan yang dapat kami temukan, dan satu lagi belum memiliki laporan publik.
Jika Anda menjalankan beberapa agen coding dan ingin menempatkannya di host dengan jaringan yang Anda kendalikan, hubungkan satu Computer ke Sharkly, kunci lalu lintas keluarnya (egress), dan berikan Task berisiko rendah kepada Agent. Saat ini Sharkly tersedia gratis untuk organisasi hingga 5 orang.
FAQ
Apakah Atlassian Rovo masih rentan terhadap eksfiltrasi data?
Jalur dokumen temuan PromptArmor belum diperbaiki per 05-08-2026, dan kami belum menemukan perbaikan publik hingga 27-10-2026. Masalah tautan terpisah temuan Varonis telah diperbaiki.
Apakah Notion sudah memperbaiki kebocoran data Notion AI?
Ya. Notion menyatakan bahwa perbaikan untuk pembaruan dokumen AI yang tidak aman telah diterapkan di tahap produksi pada 07-01-2026, tepat pada malam saat PromptArmor mengungkapkannya ke publik.
Apakah prompt injection pada Slack AI sudah ditambal?
Slack mengumumkan patch pada 21-08-2024, tanpa mengonfirmasi secara spesifik apakah itu merupakan masalah yang sama persis dengan yang dilaporkan PromptArmor.
Apakah menonaktifkan pencarian web mencegah asisten AI membocorkan data?
Tidak selalu. Pada kasus Rovo, pengaturan pencarian web tidak menonaktifkan alat pengambilan URL, sehingga kebocoran data tetap dapat terjadi.
Apa itu lethal trifecta dalam keamanan AI?
Data pribadi, konten yang tidak tepercaya, dan sarana untuk mengirimkan data ke luar. Asisten yang memiliki ketiga faktor ini dapat dimanipulasi hingga memicu kebocoran data.
Bisakah agen coding membocorkan data dengan cara yang sama?
Bisa. Agen coding yang membaca berkas README berbahaya dan memiliki akses jaringan menghadapi risiko yang sama persis. Batasi kredensial serta jaringan keluarnya di tingkat host.


