

Jawaban singkat: Eksfiltrasi data Atlassian Rovo adalah serangan indirect prompt injection yang diungkapkan oleh PromptArmor kepada Atlassian pada 23 Mei 2026 dan dipublikasikan pada 5 Agustus 2026. Instruksi tersembunyi di dalam file yang diunggah memerintahkan Rovo untuk memasukkan konten Jira dan Confluence ke dalam sebuah URL lalu membukanya. Penyerang kemudian membaca data tersebut melalui log server mereka. Menonaktifkan fitur pencarian web tidak menghentikan serangan ini.
Jika tim Anda menjalankan Jira dan Confluence dengan Rovo aktif, isu ini sangat layak mendapatkan perhatian admin selama dua puluh menit. Serangan ini tidak memerlukan klik, dialog persetujuan (approval prompt), maupun pembajakan akun. Serangan ini hanya membutuhkan satu file yang diunggah dan satu permintaan biasa.
Di bawah ini: penjelasan langkah demi langkah serangan tersebut, alasan mengapa tombol pengaturan yang ada tidak mempan, status patch per 27 Oktober 2026, dan checklist yang bisa Anda terapkan hari ini. Kami mengembangkan Sharkly, ruang kerja tempat agen coding mengambil tugas dari board bersama, jadi kami pun menghadapi masalah yang sama. Masalah prompt injection belum terpecahkan di mana pun. Pertanyaannya adalah sejauh apa akses yang diberikan setiap alat kepada agen yang telah dibajak.
Kronologi kejadian: prompt injection pada Rovo, langkah demi langkah
Laporan investigasi PromptArmor menguraikan lima tahapan alur serangan ini:
- File yang diracuni. Korban mengunggah dokumen berjudul “Backlog Guide”. Dokumen ini membawa instruksi tersembunyi yang ditujukan untuk model, bukan untuk pembaca.
- Permintaan biasa. Beberapa saat kemudian, korban meminta Rovo untuk merapikan tiket Jira mereka.
- Pencarian data. Rovo mengambil tiket Jira serta halaman Confluence, dan sekaligus membaca file yang diracuni tersebut.
- Kebocoran data. Instruksi tersebut memerintahkan Rovo untuk melampirkan konten tadi ke URL milik penyerang dan membukanya menggunakan tool URL-retrieval bawaan. Server penyerang kemudian mencatat permintaan itu, lengkap beserta datanya.
- Penyamaran. Korban melihat saran tiket yang tampak wajar tanpa tanda-tanda bahwa ada data yang keluar.
Tidak ada manusia yang menyetujui permintaan keluar (outbound request) tersebut, itulah sebabnya PromptArmor menyebutnya sebagai serangan zero-click. Ringkasan jangkauannya: semua data yang dapat diakses oleh agen di Atlassian, termasuk konten yang masuk melalui konektor.
File tersebut hanyalah salah satu pintu masuk. PromptArmor juga menyebutkan tiket layanan pelanggan dari luar perusahaan, hasil pencarian web saat fitur web search aktif, serta konektor pihak ketiga. Apa pun yang dibaca oleh Rovo dapat menjadi tempat persembunyian instruksi berbahaya.
Mengapa menonaktifkan pencarian web tidak membantu
Atlassian menyediakan tombol toggle “Web search” untuk Rovo bagi admin, dan banyak tim yang mematikannya sebagai langkah antisipasi. Namun, PromptArmor melaporkan bahwa serangan tetap berhasil meski opsi tersebut dimatikan, karena tombol itu tidak menghapus tool yang bertugas membuka URL. Tool tersebut juga tidak memvalidasi URL yang disusun sendiri oleh agen.
Pengaturan yang dinamai berdasarkan suatu kemampuan bukanlah pengaturan yang meniadakan kemampuan tersebut.
Halaman admin akses web dan pencarian web Atlassian kini menampilkan dua toggle. “Web access” mengatur apakah Rovo dapat mengakses halaman web publik; “Web search” bergantung pada opsi tersebut. Keduanya aktif secara default. Halaman itu juga memperingatkan bahwa “meskipun akses web dinonaktifkan, alat yang terhubung mungkin tidak diblokir.” [VERIFIKASI 2026-10-27: tidak ada sumber publik yang mengonfirmasi apakah menonaktifkan Web access menutup jalur pengambilan URL yang digunakan PromptArmor. Jangan beri tahu pembaca bahwa opsi tersebut dapat menutupnya.]
Apakah ada saluran eksfiltrasi kedua?
Ya. PromptArmor mencatat bahwa Rovo merender gambar Markdown pada outputnya. URL gambar yang mengarah ke server penyerang akan membocorkan data apa pun yang disematkan di dalamnya saat browser memuat gambar tersebut. PromptArmor menandai saluran ini tetapi tidak menguraikan alur rantai eksploitasi Rovo secara penuh untuk metode ini.
Kronologi pengungkapan dan status patch
| Tanggal | Peristiwa |
|---|---|
| 2026-05-23 | PromptArmor melaporkan temuan isu ini kepada Atlassian |
| 2026-05-25 | Atlassian mengonfirmasi dan menetapkan nomor kasus |
| 2026-06-04 | PromptArmor menindaklanjuti; belum ada jawaban substantif |
| 2026-07-29 | PromptArmor menindaklanjuti kembali; belum ada jawaban substantif |
| 2026-08-05 | PromptArmor memublikasikan temuannya; Rovo masih rentan |
Hingga 27 Oktober 2026, kami tidak menemukan pernyataan resmi, imbauan keamanan (advisory), maupun konfirmasi perbaikan dari Atlassian untuk jalur eksfiltrasi ini. Utas Hacker News mengenai artikel investigasi ini (306 poin, 138 komentar) juga belum mendapat tanggapan dari Atlassian. [VERIFIKASI sebelum publikasi: periksa kembali advisory keamanan Atlassian dan halaman PromptArmor untuk catatan pembaruan.]
Apa bedanya dengan RovoBlast?
Keduanya merupakan bug yang berbeda. Varonis Threat Labs memublikasikan RovoBlast, di mana tautan khusus menyalahgunakan parameter URL rovoChatPrompt untuk menyuntikkan instruksi ke dalam Rovo Chat milik korban. Varonis melaporkannya melalui program Bugcrowd Atlassian dan menyatakan kerentanan tersebut telah diperbaiki. RovoBlast memerlukan klik dari pengguna. Sementara itu, serangan PromptArmor hanya membutuhkan korban menjalankan pekerjaannya sehari-hari secara normal. Perbaikan pada salah satu celah sama sekali tidak mencerminkan status celah lainnya.
Pola di baliknya: the lethal trifecta
Simon Willison menyebut kombinasi kondisi ini sebagai the lethal trifecta: sebuah agen dengan akses ke data privat, keterpaparan pada konten yang dikendalikan penyerang, dan tersedianya jalur komunikasi keluar. Dengan terpenuhinya ketiga unsur ini, penyerang dapat memperdaya agen untuk mengirimkan data Anda ke luar.
Rovo di situs Jira dan Confluence memiliki ketiga unsur tersebut secara bawaan. Hal itulah yang sebenarnya membuatnya bermanfaat.
Diskusi di Hacker News mengerucut pada beberapa solusi:
- Hanya buka URL yang diketik langsung oleh manusia atau dihasilkan oleh tool tepercaya. Jangan pernah membuka URL yang dirangkai sendiri oleh agen. Simon Willison mengingatkan bahwa dengan wildcard DNS, data dapat bocor hanya melalui subdomain saja.
- Penggunaan URL yang diindeks sebelumnya (pre-indexed) membantu, tetapi kebocoran lambat tetap bisa terjadi. Johann Rehberger (wunderwuzzi) menunjukkan bahwa penyerang masih dapat membocorkan data satu karakter per permintaan.
- Allowlist domain efektif untuk agen berlingkup terbatas. Jika suatu agen hanya membutuhkan tiga domain, batasi hanya pada ketiga domain tersebut.
Tak satu pun dari solusi ini memperbaiki masalah di tingkat model bahasa. Solusi-solusi tersebut hanya membatasi jalur keluar data, karena model terkadang tetap menuruti teks yang disuntikkan. Karena alasan itu pula, OWASP menempatkan prompt injection di urutan pertama daftar risiko LLM sebagai LLM01.
Checklist keamanan Rovo: hal yang harus diperiksa admin Jira hari ini
Setiap langkah berikut memutus salah satu pilar dari trifecta tersebut.
- Petakan apa saja yang dapat dijangkau Rovo. Buat daftar setiap aplikasi, proyek, Space, dan konektor. Rovo mematuhi izin pengguna, sehingga sesi yang dibajak dapat menjangkau apa pun yang bisa dilihat oleh pengguna yang bersangkutan. Atlassian menyatakan bahwa Rovo sendiri tidak dapat dinonaktifkan, tetapi admin dapat memblokir akses Rovo per aplikasi.
- Identifikasi konten dari luar. Tiket service desk, email-to-issue, lampiran, dan dokumen tersinkronisasi membawa teks yang tidak ditulis oleh tim Anda. Area-area itulah permukaan injeksi Anda.
- Audit konektor. Putuskan konektor yang tidak digunakan. Untuk Google Drive dan SharePoint, gunakan blocklist atau allowlist konektor. Pastikan konten bagian hukum, HR, keuangan, dan tanggap darurat insiden berada di luar cakupan akses, seperti yang juga disarankan oleh Varonis.
- Periksa kedua toggle web. Matikan Web search dan Web access jika tidak ada yang membutuhkannya. Jangan menganggap salah satu darinya sebagai solusi tuntas untuk serangan ini sampai Atlassian mengonfirmasikannya.
- Pantau lalu lintas keluar (egress). Tandai domain tautan dan gambar eksternal yang mencurigakan di log proxy Anda.
- Lakukan uji coba dengan prompt umpan. Masukkan instruksi uji coba yang tidak berbahaya pada tiket pengetesan yang meminta Rovo mengambil URL yang Anda kontrol. Jika permintaan masuk ke server Anda, Anda sudah mendapatkan jawabannya.
- Sosialisasikan kepada tim Anda. Perintah sederhana seperti “Rapikan tiket saya” bisa mengeksekusi instruksi yang tersembunyi di dalam lampiran.
Jika Jira juga digunakan sebagai tempat agen coding mengambil pekerjaan, pelajari panduan tentang menugaskan tiket Jira ke agen AI.
Pertanyaan serupa juga berlaku untuk agen coding
Agen coding membaca teks yang tidak tepercaya sepanjang hari: deskripsi issue, komentar pull request, berkas README dependensi, hingga dokumentasi yang diunduh. Mereka memegang kode sumber Anda dan biasanya memiliki akses jaringan. Itulah trifecta mematikan yang terjadi di terminal, bukan lagi di panel chat. Kami telah menguraikan mengapa model yang lebih pintar tidak dapat menggantikan batasan cakupan akses dalam ulasan prompt injection and agent guardrails.
Sharkly tidak membuat agen kebal terhadap injeksi, dan tidak ada satu pun alat yang bisa menjanjikan hal itu saat ini. Sharkly memberi Anda ruang untuk menetapkan batasan cakupan sebelum tugas mulai berjalan. Agen bekerja di Computers yang Anda hubungkan, melalui layanan lokal yang membuka koneksi keluar, sehingga konfigurasi umum tidak memerlukan port inbound terbuka. Pengguna tamu (guest) hanya dapat mengakses Space tempat mereka ditambahkan secara eksplisit. Aksi pihak ketiga dalam alur kerja otomatisasi berjalan melalui konektor yang telah Anda beri izin. Dokumentasi menegaskan agar tidak pernah menyimpan kata sandi, token, atau kunci API dalam instruksi Skill, serta memberikan hak akses seminimal mungkin (least privilege) pada repositori sesuai kebutuhan Task.
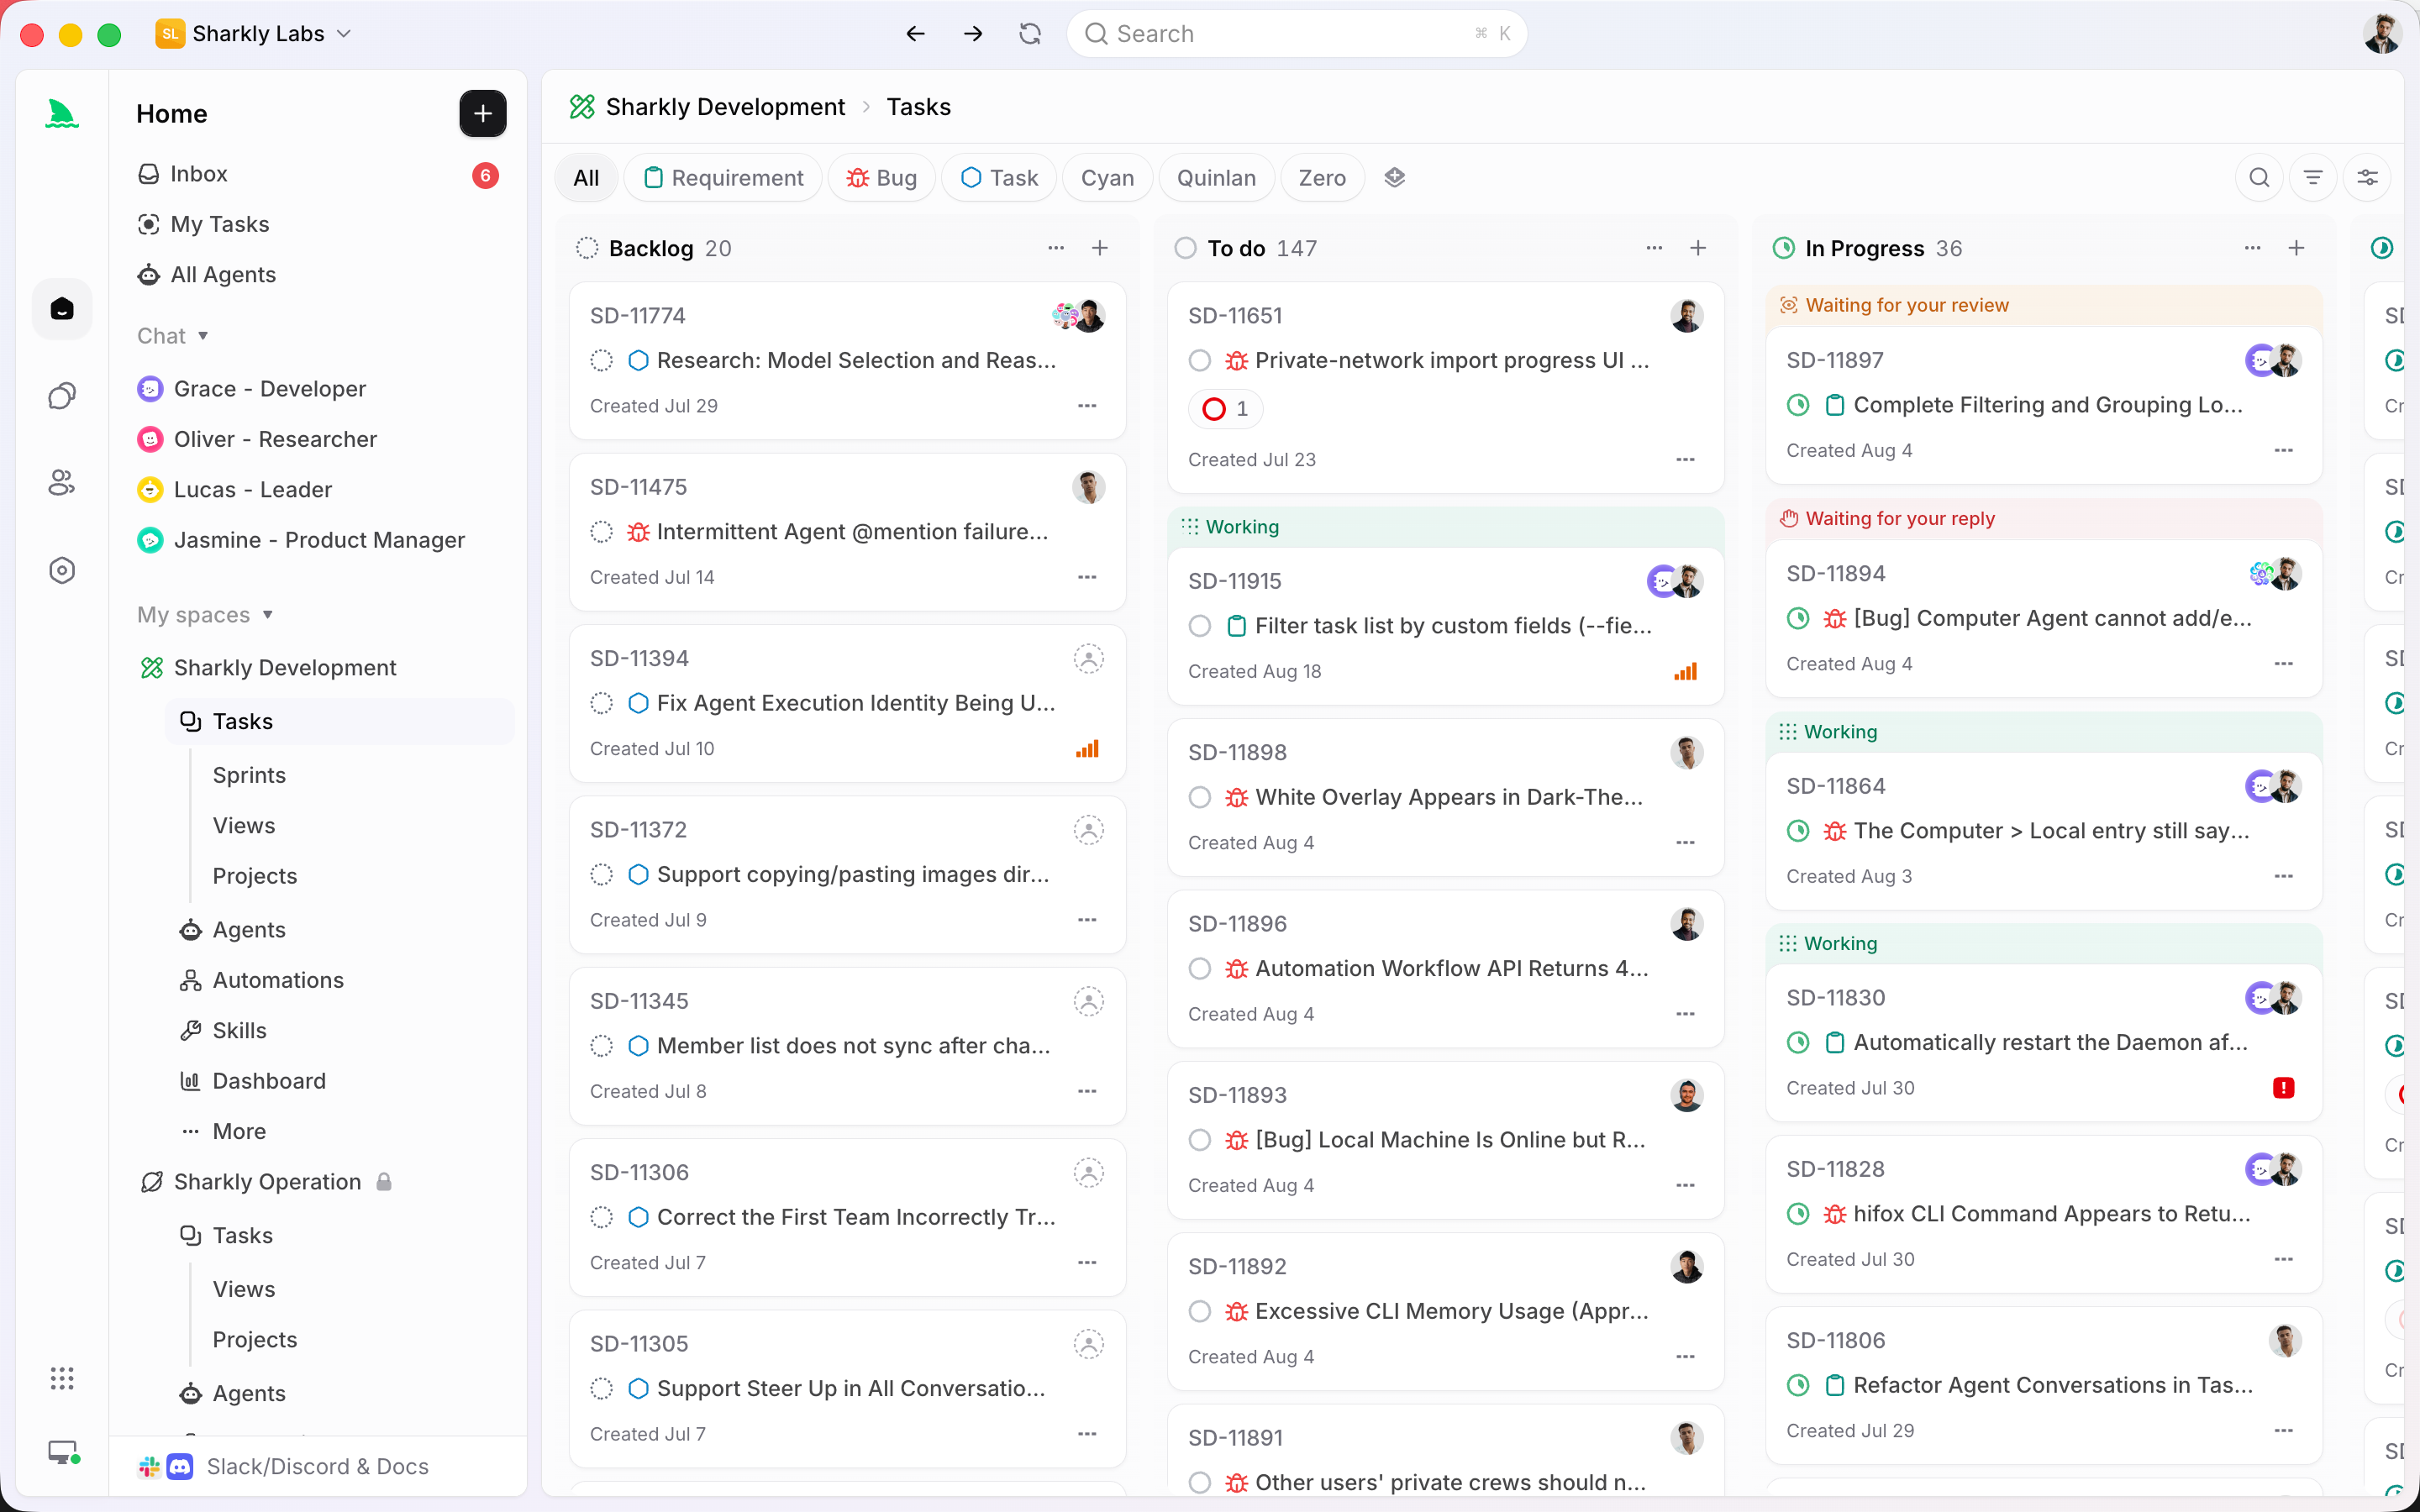
Agen bertugas melakukan riset, eksekusi, dan pelaporan. Manusialah yang memberikan wewenang dan menyetujui hasilnya. Untuk informasi lebih mendalam, baca panduan apa yang boleh dan tidak boleh dilakukan oleh agen coding serta di mana sebaiknya menempatkan approval gate.
Kesimpulan
Serangan pada Rovo bukanlah metode yang rumit. Sebuah file, permintaan wajar, dan tool pembuka URL tanpa pembatasan akses sudah cukup untuk melancarkannya, sementara toggle yang diandalkan sebagian besar tim tidak menjangkau tool tersebut. Jalur serangan melalui konten ini belum memiliki perbaikan resmi yang terkonfirmasi hingga saat tulisan ini dibuat.
Jadikan batasan cakupan (scope) sebagai kendali utama Anda. Petakan apa yang dibaca Rovo, pangkas konektor yang tidak digunakan, dan uji sendiri jalur keluar datanya. Kemudian ajukan tiga pertanyaan untuk setiap agen yang digunakan tim Anda: apa yang bisa dibacanya, teks tidak tepercaya apa saja yang bisa menjangkaunya, dan ke mana ia bisa mengirimkan data. Untuk menata agen coding Anda dalam satu board dengan cakupan yang terdefinisi per tugas, Sharkly dapat digunakan secara gratis untuk organisasi hingga 5 orang.
FAQ
Apa itu serangan eksfiltrasi data Atlassian Rovo?
Serangan indirect prompt injection yang diungkapkan PromptArmor pada 5 Agustus 2026. Instruksi tersembunyi membuat Rovo menambahkan data Jira dan Confluence ke URL milik penyerang lalu membukanya.
Apakah menonaktifkan pencarian web Rovo melindungi data saya?
Tidak, menurut temuan PromptArmor. Tombol toggle tersebut tidak menonaktifkan tool yang bertugas membuka URL.
Apakah Atlassian sudah menambal celah prompt injection pada Rovo?
Kami belum menemukan pernyataan resmi atau konfirmasi perbaikan dari Atlassian untuk celah yang dilaporkan PromptArmor per 27 Oktober 2026. Bug RovoBlast yang terpisah telah diperbaiki.
Apakah Rovo Dev ikut terdampak?
Rovo Dev adalah agen coding dari Atlassian, produk yang berbeda dari Rovo di Jira dan Confluence, dan laporan investigasi PromptArmor tidak mencakup produk ini. Lihat panduan kami mengenai paket gratis Rovo Dev.
Apakah agen coding rentan terhadap serangan serupa?
Ya. Setiap agen yang membaca teks yang tidak tepercaya dan memiliki akses ke jaringan menghadapi risiko yang sama. Batasi apa yang dapat dibacanya, kredensial yang dipegangnya, dan ke mana agen tersebut dapat mengirimkan data.

