

TL;DR: AI 에이전트 거버넌스는 누가 에이전트를 시작할 수 있는지, 어떤 것에 접근할 수 있는지, 어떤 것에 도달할 수 있는지, 추가 권한을 요청할 때 누가 승인하는지, 그리고 어떤 기록을 남기는지를 결정하는 규칙의 집합입니다. OpenAI의 Codex 샌드박스와 Docker의 AI Governance는 이 목록의 런타임 측면을 각각 실행합니다. 나머지 절반인 소유권과 검토는 팀이 에이전트 작업을 어떻게 할당하고 수용하는지에 달려 있습니다.
AI 에이전트 거버넌스란 무엇인가?
AI 에이전트 거버넌스는 자율 에이전트를 둘러싼 정책과 기록 관리입니다. 누가 에이전트를 실행할 수 있는지, 어떤 파일과 네트워크 목적지에 접근할 수 있는지, 어떤 도구를 호출할 수 있는지, 언제 사람이 승인해야 하는지, 그리고 모든 결정이 어떻게 기록되는지를 다룹니다. 에이전트를 통제해야 할 프로세스가 아니라 권한을 가진 행위자로 취급하는 것입니다.
이러한 관점은 이번 주 업계의 주요 화두가 되었습니다. 11월 19일, Docker는 CMO Terri Avnaim의 한 문장을 중심으로 브랜드를 재론칭했습니다. "컨테이너는 워크로드를 격리합니다. 하지만 에이전트는 워크로드가 아닙니다. 에이전트는 행위자입니다." 이 글은 이어서 "에이전트는 무엇을 실행할지, 무엇에 접근할지, 무엇을 변경할지 스스로 결정합니다."라고 전했습니다.
그 전날 OpenAI는 Inside the Codex sandbox를 발표하며 Codex가 노트북에서 명령이 수행할 수 있는 작업을 어떻게 제한하는지 상세히 설명했습니다. 두 벤더, 두 가지 설계, 하나의 공통된 질문. 팀이 이미 Sharkly를 통해 코딩 에이전트를 운영하고 있다면, 이 가이드에서 런타임 제어가 어디서 멈추고 팀 거버넌스가 어디서부터 시작해야 하는지를 확인할 수 있습니다.
"에이전트는 행위자"라는 관점이 바꾸는 질문
컨테이너는 한 가지 질문에 답합니다. 이 프로세스가 무엇을 볼 수 있는가? 이 질문은 여전히 중요합니다. 하지만 에이전트가 하는 모든 작업을 포괄하지는 않습니다.
에이전트는 작업을 읽고, 명령을 선택하고, 어떤 파일을 편집할지 결정하고, 도구를 호출할지 판단하며, 때로는 작업 도중에 더 많은 접근 권한을 요청합니다. 이 모든 것이 결정입니다. Docker의 AI Governance 글은 이 간극을 잘 짚습니다. "모델의 결정이 자동으로 승인된 행동이 되지는 않습니다."
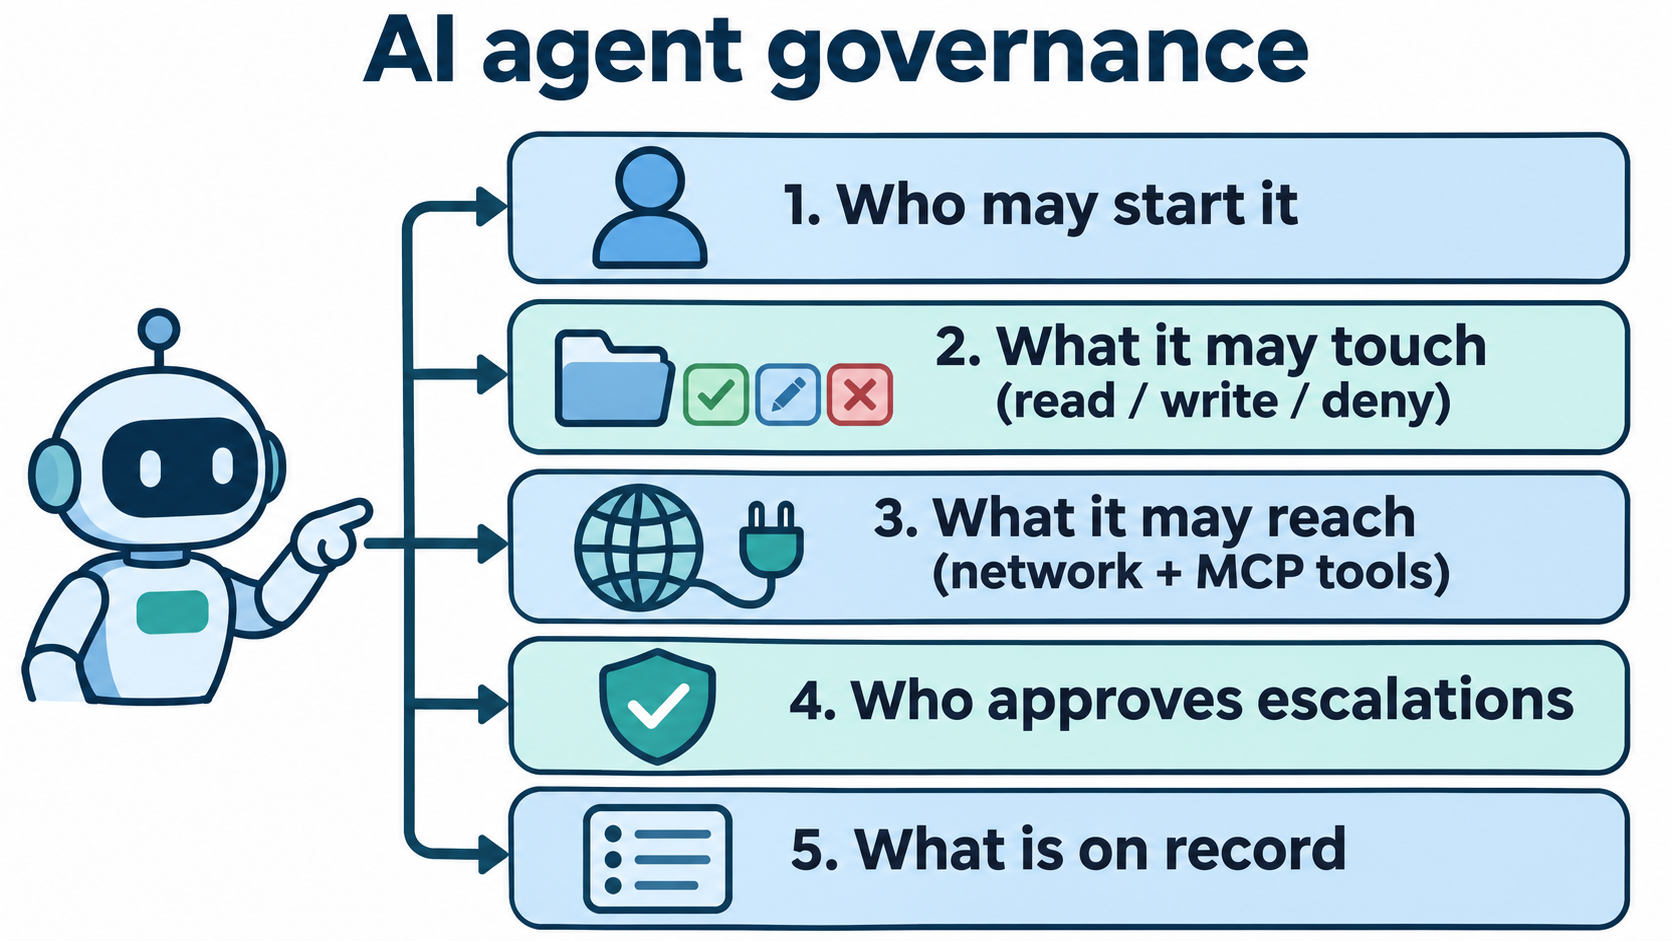
따라서 거버넌스는 "프로세스를 격리한다"에서 "행위자에게 권한을 부여한다"로 이동합니다. 다음 다섯 가지 질문에 답이 필요합니다.
- 누가 시작할 수 있는가? 어떤 사람이 특정 에이전트를 할당하거나 트리거할 수 있는지.
- 무엇에 접근할 수 있는가? 파일 시스템 경로, 읽기 또는 쓰기.
- 무엇에 도달할 수 있는가? 네트워크 도메인과 MCP(Model Context Protocol) 도구.
- 누가 에스컬레이션을 승인하는가? 에이전트가 기본값 이상의 권한을 요청할 때 어떻게 되는지.
- 무엇이 기록되는가? 누가 무엇을 실행했고, 무엇이 허용 또는 거부되었으며, 누가 결과를 수용했는지.
현재의 두 접근 방식은 질문 2~4를 서로 다른 방식으로 처리합니다. 질문 1과 질문 5의 대부분은 두 방식 모두의 범위를 벗어납니다.
Codex 샌드박스의 에이전트 접근 통제 방식
Codex 샌드박스는 명령을 VM이나 컨테이너로 옮기지 않고 기존 환경 내에서 제한합니다. OpenAI의 이유는 실용적입니다. iOS 빌드에는 네이티브 Mac 도구와 시뮬레이터가 필요한데, Docker 컨테이너에서는 이를 실행할 수 없습니다.
강제는 각 운영 체제에서 이루어집니다. Codex는 macOS에서 Seatbelt, Linux에서 bubblewrap과 seccomp-bpf를 사용하며, Windows는 Microsoft의 MXC(Microsoft eXecution Container) 라이브러리로 전환 중입니다. 자식 프로세스는 샌드박스를 상속하므로 제한이 전체 프로세스 트리에 적용됩니다.
Codex 권한 프로필은 무엇을 제어하는가?
권한 프로필은 세션에 대한 파일 시스템 및 네트워크 규칙을 정의합니다. 내장 :workspace 프로필은 워크스페이스 내부 쓰기를 허용하고, .git과 .codex를 읽기 전용으로 유지하며, 광범위한 읽기를 허용하고, 네트워크 접근을 비활성화합니다. 이를 확장할 수 있습니다.
default_permissions = "dev"

[permissions.dev]
description = "Development with extra read-only protections."
extends = ":workspace"

[permissions.dev.filesystem]
"~/build-cache" = "write"

[permissions.dev.filesystem.":workspace_roots"]
".vscode" = "read"
"**/*.env" = "deny"
"secrets" = "deny"
네트워크 규칙은 각 요청을 허용 및 거부 목록과 대조하는 프록시를 통해 처리됩니다. 거부 규칙이 우선합니다. 목록에 없는 도메인에 대한 요청은 Codex가 사용자에게 묻거나 자동 검토로 라우팅할 때까지 보류됩니다. 전체 키 참조는 Codex 권한 문서에서 확인할 수 있습니다.
관리자는 어떻게 제한을 강제하는가?
팀 제어는 시스템 파일이나 클라우드 정책에서 가져올 수 있는 requirements.toml의 관리형 요구 사항으로 이루어집니다. OpenAI의 예시는 모든 사용자를 읽기 전용으로 고정합니다.
default_permissions = ":read-only"

[allowed_permission_profiles]
":read-only" = true
":danger-full-access" = false
에스컬레이션은 명시적입니다. 명령은 with_additional_permissions(샌드박스 내 추가 접근) 또는 require_escalated(샌드박스 외부에서 실행)를 요청할 수 있으며, 사용자에게 정당성이 표시됩니다. 결정은 모델이 아닌 하네스가 내립니다.
거버넌스 측면에서 두 가지 세부 사항이 중요합니다. 첫째, codex sandbox --permission-profile dev -- <command>를 사용하면 프로필을 신뢰하기 전에 테스트할 수 있습니다. 둘째, Codex는 stdio MCP 서버를 시작하는 명령을 샌드박싱하지 않는데, 해당 서버에 무엇이 필요한지 추측할 수 없기 때문입니다. 직접 감싸야 합니다.
Docker Sandboxes와 AI Governance의 작동 방식
Docker는 반대 경로를 택합니다. Docker Sandboxes는 각 에이전트에 자체 Docker Engine, 파일 시스템, 네트워크를 갖춘 격리된 마이크로VM을 제공하며, sbx CLI로 관리합니다.
AI Governance는 그 위에 조직 정책을 세 부분으로 추가합니다.
- 샌드박스 정책: 도메인, IP 범위, 포트를 허용 또는 차단하고, 마운트할 수 있는 호스트 경로를 읽기 전용 또는 읽기-쓰기로 제어합니다. 조직 거버넌스 문서는 정책이 기본적으로 거부라고 명시합니다.
- MCP 도구 거버넌스: Cedar로 작성된 Docker의 MCP Gateway를 통한 MCP 트래픽 정책으로, 등록할 수 있는 서버, 허용되는 도구 호출, 리소스, 프롬프트를 다룹니다. 정책은 특정 호출에 대한 확인을 요구할 수도 있습니다.
- 감사 및 가시성: 주체, 작업, 대상, 결정, 시간이 포함된 각 정책 결정의 구조화된 기록으로, 내보내거나 SIEM으로 전달할 수 있습니다.
개발자는 작업을 시작하기 전에 경계를 확인할 수 있습니다.
$ sbx policy check network api.anthropic.com
Allowed: api.anthropic.com
$ sbx policy check network blocked.example.com
Denied: blocked.example.com
Docker는 한 가지 경계에 대해 솔직합니다. MCP 정책은 게이트웨이를 통한 트래픽에만 적용됩니다. 원격 MCP 서버에 직접 연결하는 경우 대신 샌드박스의 네트워크 정책이 적용됩니다. Docker는 AI Governance를 영업팀을 통해 별도 플랜으로 판매합니다.
Codex 샌드박스 vs Docker AI Governance
| 질문 | Codex 샌드박스 | Docker Sandboxes + AI Governance |
|---|---|---|
| 에이전트 실행 위치 | 기존 환경, OS 수준 샌드박스 | 에이전트별 격리된 마이크로VM |
| 파일 시스템 규칙 | 권한 프로필: 경로별 read, write, deny |
마운트 정책, 읽기 전용 또는 읽기-쓰기 |
| 네트워크 규칙 | 도메인 허용/거부 프록시, 목록에 없는 요청은 승인 대기 | 도메인, IP 범위, 포트 정책, 기본 거부 |
| MCP 도구 | codex sandbox로 감싸지 않으면 stdio 서버가 샌드박싱되지 않음 |
MCP Gateway의 Cedar 정책 |
| 관리자 강제 | requirements.toml, 시스템 또는 클라우드 |
Docker Home 또는 AI Governance API |
| 에스컬레이션 | 명령별 요청, 사용자 또는 자동 검토가 결정 | 특정 도구 호출에 대한 확인 규칙 |
| 감사 | 해당 글의 초점 아님 | 구조화된 정책 결정 기록 |
에이전트가 네이티브 호스트 도구를 필요로 하고 주로 Codex를 운영한다면 Codex 샌드박스를 사용하세요. 많은 에이전트에 하나의 격리 경계와 중앙 감사 추적을 원한다면 Docker의 접근 방식을 사용하세요. 많은 팀이 둘 다 운영할 것입니다.
런타임 제어가 멈추는 지점
두 시스템 모두 "이 프로세스가 지금 무엇을 할 수 있는가?"에 답합니다. 어느 쪽도 "이 에이전트가 왜 실행 중이며, 누가 요청했고, 누가 결과를 수용했는가?"에는 답하지 않습니다.
이 간극은 빠르게 드러납니다. 샌드박스는 .vscode에 대한 쓰기를 차단할 수 있지만, 새벽 2시에 누군가의 노트북에서 티켓도 없이 에이전트가 시작되었다는 사실은 알려주지 못합니다. 감사 로그는 허용된 MCP 호출을 보여줄 수 있지만, 병합 전에 누군가가 diff를 검토했는지는 보여주지 못합니다. 기록에는 행동은 있지만 의도와 승인은 없습니다.
에이전트별 측면은 코딩 에이전트 권한에서, 병합 측면은 코딩 에이전트용 승인 게이트에서 다루었습니다. 팀 규모의 거버넌스는 이 둘을 연결합니다.
Sharkly가 모든 에이전트 실행에 소유자, 작업, 검토 단계를 부여하는 방법
Sharkly는 Codex 샌드박스나 Docker Sandboxes를 대체하지 않습니다. 코딩 에이전트 위에 위치하며 런타임 제어에 없는 작업 기록을 추가합니다. 다섯 가지 질문과의 대응 관계는 다음과 같습니다.
누가 시작할 수 있는가. 모든 Agent는 Personal 또는 Space 가시성을 가지며, 가시성은 누가 이를 할당하고, 대화하고, 작업 댓글에서 트리거할 수 있는지를 결정합니다. Private Space는 해당 작업을 Space 멤버에게만 표시합니다.
어디서 실행되는가. Computer는 소유자와 자체 가시성을 갖습니다. 소유자만이 이를 삭제하거나 개인 Computer를 사용할 수 있는 조직을 변경할 수 있으며, Organization Admin도 이를 무시할 수 없습니다. 소유자는 Agent를 언바인드할 수 있고, 이는 활성 실행을 취소합니다.
무엇을 받는가. 작업 기반 실행은 해당 작업, 최근 댓글, Agent 지침, Skills, 리포지토리, 그리고 해당 실행에 구성된 환경 변수와 시크릿 바인딩만 전달합니다. 각 작업은 격리된 디렉토리를 받으며, 리포지토리 작업은 실행별로 별도의 워크트리를 사용할 수 있습니다.
누가 승인하는가. 작업 유형의 워크플로가 Agent가 설정할 수 있는 상태를 제한합니다. Agent는 작업을 사람의 검토 대기 상태로 남길 수 있으며, 이는 담당자의 Inbox에 표시됩니다.
무엇이 기록되는가. 실행 로그는 트리거 소스, 시작 및 종료 시간, 도구 호출, Runtime 이벤트, 실패 세부 정보를 보여줍니다. 팀을 위한 Agent 메시지는 실행과 연결된 댓글이 됩니다.
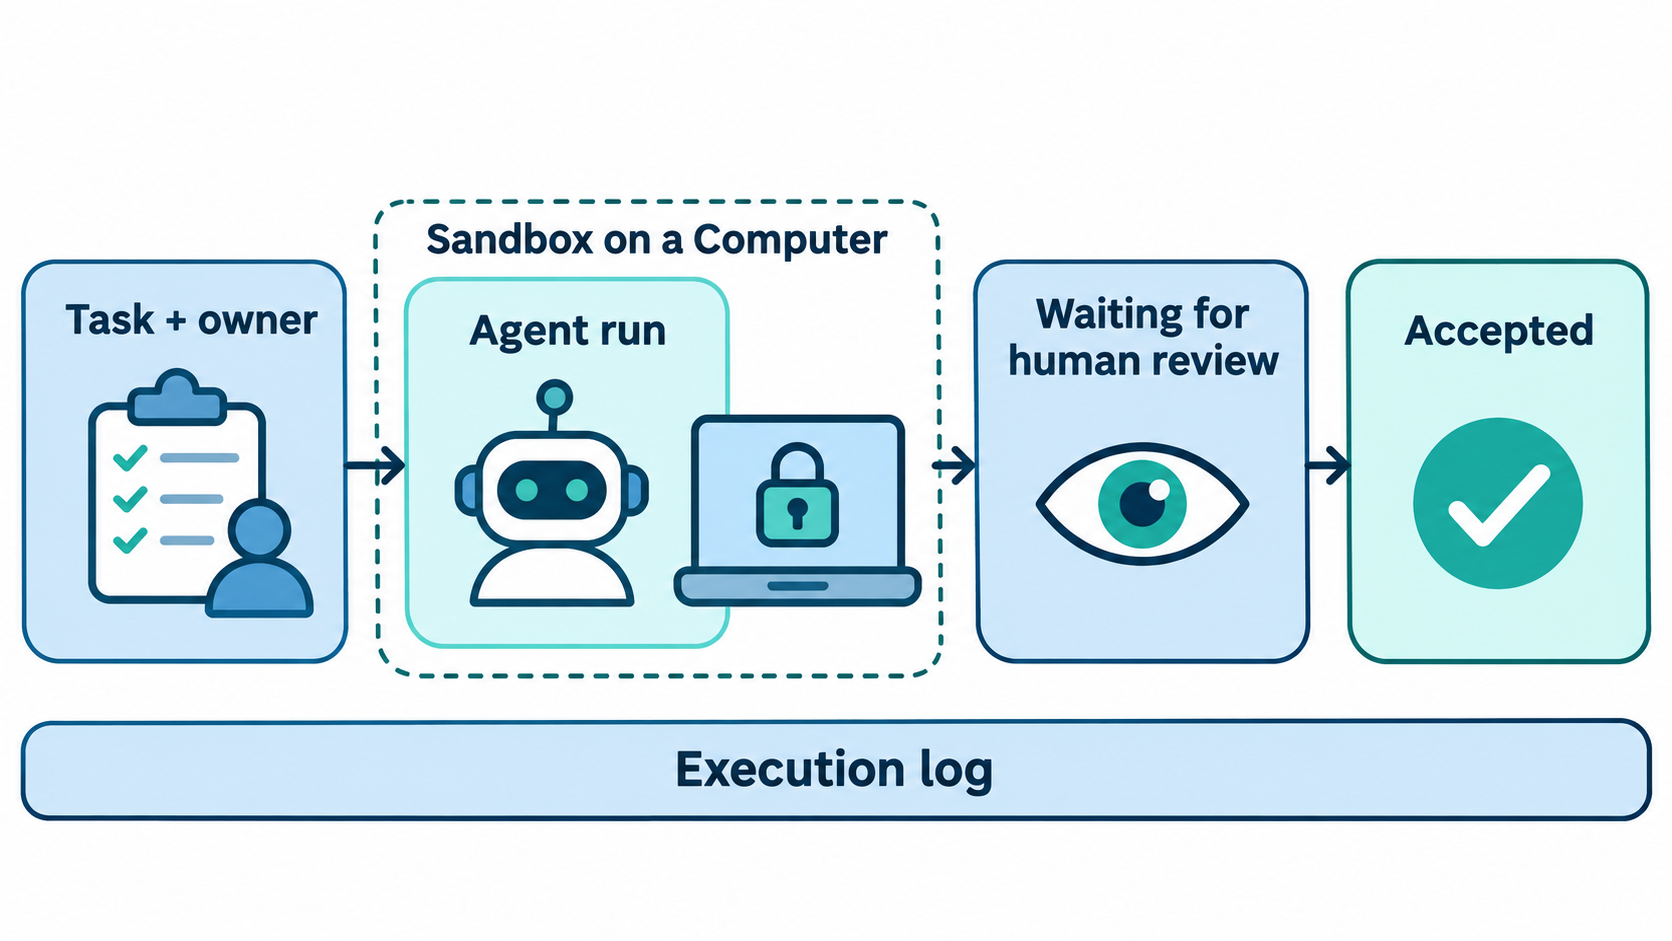
즉, 샌드박스는 명령이 무엇을 할 수 있는지 결정하고, 작업은 왜 실행되었고 누가 승인했는지를 결정합니다. Sharkly 문서에서 가시성, Computer, 실행 상태를 자세히 다룹니다.
이번 주에 적용할 수 있는 거버넌스 체크리스트
- 팀이 운영하는 모든 에이전트를 나열하고 각각에 대해 한 명의 담당자를 지정하세요.
- 역할별로 하나의 권한 프로필 또는 샌드박스 정책을 읽기 전용부터 시작하여 작성하세요.
- 배포 전에
codex sandbox또는sbx policy check로 각 프로필을 테스트하세요. - 모든 MCP 서버를 감싸거나 게이트웨이를 통과시키세요. stdio 서버를 샌드박싱 없이 두지 마세요.
requirements.toml또는 조직 정책으로 프로필을 중앙에서 고정하세요.- 모든 에이전트 실행에 작업을 요구하여 각 실행에 이유와 담당자가 있도록 하세요.
- 병합 전에 결과를 사람의 검토 상태로 라우팅하세요.
- 작업 텍스트, 지침, Skills에 시크릿을 두지 말고, 런타임별로 바인딩하세요.
8단계에 대해서는 시크릿 가드레일 체크리스트에서 더 자세히 다룹니다.
결론
에이전트는 행위자이므로 이를 거버넌스한다는 것은 프로세스를 격리하는 것 이상을 의미합니다. Codex 샌드박스와 Docker AI Governance는 이제 파일 시스템, 네트워크, 도구 제한에 대해 강력한 답을 제공합니다. 소유권, 의도, 검토는 여전히 자리가 필요합니다. 샌드박스를 선택하고 첫 프로필을 작성한 다음, 에이전트를 Sharkly에 연결하여 모든 실행이 작업에서 시작되고 사람의 승인으로 끝나도록 하세요.
FAQ
AI 에이전트 거버넌스와 AI 에이전트 보안의 차이는 무엇인가?
보안은 강제 계층입니다. 샌드박스, 네트워크 정책, 도구 제한이 여기에 해당합니다. 거버넌스는 그 계층과 함께 그 주변의 결정을 포함합니다. 누가 어떤 에이전트를 실행할 수 있는지, 누가 에스컬레이션을 승인하는지, 누가 결과를 수용하는지 등이 그것입니다.
Codex 샌드박스는 Docker 없이 작동하나?
예. Codex는 각 운영 체제의 자체 샌드박스(Seatbelt, seccomp를 사용하는 bubblewrap, 또는 MXC)를 사용하며 컨테이너가 아닌 기존 환경에서 명령을 실행합니다.
Codex에서 MCP 서버를 샌드박싱할 수 있나?
예, 하지만 기본적으로는 아닙니다. Codex는 stdio MCP 서버를 시작하는 명령을 샌드박싱하지 않습니다. 서버의 command와 args에서 codex sandbox --permission-profile <name> --로 감싸야 합니다.
Docker AI Governance는 무엇을 기록하나?
주체, 작업, 대상, 결정, 시간과 함께 샌드박스 정책 결정과 세션 이벤트를 기록합니다. Docker에 따르면 기록에는 거버넌스 메타데이터가 포함되며 프롬프트나 응답 내용은 포함되지 않습니다.
샌드박스와 작업 보드 둘 다 필요한가?
서로 다른 질문에 답합니다. 샌드박스는 명령이 무엇을 할 수 있는지 제한합니다. 작업은 실행이 왜 발생했고, 누가 소유하며, 누가 결과를 검토했는지를 기록합니다. 에이전트가 둘 이상인 팀은 대개 둘 다 필요합니다.
에이전트가 자체 에스컬레이션을 승인할 수 있나?
어느 설계에서도 불가능합니다. Codex에서는 하네스가 사용자에게 묻거나 자동 검토로 라우팅하여 결정합니다. Docker에서는 확인 규칙과 기본 거부 정책이 결정하며, 에이전트가 아닙니다.


