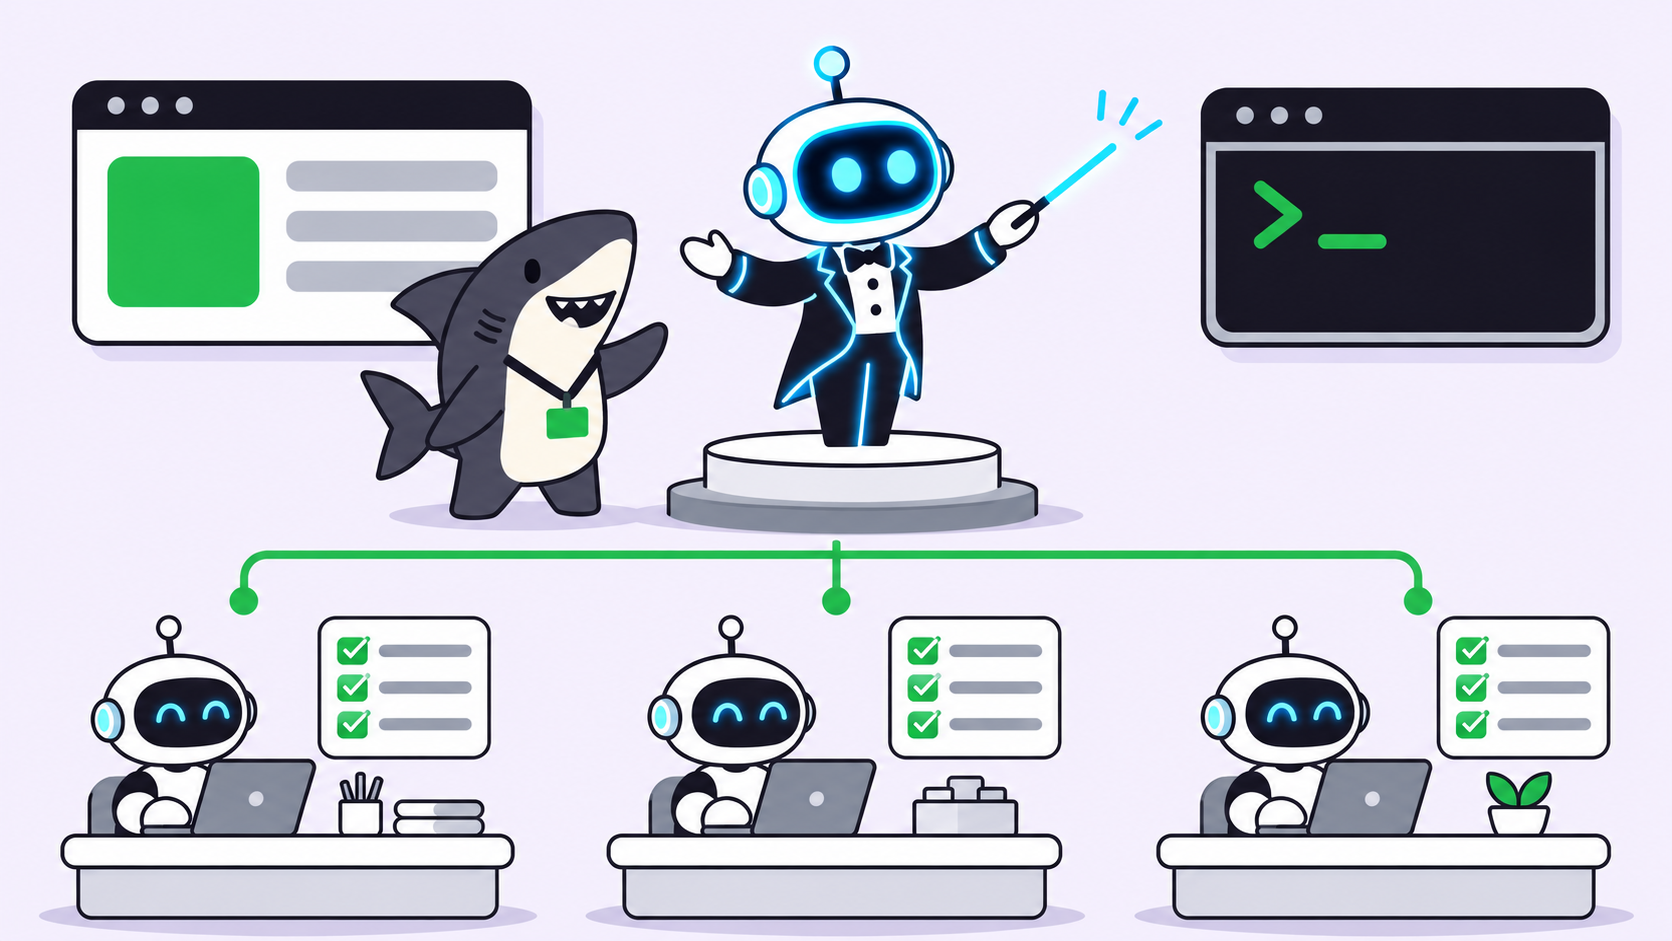
Human in the loop สำหรับ AI agent หมายความว่า agent จะหยุดที่จุดที่กำหนดไว้และรอให้คนเข้ามาดำเนินการ จุดหยุดมีอยู่สองแบบ คือขั้นตอนที่ทำได้เพียงคนเท่านั้น (การล็อกอิน รหัส 2FA การชำระเงิน) และขั้นตอนที่คนควรเป็นผู้ตัดสิน (การ merge การเผยแพร่ การส่ง) การส่งต่องาน (handoff) ที่ดีจะระบุชื่อขั้นตอนให้ชัดเจน ปล่อยให้ agent รอแทนการเดา และทำงานต่อเฉพาะเมื่อมีการกระทำจริงจากคนเท่านั้น
AI agent แบบ human in the loop นั้นอธิบายง่ายแต่สร้างให้ดีนั้นยาก ทีมส่วนใหญ่มักเริ่มจากกฎข้อเดียว (“ให้คนตรวจสอบก่อน merge”) แล้วค่อยพบช่องโหว่ในภายหลัง เช่น agent ที่ค้างอยู่ที่หน้าต่าง 2FA ตอนตีสอง หรือ agent ที่คลิกผ่านหน้าการชำระเงินไปเพราะไม่มีอะไรบอกให้มันหยุด
Browse ของ OpenCode ซึ่งเป็นเครื่องมือเบราว์เซอร์สำหรับ coding agent มาพร้อมการออกแบบ handoff ขนาดกะทัดรัดที่จัดการจุดหยุดประเภทแรกได้อย่างถูกต้อง คู่มือนี้จะพาคุณดูว่ามันทำอะไรได้บ้าง มีขีดจำกัดตรงไหน และจะนำรูปแบบเดียวกันนี้ไปใช้กับ task board ที่ใช้ร่วมกันใน Sharkly ซึ่งเป็นที่อยู่ของจุดหยุดประเภทที่สองได้อย่างไร
Human in the loop หมายถึงอะไรสำหรับ AI agent
Human in the loop (HITL) สำหรับ AI agent คือการออกแบบที่ agent หยุดที่จุดตรวจ (checkpoint) ที่ระบุชื่อไว้ ส่งต่อการควบคุมหรือการตัดสินใจให้คน และทำงานต่อเมื่อคนนั้นลงมือทำเท่านั้น จุดตรวจเหล่านี้เป็นส่วนหนึ่งของ workflow ไม่ใช่ข้อยกเว้น agent รู้ว่ามีจุดนี้อยู่ คนก็รู้ว่าตนเป็นเจ้าของจุดนี้ และระบบบันทึกว่าใครเป็นผู้ลงมือ
ชุมชนด้านความปลอดภัยมองว่านี่คือกลไกควบคุม ไม่ใช่แค่ความเอื้อเฟื้อ หัวข้อเรื่อง excessive agency ของ OWASP แนะนำให้ใช้การควบคุมแบบ human-in-the-loop “เพื่อบังคับให้คนอนุมัติการกระทำที่มีผลกระทบสูงก่อนที่จะเกิดขึ้น”
จุดตรวจของคนสองประเภท
ไม่ใช่ทุกการหยุดที่จะเป็นการตรวจสอบ การปะปนจุดหยุดสองประเภทเข้าด้วยกันทำให้ระบบ HITL รู้สึกช้าและยังคงพลาดเรื่องสำคัญอยู่ดี
| ขั้นตอนที่ทำได้เพียงคนเท่านั้น | ขั้นตอนที่ต้องใช้วิจารณญาณ | |
|---|---|---|
| ตัวอย่าง | การล็อกอิน, หน้าต่าง 2FA, captcha, การชำระเงิน, หน้าจอขอความยินยอม | Merge PR, เผยแพร่บทความ, ส่งอีเมล, ปิด ticket |
| ทำไมต้องเป็นคน | agent ไม่มีข้อมูลรับรอง หรือไม่ควรถือข้อมูลนั้นไว้เลย | agent ลงมือได้ แต่ผลลัพธ์ต้องให้คนเป็นผู้ตัดสิน |
| เกิดขึ้นเมื่อไหร่ | ระหว่างการทำงาน และมักเกิดขึ้นโดยคาดเดาไม่ได้ | ตอนท้ายของการทำงาน หรือก่อนการกระทำที่ย้อนกลับไม่ได้ |
| ใช้เวลานานแค่ไหน | ไม่กี่วินาที | ตั้งแต่ไม่กี่นาทีจนถึงหนึ่งวัน |
| อะไรทำให้งานดำเนินต่อ | คนทำขั้นตอนนั้นจนเสร็จ แล้วส่งสัญญาณให้ดำเนินการต่อ | คนอนุมัติ ปฏิเสธ หรือขอให้แก้ไข |
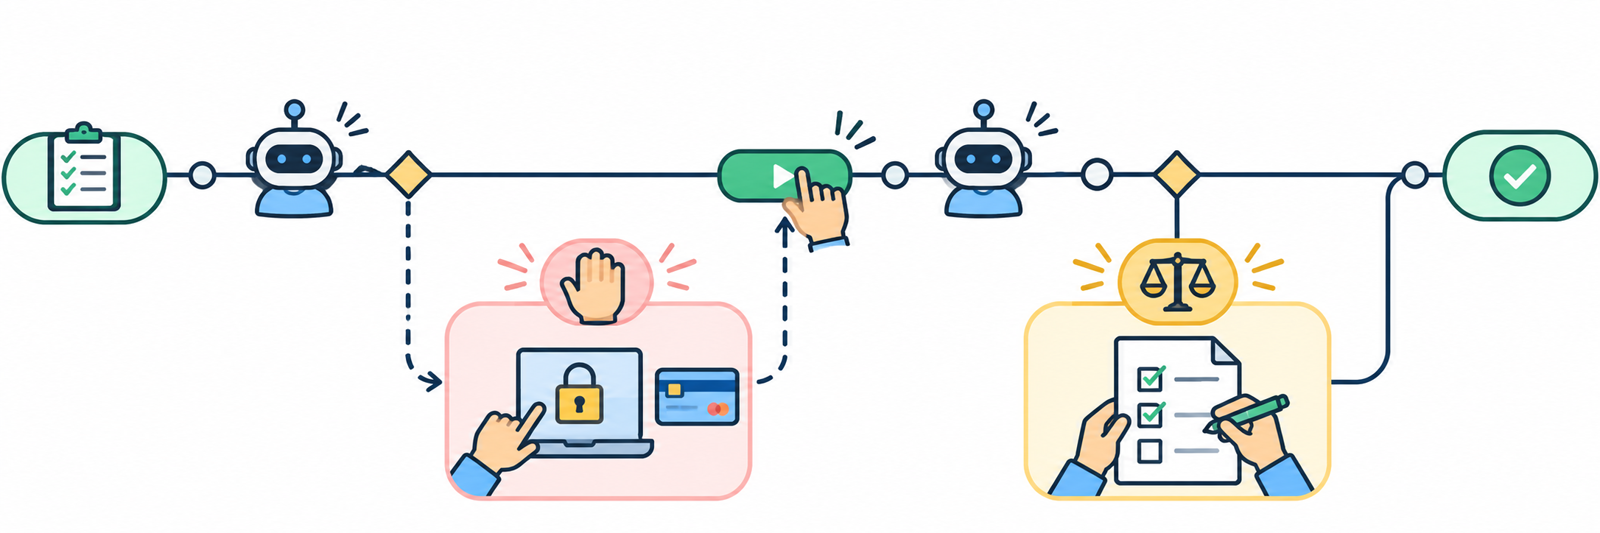
จุดหยุดประเภทแรกต้องการความรวดเร็วและสัญญาณที่แม่นยำ ส่วนประเภทที่สองต้องการบริบทและบันทึกหลักฐาน
สิ่งที่ handoff ของ Browse ทำได้ถูกต้อง
Browse คือ “MCP server และส่วนขยาย Chromium” ที่ให้ coding agent ใช้เบราว์เซอร์จริงของคุณ พร้อมแท็บและการล็อกอินของคุณ repository ต้นทางของมันใช้สัญญาอนุญาต MIT เมื่อ agent เจอการล็อกอิน หน้าต่าง 2FA หรือการชำระเงิน มันจะส่งแท็บคืนให้คุณและทำงานต่อเมื่อคุณคลิก Continue
มีตัวเลือกการออกแบบหกข้อใน handoff นี้ที่ควรค่าแก่การนำไปใช้:
- ขั้นตอนถูกจำกัดขอบเขตไว้ที่แท็บเดียวและไซต์เดียว การ์ด handoff บนหน้าจะแสดง origin ของไซต์ คุณจึงรู้แน่ชัดว่ากำลังดำเนินการอยู่ที่ไหน
- agent จะถามแทนการเดา หลังจากเปลี่ยนหน้า Browse จะรายงานกำแพง captcha และหน้า “access denied” และบอกให้ agent ส่งหน้าที่ต้องโต้ตอบให้คุณจัดการ ตามที่ระบุใน README ว่า “มันไม่เคยแก้ปัญหาเหล่านี้เอง”
- เฉพาะการกระทำจริงของคนเท่านั้นที่ทำให้งานดำเนินต่อได้ “มีเพียงการคลิกจริงบนการ์ดหรือปุ่มบนแถบเครื่องมือเท่านั้นที่ทำให้ handoff เสร็จสมบูรณ์ หน้าเว็บจึงปลอมแปลงไม่ได้” หน้าเว็บที่เป็นอันตรายไม่สามารถคลิก Continue แทนคุณได้
- สถานะมองเห็นได้ในพริบตา ป้ายบนแถบเครื่องมือจะแสดง RUN ขณะที่ agent กำลังทำงาน และ WAIT เมื่อต้องการให้คุณเข้ามา
- คนสามารถดึงการควบคุมกลับมาได้ทุกเมื่อ การคลิกปุ่มบนแถบเครื่องมือขณะที่ agent กำลังทำงานจะดึงแท็บกลับมา
- ข้อจำกัดถูกระบุอย่างตรงไปตรงมา README เรียก
allowedOriginsและreadOnlyว่าเป็น “guardrail ไม่ใช่ขอบเขตข้อมูล” และบอกตรงๆ ว่ามันไม่ได้กรองอะไรบ้าง
ข้อ 3 สำคัญที่สุด handoff ที่หน้าเว็บสามารถทำให้เสร็จได้ไม่ใช่จุดตรวจของคน แต่เป็นเป้าหมายของการโจมตีแบบ prompt injection หากคุณสร้างขั้นตอน HITL ของตัวเอง สัญญาณให้ทำงานต่อต้องมาจากช่องทางที่ทั้ง agent และเนื้อหาที่มันอ่านเข้าถึงไม่ได้ บทความเรื่องprompt injection และ guardrail ของ agent อธิบายว่าทำไมขอบเขตนี้จึงยืนได้ดีกว่าการแก้ไขฝั่งโมเดลใดๆ
ขีดจำกัดของ handoff ในเบราว์เซอร์
handoff ของ Browse แก้ปัญหาขั้นตอนที่ทำได้เพียงคนเดียวสำหรับคนหนึ่งคนที่โต๊ะหนึ่งโต๊ะ มันไม่ได้ตัดสินว่างานที่เสร็จแล้วควรถูกส่งต่อหรือไม่ และไม่ได้บอกเพื่อนร่วมทีมว่า agent ของคุณติดขัดอยู่ขณะที่คุณไม่อยู่ นั่นคือขอบเขต ไม่ใช่ข้อบกพร่อง เพราะขั้นตอนที่ต้องใช้วิจารณญาณนั้นต้องการบันทึกที่ใช้ร่วมกันนอกเบราว์เซอร์
นำรูปแบบ handoff ไปใช้บน task board
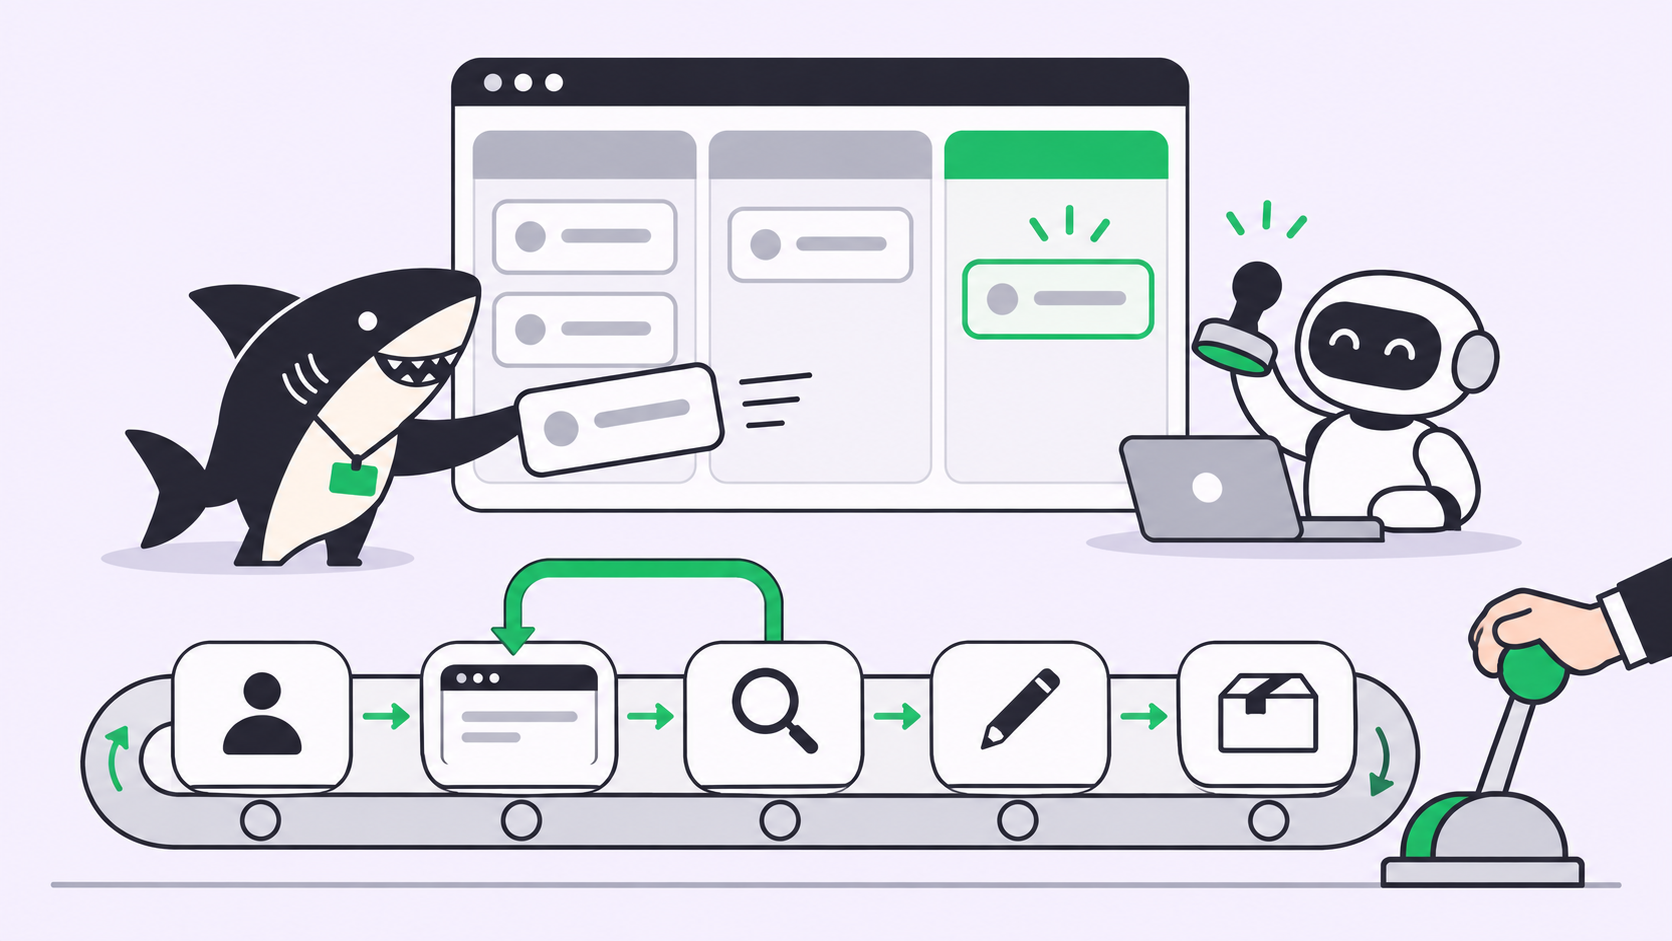
task board ทำให้รูปแบบ handoff มีที่อยู่อาศัยเมื่อคนไม่อยู่หน้าจอ ใน Sharkly Task คือบันทึกที่ใช้ร่วมกันระหว่างคนและ agent และทุกบทสนทนาใน task จะมีสถานะ ได้แก่ Working, Queued, Needs your reply, Needs your review, Exception, Completed หรือ Aborted ตามที่ระบุในเอกสาร Chat with an Agent handoff จะแสดงข้อความ “Needs your…” เฉพาะกับคนที่มันรออยู่เท่านั้น ส่วนคนอื่นจะเห็นข้อความเป็นกลางว่า “Needs reply” หรือ “Needs review”
สองสถานะใน Sharkly สอดคล้องกับจุดตรวจสองประเภท:
- Needs your reply คือ handoff ระหว่างการทำงาน agent ติดอยู่เพราะรอข้อมูลที่คนเท่านั้นมี เช่น การตัดสินใจ ข้อมูลรับรอง หรือไฟล์ที่ขาดหาย
- Needs your review คือขั้นตอนที่ต้องใช้วิจารณญาณ งานเสร็จแล้วและรอการยอมรับ
ทั้งสองสถานะจะแสดงในโมดูล Task Chats บนแถบด้านข้าง และเจ้าของบทสนทนายังได้รับการแจ้งเตือนบนเดสก์ท็อปและ Slack เช่นเดิม นี่คือเวอร์ชันระดับทีมของป้าย WAIT ใน Browse
สถานะ workflow ของ task เป็นอีกชั้นหนึ่ง ตามที่ระบุในเอกสาร Agent task execution workflow ของ task type จะกำหนดว่าสถานะใดที่ Agent เลือกได้ และสถานะการทำงานอย่าง queued หรือ running ไม่ได้บ่งบอกถึงสถานะของ task
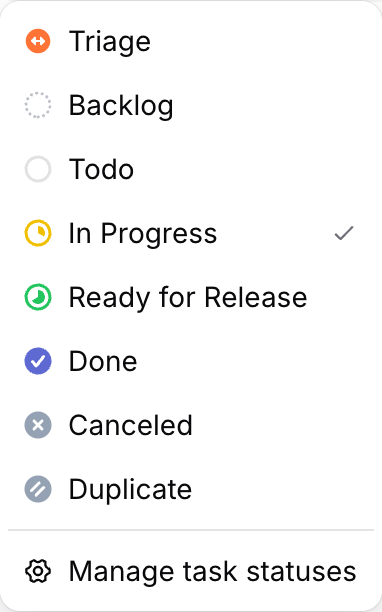
นั่นทำให้คุณได้จุดตรวจที่สามมาฟรีๆ เพิ่มสถานะอย่าง Ready for Release ที่ agent ย้ายงานเข้ามาได้แต่ย้ายออกไม่ได้ แล้วคนจะเป็นเจ้าของขั้นตอนสุดท้ายโดยการออกแบบ
agent ที่ทำงานบนComputer ที่เชื่อมต่อแล้วสามารถกำหนดสถานะ handoff ได้เองผ่าน sharkly CLI:
# Blocked on something only a person can do: ask, and wait
sharkly task edit COIN-142 --session-status waiting_human_reply

# Work finished: hand it back for acceptance, never mark it done
sharkly task edit COIN-142 --session-status waiting_human_review
ใช้สถานะ reply ระหว่างการทำงานเมื่อ agent ไม่สามารถทำงานต่อได้หากไม่มีคน ส่วนสถานะ review ใช้เมื่อ agent ทำงานต่อได้แต่ผลลัพธ์ต้องอาศัยวิจารณญาณของคน
วิธีออกแบบจุดตรวจของคนด้วยตัวเอง
ห้าขั้นตอนนี้ครอบคลุมทีมส่วนใหญ่ที่ใช้งาน coding agent มากกว่าหนึ่งตัว:
- ระบุขั้นตอนที่ทำได้เพียงคนเดียวทั้งหมด การล็อกอิน 2FA การชำระเงิน ข้อมูลรับรองสำหรับ production ความยินยอมทางกฎหมาย agent ควรส่งต่อขั้นตอนเหล่านี้ ไม่ใช่ถือข้อมูลไว้เอง
- ระบุการกระทำที่ย้อนกลับไม่ได้ทั้งหมด Merge, deploy, เผยแพร่, ส่ง, ลบ แต่ละอย่างต้องมีจุดตรวจที่อาศัยวิจารณญาณก่อนลงมือ โดยมีคนที่ระบุชื่อเป็นเจ้าของ
- เลือกสัญญาณให้ทำงานต่อหนึ่งอย่างต่อจุดตรวจ อาจเป็นการคลิกปุ่ม การเปลี่ยนสถานะ หรือการตอบกลับในบทสนทนาของ task สัญญาณนั้นต้องมาจากคน ไม่ใช่จากเนื้อหาที่ agent อ่าน
- ทำให้การรอเป็นสิ่งที่มองเห็นได้ ป้าย WAIT สำหรับคนคนเดียว หรือแถว “Needs your reply” สำหรับทีม agent ที่ติดขัดแต่ไม่มีใครเห็นก็คือระบบล่มแบบเงียบๆ
- เขียนขอบเขตลงในคำสั่งของ agent “ให้หยุดและถามที่หน้าล็อกอิน” ควรอยู่ในคำสั่งของ agent ไม่ใช่ในความทรงจำของใครคนใดคนหนึ่ง
คู่มือเรื่องapproval gates สำหรับ coding agent อธิบายขั้นตอนที่ 2 ไว้ละเอียดยิ่งขึ้น และHuman review is the bottleneck ครอบคลุมสิ่งที่เกิดขึ้นเมื่อการตรวจสอบทับถมกัน
ข้อผิดพลาดที่พบบ่อยกับ agent แบบ human-in-the-loop
- ตรวจสอบทุกอย่าง หากทุกการกระทำต้องได้รับการอนุมัติ คนจะอนุมัติโดยไม่อ่าน เก็บจุดตรวจไว้ใช้กับขั้นตอนที่ย้อนกลับไม่ได้หรือต้องใช้ข้อมูลรับรองเท่านั้น
- ปล่อยให้ agent แก้ปัญหาด่านเอง agent ที่กรอก captcha หรือลอง 2FA ซ้ำๆ ได้เปลี่ยนจุดตรวจให้กลายเป็นสนามอุปสรรค
- สัญญาณให้ทำงานต่ออยู่ในเนื้อหา ถ้าหน้าเว็บ อีเมล หรือไฟล์บอกว่า “อนุมัติแล้ว” ได้ prompt injection ก็ทำได้เช่นกัน
- ไม่มีเจ้าของ “จะมีคนตรวจสอบเอง” หมายความว่าไม่มีใครเลย แต่ละจุดตรวจต้องมีคนที่ระบุชื่อชัดเจน
บทสรุป
human in the loop จะทำงานได้ก็ต่อเมื่อ loop นั้นมีประตูสองบานที่ต่างกันชัดเจน บานหนึ่งสำหรับขั้นตอนที่ทำได้เพียงคนเดียว อีกบานสำหรับการตัดสินใจที่คนควรเป็นผู้ทำ handoff ของ Browse แสดงให้เห็นว่าประตูบานแรกทำได้ดีเพียงใด ทั้งจำกัดขอบเขต มองเห็นได้ และทำงานต่อได้เฉพาะเมื่อมีการคลิกจริง ส่วน task board ที่ใช้ร่วมกันรองรับประตูบานที่สองและทำให้ทั้งสองบานมองเห็นได้จากทั้งทีม
หาก agent ของคุณทำงานข้ามเบราว์เซอร์และ repo อยู่แล้ว ก็วาง handoff ของมันไว้ในที่ที่ทีมของคุณมองเห็นได้ เริ่มต้นกับ Sharkly มอบหมาย task หนึ่งรายการให้ Agent แล้วสังเกตว่ามันมาหยุดที่ Needs your reply บ่อยแค่ไหนก่อนที่คุณจะเพิ่มด่านเข้าไปอีก สำหรับมุมมองแบบ agent-to-agent ของปัญหาเดียวกันนี้ อ่านได้ที่AI agent handoffs
คำถามที่พบบ่อย
human in the loop ใน AI agent คืออะไร?
เป็น workflow ที่ agent หยุดที่จุดที่กำหนดไว้และรอให้คนลงมือหรือตัดสินใจก่อนจะทำงานต่อ จุดเหล่านี้ถูกออกแบบไว้ล่วงหน้า มีคนที่ระบุชื่อเป็นเจ้าของ และจะทำงานต่อได้ก็ต่อเมื่อมีสัญญาณจากคนเท่านั้น
AI agent ควรส่งคืนการควบคุมให้คนเมื่อไหร่?
ทุกขั้นตอนที่ต้องใช้ข้อมูลรับรองที่ agent ไม่ควรถือไว้ (การล็อกอิน, 2FA, การชำระเงิน) และก่อนการกระทำที่ย้อนกลับไม่ได้ทุกประเภท (merge, deploy, เผยแพร่, ส่ง) นอกเหนือจากนั้นโดยปกติสามารถทำงานต่อไปได้โดยไม่ต้องหยุด
AI agent แก้ captcha หรือหน้าต่าง 2FA ด้วยตัวเองได้ไหม?
ไม่ควรทำ ยกตัวอย่างเช่น Browse จะรายงานกำแพง captcha และบอกให้ agent ส่งหน้าที่ต้องโต้ตอบให้ผู้ใช้จัดการ และ README ของมันระบุว่าไม่เคยแก้ปัญหาเหล่านี้เอง ให้ถือว่าสิ่งเหล่านี้เป็นขั้นตอนที่ทำได้เพียงคนเดียว
handoff กับ approval gate ต่างกันอย่างไร?
handoff เกิดขึ้นระหว่างการทำงาน: agent ไม่สามารถทำงานต่อได้จนกว่าคนจะลงมือทำอะไรบางอย่าง ส่วน approval gate อยู่ก่อนผลลัพธ์: agent ทำงานต่อได้ แต่คนเป็นผู้ตัดสินว่าควรทำหรือไม่
จะป้องกันไม่ให้หน้าเว็บปลอมแปลงการอนุมัติจากคนได้อย่างไร?
นำสัญญาณให้ทำงานต่อออกไปให้พ้นจากสิ่งที่เนื้อหาเข้าถึงได้ Browse ยอมรับเฉพาะการคลิกจริงบนการ์ดหรือปุ่มบนแถบเครื่องมือเท่านั้น บน task board ให้ใช้การเปลี่ยนสถานะหรือการตอบกลับจากบัญชีของคน