

Kısaca: AI ajan yönetişimi, bir ajanı kimin başlatabileceğine, nelere dokunabileceğine, nerelere erişebileceğine, daha fazlasını istediğinde kimin onay vereceğine ve geride hangi kaydı bırakacağına karar veren kurallar bütünüdür. OpenAI'nin Codex sandbox'ı ve Docker'ın AI Governance'ı bu listenin çalışma zamanıyla ilgili yarısını uygular. Diğer yarısı, yani sahiplik ve inceleme, ekibinizin ajan işini nasıl atadığına ve kabul ettiğine bağlıdır.
AI ajan yönetişimi nedir?
AI ajan yönetişimi, otonom ajanlar etrafındaki politika ve kayıt tutma sürecidir: hangi kişilerin ajanları başlatabileceği, hangi dosyaları ve ağ hedeflerini kullanabilecekleri, hangi araçları çağırabilecekleri, bir eylemi ne zaman bir insanın onaylaması gerektiği ve her kararın nasıl günlüğe kaydedildiği. Bir ajanı, sınırlandırılacak bir süreç olarak değil, yetki sahibi bir aktör olarak ele alır.
Bu çerçeve bu hafta sektörün manşeti oldu. 19 Kasım'da Docker, markasını CMO Terri Avnaim'in şu sözü etrafında yeniden konumlandırdı: “Konteynerler iş yüklerini yalıtır. Ama ajanlar iş yükü değildir. Ajanlar aktördür.” Yazı şöyle devam ediyor: “Ajanlar neyi çalıştıracaklarına, neye erişeceklerine ve neyi değiştireceklerine kendileri karar verir.”
Bir gün önce OpenAI, Codex'in dizüstü bilgisayarınızda komutların neler yapabileceğini nasıl sınırladığını ayrıntılı olarak anlatan Codex sandbox'ının içinde yazısını yayımladı. İki satıcı, iki tasarım, tek ortak soru. Ekibiniz kodlama ajanlarını zaten Sharkly üzerinden çalıştırıyorsa, bu rehber bu çalışma zamanı kontrollerinin nerede durduğunu ve ekip yönetişiminin nerede devreye girmesi gerektiğini gösterir.
“Ajanlar aktördür” ifadesi soruyu neden değiştirir?
Bir konteyner tek bir soruya yanıt verir: bu süreç neyi görebilir? Bu soru hâlâ önemlidir. Ancak bir ajanın yaptığı her şeyi kapsamaz.
Bir ajan bir görevi okur, komutları seçer, hangi dosyaları düzenleyeceğine karar verir, bir aracı çağırıp çağırmayacağına karar verir ve bazen işin ortasında daha fazla erişim ister. Bunların her biri bir karardır. Docker'ın AI Governance yazısı bu boşluğu iyi ifade eder: “Bir model kararı otomatik olarak yetkilendirilmiş bir eylem değildir.”
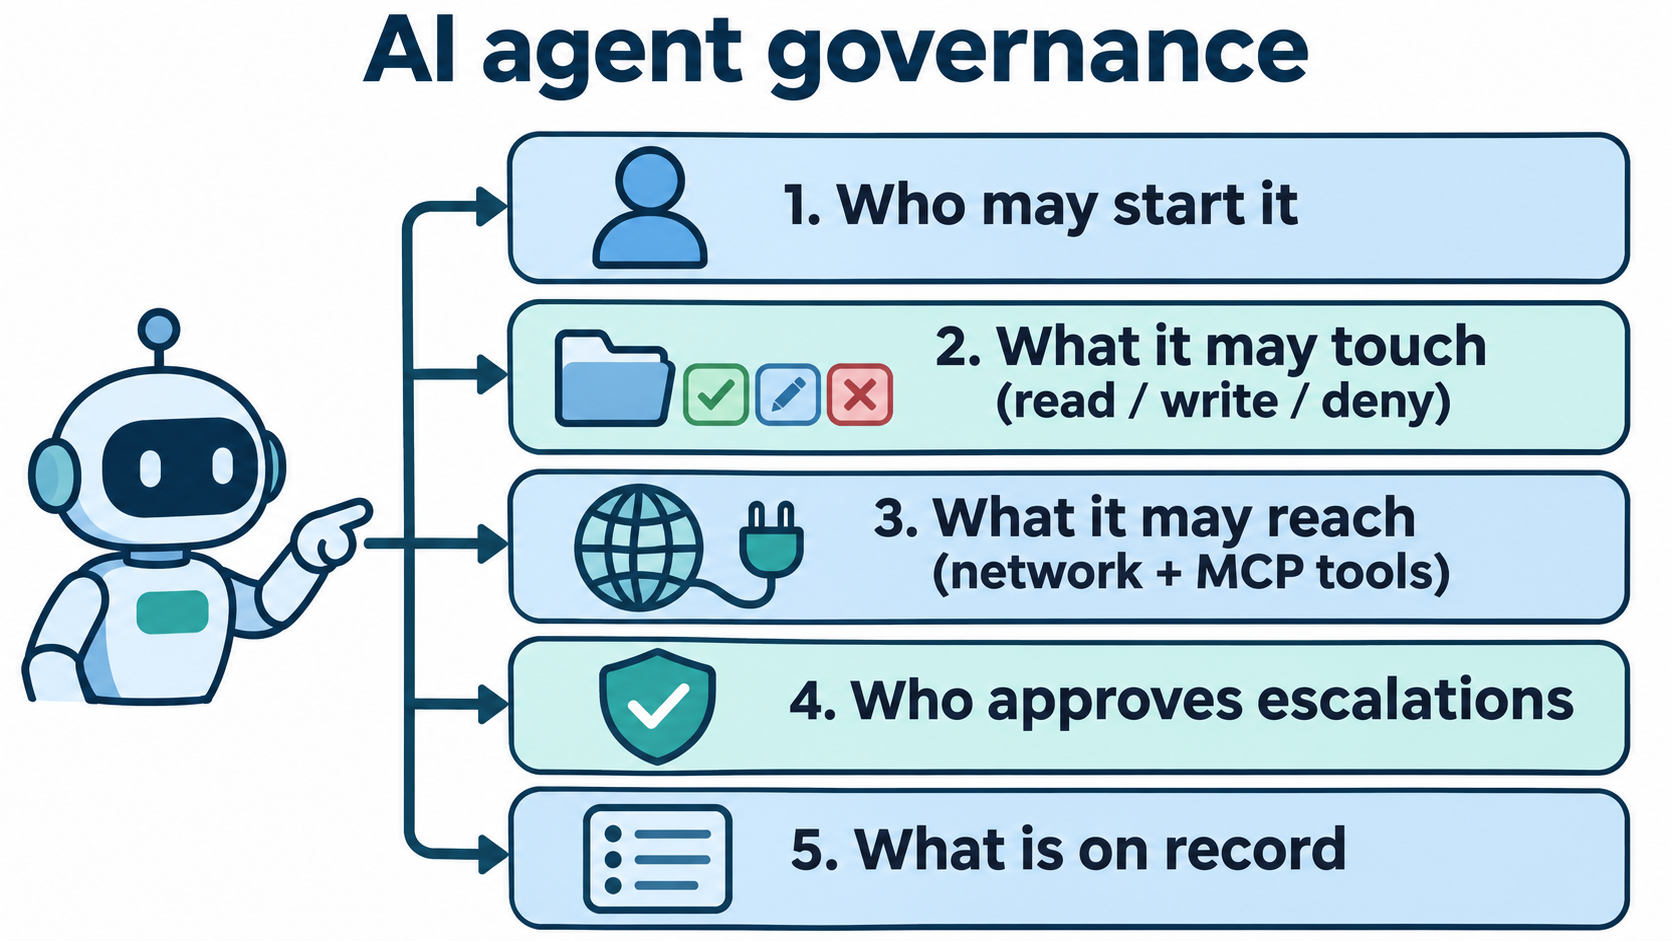
Dolayısıyla yönetişim, “süreci yalıt”tan “aktörü yetkilendir”e kayar. Beş soruya yanıt vermeniz gerekir:
- Kim başlatabilir? Belirli bir ajanı hangi kişiler atayabilir veya tetikleyebilir.
- Nelere dokunabilir? Okuma veya yazma için dosya sistemi yolları.
- Nelere erişebilir? Ağ alan adları ve MCP (Model Context Protocol) araçları.
- Yetki yükseltmelerini kim onaylar? Ajan varsayılanının ötesinde bir şey istediğinde ne olur.
- Kayıtlarda ne var? Kimin neyi çalıştırdığı, neye izin verildiği veya neyin reddedildiği ve sonucu kimin kabul ettiği.
Mevcut iki yaklaşım 2 ila 4. soruları farklı şekillerde ele alır. 1. soru ve 5. sorunun büyük kısmı ikisinin de dışında kalır.
Codex sandbox'ı ajan erişimini nasıl yönetir?
Codex sandbox'ı komutları bir VM veya konteynere taşımak yerine mevcut ortamınızın içinde sınırlar. OpenAI'nin gerekçesi pratiktir: bir iOS derlemesi, bir Docker konteynerinin çalıştıramadığı yerel Mac araçlarına ve simülatöre ihtiyaç duyar.
Uygulama her işletim sisteminden gelir. Codex macOS'ta Seatbelt, Linux'ta bubblewrap ve seccomp-bpf kullanır; Windows'ta ise Microsoft'un MXC (Microsoft eXecution Container) kitaplığına geçiyor. Alt süreçler sandbox'ı devralır, böylece sınırlar tüm süreç ağacını kapsar.
Codex izin profilleri neleri kontrol eder?
Bir izin profili, bir oturum için dosya sistemi ve ağ kurallarını tanımlar. Yerleşik :workspace profili çalışma alanı içinde yazmaya izin verir, .git ve .codex dizinlerini salt okunur tutar, geniş okuma izni verir ve ağ erişimini devre dışı bırakır. Profili genişletebilirsiniz:
default_permissions = "dev"

[permissions.dev]
description = "Development with extra read-only protections."
extends = ":workspace"

[permissions.dev.filesystem]
"~/build-cache" = "write"

[permissions.dev.filesystem.":workspace_roots"]
".vscode" = "read"
"**/*.env" = "deny"
"secrets" = "deny"
Ağ kuralları, her isteği izin ve ret listelerine göre denetleyen bir proxy üzerinden geçer. Ret kuralları kazanır. Listede olmayan bir alan adına yapılan istek, Codex kullanıcıya sorana veya isteği otomatik incelemeye yönlendirene kadar bekletilir. Anahtar başvurusunun tamamı Codex izinleri belgelerinde yer alır.
Yöneticiler sınırları nasıl uygular?
Ekip denetimi, sistem dosyalarından veya bulut politikasından gelebilen requirements.toml içindeki yönetilen gereksinimlerden gelir. OpenAI'nin örneği her kullanıcıyı salt okunur olarak sabitler:
default_permissions = ":read-only"

[allowed_permission_profiles]
":read-only" = true
":danger-full-access" = false
Yetki yükseltme açıktır. Bir komut, kullanıcının gördüğü bir gerekçeyle with_additional_permissions (sandbox içinde daha fazla erişim) veya require_escalated (sandbox dışında çalıştırma) isteyebilir. Karar veren model değil, harness'tir.
Yönetişim açısından iki ayrıntı önemlidir. Birincisi, codex sandbox --permission-profile dev -- <command> bir profile güvenmeden önce onu test etmenizi sağlar. İkincisi, Codex bir stdio MCP sunucusunu başlatan komutu sandbox'a almaz, çünkü o sunucunun neye ihtiyaç duyduğunu tahmin edemez. Onu kendiniz sarmalarsınız.
Docker Sandboxes ve AI Governance nasıl çalışır?
Docker ise ters yolu izler. Docker Sandboxes, her ajana sbx CLI üzerinden yönetilen kendi Docker Engine, dosya sistemi ve ağına sahip yalıtılmış bir microVM verir.
AI Governance bunun üzerine kuruluş politikası ekler; bu politika üç bölümden oluşur:
- Sandbox politikaları: alan adlarına, IP aralıklarına ve bağlantı noktalarına izin verin veya bunları engelleyin; hangi host yollarının salt okunur ya da okuma-yazma olarak bağlanabileceğini denetleyin. Kuruluş yönetişimi belgeleri politikanın varsayılan olarak ret olduğunu belirtir.
- MCP aracı yönetişimi: Docker'ın MCP Gateway'i üzerinden geçen MCP trafiği için Cedar ile yazılmış; hangi sunucuların kaydedilebileceğini ve hangi araç çağrılarına, kaynaklara ve istemlere izin verildiğini kapsayan politikalar. Politikalar belirli çağrılar için onay da isteyebilir.
- Denetim ve görünürlük: her politika kararının özne, eylem, hedef, karar ve zaman bilgileriyle yapılandırılmış kayıtları; dışa aktarılabilir veya bir SIEM'e iletilebilir.
Bir geliştirici işe başlamadan önce bir sınırı kontrol edebilir:
$ sbx policy check network api.anthropic.com
Allowed: api.anthropic.com
$ sbx policy check network blocked.example.com
Denied: blocked.example.com
Docker bir uç durum konusunda açık sözlü: MCP politikaları yalnızca kendi gateway'i üzerinden geçen trafiğe uygulanır. Uzak bir MCP sunucusuna doğrudan bağlantı bunun yerine sandbox'ın ağ politikasına girer. Docker, AI Governance'ı satış ekibi aracılığıyla ayrı bir plan olarak satıyor.
Codex sandbox ile Docker AI Governance karşılaştırması
| Soru | Codex sandbox | Docker Sandboxes + AI Governance |
|---|---|---|
| Ajan nerede çalışır | Mevcut ortamınız, işletim sistemi düzeyinde sandbox | Ajan başına yalıtılmış microVM |
| Dosya sistemi kuralları | İzin profilleri: yol başına read, write, deny |
Bağlama politikaları, salt okunur veya okuma-yazma |
| Ağ kuralları | Alan adı izin/ret ile proxy; listede olmayan istekler onay için bekletilir | Alan adı, IP aralığı ve bağlantı noktası politikaları, varsayılan ret |
| MCP araçları | Siz onları codex sandbox içine sarmadıkça stdio sunucuları sandbox'sız |
MCP Gateway'de Cedar politikaları |
| Yönetici uygulaması | requirements.toml, sistem veya bulut |
Docker Home veya AI Governance API |
| Yetki yükseltme | Komut başına istek; kullanıcı veya otomatik inceleme karar verir | Belirli araç çağrılarında onay kuralları |
| Denetim | Yazının odağı değil | Yapılandırılmış politika kararı kayıtları |
Ajanlarınız yerel host araçlarına ihtiyaç duyuyorsa ve ağırlıklı olarak Codex çalıştırıyorsanız Codex sandbox'ını kullanın. Birçok ajan için tek bir yalıtım sınırı ve merkezi bir denetim izi istiyorsanız Docker'ın yaklaşımını kullanın. Pek çok ekip ikisini birlikte çalıştıracak.
Çalışma zamanı kontrolleri nerede durur
Her iki sistem de “bu süreç şu anda ne yapabilir?” sorusuna yanıt verir. Hiçbiri “bu ajan neden çalışıyor, bunu kim istedi ve sonucu kim kabul etti?” sorusuna yanıt vermez.
Bu boşluk hızla kendini gösterir. Bir sandbox .vscode dizinine yazmayı engelleyebilir, ancak bir ajanın gece 2'de birinin dizüstü bilgisayarından hiçbir talep kaydı olmadan başlatıldığını size söyleyemez. Bir denetim günlüğü izin verilen bir MCP çağrısını gösterebilir, ancak bir kişinin birleştirmeden önce diff'i inceleyip incelemediğini gösteremez. Kayıtta eylemler vardır ama niyet ve onay yoktur.
Ajan başına tarafı kodlama ajanı izinleri yazısında, birleştirme tarafını ise kodlama ajanları için onay geçitleri yazısında ele aldık. Ekip ölçeğinde yönetişim ikisini birbirine bağlar.
Sharkly her ajan çalıştırmasına nasıl bir sahip, bir görev ve bir inceleme adımı kazandırır
Sharkly, Codex sandbox'ının veya Docker Sandboxes'ın yerini almaz. Kodlama ajanlarının üzerinde durur ve çalışma zamanı kontrollerinde eksik olan iş kaydını ekler. Beş soruyla eşleştirme şöyledir:
Kim başlatabilir. Her Ajanın Personal veya Space görünürlüğü vardır ve görünürlük, onu kimin atayabileceğine, onunla kimin sohbet edebileceğine veya bir görev yorumundan kimin tetikleyebileceğine karar verir. Özel bir Space, görevlerini yalnızca Space üyelerine görünür tutar.
Nerede çalışır. Bir Computer'ın bir sahibi ve kendi görünürlüğü vardır. Yalnızca sahibi onu silebilir veya kişisel bir Computer'ı hangi kuruluşların kullanabileceğini değiştirebilir; bir Kuruluş Yöneticisi bunu geçersiz kılamaz. Sahip bir Ajanın bağını kaldırabilir; bu da etkin çalıştırmalarını iptal eder.
Neye erişir. Göreve bağlı bir çalıştırma; görevi, son yorumları, Ajan talimatlarını, Skills'leri, depoları ve yalnızca onun için yapılandırılmış ortam değişkenlerini ve gizli bağlamaları taşır. Her görev yalıtılmış bir dizin alır ve depo çalışması çalıştırma başına ayrı bir worktree kullanabilir.
Kim onaylar. Görev türünün iş akışı, bir Ajanın hangi durumları ayarlayabileceğini sınırlar. Bir Ajan bir görevi insan incelemesi bekliyor olarak bırakabilir; bu görev sorumlu kişinin Gelen Kutusu'na düşer.
Kayıtlarda ne var. Yürütme günlüğü; tetikleme kaynağını, başlangıç ve bitiş zamanlarını, araç çağrılarını, Runtime olaylarını ve hata ayrıntılarını gösterir. Ekibe yönelik Ajan mesajları, çalıştırmaya bağlı yorumlar haline gelir.
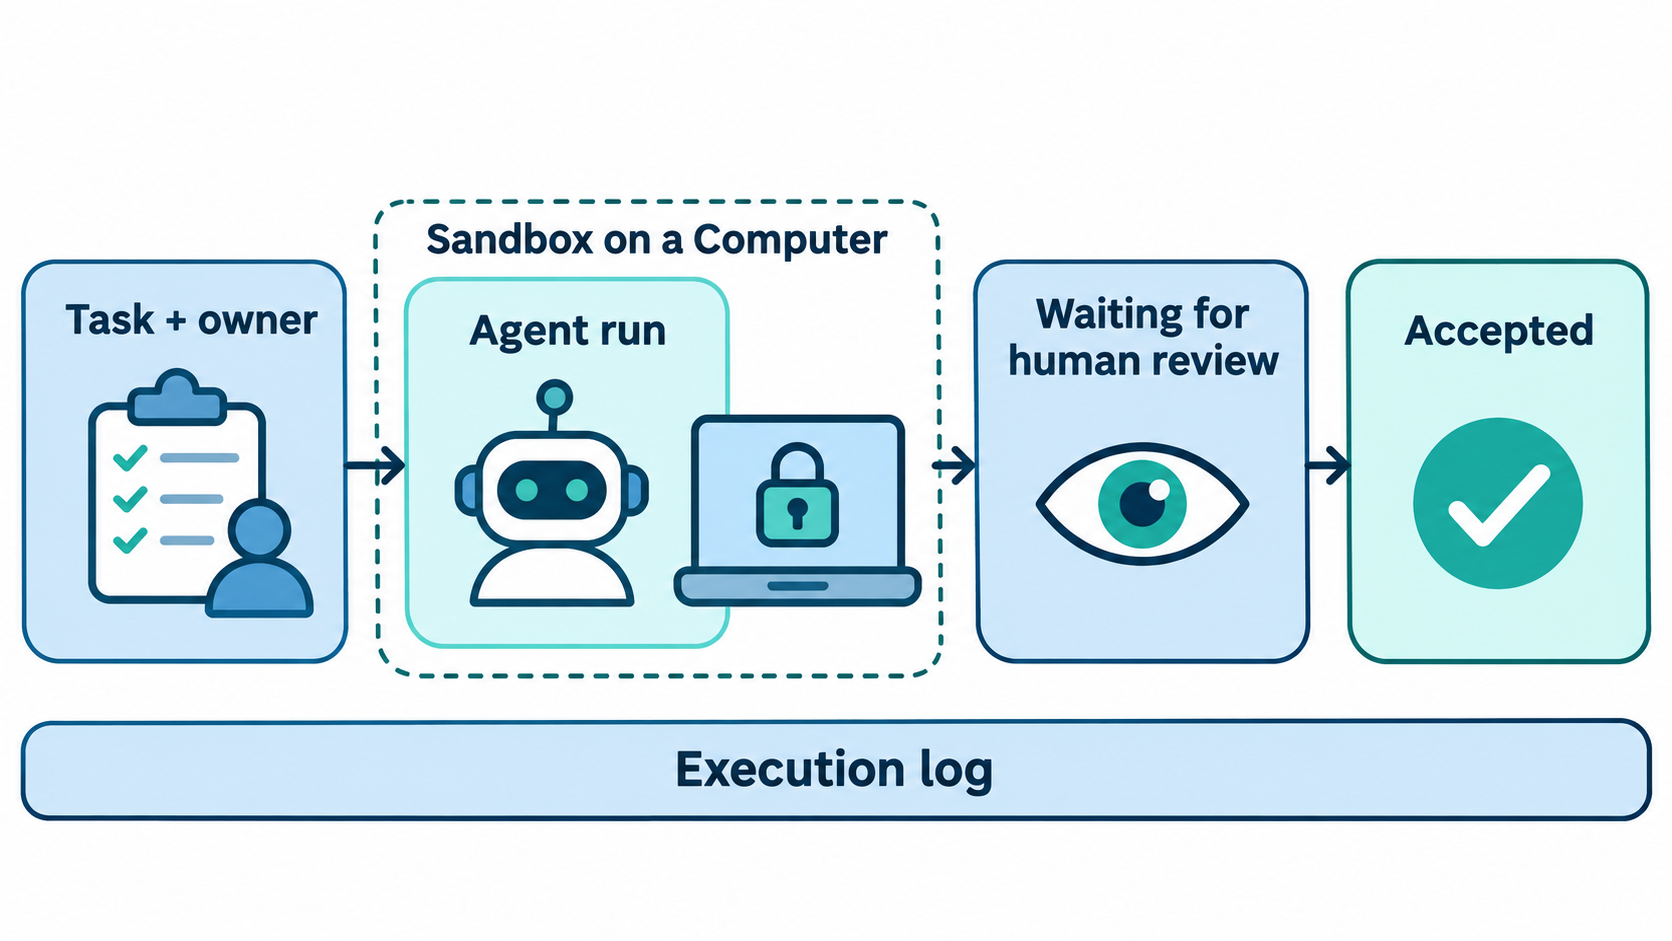
Böylece sandbox bir komutun ne yapabileceğine karar verir; görev ise neden çalıştığına ve kimin onayladığına karar verir. Sharkly belgeleri görünürlük, Computer'lar ve çalıştırma durumlarını ayrıntılı olarak ele alır.
Bu hafta uygulayabileceğiniz bir yönetişim kontrol listesi
- Ekibinizin çalıştırdığı her ajanı listeleyin ve her biri için bir insan sahip belirleyin.
- Her rol için salt okunurdan başlayarak bir izin profili veya sandbox politikası yazın.
- Her profili kullanıma almadan önce
codex sandboxveyasbx policy checkile test edin. - Her MCP sunucusunu sarmalayın veya gateway üzerinden geçirin; stdio sunucularını sandbox'sız bırakmayın.
- Profilleri
requirements.tomlveya kuruluş politikasıyla merkezi olarak sabitleyin. - Her ajan çalıştırması için bir görev zorunlu kılın; böylece her çalıştırmanın bir nedeni ve bir atananı olsun.
- Sonuçları birleştirmeden önce insan incelemesi durumuna yönlendirin.
- Gizli bilgileri görev metninden, talimatlardan ve Skills'lerden uzak tutun; bunları çalışma zamanı başına bağlayın.
Gizli bilgi koruma önlemleri kontrol listemiz 8. adımı daha ayrıntılı ele alır.
Sonuç
Ajanlar aktördür; bu nedenle onları yönetmek bir süreci yalıtmaktan daha fazlasını ifade eder. Codex sandbox'ı ve Docker AI Governance artık dosya sistemi, ağ ve araç sınırları için güçlü yanıtlar sunuyor. Sahiplik, niyet ve inceleme hâlâ bir yuvaya ihtiyaç duyuyor. Bir sandbox seçin, ilk profilinizi yazın, ardından her çalıştırmanın bir görevle başlayıp bir kişinin onayıyla bitmesi için ajanlarınızı Sharkly'ye bağlayın.
SSS
AI ajan yönetişimi ile AI ajan güvenliği arasındaki fark nedir?
Güvenlik, uygulama katmanıdır: sandbox'lar, ağ politikası, araç kısıtlamaları. Yönetişim bu katmanı ve etrafındaki kararları kapsar: kimin hangi ajanı çalıştırabileceği, yetki yükseltmelerini kimin onaylayacağı ve sonucu kimin kabul edeceği.
Codex sandbox'ı Docker olmadan çalışır mı?
Evet. Codex her işletim sisteminin kendi sandbox'ını (Seatbelt, seccomp ile bubblewrap veya MXC) kullanır ve komutları bir konteynerde değil, mevcut ortamınızda çalıştırır.
Codex'te bir MCP sunucusunu sandbox'a alabilir miyim?
Evet, ancak varsayılan olarak değil. Codex, bir stdio MCP sunucusunu başlatan komutu sandbox'a almaz. Sunucunun command ve args alanlarında codex sandbox --permission-profile <name> -- ile sarmalarsınız.
Docker AI Governance neleri günlüğe kaydeder?
Sandbox politika kararlarını ve oturum olaylarını özne, eylem, hedef, karar ve zaman bilgileriyle kaydeder. Docker, kayıtların istem veya yanıt içeriklerini değil, yönetişim üst verilerini tuttuğunu söylüyor.
Hem sandbox'a hem de görev panosuna ihtiyacım var mı?
Farklı sorulara yanıt verirler. Bir sandbox bir komutun ne yapabileceğini sınırlar. Bir görev, çalıştırmanın neden gerçekleştiğini, ona kimin sahip olduğunu ve sonucu kimin incelediğini kaydeder. Birden fazla ajanı olan ekipler genellikle ikisine de ihtiyaç duyar.
Bir ajan kendi yetki yükseltmesini onaylayabilir mi?
İki tasarımda da hayır. Codex'te harness, kullanıcıya sorarak veya otomatik incelemeye yönlendirerek karar verir. Docker'da onay kuralları ve varsayılan ret politikası karar verir; ajan değil.


