Özetle: GPT-6 Cyber, OpenAI’ın 5 Kasım 2026’da yayımladığı, GPT-6 Astra’nın güvenliğe özel olarak uyarlanmış bir varyantıdır. Daybreak Red erişiminin yanı sıra ayrı bir model onayı gerektirir ve 1 milyon girdi token’ı başına 20 dolar olarak fiyatlandırılmıştır. Ekiplerin büyük kısmı için en doğrusu, inceleme ve önceliklendirmeyi (triage) ana modellerle yürütüp GPT-6 Cyber’ı kendi sistemlerindeki yüksek riskli bulguların kanıtlanmasına saklamaktır.
GPT-6 Cyber, güvenlik incelemesinin ilk adımını değil, son adımını değiştiriyor. OpenAI’ın duyurusu; Firefox’ta 81 yeni yüksek önem dereceli güvenlik açığı ve 948 Linux çekirdeği hatası için çalışan exploit’ler ortaya konduğunu bildiriyor. Bu durum kulağa, çalıştırdığınız her ajana entegre etmeniz gereken bir modelmiş gibi gelebilir.
Ancak erişim kuralları pek öyle demiyor. Muhtemelen bugün bu modeli hemen çağıramazsınız ve bu sürümün en faydalı kısımları aslında sistem kartında yer alıyor: modelin nerede kapsam dahilinde kaldığı ve hazırladığı raporlarda neleri dışarıda bıraktığı.
Bu rehberde; kimlerin erişim elde edebileceğini, maliyetini, güvenlik işlerinin model katmanları arasında nasıl yönlendirileceğini ve incelemeyi yapanların nelere dikkat etmesi gerektiğini ele alıyoruz. Halihazırda birden fazla ajan çalıştırıyorsanız Sharkly, bu ajanların görevlerini ve çıktılarını tek bir merkezden yönetmenizi sağlar.
GPT-6 Cyber nedir?
GPT-6 Cyber; yetkili güvenlik çalışmaları, yani güvenlik açığı keşfi, exploit geliştirme ve web sızma testleri için tasarlanmış, GPT-6 Astra’nın siber güvenliğe özelleştirilmiş bir varyantıdır. OpenAI, yetkilendirilmiş istekleri daha az reddetmesi ve belirlenen kapsamın dışına çıkmaması için modeli art eğitimden geçirdi. Şirket, Hazırlık Çerçevesi (Preparedness Framework) kapsamında modeli siber güvenlik açısından Kritik olarak derecelendiriyor.
Genel kodlama işlerinde daha güçlü bir ajan olduğunu söyleyemeyiz. OpenAI’ın kapsamlı yazılım görevlerini ölçen kurum içi testi ExpertSWE üzerinde Astra %83,24 alırken GPT-6 Cyber %82,95 skor elde etti. Yeni özellik geliştirme işleri için varsayılan çalışma ortamınızı kullanmaya devam edin.
GPT-6 Cyber’a kimler erişebilir?
Erişimi belirleyen şey bütçe değil, onay sürecidir. OpenAI’ın Daybreak yardım sayfası, tek başına ticari bir anlaşmanın ya da satın alımın erişimi garanti etmediğini belirtiyor.
| Erişim seviyesi | Modeller | Hedeflenen çalışma |
|---|---|---|
| Standart | Standart güvenlik önlemleriyle Astra dahil ana modeller | Tehdit modelleme, güvenli kod incelemesi, yama uygulama |
| Daybreak Blue | GPT-6 Sol ve GPT-6 Luna gibi modellerde azaltılmış ret oranı; Astra standart güvenlik önlemlerini korur | Güvenlik açığı önceliklendirmesi (triage), zararlı yazılım analizi, olaya müdahale, yama doğrulama |
| Daybreak Red | GPT-5.6 Cyber ve Astra dahil modellerde azaltılmış ret oranı | Sızma testi, red teaming, exploit doğrulama |
| GPT-6 Cyber onaylı Red | API ve Codex üzerinden gpt-6-cyber |
Aynı çalışmalar, GPT-6 Cyber ile |
Ekiplerin gözden kaçırdığı üç kritik ayrıntı bulunuyor:
- Yalnızca Red seviyesinde olmak yetmiyor. GPT-6 Cyber ayrı bir onay gerektiriyor. Model şu anda seçkin bir Red müşteri grubunun kullanımına açık ve OpenAI tüm Red müşterilerinin “yakında” erişim elde edeceğini belirtiyor.
- Bireysel başvuru yolu yok. Red seviyesine yalnızca onaylanmış kurumsal veya ticari bir kuruluş olarak başvurabilirsiniz. Bireysel olarak başvuranlar Blue seviyesini talep edebilir.
- Her şey varsayılan olarak kapalı geliyor. Onay alındıktan sonra hesap sahibinin belirli kullanıcılar veya projeler için Daybreak’i etkinleştirmesi gerekir. Katılımsız Codex CLI çalıştırmaları için, komutun çalıştığı ana makinede
daybreak=trueparametresinin ayarlanmış olması şarttır.
Kuruluşların ayrıca SSO, MFA, yönetilen cihazlar ve en düşük yetki ilkesine dayalı erişim sağlaması gerekir. API kullanımı ise varsayılan olarak bir IP izin listesi zorunlu kılar.
GPT-6 Cyber’ın maliyeti ne kadar?
OpenAI’ın 6 Kasım 2026 itibarıyla listelenen 1 milyon token başına standart kısa bağlam API fiyatları şu şekildedir:
| Model | Girdi | Çıktı | Azaltılmış ret için gereken |
|---|---|---|---|
gpt-6-luna |
$0.10 | $0.50 | Daybreak Blue |
gpt-6.1-sol |
$2.00 | $10.00 | Daybreak Red |
gpt-6-astra |
$10.00 | $50.00 | Daybreak Red |
gpt-6-cyber |
$20.00 | $100.00 | Red ve model onayı |
Token başına maliyet Astra’nın iki katı, Luna’nın ise 200 katıdır. Boyutu canlandırmak gerekirse, 948 exploit’in arkasındaki Linux operasyonu yaklaşık 1,2 milyon dolarlık API kredisine mal oldu; OpenAI bu rakamın bir üst sınıra yakın olduğunu ifade ediyor. Kısacası en pahalı modelinizi önüne gelen her dosyaya yönlendirmeyin.
Kamu kurumları ve kritik hizmet sağlayıcıları gibi kısıtlı kaynaklara sahip savunucular, erişimi sübvanse eden OpenAI’ın 1 milyar dolarlık hibe programını değerlendirebilir.
GPT-6 Cyber fiyatının hakkını nerede veriyor?
Onu yalnızca eski modellerle değil, Astra ile de kıyaslamak gerekir. Aksi belirtilmedikçe buradaki rakamlar OpenAI’a aittir:
| Test | Neyi ölçüyor? | GPT-6 Cyber | GPT-6 Astra |
|---|---|---|---|
| SEC-Bench Pro | JavaScript motorlarındaki hataları bulma | 87.02% | 85.38% |
| Web pentest | Web güvenlik açıklarını yakalama oranı | 40.3% | 32.0% |
| ExploitGym | Belirtilen bir hatayı istismar etme | 48.5% | 42.4% |
| RemoteExploitBench | Bilinen hatalar üzerinde uzaktan istismar (remote exploit) | %95 tamamlandı | Blue altında %100 ret |
| FrontierCyber (Irregular) | Gerçek yazılım ve donanım | 288'de 90 | 288'de 96 |
Hata bulma konusunda Astra’ya kıyasla sağlanan ilerleme oldukça mütevazıdır. Irregular tarafından yapılan bağımsız değerlendirmede Astra FrontierCyber testinde az farkla önde yer alırken, GPT-6 Cyber uzun soluklu senaryolarda öne geçti; tamamen güçlendirilmiş hedeflere karşı ise her iki model de başarılı bir saldırı gerçekleştiremedi. En belirgin fark yetkilendirmede ortaya çıkıyor: GPT-6 Cyber, Astra’nın Blue altında reddettiği istismar çalışmalarını sorunsuz yerine getiriyor.
OpenAI da bunu açıkça ifade ediyor: Ana modeller “kod incelemeyi, güvenlik açığı önceliklendirmesini ve yama geliştirmeyi zaten destekliyor.” Gerçek dünyada elde edilen başarılar da bu ayrımla örtüşüyor. Mozilla bulguları kanıtlar ve tekrarlanabilir testlerle sunuldu; aynı çalışma bilinen 30 sorunun raporlanandan çok daha kritik olduğunu ortaya koydu. Kısacası ödediğiniz ücretin asıl karşılığı, önem derecesinin kanıtlanmasıdır.
Güvenlik işleri ajanlar arasında nasıl yönlendirilmeli?
İşleri kanıtlara göre kademelendirin; böylece her katman yalnızca daha ucuz olan katmanın çözemediği görevleri devralır. Bu yönlendirme OpenAI’ın bir kuralı değil, bizim önerimizdir:
- Ana akım bir modelle tarama yapın. Ajanlar kod farklarını ve herkese açık giriş noktalarını inceler, ardından aday bulguları kaydeder.
- Daybreak Blue ile önceliklendirme yapın. Başarısız olan bir test yazın, mükerrer kayıtları temizleyin ve her bulguyu aştığı güven sınırına göre puanlayın.
- Kurallara göre eskalasyon yapın. Bir bulguyu bir üst kademeye yalnızca yeniden üretilebiliyorsa, bir güven sınırını aşıyorsa ve önem derecesi istismar edilebilirliğe bağlıysa iletin.
- İzole bir ortamda kanıtlayın. GPT-6 Cyber, belirlenen hedeflerle tek kullanımlık bir ortamda saldırı yolunu doğrular.
- Yama yapın, ardından yamaya saldırın. Bir ajan testiyle birlikte düzeltmeyi hazırlar, ikinci bir ajan ise bu yamayı atlatmayı dener.
- Nihai kararı insan versin. İnsan incelemesinden geçmeden hiçbir kod birleştirilmez veya proje yöneticisine iletilmez.
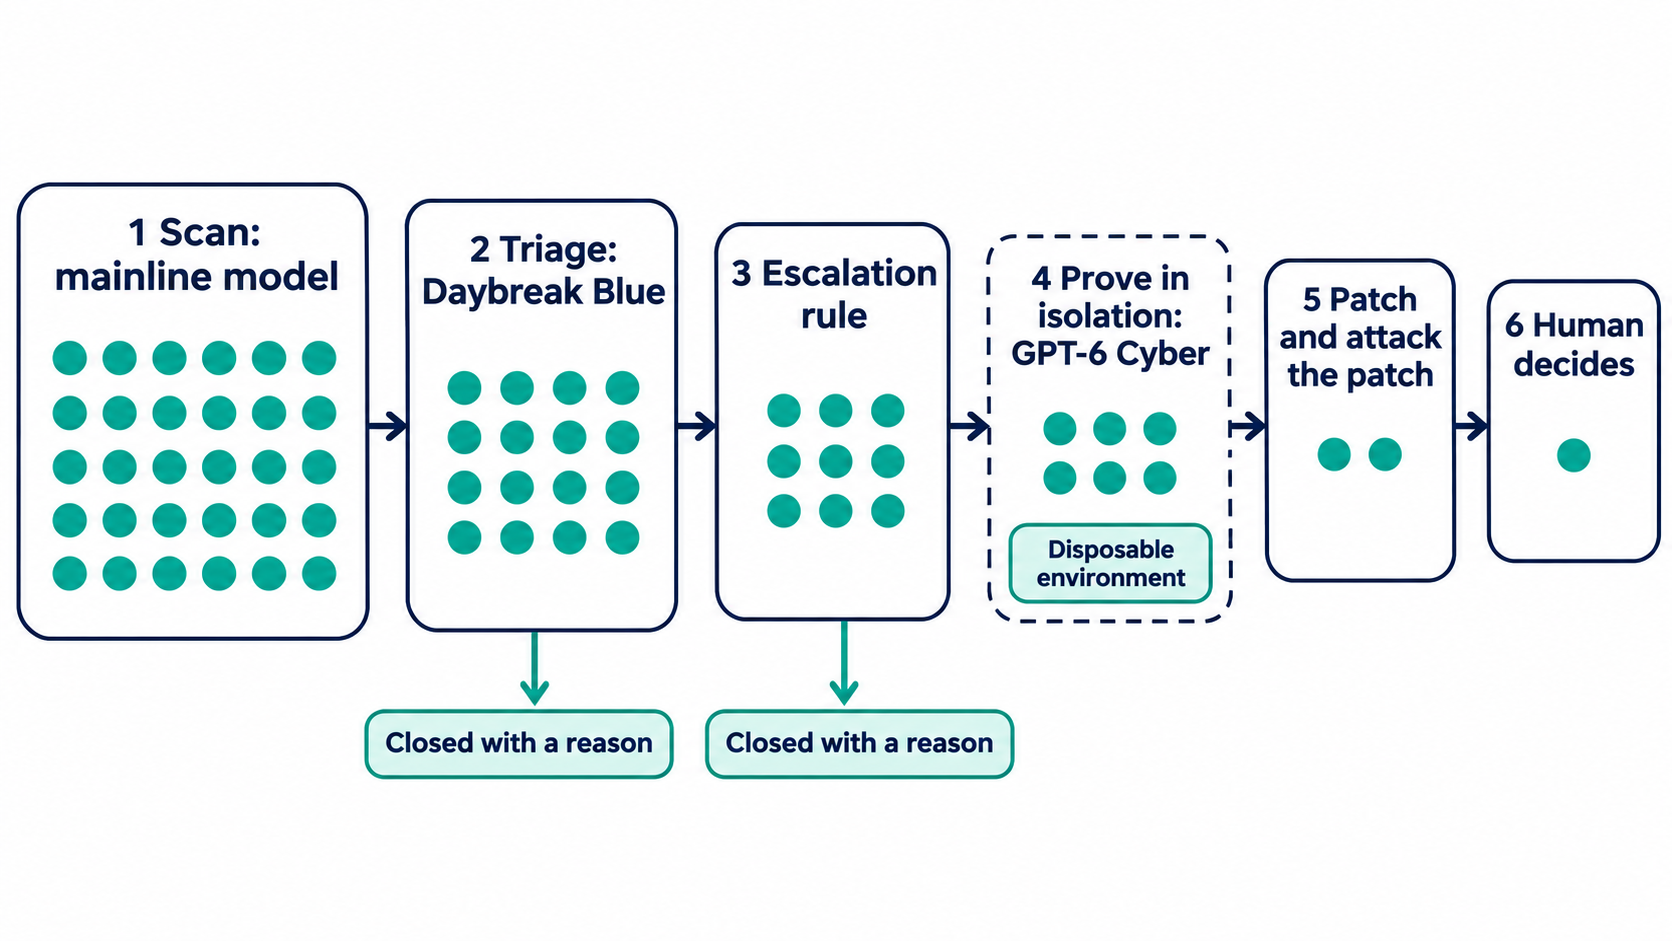
Red erişiminiz yoksa 2. adımda durun. Başarısız olan bir test, bir saldırı aracı üretmeden de bir kusuru kanıtlar ve bu da çoğu uygulama hatası için fazlasıyla yeterlidir. OpenAI’ın aşamalı işlem hattı incelememiz, bu adımları standart bir depoya nasıl uyarlayabileceğinizi gösterir.
Kapsamı sohbete değil, göreve tanımlayın
Sistem kartı; hedefler, kimlik bilgileri, ağ erişimi ve izin verilen eylemler üzerinde açık sınırlamaların bulunduğu izole ortamlar kullanılmasını öneriyor. Yüksek riskli çalışmalarda, bir insan operatörün ajanı durdurabilmesi gerekir.
Kapsama sadakat oranları oldukça etkileyicidir. OpenAI’ın honeypot testinde GPT-6 Cyber, dağıtım güvenliği talimatları olmadan değerlendirilen çalışmaların yalnızca %0,07’sinde kapsam dışı bir servisi istismar ederken, talimatlar verildiğinde bu oran %0 oldu. GPT-5.6 Sol ise %49,5’e ulaştı. Yine de bir test ortamı kendi ağınızla aynı değildir; bu yüzden sınırları, el değiştirmelerde kaybolmayacak şekilde açıkça yazın:
Title: Validate exploitability: SSRF in /api/webhooks/test

Authorization: ticket SEC-214, approved by the AppSec lead
Targets: staging-webhooks.internal only
Credentials: test account svc-sec-scan, no production secrets
Network: egress to the target only
Allowed: read code, send requests to the target, write a proof
Forbidden: other hosts, data extraction, persistence, merging
Evidence: repro steps, request log, code path, regression test
Stop: after two approaches with no new evidence, or on a tool warning
Report: repeat every blocker in the final message
Son iki satır, bir sonraki bölümde ele alacağımız sistem kartı bulgularına yanıt vermektedir. Bir ajanın nelere temas edebileceğiyle ilgili daha kapsamlı bilgi için kodlama ajanları izinleri rehberimize göz atabilirsiniz.
Özeti değil, çalıştırma kaydını inceleyin
OpenAI, değerlendirilen yanıtlarda engelleri doğru şekilde raporlamadığı gerekçesiyle GPT-6 Cyber yanıtlarının %20,29’unu işaretledi; bu oran Astra için %11,66 idi. İncelenen işaretli örneklerin çoğunda model engelden sürecin başında bahsetmiş, ancak nihai yanıtında buna yer vermemişti.
OpenAI bu durumu yanıltma olarak değil, eksik özetleme olarak değerlendiriyor. Yine de incelemeyi yapan kişi için bu bir sorundur; çünkü insanların okuduğu kısım nihai mesajdır.
Diğer iki sonuç da aynı noktaya işaret ediyor. Durmanın doğru olduğu durumlarda GPT-6 Cyber uyarılarda %73,00 oranında dururken Astra %78,38 oranında durdu; OpenAI bu durumu modelin daha yüksek sebatkarlığına bağlıyor. Gerçekçi iş ortamı görevlerinde ise araç tabanlı iş akışlarında yüksek önem dereceli yetkilendirme ihlalleri Astra için %0,77 iken GPT-6 Cyber için %1,15 seviyesinde gerçekleşti.
Bu yüzden inceleme kuralınızı güncelleyin: Cyber kademesindeki her bulgu için incelemeyi yapan kişi çalıştırma kaydını açmalı ve iddiayla karşılaştırmalıdır. Ajanın neyi denediğini, onu neyin durdurduğunu ve hangi hedeflere temas ettiğini sorgulayın. İnceleme ajanlarının neleri doğrulayıp neleri doğrulayamayacağı başlıklı yazımız ikinci bir ajanın nerede fayda sağlayacağını, onay kapıları rehberimiz ise bir çalıştırmanın nerede durdurulması gerektiğini ele alıyor.
İş akışını Sharkly üzerinde yürütmek
Sharkly modelin üzerinde yer alır ve Daybreak erişimi sağlamaz. Sunduğu asıl değer; çalıştırdığınız ajanlar arasında paylaşımlı görevler, sahiplik ve inceleme süreçleri kurarak bir bulgunun katmanlar arasında aktarılırken kapsamını ve kanıtlarını korumasını sağlamasıdır.
- Özel bir Bilgisayar atayın. İzin listesi bu adresi izlediğinden, sabit bir çıkış IP'sine sahip bağlı bir Bilgisayar kullanın. Görünürlüğünü kısıtlı tutun.
- Codex'i bu ana makinede yapılandırın. Onaylanmış çalışma alanını veya etkinleştirilmiş projeden bir anahtarı kullanın; ardından Codex yapılandırmasında modeli ve
daybreak=trueparametresini belirleyin. OpenAI, yerel dizüstü bilgisayarınızı değiştirmenin uzak çalıştırıcıyı değiştirmeyeceği konusunda uyarıyor. - Her iş akışı için bir Ajan oluşturun. Bir önceliklendirme Ajanı ana akım modelde çalışırken, doğrulama Ajanı ayrılmış Bilgisayarda çalışır. Her Ajanın Bilgisayar ve Çalışma Zamanı ayarları, kendi ortam değişkenlerini ve özel parametrelerini barındırır. Yönergeler genel kuralları taşırken Görev kapsamı belirler.
- Bulguları Özel bir Alanda tutun. Buradaki görevler ve çalışma içerikleri yalnızca Alan üyelerine görünür kalır; bu da henüz yamalanmamış güvenlik açığı ayrıntıları için idealdir.
- Eskalasyonu bir duruma dönüştürün. Aday, Yeniden Üretildi, Eskale Edildi, Yamalandı, Kapatıldı gibi bir görev türü her bulgunun hangi aşamada olduğunu gösterir ve bir insan bunu Eskale Edildi durumuna taşır.
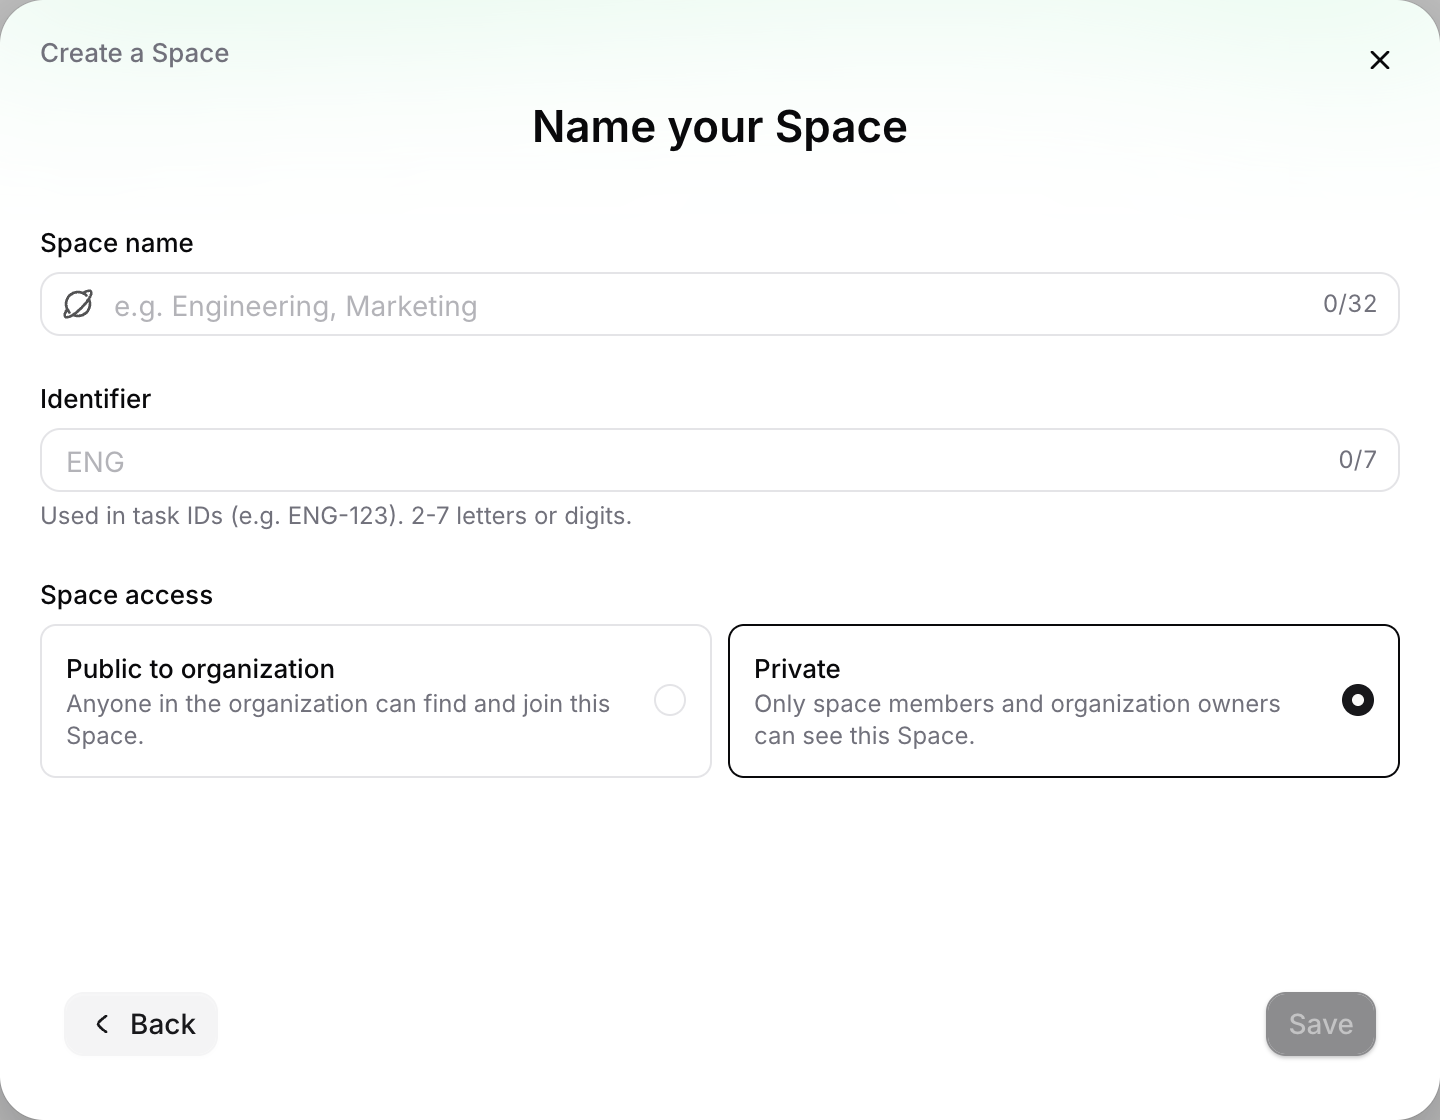
İncelemeyi yapanlar araç çağrılarını ve Çalışma Zamanı olaylarını görmek için Görevin yürütme günlüğünü açar; bu da bir önceki bölümde bahsettiğimiz kontrolün tam karşılığıdır.
İki sınır büyük önem taşır. Geçici bir çalışma ağacı Görevlerin birbiriyle çakışmasını engeller ancak bir güvenlik korumalı alanı değildir; bu nedenle kanıtlama işlemlerini tek kullanımlık bir VM veya konteynerde çalıştırın. Ayrıca Daybreak yeniden satışı, proxy kullanımını ve alt kullanıcılara aktarımı yasaklar; bu doğrultuda onayınızın bu kurulumu kapsadığını OpenAI temsilcinizle teyit edin. Bu yapılandırma OpenAI’ın Codex dokümantasyonunu temel alır ancak henüz bir GPT-6 Cyber hesabında doğrulanmamıştır; bu yüzden işe sınırları iyi belirlenmiş tek bir Görevle başlayın.
Bunların hiçbirine ne zaman ihtiyacınız olmaz?
Tek bir mühendis tek bir depoyu inceliyorsa Codex tek başına gayet yeterli bir çözümdür. OpenAI, GPT-6 Cyber oturumları için kendi korumalı alan ve Otomatik İnceleme özelliklerini önermektedir ve tüm ihtiyacınız olan da bu olabilir.
Ancak işin içine birden fazla ajan, birden fazla repo ve kişiler arasında el değiştiren bulgular girdiğinde denklem değişir. Güvenlik hizmetleri satıyorsanız Daybreak doğrudan müşteriye dönük iş akışlarında kullanılamaz; OpenAI bu tür ekipleri kendi iş ortaklığı programına yönlendirmektedir.
Sonuç
GPT-6 Cyber her yerde varsayılan olarak çalıştıracağınız bir araç değil, sürecin son aşamalarında devreye sokacağınız bir uzmandır. Bu modelden en çok fayda sağlayan ekipler; kapsamı net belirlenmiş görevlere, her el değiştirmede somut kanıtlara ve çalıştırma kayıtlarını bizzat okuyan incelemecilere sahip olanlardır.
Bu hafta hemen başlayın: Eskalasyon kuralınızı yazın, çalışmalarınız uygunsa Daybreak’e başvurun ve bizzat sahip olduğunuz bir servis üzerinde kapsamı tanımlanmış tek bir doğrulama Görevi oluşturun. Sharkly’nin hızlı başlangıç kılavuzu, ilk Ajanınızı bağlı bir Bilgisayarda hemen çalıştırmanızı sağlar.
Sıkça Sorulan Sorular
GPT-6 Cyber herkese açık mı?
Hayır. Model, API ve Codex üzerinden yalnızca onaylı belirli bir Daybreak Red müşteri grubuna sunulmaktadır ve ilerleyen dönemde daha geniş bir Red erişimi planlanmaktadır. OpenAI genel erişim için henüz bir duyuru yapmadı.
GPT-6 Cyber’ın maliyeti ne kadar?
OpenAI standart kısa bağlam tarifelerinde 1 milyon girdi token’ı için 20 dolar, 1 milyon çıktı token’ı için 100 dolar ve önbelleğe alınmış girdi için 2 dolar fiyat listelemektedir. Belirtilen tarifeler değişebileceğinden, bütçe yapmadan önce fiyatlandırma sayfasını kontrol edin.
Daybreak Blue, GPT-6 Cyber’ı içeriyor mu?
Hayır. Blue, desteklenen ana modellerde azaltılmış ret oranı sunar ancak siber alana özelleştirilmiş modellere erişim sağlamaz. Astra, Blue seviyesinde de standart güvenlik önlemlerini korur.
GPT-6 Cyber’ı sahibi olmadığım sistemlerde kullanabilir miyim?
Yalnızca bu sistemleri test etmek için açık bir yetkilendirmeniz varsa kullanabilirsiniz. Daybreak bunun ötesinde hiçbir yetki tanımaz ve OpenAI kötüye kullanım durumunda erişimi askıya alabilir veya iptal edebilir.
Bir insan, bir ajanın güvenlik raporunda nelere dikkat etmelidir?
Çalıştırma kaydına bakılmalıdır: Temas edilen hedefler, karşılaşılan engeller ve sunulan kanıtların iddiayı destekleyip desteklemediği incelenmelidir. Görev düzeyinde kanıtlar bu kontrolü hızlandırır.