
إجابة سريعة: تحدث تسريبات بيانات الذكاء الاصطناعي في أدوات العمل عندما يقرأ المساعد نصوصًا خبيثة، وينفذ تعليمات مخفية بداخلها، ثم يرسل بياناتك الخاصة إلى خادم خارجي عبر جلب رابط URL، أو تصيير صورة، أو تضمين رابط تشعبي. وقد أثبتت أبحاث أمنية منشورة حدوث ذلك في Atlassian Rovo وNotion AI وSlack AI. أصدرت Notion وSlack إصلاحات لتلك الثغرات؛ بينما لم نجد أي إصلاح معلن لمسار ثغرة Rovo حتى تاريخ 27-10-2026.
يقرأ الذكاء الاصطناعي لإدارة المشاريع لديك نصوصًا لم تكتبها أنت: كتذاكر الدعم الفني، وملفات PDF المرفوعة، وصفحات أدوات الربط (connectors)، والقنوات العامة. وأي من هذه الوسائط يمكن أن يحمل تعليمات برمجية خبيثة.
تقارن هذه المقالة بين Rovo وNotion AI وSlack AI وClickUp Brain. يوثق كل صف في المقارنة تقريرًا أوليًا أو صفحة للمزود، مصحوبة بالتاريخ. وحيثما لم نجد شيئًا، يشير الجدول إلى «لم يُعثر على تقرير معلن». تنطبق الآلية نفسها على وكلاء البرمجة (coding agents)، وهو ما سنغطيه في النهاية.
ما هو تسريب بيانات الذكاء الاصطناعي في جملة واحدة؟
حقن الأوامر غير المباشر (indirect prompt injection) هو تعليمة مخفية داخل محتوى يعالجه مساعد الذكاء الاصطناعي، فيتبعها المساعد تلقائيًا كما لو أنك أنت من طلبها منه.
ويتحول هذا الحقن إلى تسريب للبيانات عند تحقق ثلاثة شروط معًا، وهي ما أطلق عليه سايمون ويليسون اسم الثالوث القاتل في يونيو 2025:
- قدرة المساعد على قراءة بيانات خاصة.
- قراءة المساعد لمحتوى يمكن لطرف خارجي التأثير عليه.
- امتلاك المساعد وسيلة لإرسال البيانات إلى الخارج.
أزِل أي شرط من هذه الشروط الثلاثة، وسيُغلق مسار التسريب تمامًا. إلا أن المساعدات الذكية في مساحات العمل تجمع بين هذه الشروط الثلاثة بحكم طبيعة تصميمها.
كيف حدث تسريب البيانات في Atlassian Rovo
نشرت شركة PromptArmor تقريرها التقني عن Rovo في 05-08-2026. وتتلخص سلسلة الاستغلال في خطوات معدودة:
- يرفع المستخدم ملفًا (كان في العرض التوضيحي دليل خطة العمل “Backlog Guide”) يتضمن تعليمة مخفية.
- يطلب المستخدم من Rovo تنظيم تذاكر Jira الخاصة به.
- يبحث Rovo في Jira وConfluence، ثم ينفذ التعليمة المخفية.
- يُلحق Rovo محتويات التذاكر والصفحات برابط URL تابع للمهاجم، ويفتحه باستخدام أداة جلب الروابط (URL-retrieval).
- يسجل خادم المهاجم الطلب متضمنًا البيانات المسربة، بينما تظهر للمستخدم نتائج تبدو طبيعية تمامًا.
لم تتطلب العملية أي خطوة موافقة من المستخدم. وقد نجح الهجوم حتى مع إيقاف ميزة البحث على الويب، لأن مفتاح التعطيل لا يلغي أداة جلب الروابط. كما يقوم Rovo أيضًا بتصيير صور Markdown، مما يوفر قناة تسريب ثانية.
يعد الجدول الزمني للإفصاح أمرًا بالغ الأهمية للمشترين؛ إذ أبلغت PromptArmor عن الثغرة في 23-05-2026، وأقرت Atlassian باستلامها في 25-05، لكن رسائل المتابعة في 04-06 و29-07 بقيت دون رد، حتى نُشر التقرير للعامة في 05-08 وما زال Rovo معرضًا للخطر. وقد حصد نقاش Hacker News نحو 306 نقاط و138 تعليقًا.
في المقابل، تم إصلاح مشكلة منفصلة في Rovo؛ حيث تتناول مذكرة أبحاث Cloud Security Alliance الصادرة بتاريخ 14-08-2026 ثغرة “RovoBlast” بنقرة واحدة المكتشفة من Varonis عبر معلمة رابط المحادثة، والتي أصلحتها Atlassian من جانب الخادم قبل نشر Varonis لتقريرها. وتوضح المذكرة نفسها أن مسار استغلال المستندات الذي كشفته PromptArmor لا يزال دون حل. ولم يسفر بحثنا في 27-10-2026 عن أي إعلان لاحق يفيد بإصلاحه.
ملاحظة توضيحية حول التسمية: Rovo Dev هو وكيل البرمجة الخاص بشركة Atlassian، وهو منتج مختلف عن مساعد Rovo المعني في هذا المقال، ولم تشمله الأبحاث المذكورة أعلاه.
مقارنة بين: Rovo وNotion AI وSlack AI وClickUp Brain
يقارن الجدول التالي السلوكيات التي أُثبتت أو وُثقت لكل مساعد. وتعني عبارة «لم يتطرق لها» أن المصدر الذي اطلعنا عليه لم يتناول ذلك الجانب.
| وجه المقارنة | Atlassian Rovo | Notion AI | Slack AI | ClickUp Brain / Super Agents |
|---|---|---|---|---|
| مصدر الحقن الموضح | ملف مرفوع؛ كما ذكرت PromptArmor تذاكر الدعم ونتائج الويب وأدوات الربط | نص مخفي داخل سيرة ذاتية مرفوعة | رسالة في قناة عامة | لم يُعثر على تقرير معلن |
| قناة التسريب الموضحة | أداة جلب الروابط؛ تصيير صور Markdown | صورة Markdown مولدة من نص المستند | رابط Markdown ينقر عليه المستخدم | لم يُعثر على تقرير معلن |
| هل يتطلب نقرة أو موافقة من المستخدم؟ | لا | لا: تم حفظ التعديل قبل طلب الموافقة | نعم، نقرة واحدة على الرابط | لم يتطرق لها |
| هل أغلق تعطيل أحد الإعدادات الثغرة؟ | لا: ظل التسريب قائمًا حتى مع تعطيل البحث في الويب | لم يتطرق لها | نصح الباحثون بالحد من استيعاب الملفات | لم يتطرق لها |
| تاريخ الإفصاح | 23-05-2026 | 24-12-2025 عبر HackerOne | 14-08-2024 | غير متوفر |
| رد المزود الأول | إقرار ورقم تذكرة، ثم صمت | إغلاق البلاغ بوصفه «غير قابل للتطبيق» في 29-12-2025 | «سلوك مقصود ومصمم كذلك» في 19-08-2024 | غير متوفر |
| الحالة الحالية | لم يُعثر على إصلاح معلن حتى 27-10-2026 | تم طرح الإصلاح في بيئة الإنتاج بتاريخ 07-01-2026 وفقًا لـ Notion | أُعلن عن تصحيح أمني في 21-08-2024 | لم يُعثر على تقرير معلن |
| المصدر الأساسي | PromptArmor، بتأريخ 05-08-2026 | PromptArmor، بتأريخ 07-01-2026 | PromptArmor، أغسطس 2024 | صفحة منتج ClickUp |
استبعدنا أداتي Linear وAsana من المقارنة؛ إذ لم يُسفر بحثنا في 27-10-2026 عن أي تقرير منشور بشأن تسريب البيانات عبر حقن الأوامر لأي من المساعدين، وغياب التقارير لا يعني بالضرورة خلوهما من الثغرات.
Notion AI: حفظ التعديلات تم قبل الحصول على موافقتك
في حالة Notion AI التي وثقتها PromptArmor، أُخفي نص بحجم خط نقطة واحدة وبلون أبيض داخل سيرة ذاتية. وعند مطالبة Notion AI بتحديث جدول متابعة التوظيف استنادًا إليها، أنشأ المساعد رابط صورة يتضمن نص الجدول مدمجًا بداخله. ورغم أن Notion أظهرت تحذيرًا بشأن الرابط الخارجي، إلا أن التعديل كان قد حُفظ بالفعل، مما أدى لخروج البيانات سواء وافق المستخدم أو رفض.
تحققت Notion من الثغرة بعد الإفصاح العلني وأطلقت إصلاحًا في الليلة ذاتها. كما أشارت PromptArmor إلى وجود مشكلة مماثلة في المساعد المخصص لصياغة البريد في Notion Mail، لكن التحديث الذي اطلعنا عليه لم يوضح ما إذا كان الإصلاح يشمل خدمة البريد أيضًا.
Slack AI: نقرة واحدة على رابط إعادة المصادقة
نشر المهاجم التعليمات داخل قناة عامة أنشأها بنفسه. وعندما سأل أحد المستخدمين Slack AI عن بيانات سرية موجودة في قناته الخاصة، تضمّنت الإجابة رابطًا بعنوان «انقر هنا لإعادة المصادقة»، يحمل السر داخل الرابط ذاته. وكانت نقرة واحدة كافية لإرسال تلك البيانات إلى الخارج.
أفادت Slack لـ PromptArmor في 19-08-2024 بأن البحث في القنوات العامة هو سلوك مصمم ومقصود. وفي 21-08-2024، أعلنت Slack عن تصحيح لسيناريو تصيد احتيالي منخفض الخطورة؛ حيث أفادت SC Media بأن التنبيه الأمني لم يذكر PromptArmor ولم يؤكد ما إذا كان يعالج المشكلة ذاتها. كما لاحظت PromptArmor أن Slack AI بدأ باستيعاب الملفات من القنوات والرسائل المباشرة في ذلك الشهر، وهو مسار لم يختبروه.
ClickUp Brain: لم يُعثر على تقارير منشورة
لم نجد أي أبحاث منشورة حول تسريب البيانات من ClickUp Brain أو Super Agents حتى 27-10-2026. وتذكر صفحة Super Agents التابعة لـ ClickUp أن الوكلاء يعملون وفق أذونات صريحة وضمنية ويحتفظون «بسجلات تدقيق كاملة لكل إجراء». كما تشير تدوينة من ClickUp حول سير عمل Super Agent إلى أن الوكلاء يرثون أذونات المستخدم ويتطلبون موافقة بشرية لتنفيذ الإجراءات الحساسة. تظل هذه ادعاءات من الشركة المصنعة وليست نتائج اختبارات مستقلة. وعند محاولتنا تصفح مقال مساعدة ClickUp حول حقن الأوامر واجهتنا نافذة التحقق من الروبوتات، لذا امتنعنا عن الاقتباس منه.
أي الدفاعات تصمد وأيها لا يتعدى كونه مجرد إبطاء للمهاجم؟
رتبت نقاشات Hacker News خطوط الدفاع على النحو التالي:
- قصر الجلب على روابط URL التي أدخلها المستخدم يدويًا أو أعادتها أداة موثوقة: رأى سايمون ويليسون أنه يجب منع الوكيل من بناء أي رابط بنفسه على الإطلاق؛ فمجرد تصفية معلمات الاستعلام (query string) ليس كافيًا، لأن خوادم أسماء النطاقات المعممة (wildcard DNS) تتيح تمرير البيانات عبر النطاق الفرعي.
- الاقتصار على عناوين URL المفهرسة مسبقًا: أشار المعلق wunderwuzzi23 إلى أن حصر الجلب على الصفحات المفهرسة في محركات البحث لا يمنع التسريب تمامًا، بل يتيح تسريب البيانات حرفًا بحرف مع كل طلب.
- القوائم البيضاء للنطاقات (Domain allowlists): تعمل القائمة المحدودة للنطاقات المسموح بالاتصال بها بفعالية ممتازة بالنسبة للمساعدات ذات المهام المحددة.
- المصنفات وفلاتر التعابير النمطية (Regex): تشكل طبقة حماية مفيدة، لكنها تعتمد على الاحتمالات، ولا يمكن الاعتماد عليها كخط دفاع أخير أبدًا.
القاسم المشترك هنا: القيود الحتمية الصارمة على قنوات الاتصال الصادرة تتفوق دائمًا على محاولات تحسين الأوامر التوجيهية (prompts). فالنموذج الذي يرفض التعليمات المشبوهة بوتيرة أعلى يظل محتفظًا بكل صلاحيات الوصول إلى الشبكة التي منحتها له، وهي النقطة التي بيّناها بخصوص حقن الأوامر وحواجز حماية الوكلاء عند إطلاق Claude Opus 5.5.
ما الذي يجب التحقق منه قبل تفعيل الذكاء الاصطناعي في بيئة عملك؟
اطلب من المزود إجابات كتابية واضحة على الأسئلة التالية:
- ما هي الأدوات القادرة على إرسال البيانات خارج بيئة المؤسسة (tenant): جلب الروابط، أو تصيير الصور، أو إنشاء الروابط، أو البريد الإلكتروني، أو أدوات الربط الخارجية؟
- هل يؤدي تعطيل الإعدادات ذات الصلة إلى إزالة الأداة بالكامل، أم يكتفي بإخفاء الميزة التي تستخدمها فقط؟ (وهو ما فعله مفتاح البحث في الويب لدى Rovo).
- هل يستطيع المساعد جلب عنوان URL أنشأه النموذج بنفسه؟
- هل يتم تصيير صور Markdown القادمة من نطاقات خارجية داخل مخرجات الذكاء الاصطناعي؟
- ما هي المصادر التي يقرأ منها المساعد افتراضيًا: الملفات المرفوعة، أو وحدات التخزين السحابية المتصلة، أو الرسائل المباشرة، أو القنوات العامة؟
- ما هي الإجراءات التي تتطلب موافقة بشرية، وهل تأتي الموافقة قبل تنفيذ الإجراء وتأثيره الجانبي؟ (في Notion جاءت الموافقة بعد التنفيذ).
- كيف تعامل المزود مع آخر تقرير أمني خارجي ورد إليه، وما هي سرعة استجابته؟
استخدم مساعد مساحة العمل عندما تكون قنوات الخروج موثقة بوضوح ولديك القدرة على تعطيل كل منها بشكل منفصل، وتجنب استخدامه إذا عجز المزود عن حصرها وتحديدها بدقة.
موقع Sharkly من هذه المعادلة، بكل شفافية
ليست Sharkly مساعدًا مدمجًا داخل مستنداتك، وهي ليست محصنة ضد حقن الأوامر. تدير Sharkly وكلاء البرمجة مثل Claude Code وCodex، وهؤلاء الوكلاء يقرؤون نصوصًا غير موثوقة طوال الوقت: كتفاصيل المشكلات (issue bodies)، وملفات README، والصفحات المجلوبة من الويب، مما يعني أن الثالوث القاتل ينطبق عليهم أيضًا.
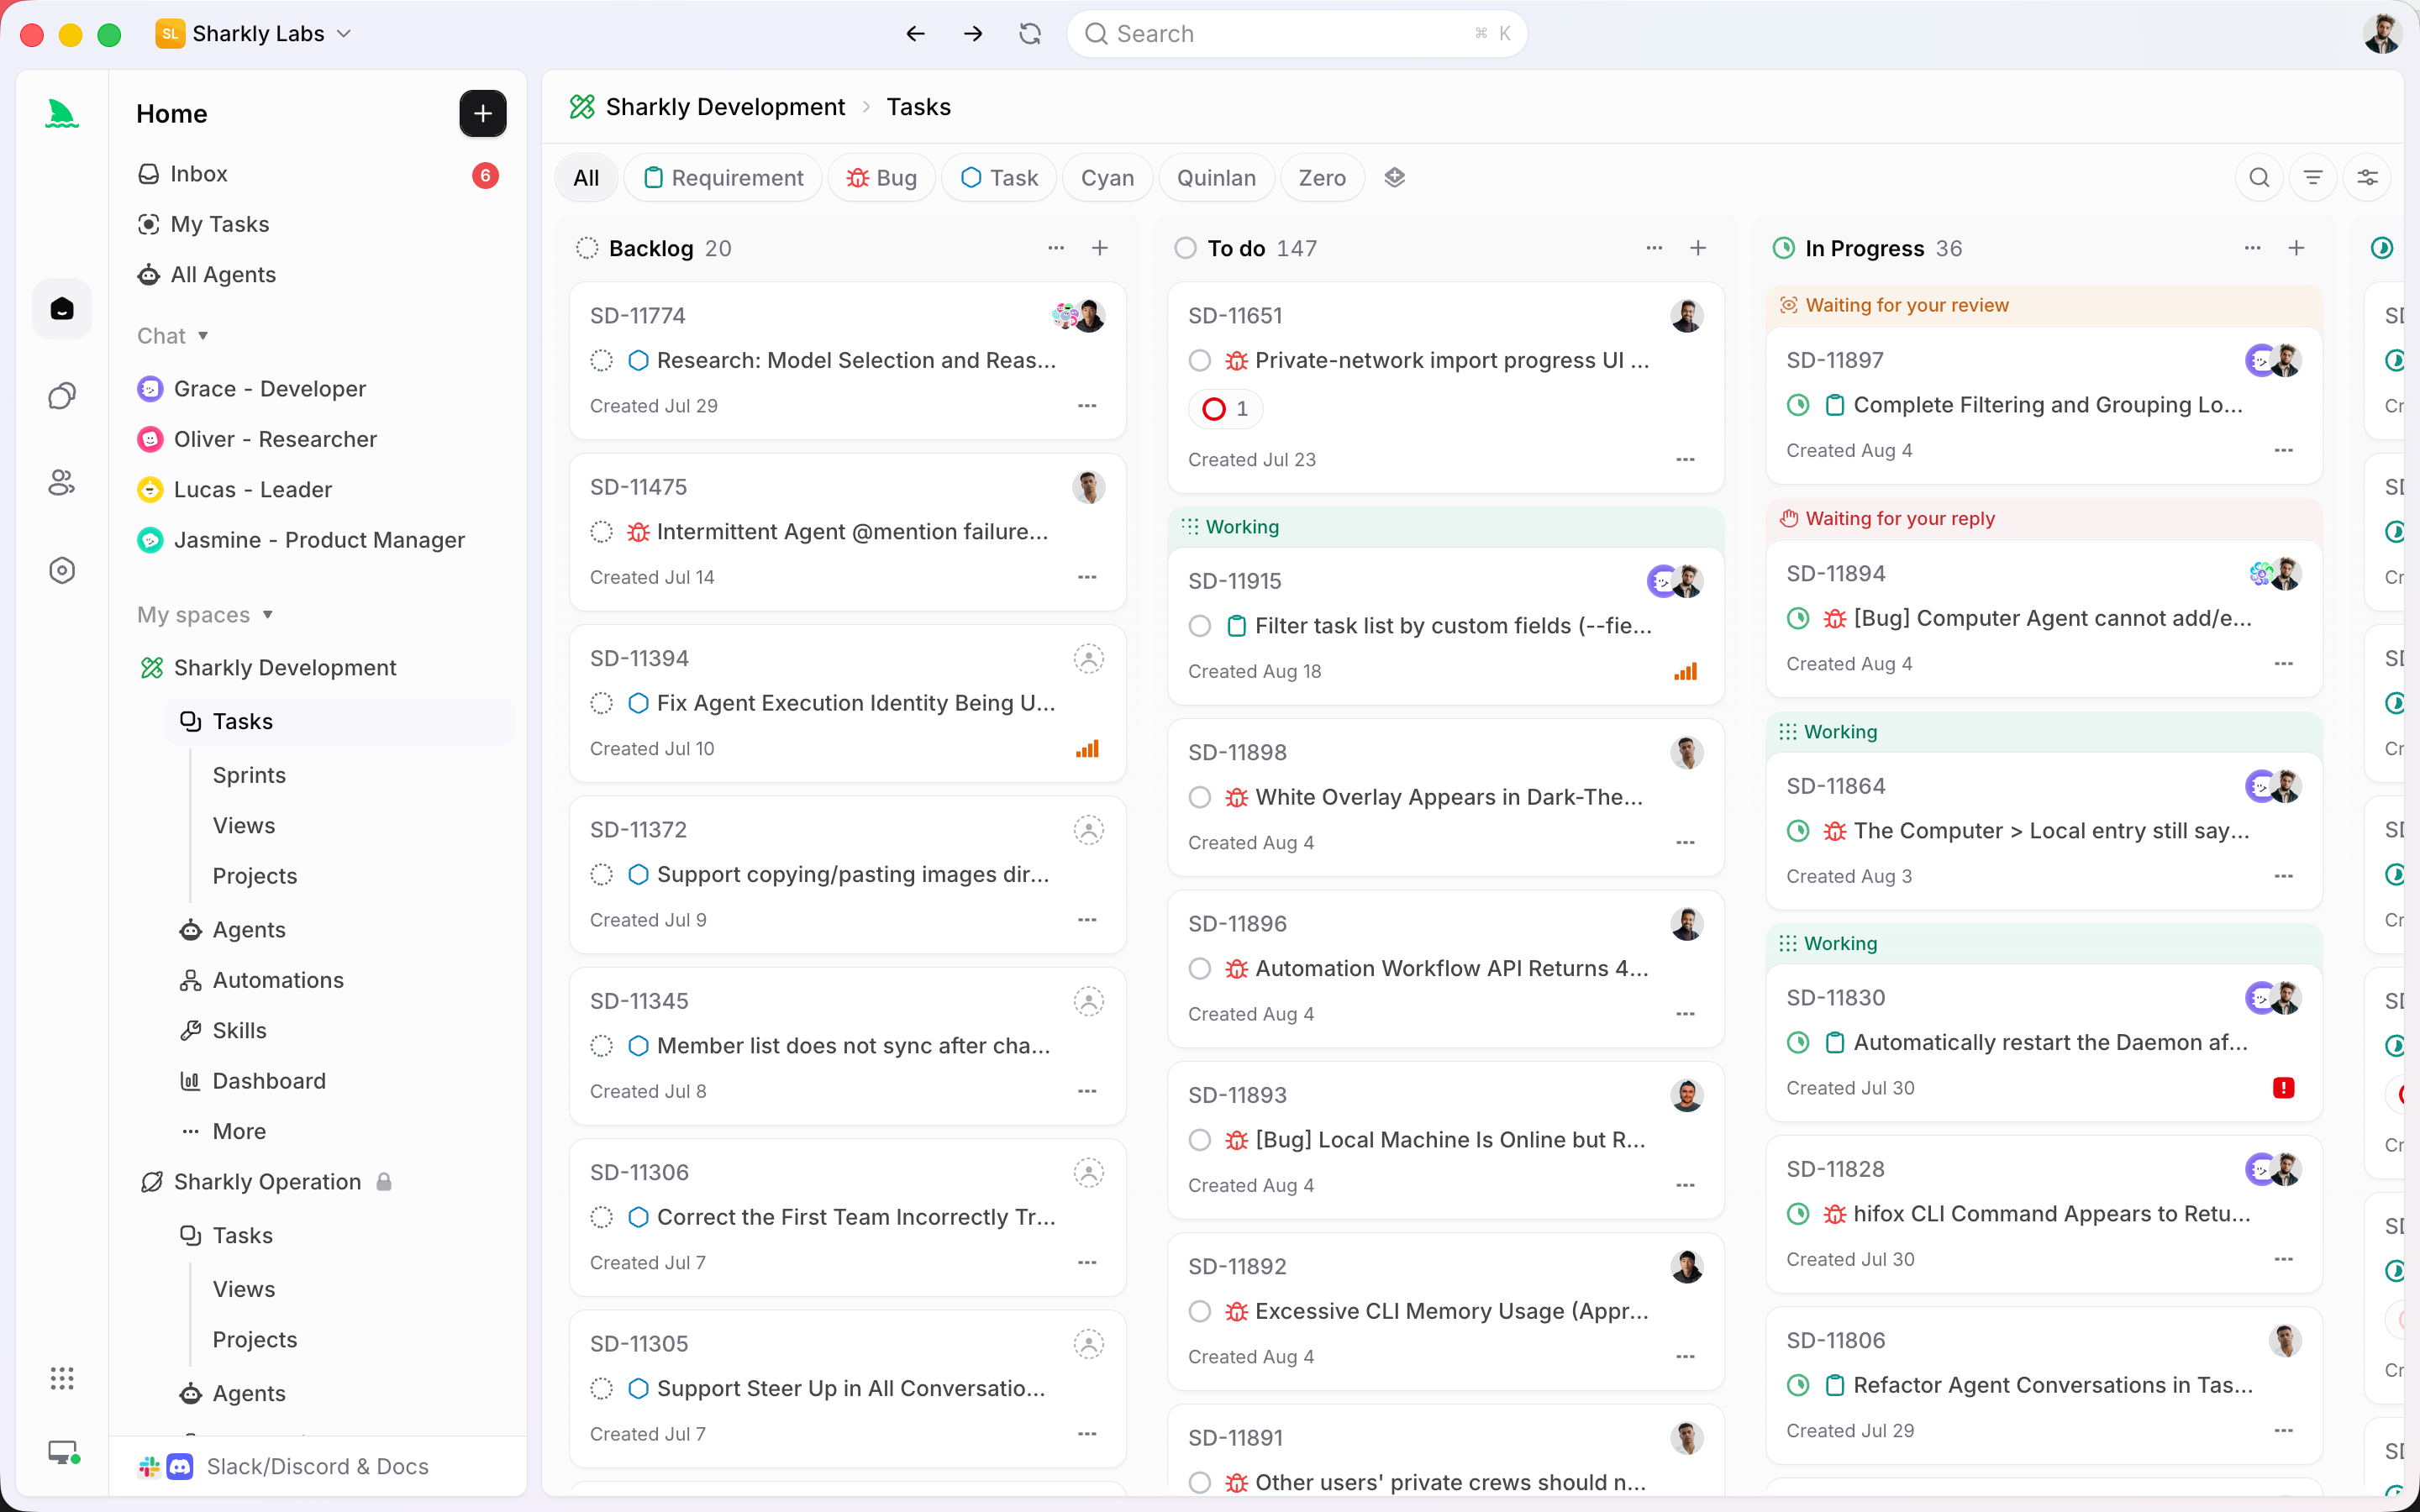
الفارق الجوهري يكمن في الجهة التي تتحكم في حدود الأمان؛ ففي Sharkly، يُنفَّذ الوكلاء على أجهزة الحاسوب الخاصة بك (Computers) عبر خدمة محلية. وتوضح وثائق Computers أن بيئة الجهاز هي التي توفر الملفات، وبيانات الاعتماد، وصلاحيات الوصول إلى الشبكة، والأدوات التي يحتاجها كل تشغيل. وبذلك تصبح حركة البيانات الصادرة (egress) خاضعة بالكامل لسيطرتك: يكفي وضع بيئة الحاسوب خلف قائمة بيضاء للنطاقات ليرث كل تشغيل عليها تلك القيود تلقائيًا، أياً كان الوكيل المستخدم.
وتوفر الوثائق عدة ضوابط أمنية أخرى:
- يرى الضيوف مساحات العمل المضافين إليها فقط: فلا يمكنهم استكشاف المساحات العامة أو الانضمام إليها ذاتيًا (الأفراد والأدوار).
- تتطلب إجراءات الجهات الخارجية موصلًا مصرحًا به: لا يمكن لأي تدفق عمل آلي استدعاء تطبيق خارجي لم تقم بربطه مسبقًا.
- إبعاد البيانات السرية عن المهارات (Skills): تنص وثائق المهارات على عدم تخزين كلمات المرور، أو الرموز المميزة (tokens)، أو المفاتيح داخل تعليمات المهارات أو ملفاتها إطلاقًا.
لا تمنع هذه التدابير احتمالية خداع الوكيل لتنفيذ إجراء خاطئ ضمن نطاق الصلاحيات الممنوحة له، لكنها تضيّق حدود ذلك الوصول إلى أقصى حد وتضمن وجود خطوة اعتماد بشري لكل مهمة (Task). وتتناول مقالاتنا حول صلاحيات وكلاء البرمجة وبوابات الموافقة تفاصيل رسم تلك الحدود بدقة.
خاتمة
تظل مشكلة حقن الأوامر قضية غير محلولة في أي منتج يقرأ نصوصًا غير موثوقة، بما في ذلك وكلاء البرمجة. والسؤال العملي الأكثر دقة هو: ما هي البيانات التي يمكن للمساعد إرسالها إلى الخارج، وهل يمكنك إيقاف ذلك المسار؟ من بين الأدوات الأربع التي تناولناها، شهدت أداتان تسريبات معلنة وحصلتا على إصلاحات، وسجلت أداة تسريبًا معلنًا دون أي إصلاح متاح بحسب ما وجدناه، بينما لم تسجل الأداة الأخيرة أي تقارير منشورة.
إذا كنت تشغّل عدة وكلاء برمجة وترغب في تشغيلهم على أجهزة تتحكم بشبكتها بالكامل، فبإمكانك ربط حاسوب واحد بمنصة Sharkly، وإحكام قفل حركة البيانات الصادرة منه، وإسناد مهمة واحدة منخفضة المخاطر لأحد الوكلاء. تقدم Sharkly خدماتها مجانًا حاليًا للفرق التي تضم ما يصل إلى 5 أشخاص.
الأسئلة الشائعة
هل لا يزال Atlassian Rovo عرضة لتسريب البيانات؟
كان مسار استغلال المستندات الذي كشفته PromptArmor غير معالج حتى تاريخ 05-08-2026، ولم نجد أي إصلاح معلن حتى 27-10-2026، بينما تم إصلاح مشكلة روابط Varonis المنفصلة.
هل قامت Notion بإصلاح تسريب بيانات Notion AI؟
نعم. ذكرت Notion أن معالجة التحديثات غير الآمنة لمستندات الذكاء الاصطناعي أصبحت قيد التشغيل الفعلي في بيئة الإنتاج بتاريخ 07-01-2026، في الليلة ذاتها التي نشرت فيها PromptArmor تقريرها.
هل تم سد ثغرة حقن الأوامر في Slack AI؟
أعلنت Slack عن تصحيح أمني في 21-08-2024، دون أن تؤكد صراحة أنه يعالج المشكلة ذاتها التي أبلغت عنها PromptArmor.
هل يمنع إيقاف ميزة البحث في الويب مساعد الذكاء الاصطناعي من تسريب البيانات؟
ليس دائمًا؛ ففي حالة Rovo، لم يؤدِ إيقاف البحث في الويب إلى إزالة أداة جلب الروابط، مما سمح باستمرار التسريب.
ما هو «الثالوث القاتل» في أمن الذكاء الاصطناعي؟
هو اجتماع ثلاثة عناصر: الوصول إلى بيانات خاصة، ومعالجة محتوى غير موثوق، ووجود وسيلة لإرسال البيانات خارجيًا. وأي مساعد تتوفر فيه هذه العناصر الثلاثة يمكن توجيهه لتسريب البيانات.
هل يمكن لوكلاء البرمجة تسريب البيانات بالطريقة ذاتها؟
نعم. يواجه وكيل البرمجة الخطر نفسه إذا قرأ ملف README خبيثًا وكان متصلًا بالشبكة. لذا احرص على تقييد بيانات الاعتماد وحركة البيانات الصادرة على مستوى نظام التشغيل المضيف.


