

TL;DR: KI-Agent-Governance ist die Gesamtheit der Regeln, die festlegt, wer einen Agenten starten darf, worauf er zugreifen darf, was er erreichen darf, wer zustimmt, wenn er mehr anfordert, und welche Aufzeichnung er hinterlässt. Die Codex-Sandbox von OpenAI und Docker AI Governance setzen die Laufzeit-Hälfte dieser Liste durch. Die andere Hälfte – Verantwortlichkeit und Review – liegt darin, wie dein Team Agentenarbeit zuweist und abnimmt.
Was ist KI-Agent-Governance?
KI-Agent-Governance ist die Richtlinien- und Aufzeichnungsebene rund um autonome Agenten: Welche Personen dürfen sie starten, welche Dateien und Netzwerkziele dürfen sie nutzen, welche Tools dürfen sie aufrufen, wann muss ein Mensch eine Aktion freigeben und wie wird jede Entscheidung protokolliert. Sie behandelt einen Agenten als Akteur mit Befugnissen, nicht als Prozess, den man einsperren muss.
Diese Sichtweise wurde diese Woche zur Schlagzeile der Branche. Am 19. November hat Docker sein Markenbild entlang einer Aussage von CMO Terri Avnaim neu ausgerichtet: „Container isolieren Workloads. Aber Agenten sind keine Workloads. Agenten sind Akteure.“ Im Beitrag heißt es weiter: „Agenten treffen ihre eigenen Entscheidungen darüber, was sie ausführen, worauf sie zugreifen und was sie ändern.“
Einen Tag zuvor veröffentlichte OpenAI Inside the Codex sandbox, eine detaillierte Darstellung dessen, wie Codex einschränkt, was Befehle auf deinem Laptop tun können. Zwei Anbieter, zwei Designs, eine gemeinsame Frage. Wenn dein Team bereits Coding-Agenten über Sharkly betreibt, zeigt dieser Leitfaden, wo diese Laufzeitkontrollen enden und wo Team-Governance übernehmen muss.
Warum „Agenten sind Akteure“ die Frage verändert
Ein Container beantwortet eine Frage: Was kann dieser Prozess sehen? Diese Frage ist weiterhin wichtig. Sie deckt aber nicht alles ab, was ein Agent tut.
Ein Agent liest eine Aufgabe, wählt Befehle, entscheidet, welche Dateien er bearbeitet, entscheidet, ob er ein Tool aufruft, und bittet manchmal mitten im Prozess um mehr Zugriff. Jede dieser Handlungen ist eine Entscheidung. Docker bringt die Lücke im AI Governance-Beitrag auf den Punkt: „Eine Modellentscheidung ist nicht automatisch eine autorisierte Aktion.“
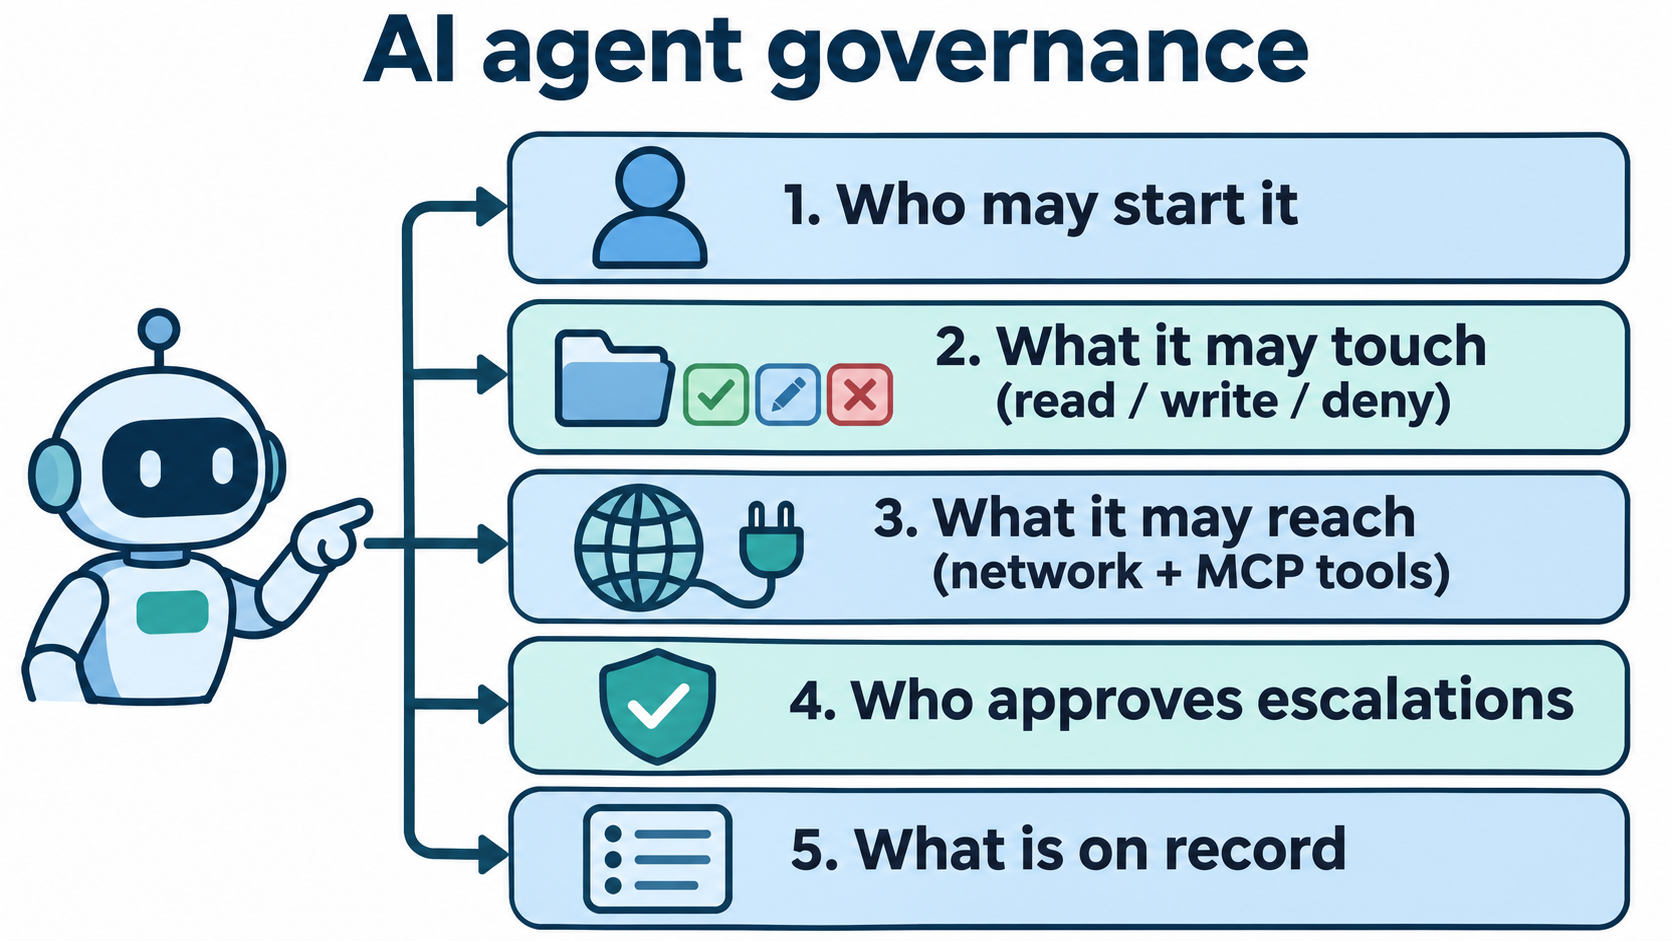
Governance verschiebt sich also von „den Prozess isolieren“ zu „den Akteur autorisieren“. Du brauchst Antworten auf fünf Fragen:
- Wer darf ihn starten? Welche Personen können einen bestimmten Agenten zuweisen oder auslösen.
- Worauf darf er zugreifen? Dateisystempfade, Lesen oder Schreiben.
- Was darf er erreichen? Netzwerkdomains und MCP-Tools (Model Context Protocol).
- Wer genehmigt Eskalationen? Was passiert, wenn der Agent mehr anfordert als sein Standard erlaubt.
- Was wird aufgezeichnet? Wer was ausgeführt hat, was erlaubt oder verweigert wurde und wer das Ergebnis abgenommen hat.
Die beiden aktuellen Ansätze behandeln die Fragen 2 bis 4 auf unterschiedliche Weise. Frage 1 und der Großteil von Frage 5 liegen bei beiden außerhalb.
Wie die Codex-Sandbox den Agentenzugriff regelt
Die Codex-Sandbox beschränkt Befehle innerhalb deiner bestehenden Umgebung, statt sie in eine VM oder einen Container zu verlagern. OpenAIs Begründung ist praktisch: Ein iOS-Build braucht native Mac-Tools und den Simulator, die ein Docker-Container nicht ausführen kann.
Die Durchsetzung erfolgt durch das jeweilige Betriebssystem. Codex nutzt Seatbelt unter macOS, bubblewrap plus seccomp-bpf unter Linux und stellt Windows auf Microsofts MXC-Bibliothek (Microsoft eXecution Container) um. Kindprozesse erben die Sandbox, sodass die Beschränkungen den gesamten Prozessbaum abdecken.
Was steuern die Codex-Berechtigungsprofile?
Ein Berechtigungsprofil definiert Dateisystem- und Netzwerkregeln für eine Sitzung. Das eingebaute Profil :workspace erlaubt Schreibzugriffe innerhalb des Workspaces, hält .git und .codex schreibgeschützt, erlaubt umfassende Lesezugriffe und deaktiviert den Netzwerkzugriff. Du kannst es erweitern:
default_permissions = "dev"

[permissions.dev]
description = "Development with extra read-only protections."
extends = ":workspace"

[permissions.dev.filesystem]
"~/build-cache" = "write"

[permissions.dev.filesystem.":workspace_roots"]
".vscode" = "read"
"**/*.env" = "deny"
"secrets" = "deny"
Netzwerkregeln laufen über einen Proxy, der jede Anfrage gegen Allow- und Deny-Listen prüft. Deny-Regeln haben Vorrang. Eine Anfrage an eine nicht gelistete Domain wird zurückgehalten, während Codex den Nutzer fragt oder sie an die automatische Überprüfung weiterleitet. Die vollständige Schlüsselreferenz findest du in der Codex-Berechtigungsdokumentation.
Wie setzen Administratoren Beschränkungen durch?
Die Team-Kontrolle erfolgt über verwaltete Anforderungen in requirements.toml, die aus Systemdateien oder aus Cloud-Richtlinien stammen können. OpenAIs Beispiel legt jeden Nutzer auf schreibgeschützt fest:
default_permissions = ":read-only"

[allowed_permission_profiles]
":read-only" = true
":danger-full-access" = false
Eskalation ist ausdrücklich geregelt. Ein Befehl kann with_additional_permissions (mehr Zugriff innerhalb der Sandbox) oder require_escalated (Ausführung außerhalb der Sandbox) anfordern, mit einer Begründung, die der Nutzer sieht. Die Entscheidung trifft das Harness, nicht das Modell.
Zwei Details sind für Governance wichtig. Erstens kannst du mit codex sandbox --permission-profile dev -- <command> ein Profil testen, bevor du ihm vertraust. Zweitens sandboxt Codex nicht den Befehl, der einen stdio-MCP-Server startet, weil es nicht erraten kann, was dieser Server benötigt. Das musst du selbst wrappen.
Wie Docker Sandboxes und AI Governance funktionieren
Docker wählt den entgegengesetzten Weg. Docker Sandboxes geben jedem Agenten eine isolierte Mikro-VM mit eigener Docker Engine, eigenem Dateisystem und eigenem Netzwerk, verwaltet über die sbx-CLI.
AI Governance ergänzt die Organisationsrichtlinie darüber in drei Teilen:
- Sandbox-Richtlinien: Domains, IP-Bereiche und Ports erlauben oder blockieren und steuern, welche Host-Pfade eingebunden werden dürfen, schreibgeschützt oder mit Lese- und Schreibzugriff. Die Organisations-Governance-Dokumentation legt fest, dass die Richtlinie standardmäßig verweigert.
- MCP-Tool-Governance: Richtlinien für MCP-Traffic über das MCP Gateway von Docker, geschrieben in Cedar, die festlegen, welche Server registriert werden dürfen und welche Tool-Aufrufe, Ressourcen und Prompts erlaubt sind. Richtlinien können für bestimmte Aufrufe auch eine Bestätigung verlangen.
- Audit und Transparenz: strukturierte Aufzeichnungen jeder Richtlinienentscheidung mit Principal, Aktion, Ziel, Entscheidung und Zeitpunkt, exportierbar oder an ein SIEM weiterleitbar.
Eine Entwicklerin oder ein Entwickler kann eine Grenze prüfen, bevor die Arbeit beginnt:
$ sbx policy check network api.anthropic.com
Allowed: api.anthropic.com
$ sbx policy check network blocked.example.com
Denied: blocked.example.com
Docker ist offen gegenüber einem Sonderfall: MCP-Richtlinien gelten nur für Traffic über sein Gateway. Eine direkte Verbindung zu einem entfernten MCP-Server fällt stattdessen unter die Netzwerkrichtlinie der Sandbox. Docker verkauft AI Governance als separates Paket über sein Vertriebsteam.
Codex-Sandbox vs. Docker AI Governance
| Frage | Codex-Sandbox | Docker Sandboxes + AI Governance |
|---|---|---|
| Wo der Agent läuft | Deine bestehende Umgebung, Sandbox auf Betriebssystemebene | Isolierte Mikro-VM pro Agent |
| Dateisystemregeln | Berechtigungsprofile: read, write, deny je Pfad |
Mount-Richtlinien, schreibgeschützt oder mit Lese- und Schreibzugriff |
| Netzwerkregeln | Proxy mit Domain-Allow/Deny, nicht gelistete Anfragen werden zur Genehmigung zurückgehalten | Richtlinien für Domains, IP-Bereiche und Ports, standardmäßig verweigern |
| MCP-Tools | Stdio-Server ohne Sandbox, es sei denn, du wrappst sie mit codex sandbox |
Cedar-Richtlinien am MCP Gateway |
| Durchsetzung durch Administratoren | requirements.toml, system- oder cloudbasiert |
Docker Home oder die AI Governance API |
| Eskalation | Anfrage pro Befehl, Nutzer oder automatische Überprüfung entscheidet | Bestätigungsregeln für bestimmte Tool-Aufrufe |
| Audit | Nicht der Schwerpunkt des Beitrags | Strukturierte Aufzeichnungen der Richtlinienentscheidungen |
Nutze die Codex-Sandbox, wenn deine Agenten natives Host-Tooling benötigen und du hauptsächlich Codex einsetzt. Nutze den Docker-Ansatz, wenn du eine einheitliche Isolationsgrenze für viele Agenten und einen zentralen Audit-Trail willst. Viele Teams werden beides betreiben.
Wo Laufzeitkontrollen enden
Beide Systeme beantworten die Frage „Was darf dieser Prozess gerade jetzt tun?“. Keines beantwortet „Warum läuft dieser Agent, wer hat ihn angefordert und wer hat das Ergebnis abgenommen?“
Diese Lücke zeigt sich schnell. Eine Sandbox kann einen Schreibzugriff auf .vscode blockieren, aber sie kann dir nicht sagen, dass ein Agent um 2 Uhr nachts ohne Ticket vom Laptop von jemandem gestartet wurde. Ein Audit-Log kann einen erlaubten MCP-Aufruf zeigen, aber nicht, ob eine Person den Diff vor dem Merge überprüft hat. Die Aufzeichnung enthält Aktionen, aber keine Absicht und keine Freigabe.
Die agentspezifische Seite haben wir in coding agent permissions behandelt und die Merge-Seite in approval gates for coding agents. Governance auf Teamebene verbindet beides.
Wie Sharkly jedem Agentenlauf einen Verantwortlichen, eine Aufgabe und einen Review-Schritt gibt
Sharkly ersetzt weder die Codex-Sandbox noch Docker Sandboxes. Es sitzt über den Coding-Agenten und ergänzt die Arbeitsaufzeichnung, die den Laufzeitkontrollen fehlt. Die Zuordnung zu den fünf Fragen:
Wer darf ihn starten. Jeder Agent hat Personal- oder Space-Sichtbarkeit, und die Sichtbarkeit entscheidet, wer ihn zuweisen, mit ihm chatten oder ihn aus einem Aufgabenkommentar heraus auslösen kann. Ein Private Space hält seine Aufgaben nur für Space-Mitglieder sichtbar.
Wo er läuft. Ein Computer hat einen Eigentümer und seine eigene Sichtbarkeit. Nur der Eigentümer kann ihn löschen oder ändern, welche Organisationen einen persönlichen Computer nutzen dürfen; ein Organization Admin kann das nicht überschreiben. Der Eigentümer kann einen Agenten entbinden, was seine aktiven Läufe abbricht.
Was er bekommt. Ein aufgabenbasierter Lauf trägt die Aufgabe, aktuelle Kommentare, Agent-Anweisungen, Skills, Repositories und ausschließlich die für ihn konfigurierten Umgebungsvariablen und Secret-Bindings. Jede Aufgabe erhält ein isoliertes Verzeichnis, und Repository-Arbeit kann pro Lauf einen separaten Worktree nutzen.
Wer genehmigt. Der Workflow des Aufgabentyps begrenzt, welche Status ein Agent setzen kann. Ein Agent kann eine Aufgabe auf menschliche Prüfung warten lassen, die dann im Posteingang der verantwortlichen Person landet.
Was aufgezeichnet wird. Das Ausführungsprotokoll zeigt die Auslösequelle, Start- und Endzeiten, Tool-Aufrufe, Runtime-Ereignisse und Fehlerdetails. Agent-Nachrichten, die für das Team bestimmt sind, werden zu Kommentaren, die mit dem Lauf verknüpft sind.
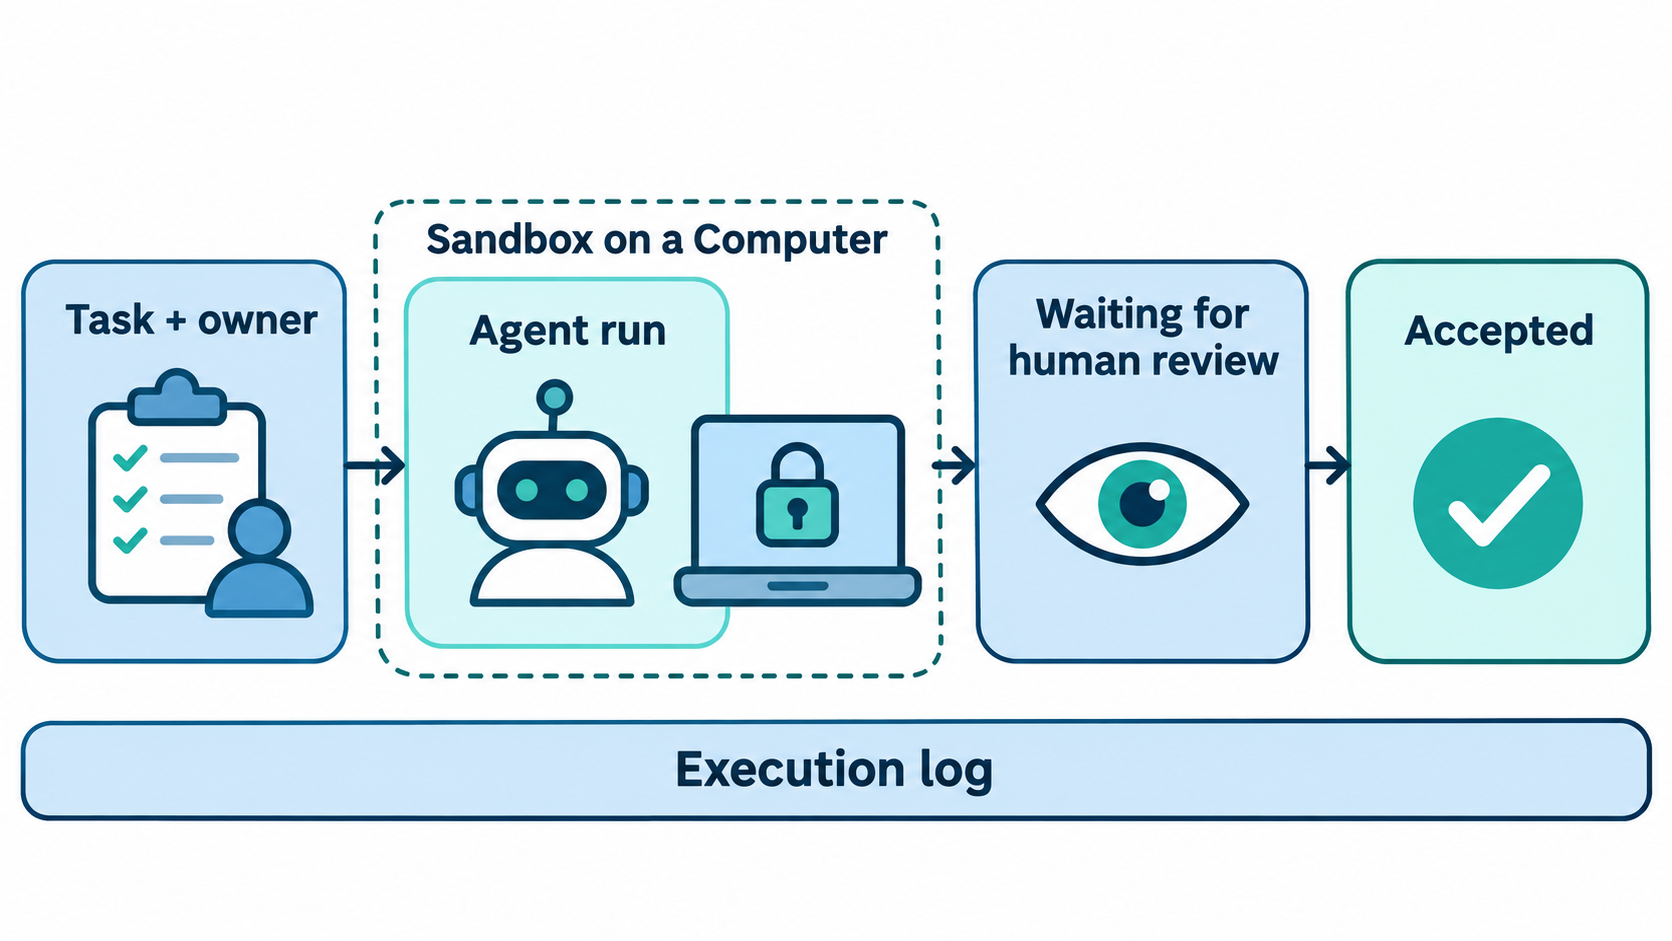
Die Sandbox entscheidet also, was ein Befehl tun darf, und die Aufgabe entscheidet, warum er lief und wer ihn freigegeben hat. Die Sharkly-Dokumentation behandelt Sichtbarkeit, Computer und Laufzeitzustände im Detail.
Eine Governance-Checkliste, die du diese Woche anwenden kannst
- Liste jeden Agenten auf, den dein Team betreibt, und benenne für jeden einen menschlichen Verantwortlichen.
- Schreibe ein Berechtigungsprofil oder eine Sandbox-Richtlinie pro Rolle, beginnend mit schreibgeschützt.
- Teste jedes Profil mit
codex sandboxodersbx policy check, bevor du es ausrollst. - Umhülle jeden MCP-Server mit einem Wrapper oder Gateway; lass stdio-Server nicht ohne Sandbox.
- Lege Profile zentral über
requirements.tomloder die Organisationsrichtlinie fest. - Verlange für jeden Agentenlauf eine Aufgabe, damit jeder Lauf einen Grund und einen Zugewiesenen hat.
- Leite Ergebnisse vor dem Merge in einen menschlichen Review-Status.
- Halte Secrets aus Aufgabentext, Anweisungen und Skills heraus; binde sie pro Laufzeit.
Unsere Checkliste für Secret-Guardrails geht bei Schritt 8 tiefer ins Detail.
Fazit
Agenten sind Akteure, daher bedeutet ihre Governance mehr als die Isolation eines Prozesses. Die Codex-Sandbox und Docker AI Governance liefern inzwischen starke Antworten für Dateisystem-, Netzwerk- und Tool-Grenzen. Verantwortlichkeit, Absicht und Review brauchen weiterhin einen Ort. Wähle eine Sandbox, schreibe dein erstes Profil und verbinde deine Agenten mit Sharkly, damit jeder Lauf aus einer Aufgabe startet und mit der Freigabe durch einen Menschen endet.
FAQ
Was ist der Unterschied zwischen KI-Agent-Governance und KI-Agent-Sicherheit?
Sicherheit ist die Durchsetzungsebene: Sandboxes, Netzwerkrichtlinien, Tool-Beschränkungen. Governance umfasst diese Ebene plus die Entscheidungen darüber: Wer welchen Agenten ausführen darf, wer Eskalationen genehmigt und wer das Ergebnis abnimmt.
Funktioniert die Codex-Sandbox ohne Docker?
Ja. Codex nutzt die eigene Sandbox des jeweiligen Betriebssystems (Seatbelt, bubblewrap mit seccomp oder MXC) und führt Befehle in deiner bestehenden Umgebung aus, nicht in einem Container.
Kann ich einen MCP-Server in Codex sandboxen?
Ja, aber nicht standardmäßig. Codex sandboxt nicht den Befehl, der einen stdio-MCP-Server startet. Du wrappst ihn mit codex sandbox --permission-profile <name> -- in den command und args des Servers.
Was protokolliert Docker AI Governance?
Es zeichnet Sandbox-Richtlinienentscheidungen und Sitzungsereignisse mit Principal, Aktion, Ziel, Entscheidung und Zeitpunkt auf. Laut Docker enthalten die Aufzeichnungen Governance-Metadaten, nicht die Inhalte von Prompts oder Antworten.
Brauche ich sowohl eine Sandbox als auch ein Task-Board?
Sie beantworten unterschiedliche Fragen. Eine Sandbox begrenzt, was ein Befehl tun darf. Eine Aufgabe zeichnet auf, warum der Lauf stattfand, wem er gehört und wer das Ergebnis überprüft hat. Teams mit mehr als einem Agenten brauchen in der Regel beides.
Kann ein Agent seine eigene Eskalation genehmigen?
In keinem der beiden Designs. In Codex entscheidet das Harness, indem es den Nutzer fragt oder an die automatische Überprüfung weiterleitet. In Docker entscheiden Bestätigungsregeln und die Standard-Deny-Richtlinie, nicht der Agent.


