

TL;DR: La gobernanza de agentes de IA es el conjunto de reglas que decide quién puede iniciar un agente, qué puede tocar, a qué puede acceder, quién aprueba cuando solicita más y qué registro deja. El sandbox de Codex de OpenAI y AI Governance de Docker implementan la mitad de ejecución de esa lista. La otra mitad, la propiedad y la revisión, viven en cómo tu equipo asigna y acepta el trabajo de los agentes.
¿Qué es la gobernanza de agentes de IA?
La gobernanza de agentes de IA es la política y el registro en torno a los agentes autónomos: qué personas pueden iniciarlos, qué archivos y destinos de red pueden usar, qué herramientas pueden invocar, cuándo debe aprobar una acción un humano y cómo se registra cada decisión. Trata al agente como un actor con autoridad, no como un proceso que hay que contener.
Ese planteamiento se convirtió esta semana en el titular de la industria. El 19 de noviembre, Docker relanzó su marca en torno a una frase de la CMO Terri Avnaim: «Los contenedores aíslan cargas de trabajo. Pero los agentes no son cargas de trabajo. Los agentes son actores». El artículo continúa: «Los agentes toman sus propias decisiones sobre qué ejecutar, a qué acceder y qué modificar».
Un día antes, OpenAI publicó Inside the Codex sandbox, un relato detallado de cómo Codex limita lo que pueden hacer los comandos en tu portátil. Dos proveedores, dos diseños, una pregunta compartida. Si tu equipo ya ejecuta agentes de programación a través de Sharkly, esta guía muestra dónde terminan esos controles de ejecución y dónde tiene que entrar la gobernanza del equipo.
Por qué «los agentes son actores» cambia la pregunta
Un contenedor responde a una pregunta: ¿qué puede ver este proceso? Esa pregunta sigue siendo importante. No abarca todo lo que hace un agente.
Un agente lee una tarea, elige comandos, decide qué archivos editar, determina si llamar a una herramienta y, a veces, solicita más acceso a mitad del proceso. Cada una de esas es una decisión. El artículo de Docker sobre AI Governance lo resume bien: «Una decisión del modelo no es automáticamente una acción autorizada».
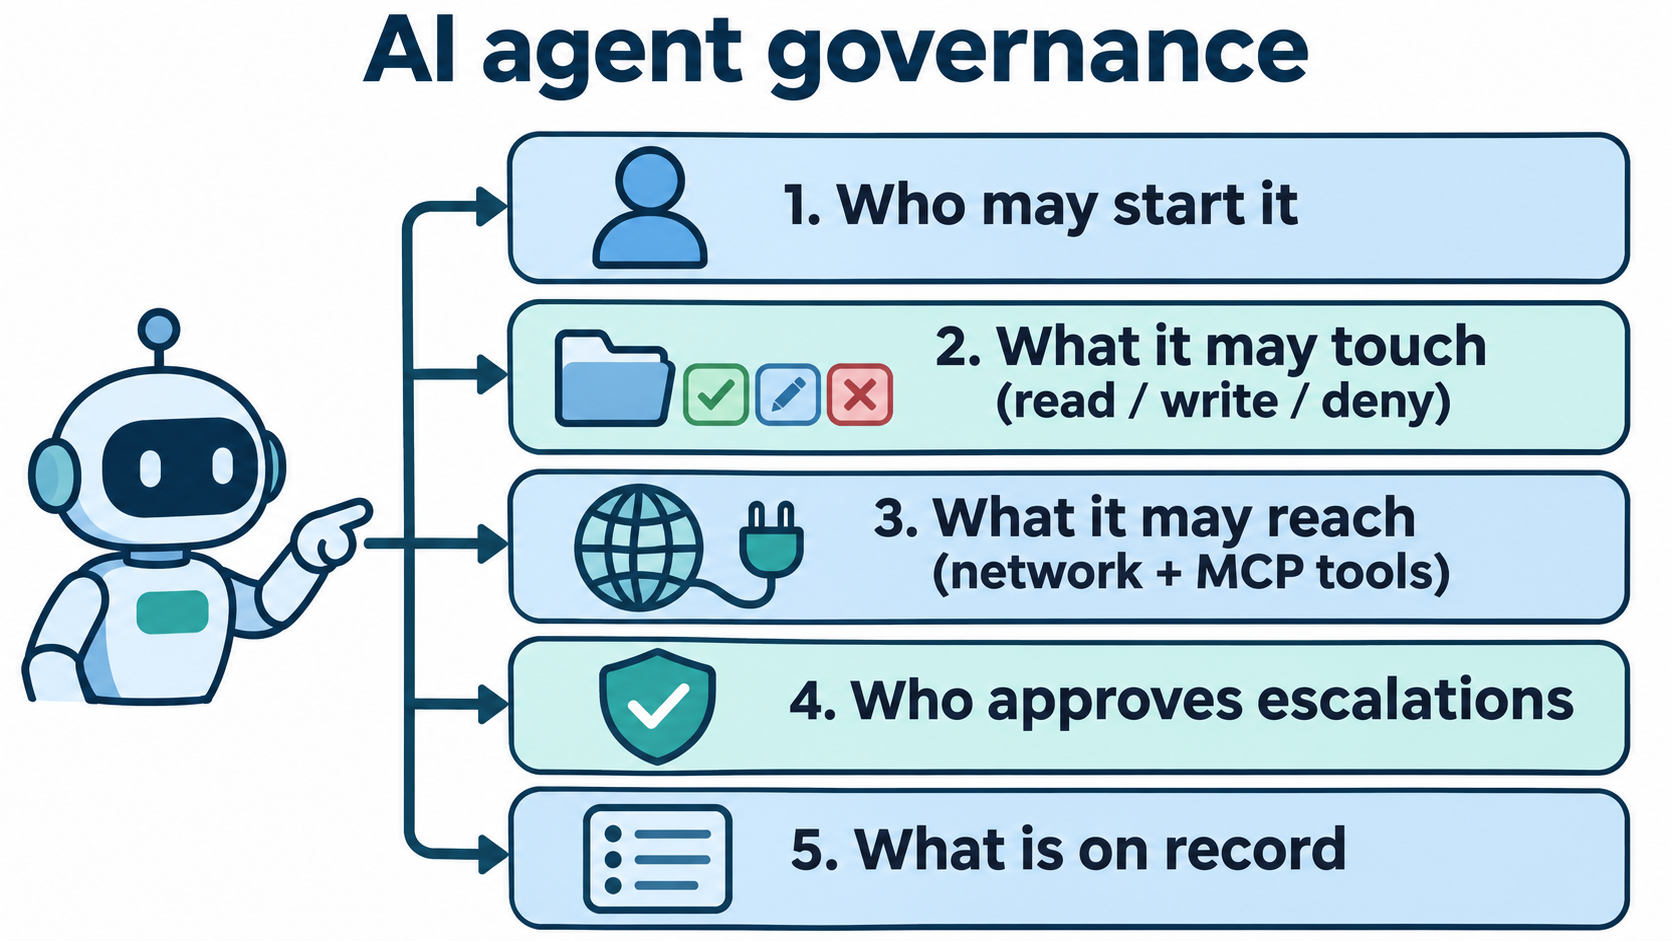
Así que la gobernanza pasa de «aislar el proceso» a «autorizar al actor». Necesitas respuestas a cinco preguntas:
- ¿Quién puede iniciarlo? Qué personas pueden asignar o activar un agente determinado.
- ¿Qué puede tocar? Rutas del sistema de archivos, lectura o escritura.
- ¿A qué puede acceder? Dominios de red y herramientas MCP (Model Context Protocol).
- ¿Quién aprueba las escalaciones? Qué ocurre cuando el agente pide más de lo que tiene por defecto.
- ¿Qué queda registrado? Quién ejecutó qué, qué se permitió o denegó y quién aceptó el resultado.
Los dos enfoques actuales abordan las preguntas 2 a 4 de formas distintas. La pregunta 1 y la mayor parte de la pregunta 5 quedan fuera de ambos.
Cómo el sandbox de Codex gobierna el acceso de los agentes
El sandbox de Codex restringe los comandos dentro de tu entorno existente en lugar de trasladarlos a una VM o un contenedor. La razón de OpenAI es práctica: una compilación de iOS necesita herramientas nativas de Mac y el simulador, que un contenedor Docker no puede ejecutar.
La aplicación corre a cargo de cada sistema operativo. Codex usa Seatbelt en macOS, bubblewrap con seccomp-bpf en Linux y está migrando Windows a la biblioteca MXC (Microsoft eXecution Container) de Microsoft. Los procesos hijos heredan el sandbox, por lo que los límites cubren todo el árbol de procesos.
¿Qué controlan los perfiles de permisos de Codex?
Un perfil de permisos define reglas de sistema de archivos y de red para una sesión. El perfil integrado :workspace permite escrituras dentro del espacio de trabajo, mantiene .git y .codex en solo lectura, permite lecturas amplias y desactiva el acceso a la red. Puedes ampliarlo:
default_permissions = "dev"

[permissions.dev]
description = "Development with extra read-only protections."
extends = ":workspace"

[permissions.dev.filesystem]
"~/build-cache" = "write"

[permissions.dev.filesystem.":workspace_roots"]
".vscode" = "read"
"**/*.env" = "deny"
"secrets" = "deny"
Las reglas de red pasan por un proxy que comprueba cada solicitud contra listas de permitidos y denegados. Las reglas de denegación tienen prioridad. Una solicitud a un dominio no listado se retiene mientras Codex pregunta al usuario o la redirige a revisión automática. La referencia completa de claves está en la documentación de permisos de Codex.
¿Cómo aplican los límites los administradores?
El control del equipo proviene de los requisitos gestionados en requirements.toml, que pueden proceder de archivos del sistema o de políticas en la nube. El ejemplo de OpenAI fija a todos los usuarios en solo lectura:
default_permissions = ":read-only"

[allowed_permission_profiles]
":read-only" = true
":danger-full-access" = false
La escalación es explícita. Un comando puede solicitar with_additional_permissions (más acceso dentro del sandbox) o require_escalated (ejecutarse fuera de él), con una justificación que el usuario ve. El harness decide, no el modelo.
Dos detalles importan para la gobernanza. Primero, codex sandbox --permission-profile dev -- <command> te permite probar un perfil antes de confiar en él. Segundo, Codex no aplica sandbox al comando que inicia un servidor MCP de stdio, porque no puede adivinar qué necesita ese servidor. Tendrás que envolverlo tú mismo.
Cómo funcionan Docker Sandboxes y AI Governance
Docker toma el camino opuesto. Docker Sandboxes asigna a cada agente una microVM aislada con su propio motor de Docker, sistema de archivos y red, gestionada mediante la CLI sbx.
AI Governance añade política de organización encima, en tres partes:
- Políticas de sandbox: permitir o bloquear dominios, rangos de IP y puertos, y controlar qué rutas del host se pueden montar, en solo lectura o en lectura y escritura. La documentación de gobernanza de organización indica que la política es de denegación por defecto.
- Gobernanza de herramientas MCP: políticas para el tráfico MCP a través del MCP Gateway de Docker, escritas en Cedar, que cubren qué servidores pueden registrarse y qué llamadas a herramientas, recursos y prompts están permitidos. Las políticas también pueden exigir confirmación para llamadas específicas.
- Auditoría y visibilidad: registros estructurados de cada decisión de política con principal, acción, objetivo, decisión y hora, exportables o reenviables a un SIEM.
Un desarrollador puede comprobar un límite antes de empezar a trabajar:
$ sbx policy check network api.anthropic.com
Allowed: api.anthropic.com
$ sbx policy check network blocked.example.com
Denied: blocked.example.com
Docker es sincero sobre un punto límite: las políticas MCP solo se aplican al tráfico que pasa por su gateway. Una conexión directa a un servidor MCP remoto queda sujeta a la política de red del sandbox. Docker vende AI Governance como un plan independiente a través de su equipo de ventas.
Sandbox de Codex frente a Docker AI Governance
| Pregunta | Sandbox de Codex | Docker Sandboxes + AI Governance |
|---|---|---|
| Dónde se ejecuta el agente | Tu entorno existente, sandbox a nivel de sistema operativo | MicroVM aislada por agente |
| Reglas del sistema de archivos | Perfiles de permisos: read, write, deny por ruta |
Políticas de montaje, en solo lectura o lectura y escritura |
| Reglas de red | Proxy con permitidos/denegados por dominio; las solicitudes no listadas se retienen para aprobación | Políticas de dominio, rango de IP y puerto, denegación por defecto |
| Herramientas MCP | Servidores stdio sin sandbox a menos que los envuelvas en codex sandbox |
Políticas Cedar en el MCP Gateway |
| Aplicación por el administrador | requirements.toml, del sistema o en la nube |
Docker Home o la API de AI Governance |
| Escalación | Solicitud por comando; decide el usuario o la revisión automática | Reglas de confirmación en llamadas a herramientas específicas |
| Auditoría | No es el foco del artículo | Registros estructurados de decisiones de política |
Usa el sandbox de Codex cuando tus agentes necesiten herramientas nativas del host y ejecutes principalmente Codex. Usa el enfoque de Docker cuando quieras un único límite de aislamiento para muchos agentes y un registro de auditoría centralizado. Muchos equipos usarán ambos.
Dónde terminan los controles en tiempo de ejecución
Ambos sistemas responden a «¿qué puede hacer este proceso ahora mismo?». Ninguno responde a «por qué se está ejecutando este agente, quién lo pidió y quién aceptó el resultado».
Ese vacío aparece rápido. Un sandbox puede bloquear una escritura en .vscode, pero no puede decirte que un agente se inició desde el portátil de alguien a las 2 de la madrugada sin un ticket. Un registro de auditoría puede mostrar una llamada MCP permitida, pero no puede mostrar si una persona revisó el diff antes del merge. El registro tiene acciones, pero no intención ni aprobación.
Hemos cubierto el lado de cada agente en permisos de agentes de programación y el lado del merge en puertas de aprobación para agentes de programación. La gobernanza a escala de equipo une ambos.
Cómo Sharkly da a cada ejecución de agente un propietario, una tarea y un paso de revisión
Sharkly no sustituye al sandbox de Codex ni a Docker Sandboxes. Se sitúa por encima de los agentes de programación y añade el registro de trabajo del que carecen los controles de ejecución. La correspondencia con las cinco preguntas:
Quién puede iniciarlo. Cada Agent tiene visibilidad Personal o de Space, y la visibilidad decide quién puede asignarlo, chatear con él o activarlo desde un comentario de tarea. Un Space privado mantiene sus tareas visibles solo para los miembros del Space.
Dónde se ejecuta. Un Computer tiene un propietario y su propia visibilidad. Solo el propietario puede eliminarlo o cambiar qué organizaciones pueden usar un Computer personal; un Organization Admin no puede anularlo. El propietario puede desvincular un Agent, lo que cancela sus ejecuciones activas.
Qué recibe. Una ejecución respaldada por una tarea transporta la tarea, los comentarios recientes, las instrucciones del Agent, los Skills, los repositorios y solo las variables de entorno y vinculaciones de secretos configuradas para ella. Cada tarea tiene un directorio aislado, y el trabajo de repositorio puede usar un worktree separado por ejecución.
Quién aprueba. El flujo de trabajo del tipo de tarea limita qué estados puede establecer un Agent. Un Agent puede dejar una tarea a la espera de revisión humana, que llega al Inbox de la persona responsable.
Qué queda registrado. El registro de ejecución muestra el origen del desencadenante, las horas de inicio y fin, las llamadas a herramientas, los eventos del Runtime y los detalles de fallo. Los mensajes del Agent destinados al equipo se convierten en comentarios vinculados a la ejecución.
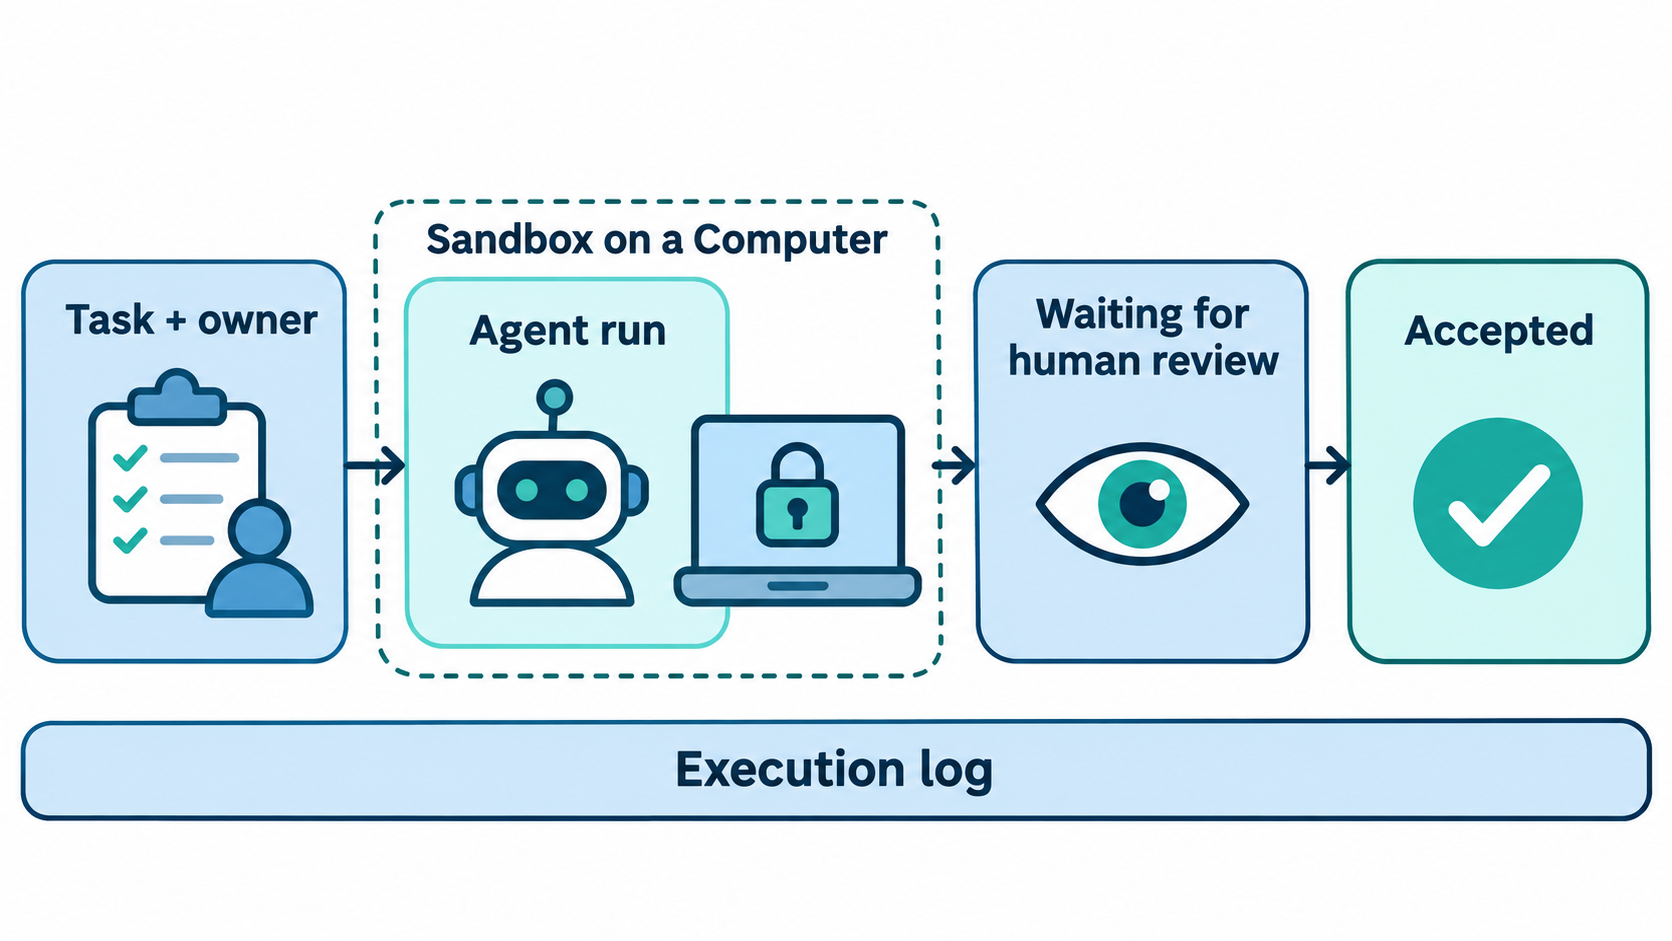
Así, el sandbox decide qué puede hacer un comando, y la tarea decide por qué se ejecutó y quién dio la aprobación. La documentación de Sharkly cubre en detalle la visibilidad, los Computers y los estados de ejecución.
Una lista de verificación de gobernanza que puedes aplicar esta semana
- Enumera todos los agentes que ejecuta tu equipo y asigna un responsable humano a cada uno.
- Escribe un perfil de permisos o una política de sandbox por rol, empezando por solo lectura.
- Prueba cada perfil con
codex sandboxosbx policy checkantes del despliegue. - Envuelve o pon detrás de un gateway cada servidor MCP; no dejes servidores stdio sin sandbox.
- Fija los perfiles de forma centralizada con
requirements.tomlo la política de la organización. - Exige una tarea para cada ejecución de agente, de modo que cada ejecución tenga un motivo y un responsable.
- Dirige los resultados a un estado de revisión humana antes del merge.
- Mantén los secretos fuera del texto de las tareas, las instrucciones y los Skills; vincúlalos por entorno de ejecución.
Nuestra lista de verificación de protección de secretos profundiza en el paso 8.
Conclusión
Los agentes son actores, así que gobernarlos implica más que aislar un proceso. El sandbox de Codex y Docker AI Governance ahora te dan respuestas sólidas para los límites de sistema de archivos, red y herramientas. La propiedad, la intención y la revisión aún necesitan un hogar. Elige un sandbox, escribe tu primer perfil y luego conecta tus agentes a Sharkly para que cada ejecución empiece desde una tarea y termine con la aprobación de una persona.
Preguntas frecuentes
¿Cuál es la diferencia entre gobernanza de agentes de IA y seguridad de agentes de IA?
La seguridad es la capa de aplicación: sandboxes, política de red, restricciones de herramientas. La gobernanza incluye esa capa más las decisiones que la rodean: quién puede ejecutar qué agente, quién aprueba las escalaciones y quién acepta el resultado.
¿Funciona el sandbox de Codex sin Docker?
Sí. Codex usa el sandbox propio de cada sistema operativo (Seatbelt, bubblewrap con seccomp o MXC) y ejecuta comandos en tu entorno existente, no en un contenedor.
¿Puedo aplicar sandbox a un servidor MCP en Codex?
Sí, pero no por defecto. Codex no aplica sandbox al comando que inicia un servidor MCP de stdio. Lo envuelves con codex sandbox --permission-profile <name> -- en el command y los args del servidor.
¿Qué registra Docker AI Governance?
Registra las decisiones de política del sandbox y los eventos de sesión con principal, acción, objetivo, decisión y hora. Docker indica que los registros contienen metadatos de gobernanza, no el contenido de prompts ni de respuestas.
¿Necesito tanto un sandbox como un tablero de tareas?
Responden a preguntas distintas. Un sandbox limita qué puede hacer un comando. Una tarea registra por qué ocurrió la ejecución, quién es su propietario y quién revisó el resultado. Los equipos con más de un agente suelen necesitar ambos.
¿Puede un agente aprobar su propia escalación?
No en ninguno de los dos diseños. En Codex decide el harness, preguntando al usuario o derivando a revisión automática. En Docker deciden las reglas de confirmación y la política de denegación por defecto, no el agente.


