

La télémétrie des agents de codage de Windows 11 est désormais un fait documenté, et non une rumeur. Le 16 novembre 2026, le chercheur en sécurité Xusheng Li a publié une analyse détaillée montrant qu'un composant de diagnostic de Windows 11 vérifie la présence de codex.exe, claude.exe, copilot.exe, cursor.exe et d'une liste d'outils de développement, enregistre lesquels ont été exécutés et place cet enregistrement en file d'attente pour envoi à Microsoft lorsque les données de diagnostic facultatives sont activées.
Si vous utilisez Claude Code, Codex ou Cursor sur des ordinateurs portables d'entreprise, vous voulez probablement trois réponses : ce qui quitte l'appareil, si la fonctionnalité est active dans votre cas, et comment la désactiver sur tous les PC. Ce guide couvre les trois points, plus la manière dont les équipes qui exécutent leurs agents via Sharkly peuvent utiliser leur liste d'ordinateurs comme liste de contrôle.
TL;DR
Windows 11 inclut un composant, MissionControlAggregator.dll, qui signale l'exécution d'agents de codage et d'outils de développement connus. Il stocke une bitmap, pas des prompts ni du code, et l'envoie comme données de diagnostic facultatives. Une installation américaine propre avait les données facultatives activées par défaut. Désactivez-les dans Paramètres, Confidentialité et sécurité, Diagnostics et commentaires, ou définissez la stratégie Autoriser les données de diagnostic pour tout un parc.
Ce que collecte la télémétrie des agents de codage de Windows 11
Selon l'analyse de Li, le composant compare les noms d'exécutables à des emplacements fixes. L'indicateur de fonctionnalité qui protège les vérifications des agents s'appelle CLICodingAgentUsage.
| Groupe d'emplacements | Noms vérifiés |
|---|---|
| Agents CLI (4) | copilot.exe, claude.exe, codex.exe, agy.exe (noms sans extension sur la route WSL) |
| Agents de bureau (5) | github.exe, claude.exe, codex.exe, cursor.exe, antigravity.exe |
| Outils de développement (12 catégories) | node.exe, python.exe, dotnet.exe, gcc.exe, clang.exe, gdb.exe, javac.exe, devenv.exe, code.exe et autres |
Une correspondance active un bit. Environ une fois par jour, le composant convertit ces bits en un rapport appelé Segments.SubCohorts. Dans le test de Li, une exécution de Codex CLI apparaissait sous la forme CliAgentSubCohorts: 4, soit le drapeau binaire de l'emplacement 2.
Voici ce que le rapport ne contient pas, d'après l'analyse :
- Aucun texte de prompt
- Aucun code source ni chemin de fichier
- Aucune durée d'exécution ni temps de focus par agent (les événements sources les contiennent, mais le composant les supprime)
- Aucun bit séparé par compilateur : GCC et Clang partagent une seule catégorie
L'enregistrement indique donc « cet appareil a exécuté Codex et un compilateur pendant cette période », et non « ce développeur a passé quatre heures dans Claude Code sur le dépôt de facturation ». C'est plus restreint que ce que certains titres laissent entendre. Cela indique néanmoins à Microsoft quels éditeurs d'agents vos ingénieurs utilisent, et pour certaines équipes, c'est bien là la partie sensible.
Ne détecte-t-il que les agents sous WSL ?
Non. Li a identifié trois routes d'entrée. Les événements d'exécution WSL alimentent les détecteurs CLI, tout comme les résumés de processus Windows ordinaires du fournisseur KernelProcess. Les applications de bureau atteignent les détecteurs de bureau via les résumés d'interaction Win32kTraceLogging. Un simple codex.exe Windows lancé dans PowerShell est comptabilisé.
Vérifie-t-il le véritable binaire ?
Principalement par le nom. Li a copié cmd.exe, l'a renommé codex.exe, l'a exécuté, et le bit Codex a été activé. Certains emplacements d'outils de développement vérifient aussi l'éditeur (Node.js attend la Node.js Foundation), mais les emplacements d'agents étaient détectés sur le seul nom dans ses tests.
Comment les données quittent l'appareil
Le pipeline s'exécute au sein du service Expérience des utilisateurs connectées et télémétrie, DiagTrack. Celui-ci démarre un processus enfant, AggregatorHost.exe, qui charge la DLL. La DLL n'analyse pas elle-même les processus. Elle s'abonne aux événements Event Tracing for Windows (ETW) que Windows produit déjà, puis réécrit son propre rapport dans ETW.
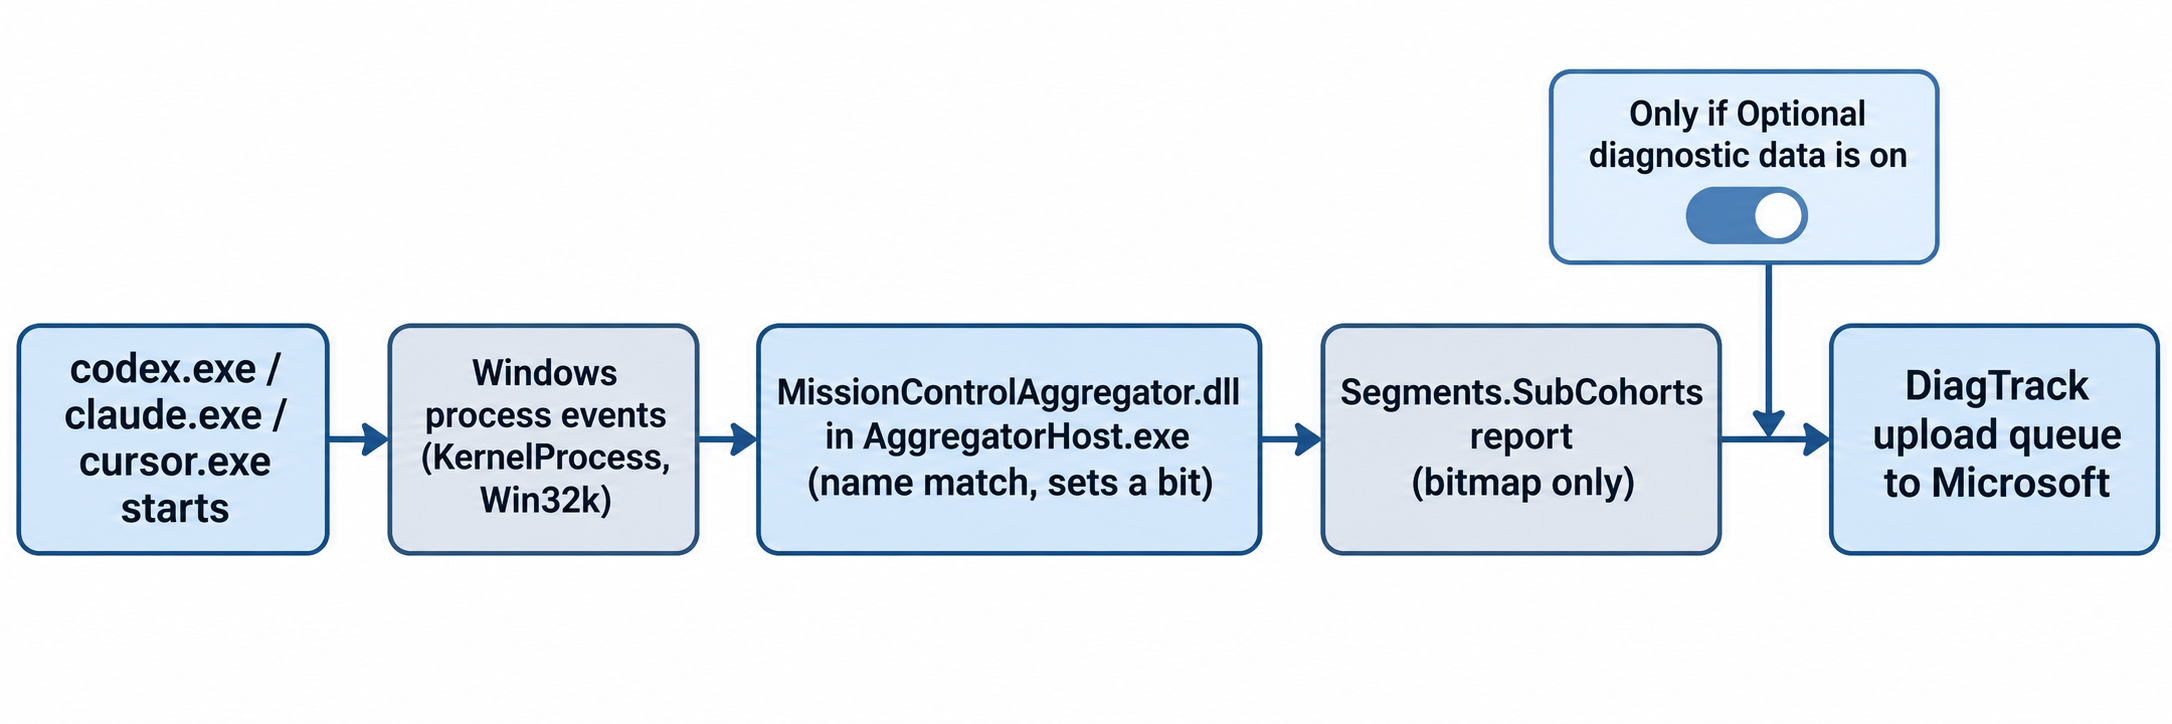
Le verrou d'envoi est l'élément clé. Dans le magasin d'événements local de DiagTrack, le rapport sur les agents porte la mention "isRequired": false, ce qui le marque comme données de diagnostic facultatives. Lorsque les données facultatives sont autorisées, Windows les met en file d'attente pour envoi ; avec uniquement les données requises, elles n'y figurent pas.
C'est le réglage par défaut qui fait toute l'histoire. Li a effectué une installation propre de Windows 11 Home ARM64 à partir de la dernière image ISO officielle, avec la région définie sur les États-Unis. L'interrupteur Données de diagnostic était déjà activé et libellé Inclure les données facultatives, et la valeur AllowTelemetry indiquait 3. Si personne dans votre équipe ne l'a refusée pendant l'installation, considérez qu'elle est active. D'autres régions et éditions peuvent différer.
Comment vérifier votre propre PC
Vous pouvez confirmer chaque élément en environ deux minutes. Ouvrez PowerShell en tant qu'administrateur.
- Vérifiez que DiagTrack est en cours d'exécution :
Get-Service DiagTrack - Vérifiez que le module agrégateur est chargé :
tasklist /m MissionControlAggregator.dll - Lisez le niveau de diagnostic utilisé par Windows (cherchez
AllowTelemetry;3signifie que les données facultatives sont activées,1que seules les données requises le sont) :
Get-ItemProperty -Path 'HKLM:\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\DataCollection' -ErrorAction SilentlyContinue |
  Select-Object AllowTelemetry
Get-ItemProperty -Path 'HKLM:\SOFTWARE\Policies\Microsoft\Windows\DataCollection' -ErrorAction SilentlyContinue |
  Select-Object AllowTelemetry
- Consultez le dossier d'état sauvegardé identifié par Li :
C:\ProgramData\Microsoft\Diagnosis\AggregatorStorage\ - Pour voir ce que Windows envoie, installez le Diagnostic Data Viewer de Microsoft et recherchez
MissionControlAggregator.
Si l'étape 2 ne renvoie aucune tâche, le composant n'est pas chargé sur cette build. Li l'a observé sur la build 26200.9974, activé comme expérimentation de service qu'il n'avait jamais activée lui-même.
Comment désactiver la télémétrie des agents de codage de Windows 11
Comme le rapport sur les agents est une donnée facultative, passer aux données de diagnostic requises l'exclut de la file d'envoi. Microsoft documente quatre niveaux dans son guide de configuration des données de diagnostic :
| Niveau | Ancien nom | Envoie le rapport sur les agents ? | Éditions |
|---|---|---|---|
| Données de diagnostic désactivées | Sécurité | Non | Enterprise, Education, Server uniquement |
| Données de diagnostic requises | De base | Non | Toutes |
| Amélioré | Amélioré | s/o | Windows 10 1809 et antérieur uniquement |
| Données de diagnostic facultatives | Complet | Oui | Toutes |
Sur un PC isolé
Ouvrez Paramètres, puis Confidentialité et sécurité, puis Diagnostics et commentaires, et désactivez Envoyer les données de diagnostic facultatives. La page d'assistance sur la confidentialité de Microsoft décrit le même écran. Profitez-en pour supprimer les données de diagnostic stockées pour l'appareil.
Sur toute une équipe avec une stratégie de groupe
Dans la Console de gestion des stratégies de groupe, ouvrez Configuration ordinateur, Modèles d'administration, Composants Windows, Collecte des données et builds de préversion. Définissez Autoriser les données de diagnostic sur Envoyer les données de diagnostic requises. Sur Enterprise ou Education, vous pouvez plutôt choisir Données de diagnostic désactivées. Microsoft recommande les données requises comme plancher si vous dépendez de Windows Update.
Sur toute une équipe avec MDM ou un script
Intune et les autres outils MDM utilisent le paramètre System/AllowTelemetry du Policy CSP. Sur des PC non gérés, la même stratégie sous forme de valeur de registre ressemble à ceci :
New-Item -Path 'HKLM:\SOFTWARE\Policies\Microsoft\Windows\DataCollection' -Force | Out-Null
Set-ItemProperty -Path 'HKLM:\SOFTWARE\Policies\Microsoft\Windows\DataCollection' `
  -Name AllowTelemetry -Type DWord -Value 1
Une valeur de stratégie empêche également les utilisateurs de réactiver l'interrupteur dans Paramètres.
Savoir quels PC exécutent des agents de codage
La partie difficile pour une équipe n'est rarement le réglage. C'est de savoir quels ordinateurs portables et machines de build exécutent des agents. Un responsable qui déploie du travail d'agent sur dix PC a besoin d'une liste, pas d'une supposition.
Si vos agents s'exécutent via Sharkly, cette liste existe déjà. Chaque ordinateur est un hôte que vous avez enregistré avec sharkly computer register, et sa page de détail affiche tous les Runtime, c'est-à-dire chaque outil d'agent de codage détecté par le service local sur cet hôte.
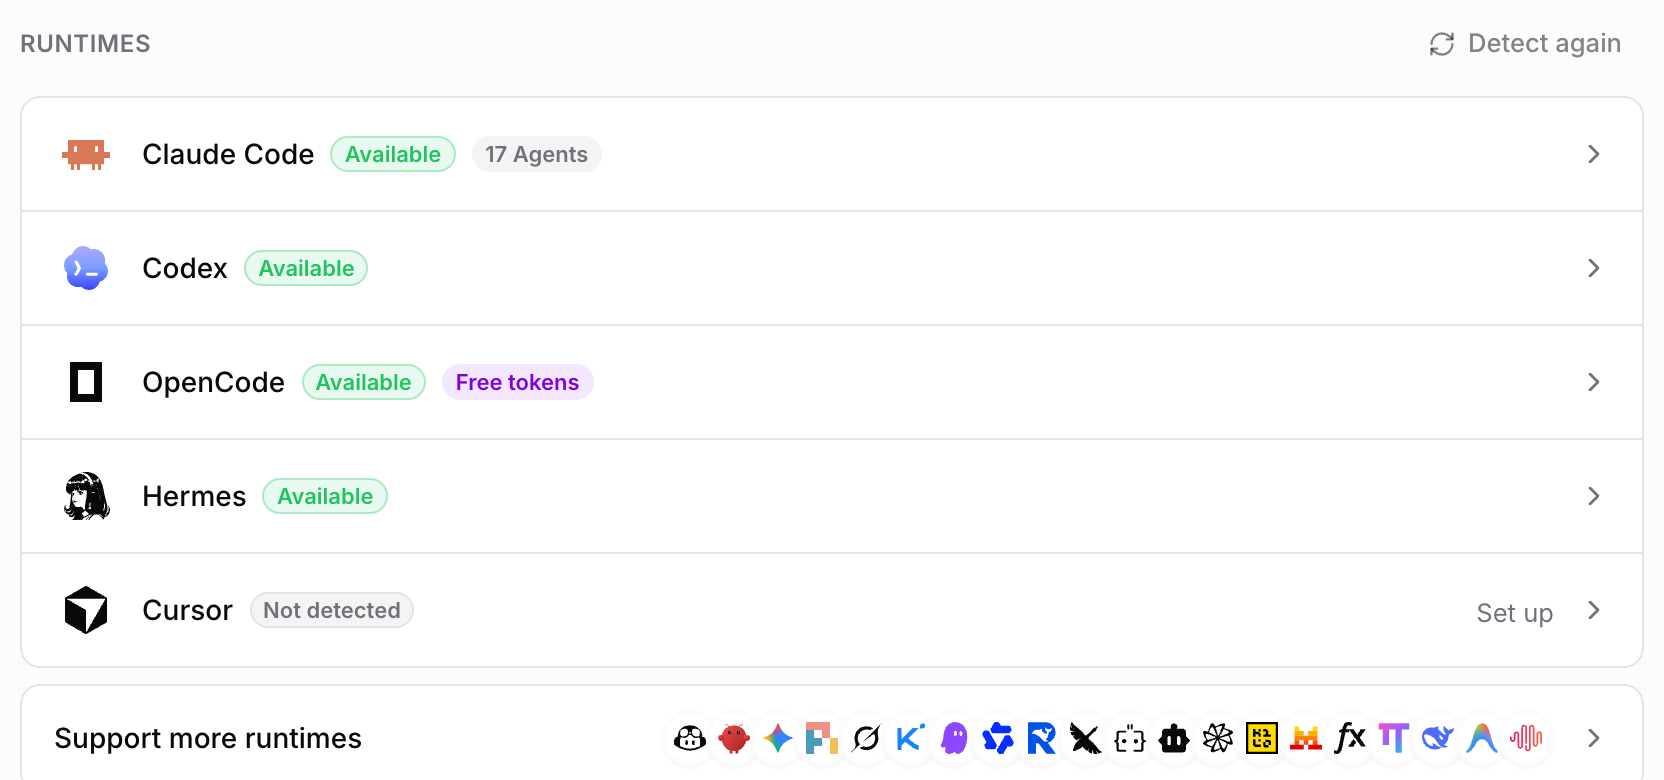
Utilisez-la comme liste d'audit : chaque ordinateur Windows affichant Claude Code, Codex ou Cursor comme Runtime reçoit la stratégie ci-dessus. Notre guide sur les ordinateurs dans Sharkly couvre l'enregistrement, et Codex Cloud vs vos propres ordinateurs explique quand le travail doit rester sur du matériel que vous contrôlez.
Soyez aussi précis sur ce que Sharkly voit. Le service local renvoie des pulsations, l'avancement des exécutions et les résultats à Sharkly, car c'est ainsi que le tableau de bord suit le travail. L'utilisation des modèles reste sur le plan Claude Code, Codex ou API associé à chaque Runtime. Chaque outil sur une machine de développement a un chemin de données ; l'objectif est de connaître chacun d'eux et de décider en connaissance de cause. La même réflexion s'applique aux autorisations des agents de codage.
Ce que cette découverte ne prouve pas
Lisez cette analyse pour ce qu'elle est : un chercheur, une build, une méthodologie rigoureuse. Trois limites comptent.
- Dérive des versions. Microsoft peut modifier les emplacements, le verrou d'envoi ou la valeur par défaut à toute mise à jour. Relancez les vérifications après les mises à jour de fonctionnalités.
- Intention. Le nom du rapport,
Segments.SubCohorts, évoque une segmentation de l'usage, mais rien dans l'analyse n'établit le but de Microsoft. - Autre télémétrie. Cela ne couvre qu'un seul rapport de Windows. Vos agents, IDE et gestionnaires de paquets ont chacun leurs propres réglages de télémétrie, et désactiver celui-ci n'y change rien.
Conclusion
La télémétrie des agents de codage de Windows 11 est étroite en contenu et large en portée : une bitmap des agents exécutés, envoyée par défaut sur une installation Home américaine. La solution tient en un réglage par PC ou une stratégie par parc. Commencez par lister tous les hôtes Windows qui exécutent un agent. Si vos agents s'exécutent déjà comme ordinateurs Sharkly, ouvrez la page Ordinateurs, repérez les hôtes Windows et appliquez-leur les données de diagnostic requises dès aujourd'hui. Vous pouvez connecter votre premier ordinateur en quelques minutes si ce n'est pas déjà fait.
FAQ
Windows 11 envoie-t-il mes prompts ou mon code à Microsoft ?
Pas dans ce rapport. L'analyse de Li n'a trouvé qu'une bitmap des catégories d'agents et d'outils exécutés pendant la période de rapport. Les autres diagnostics de Windows sont distincts et régis par les mêmes réglages de niveau.
Quels agents de codage Windows 11 détecte-t-il ?
Les emplacements CLI couvrent Copilot, Claude, Codex et agy.exe. Les emplacements de bureau couvrent GitHub, Claude, Codex, Cursor et Antigravity, détectés par nom d'exécutable.
Les données de diagnostic facultatives sont-elles activées par défaut ?
Sur l'installation propre de Windows 11 Home américaine testée par Li, oui. Vérifiez AllowTelemetry sur vos propres PC plutôt que de le supposer.
Puis-je désactiver complètement les données de diagnostic sur Windows 11 Pro ?
Non. Le niveau Données de diagnostic désactivées n'existe que sur Enterprise, Education et Server. Sur Pro et Home, les données de diagnostic requises constituent le niveau le plus bas, et elles excluent le rapport sur les agents de la file d'envoi.
Renommer un exécutable d'agent permet-il d'éviter la détection ?
Dans les tests de Li, les emplacements d'agents étaient détectés par nom, donc un binaire renommé passerait probablement inaperçu. Changer le niveau de diagnostic est la solution officielle ; renommer les outils casse les mises à jour et les scripts.
WSL masque-t-il l'utilisation des agents ?
Non. Les événements d'exécution WSL alimentent les mêmes détecteurs CLI, avec des noms sans extension comme codex.


