

TL;DR: Tata kelola agen AI adalah seperangkat aturan yang menentukan siapa yang boleh menjalankan agen, apa yang boleh disentuhnya, apa yang boleh dijangkau, siapa yang memberi persetujuan ketika agen meminta akses tambahan, dan catatan apa yang ditinggalkan. Sandbox Codex dari OpenAI dan AI Governance dari Docker sama-sama menegakkan separuh sisi runtime dari daftar tersebut. Separuh lainnya, yaitu kepemilikan dan tinjauan, ada pada cara tim Anda menugaskan dan menerima pekerjaan agen.
Apa itu tata kelola agen AI?
Tata kelola agen AI adalah kebijakan dan pencatatan seputar agen otonom: siapa yang boleh menjalankannya, file dan tujuan jaringan mana yang boleh digunakannya, alat mana yang boleh dipanggilnya, kapan manusia harus menyetujui suatu tindakan, dan bagaimana setiap keputusan dicatat. Pendekatan ini memperlakukan agen sebagai pelaku yang memiliki wewenang, bukan sebagai proses yang harus dikurung.
Cara pandang itu menjadi sorotan industri minggu ini. Pada 19 November, Docker meluncurkan ulang mereknya dengan satu kalimat dari CMO Terri Avnaim: "Container mengisolasi workload. Tapi agen bukanlah workload. Agen adalah pelaku." Postingan itu berlanjut: "Agen membuat keputusan sendiri tentang apa yang dijalankan, apa yang diakses, dan apa yang diubah."
Sehari sebelumnya, OpenAI menerbitkan Inside the Codex sandbox, sebuah penjelasan rinci tentang bagaimana Codex membatasi apa yang bisa dilakukan perintah di laptop Anda. Dua vendor, dua desain, satu pertanyaan yang sama. Jika tim Anda sudah menjalankan agen coding melalui Sharkly, panduan ini menunjukkan di mana kontrol runtime tersebut berhenti dan di mana tata kelola tim harus mengambil alih.
Mengapa "agen adalah pelaku" mengubah pertanyaannya
Sebuah container menjawab satu pertanyaan: apa yang bisa dilihat oleh proses ini? Pertanyaan itu tetap penting. Namun bukan berarti mencakup semua yang dilakukan agen.
Seorang agen membaca tugas, memilih perintah, menentukan file mana yang akan diedit, memutuskan apakah akan memanggil suatu alat, dan kadang meminta akses tambahan di tengah jalan. Masing-masing adalah keputusan. Postingan AI Governance Docker merumuskan celahnya dengan baik: "Keputusan model bukanlah tindakan yang otomatis sah."
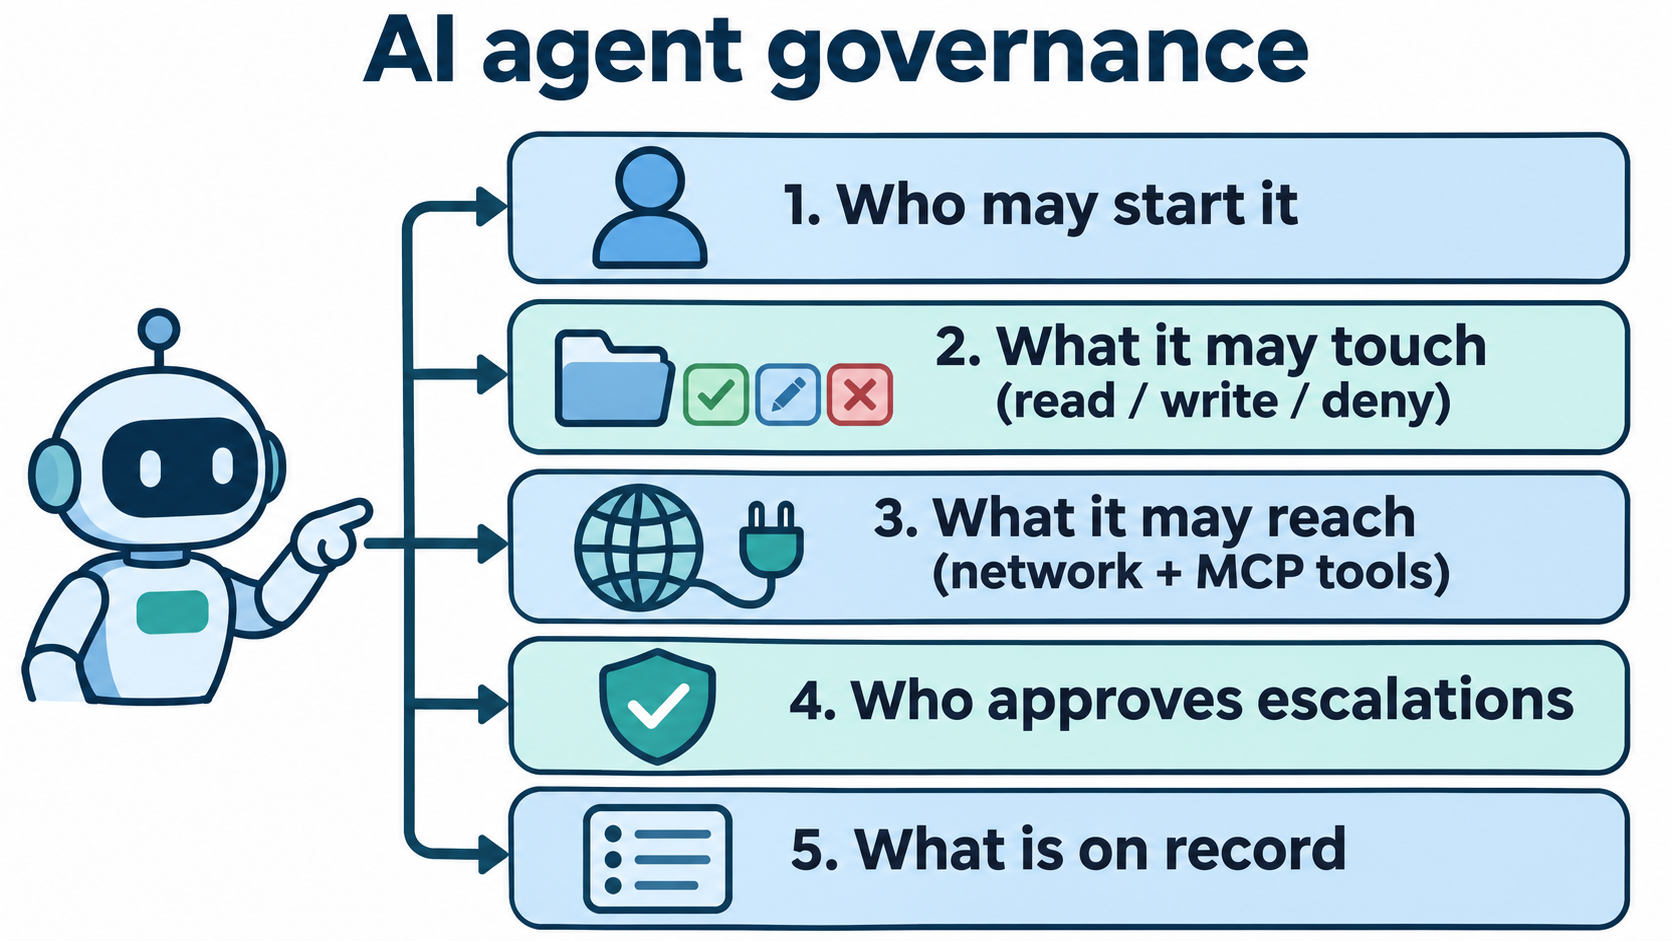
Jadi tata kelola bergeser dari "mengisolasi proses" menjadi "memberi wewenang kepada pelaku." Anda perlu jawaban atas lima pertanyaan:
- Siapa yang boleh menjalankannya? Orang mana yang dapat menugaskan atau memicu agen tertentu.
- Apa yang boleh disentuhnya? Jalur filesystem, baca atau tulis.
- Apa yang boleh dijangkau? Domain jaringan dan alat MCP (Model Context Protocol).
- Siapa yang menyetujui eskalasi? Apa yang terjadi ketika agen meminta melebihi batas bawaannya.
- Apa yang tercatat? Siapa menjalankan apa, apa yang diizinkan atau ditolak, dan siapa yang menerima hasilnya.
Dua pendekatan saat ini menangani pertanyaan 2 hingga 4 dengan cara yang berbeda. Pertanyaan 1 dan sebagian besar pertanyaan 5 berada di luar keduanya.
Bagaimana sandbox Codex mengatur akses agen
Sandbox Codex membatasi perintah di dalam lingkungan Anda yang sudah ada, bukan memindahkannya ke VM atau container. Alasan OpenAI praktis: build iOS membutuhkan alat native Mac dan simulator, yang tidak dapat dijalankan oleh container Docker.
Penegakan dilakukan oleh masing-masing sistem operasi. Codex menggunakan Seatbelt di macOS, bubblewrap plus seccomp-bpf di Linux, dan sedang memindahkan Windows ke pustaka MXC (Microsoft eXecution Container) dari Microsoft. Proses anak mewarisi sandbox, sehingga batasan mencakup seluruh pohon proses.
Apa yang dikendalikan oleh profil izin Codex?
Profil izin mendefinisikan aturan filesystem dan jaringan untuk suatu sesi. Profil bawaan :workspace mengizinkan penulisan di dalam workspace, menjaga .git dan .codex tetap read-only, mengizinkan pembacaan yang luas, dan menonaktifkan akses jaringan. Anda dapat memperluasnya:
default_permissions = "dev"

[permissions.dev]
description = "Development with extra read-only protections."
extends = ":workspace"

[permissions.dev.filesystem]
"~/build-cache" = "write"

[permissions.dev.filesystem.":workspace_roots"]
".vscode" = "read"
"**/*.env" = "deny"
"secrets" = "deny"
Aturan jaringan melewati proxy yang memeriksa setiap permintaan terhadap daftar izin dan tolak. Aturan tolak lebih diutamakan. Permintaan ke domain yang tidak terdaftar akan ditahan sementara Codex menanyakannya kepada pengguna atau mengarahkannya ke tinjauan otomatis. Referensi lengkap untuk setiap key ada di dokumentasi izin Codex.
Bagaimana administrator menegakkan batasan?
Kontrol tim berasal dari persyaratan terkelola dalam requirements.toml, yang dapat berasal dari file sistem atau kebijakan cloud. Contoh dari OpenAI mengunci setiap pengguna ke mode read-only:
default_permissions = ":read-only"

[allowed_permission_profiles]
":read-only" = true
":danger-full-access" = false
Eskalasi bersifat eksplisit. Sebuah perintah dapat meminta with_additional_permissions (akses lebih di dalam sandbox) atau require_escalated (dijalankan di luar sandbox), dengan justifikasi yang dilihat oleh pengguna. Yang memutuskan adalah harness, bukan model.
Dua detail penting untuk tata kelola. Pertama, codex sandbox --permission-profile dev -- <command> memungkinkan Anda menguji profil sebelum mempercayainya. Kedua, Codex tidak melakukan sandbox terhadap perintah yang memulai server MCP stdio, karena tidak dapat menebak kebutuhan server tersebut. Anda harus membungkusnya sendiri.
Bagaimana Docker Sandboxes dan AI Governance bekerja
Docker mengambil jalur sebaliknya. Docker Sandboxes memberikan setiap agen microVM terisolasi dengan Docker Engine, filesystem, dan jaringan sendiri, yang dikelola melalui CLI sbx.
AI Governance menambahkan kebijakan organisasi di atasnya, dalam tiga bagian:
- Kebijakan sandbox: mengizinkan atau memblokir domain, rentang IP, dan port, serta mengendalikan jalur host mana yang dapat di-mount, read-only atau read-write. Dokumentasi tata kelola organisasi menyatakan bahwa kebijakannya bersifat default deny.
- Tata kelola alat MCP: kebijakan untuk lalu lintas MCP melalui MCP Gateway Docker, ditulis dalam Cedar, mencakup server mana yang dapat didaftarkan dan pemanggilan alat, resource, serta prompt mana yang diizinkan. Kebijakan juga dapat mewajibkan konfirmasi untuk pemanggilan tertentu.
- Audit dan visibilitas: catatan terstruktur untuk setiap keputusan kebijakan dengan principal, action, target, decision, dan time, yang dapat diekspor atau diteruskan ke SIEM.
Developer dapat memeriksa batas sebelum mulai bekerja:
$ sbx policy check network api.anthropic.com
Allowed: api.anthropic.com
$ sbx policy check network blocked.example.com
Denied: blocked.example.com
Docker jujur soal satu celah: kebijakan MCP hanya berlaku untuk lalu lintas melalui gateway-nya. Koneksi langsung ke server MCP jarak jauh masuk ke kebijakan jaringan sandbox. Docker menjual AI Governance sebagai paket terpisah melalui tim penjualannya.
Sandbox Codex vs AI Governance Docker
| Pertanyaan | Sandbox Codex | Docker Sandboxes + AI Governance |
|---|---|---|
| Di mana agen berjalan | Lingkungan Anda yang sudah ada, sandbox tingkat OS | microVM terisolasi per agen |
| Aturan filesystem | Profil izin: read, write, deny per jalur |
Kebijakan mount, read-only atau read-write |
| Aturan jaringan | Proxy dengan izin/tolak domain, permintaan yang tidak terdaftar ditahan untuk persetujuan | Kebijakan domain, rentang IP, dan port, default deny |
| Alat MCP | Server stdio tanpa sandbox kecuali Anda membungkusnya dengan codex sandbox |
Kebijakan Cedar di MCP Gateway |
| Penegakan admin | requirements.toml, sistem atau cloud |
Docker Home atau API AI Governance |
| Eskalasi | Permintaan per perintah, diputuskan oleh pengguna atau tinjauan otomatis | Aturan konfirmasi pada pemanggilan alat tertentu |
| Audit | Bukan fokus postingan tersebut | Catatan keputusan kebijakan terstruktur |
Gunakan sandbox Codex ketika agen Anda membutuhkan perkakas host native dan Anda terutama menjalankan Codex. Gunakan pendekatan Docker ketika Anda menginginkan satu batas isolasi untuk banyak agen dan jejak audit terpusat. Banyak tim akan menjalankan keduanya.
Di mana kontrol runtime berhenti
Kedua sistem menjawab "apa yang boleh dilakukan proses ini saat ini?" Keduanya tidak menjawab "mengapa agen ini berjalan, siapa yang memintanya, dan siapa yang menerima hasilnya?"
Celah itu muncul dengan cepat. Sandbox dapat memblokir penulisan ke .vscode, tetapi tidak dapat memberi tahu Anda bahwa agen dijalankan dari laptop seseorang pada pukul 2 pagi tanpa tiket. Log audit dapat menunjukkan pemanggilan MCP yang diizinkan, tetapi tidak dapat menunjukkan apakah seseorang telah meninjau diff sebelum merge. Catatannya memuat tindakan tetapi tidak ada niat dan tidak ada tanda persetujuan.
Kami telah membahas sisi per-agen di izin agen coding dan sisi merge di gate persetujuan untuk agen coding. Tata kelola dalam skala tim menyatukan keduanya.
Bagaimana Sharkly memberi setiap eksekusi agen pemilik, tugas, dan langkah tinjauan
Sharkly tidak menggantikan sandbox Codex atau Docker Sandboxes. Sharkly berada di atas agen coding dan menambahkan catatan pekerjaan yang tidak dimiliki kontrol runtime. Pemetaannya terhadap lima pertanyaan:
Siapa yang boleh menjalankannya. Setiap Agent memiliki visibilitas Personal atau Space, dan visibilitas menentukan siapa yang dapat menugaskannya, mengobrol dengannya, atau memicunya dari komentar tugas. Private Space menjaga tugasnya hanya terlihat oleh anggota Space.
Di mana agen berjalan. Sebuah Computer memiliki pemilik dan visibilitasnya sendiri. Hanya pemilik yang dapat menghapusnya atau mengubah organisasi mana yang boleh menggunakan Computer pribadi; Admin Organisasi tidak dapat menimpanya. Pemilik dapat melepaskan ikatan Agent, yang akan membatalkan eksekusi aktifnya.
Apa yang didapatkannya. Eksekusi yang berbasis tugas membawa tugas, komentar terbaru, instruksi Agent, Skills, repository, dan hanya variabel lingkungan serta pengikatan secret yang dikonfigurasi untuknya. Setiap tugas mendapat direktori terisolasi, dan pekerjaan repository dapat menggunakan worktree terpisah per eksekusi.
Siapa yang menyetujui. Alur kerja tipe tugas membatasi status mana yang dapat ditetapkan oleh Agent. Agent dapat meninggalkan tugas dalam keadaan menunggu tinjauan manusia, yang akan masuk ke Inbox penanggung jawab.
Apa yang tercatat. Log eksekusi menunjukkan sumber pemicu, waktu mulai dan selesai, pemanggilan alat, peristiwa Runtime, dan detail kegagalan. Pesan Agent yang ditujukan untuk tim menjadi komentar yang tertaut ke eksekusi.
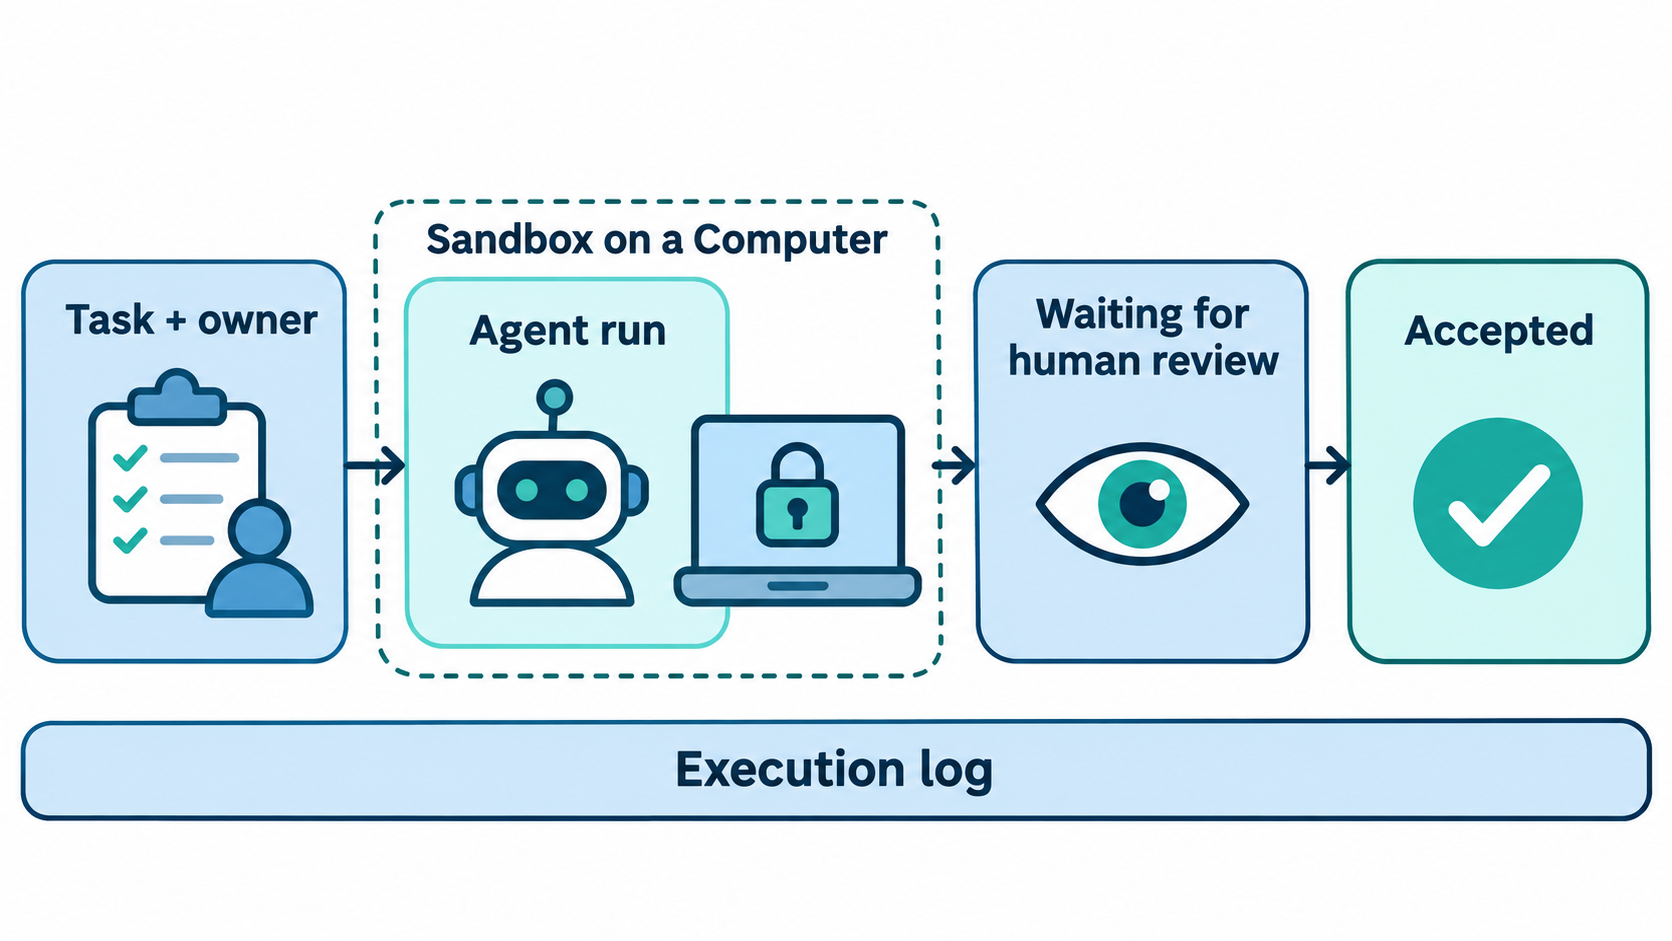
Jadi sandbox menentukan apa yang boleh dilakukan suatu perintah, dan tugas menentukan mengapa perintah itu berjalan dan siapa yang memberi persetujuan. Dokumentasi Sharkly membahas visibilitas, Computers, dan status eksekusi secara rinci.
Daftar periksa tata kelola yang dapat Anda terapkan minggu ini
- Daftar setiap agen yang dijalankan tim Anda dan tentukan satu pemilik manusia untuk masing-masing agen.
- Tulis satu profil izin atau kebijakan sandbox per peran, mulai dari read-only.
- Uji setiap profil dengan
codex sandboxatausbx policy checksebelum peluncuran. - Bungkus atau gateway setiap server MCP; jangan biarkan server stdio tanpa sandbox.
- Kunci profil secara terpusat dengan
requirements.tomlatau kebijakan organisasi. - Wajibkan adanya tugas untuk setiap eksekusi agen, agar setiap eksekusi memiliki alasan dan penanggung jawab.
- Arahkan hasil ke status tinjauan manusia sebelum merge.
- Jauhkan secret dari teks tugas, instruksi, dan Skills; ikat per runtime.
Daftar periksa pengamanan secret kami membahas langkah 8 lebih dalam.
Kesimpulan
Agen adalah pelaku, jadi mengaturnya berarti lebih dari sekadar mengisolasi proses. Sandbox Codex dan AI Governance Docker kini memberi Anda jawaban kuat untuk batasan filesystem, jaringan, dan alat. Kepemilikan, niat, dan tinjauan tetap membutuhkan tempat berpijak. Pilih sandbox, tulis profil pertama Anda, lalu hubungkan agen Anda ke Sharkly agar setiap eksekusi dimulai dari sebuah tugas dan berakhir dengan persetujuan seseorang.
FAQ
Apa perbedaan antara tata kelola agen AI dan keamanan agen AI?
Keamanan adalah lapisan penegakan: sandbox, kebijakan jaringan, pembatasan alat. Tata kelola mencakup lapisan itu plus keputusan di sekitarnya: siapa yang boleh menjalankan agen mana, siapa yang menyetujui eskalasi, dan siapa yang menerima hasilnya.
Apakah sandbox Codex berfungsi tanpa Docker?
Ya. Codex menggunakan sandbox milik masing-masing sistem operasi (Seatbelt, bubblewrap dengan seccomp, atau MXC) dan menjalankan perintah di lingkungan Anda yang sudah ada, bukan di dalam container.
Dapatkah saya melakukan sandbox pada server MCP di Codex?
Ya, tetapi tidak secara bawaan. Codex tidak melakukan sandbox terhadap perintah yang memulai server MCP stdio. Anda membungkusnya dengan codex sandbox --permission-profile <name> -- di dalam command dan args server tersebut.
Apa yang dicatat oleh Docker AI Governance?
Docker AI Governance mencatat keputusan kebijakan sandbox dan peristiwa sesi dengan principal, action, target, decision, dan time. Docker menyatakan bahwa catatan tersebut berisi metadata tata kelola, bukan isi prompt atau respons.
Apakah saya memerlukan sandbox dan papan tugas sekaligus?
Keduanya menjawab pertanyaan yang berbeda. Sandbox membatasi apa yang boleh dilakukan suatu perintah. Tugas mencatat mengapa eksekusi terjadi, siapa pemiliknya, dan siapa yang meninjau hasilnya. Tim dengan lebih dari satu agen biasanya memerlukan keduanya.
Dapatkah agen menyetujui eskalasinya sendiri?
Tidak pada kedua desain tersebut. Di Codex, harness yang memutuskan, dengan menanyakan kepada pengguna atau mengarahkan ke tinjauan otomatis. Di Docker, aturan konfirmasi dan kebijakan default-deny yang memutuskan, bukan agen.


