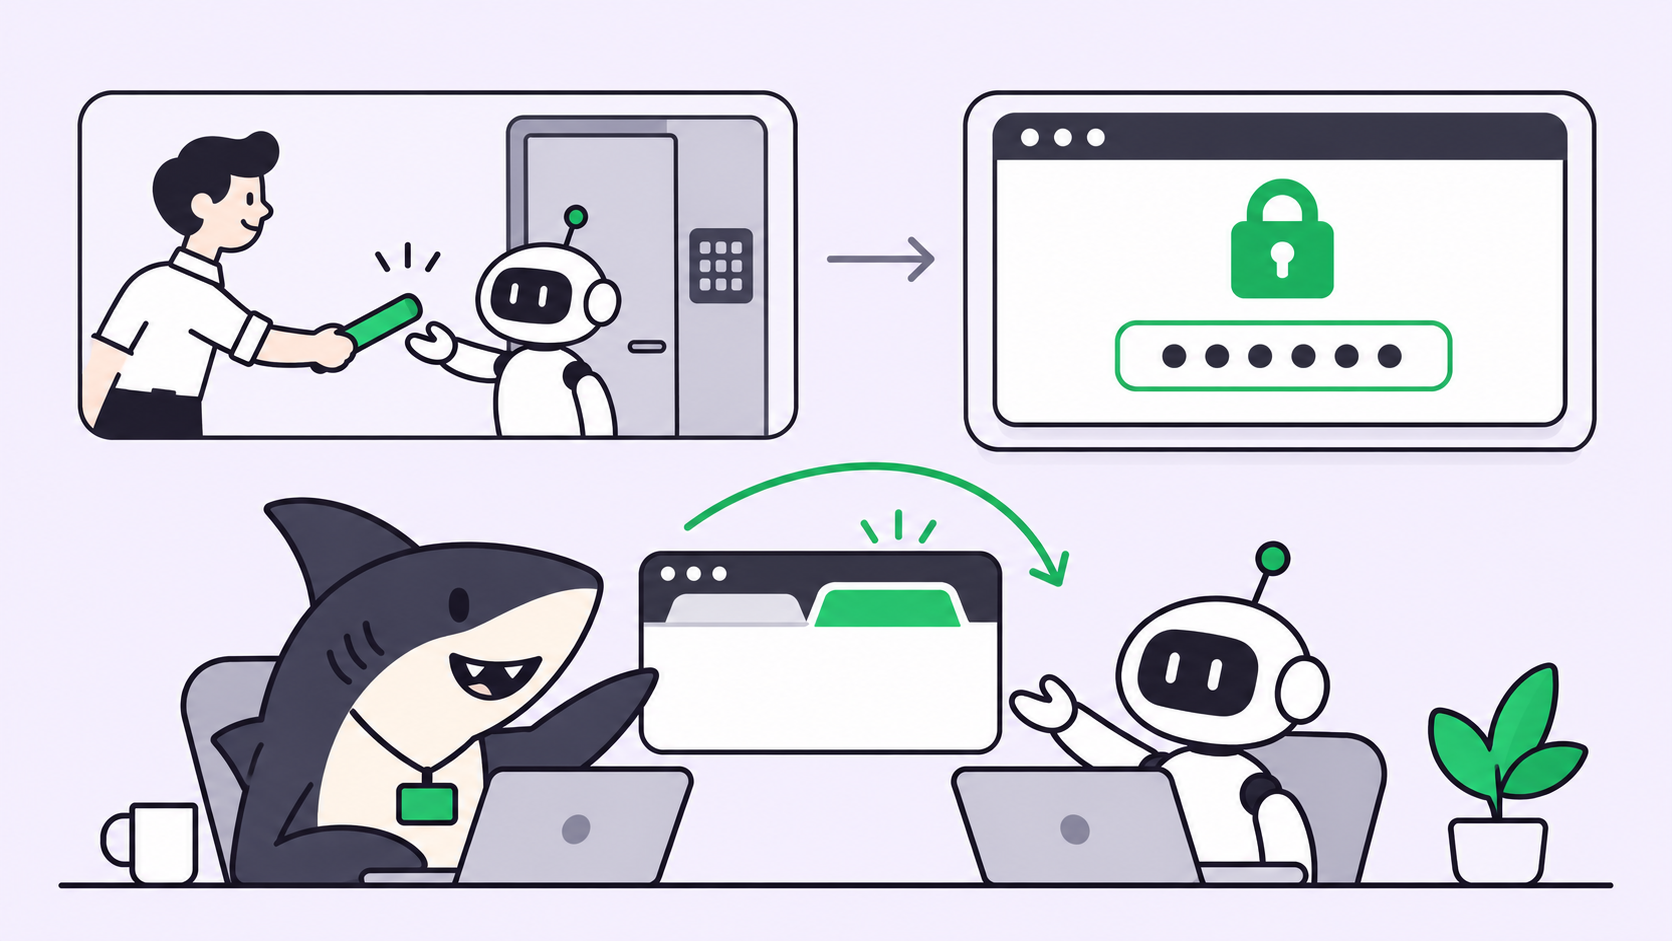
Untuk membuat agen AI dapat bekerja di tools tanpa API, berikan agen browser yang sudah Anda gunakan untuk login, melalui MCP server yang mengendalikan tab sungguhan. Agen membaca halaman, mengklik, mengetik, dan merekam bukti, lalu mengembalikan tab kepada Anda untuk login, 2FA, dan pembayaran. Tetapkan setiap pekerjaan sebagai task dengan kriteria selesai yang jelas, agar ada orang yang memverifikasi hasilnya sebelum apa pun dinyatakan final.
Setiap tim punya satu tool yang tidak bisa dijangkau agen: portal vendor tanpa tombol ekspor, panel admin internal, atau dashboard yang API-nya tidak menyediakan pengaturan yang Anda butuhkan. Coding agent Anda bisa me-refactor sebuah service dalam sepuluh menit, lalu macet di form yang harus diisi manual oleh seseorang.
Mengapa tools tanpa API menghambat agen AI
Agen bertindak melalui tools. MCP, Model Context Protocol, adalah standar terbuka yang memungkinkan agen memanggil tool eksternal melalui satu antarmuka. Ketika sebuah produk punya API, seseorang bisa membungkusnya dalam MCP server. Namun banyak pekerjaan berada di tempat yang tidak tersedia pembungkusnya:
- Portal vendor dan partner yang hanya menawarkan web UI
- Panel admin internal tanpa endpoint publik
- Halaman pengaturan SaaS yang tidak tercakup API vendor
- Dashboard di mana angka yang Anda butuhkan hanya tampil di layar, tidak ada di ekspor mana pun
- Alur yang dipagari single sign-on, 2FA, atau captcha
Jawaban lama itu rapuh. Script headless rusak saat terjadi redesign berikutnya dan tidak bisa mempertahankan sesi Anda, sementara menyalin data secara manual membuat manusia tetap menjadi lapisan integrasi.
Pendekatan browser yang sudah login
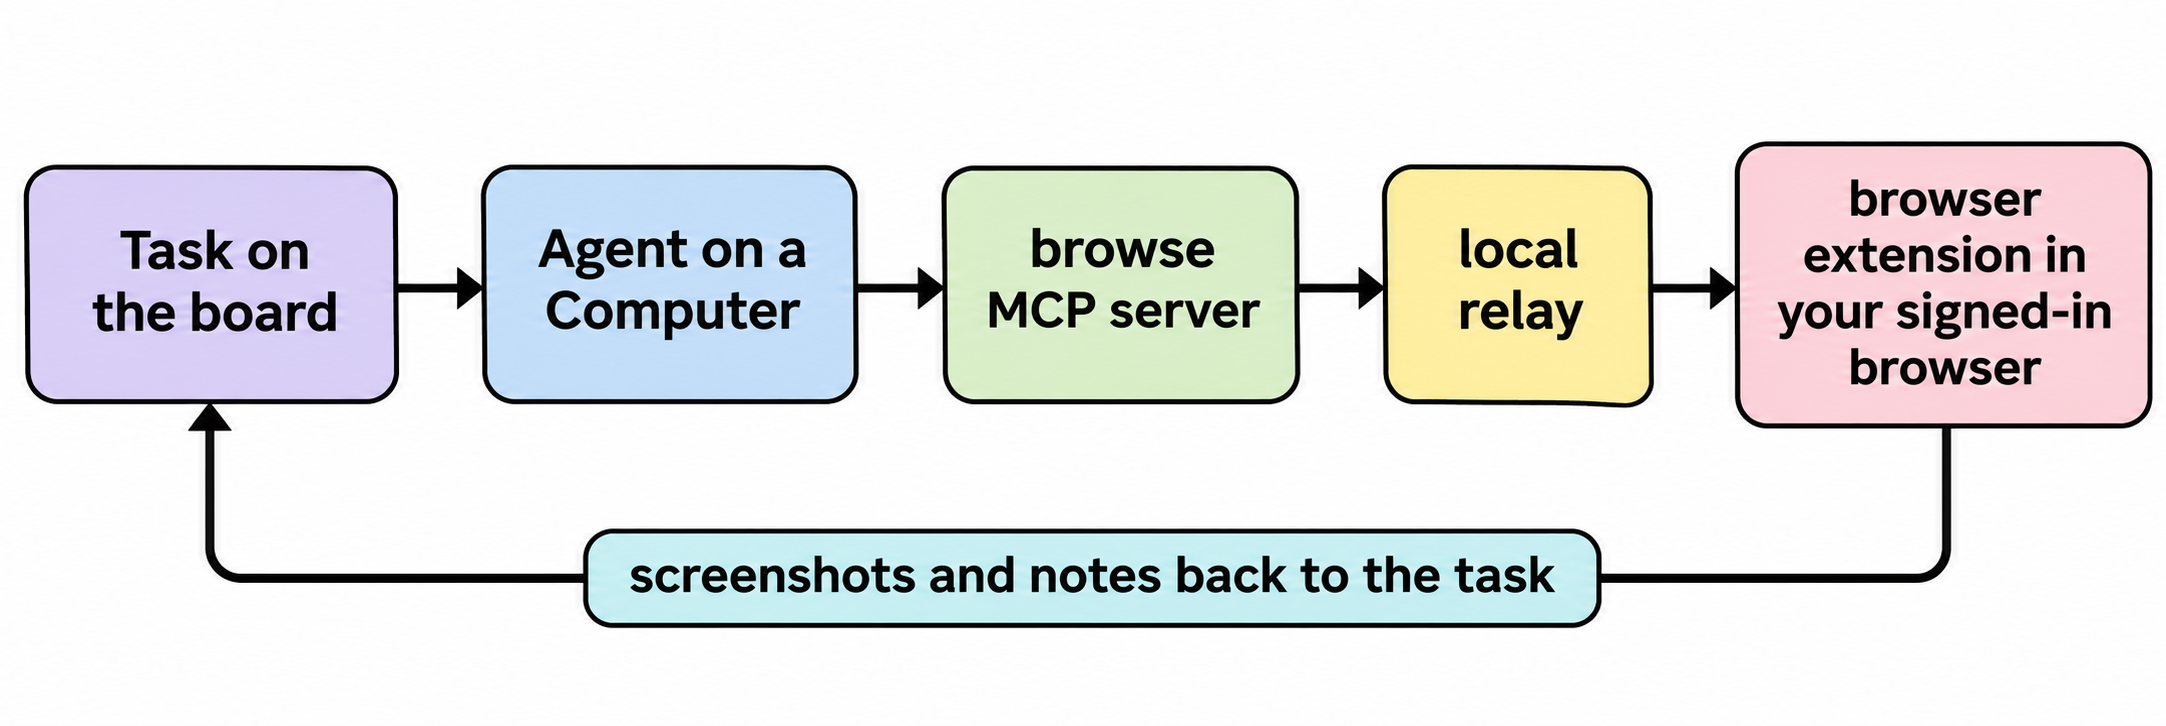
Pendekatan browser yang sudah login berarti agen mengendalikan tab sungguhan di browser sehari-hari Anda, dengan login yang sudah ada, melalui browser extension dan MCP server lokal. Agen tidak pernah memegang password Anda. Ia bekerja di dalam sesi yang sudah Anda buka, dan berhenti di halaman login, permintaan 2FA, atau pembayaran sampai ada orang yang mengonfirmasi.
Cara OpenCode Browse memungkinkan agen menggunakan browser Anda
Browse adalah "sebuah MCP server dan Chromium extension" dari tim OpenCode. Repository sumbernya berlisensi MIT, dan rilis 0.1.0-nya dirilis pada 16 November 2026. Ia bekerja di Chrome, Edge, Brave, Arc, Helium, Vivaldi, Opera, dan Chromium, serta dengan OpenCode, Claude Code, Codex, Cursor, Zed, dan MCP client lainnya.
Instal di komputer tempat agen Anda berjalan:
# macOS / Linux
curl -fsSL https://opencode.ai/browse/install | bash

# or through npm, then register it with specific agents
npm i -g @opencode/browse
browse install -a claude codex
browse install menambahkan MCP server ke konfigurasi level user setiap agen (misalnya ~/.claude.json untuk Claude Code dan ~/.codex/config.toml untuk Codex), lalu melakukan pairing dengan extension. Pairing menggunakan kode sekali pakai yang kedaluwarsa setelah 10 menit, dan setiap browser mendapat key sendiri.
Agen membuka tab di latar belakang, dikelompokkan dan diciutkan agar tidak mengganggu Anda, dan bekerja melalui tools berikut:
| Tool | Yang dilakukan agen dengannya |
|---|---|
navigate, tabs |
Membuka halaman di tab latar belakang baru, atau memberi nama tab untuk digunakan ulang |
snapshot |
Membaca kerangka ringkas halaman beserta referensi elemen |
click, fill, type, select |
Bertindak pada sebuah ref, dengan input berkecepatan manusia |
screenshot, recording |
Menangkap layar atau merekam tab menjadi video |
network, console |
Merekam trafik (kredensial disamarkan) dan error console |
handoff |
Meminta Anda mengerjakan bagian yang hanya bisa dilakukan manusia |
Anda juga bisa "meminjamkan" tab yang terbuka melalui tombol di toolbar; mengklik lagi akan mengambilnya kembali.
Apa yang terjadi di halaman login, permintaan 2FA, atau pembayaran?
Agen memanggil handoff. Kartu kecil akan muncul di halaman dengan origin situs tersebut. Anda login, menyetujui permintaan, atau mengonfirmasi pembayaran, lalu mengklik Continue. Hanya klik sungguhan pada kartu atau tombol toolbar yang bisa menyelesaikan handoff, sehingga halaman tidak bisa memalsukannya. Browse melaporkan Cloudflare dan tembok captcha serta meminta agen menyerahkannya kepada Anda; ia tidak pernah menyelesaikannya sendiri.
Bisakah Anda membatasi situs yang dikunjungi agen?
Sebagian bisa. Tab yang dibuka dengan allowedOrigins membatasi navigasi serta tab dan popup yang dibuka agen. Tab yang dibuka sebagai readOnly menolak klik, pengetikan, dan navigasi. README-nya jujur soal batasannya: ini adalah "guardrail, bukan batasan data." Permintaan yang dibuat halaman dengan inisiatifnya sendiri tidak difilter. Sarannya: "untuk halaman yang tidak ingin Anda biarkan agen membacanya, jangan buka halaman itu di browse."
Menjalankan pekerjaan browser sebagai task di Sharkly
Browse memberi satu agen "tangan" di browser Anda. Begitu beberapa agen berbagi portal, Anda perlu tahu siapa mengerjakan apa dan siapa memverifikasi hasilnya. Itulah lapisan yang ditambahkan Sharkly di sekitar agen yang sudah Anda jalankan:
- Pilih Computer-nya. Di Sharkly, Computer adalah host terhubung tempat sebuah Agent berjalan; ia menyediakan file, kredensial, dan tools yang dibutuhkan pekerjaan. Instal Browse di Computer tersebut dengan user OS yang sama dengan yang menjalankan Sharkly local service, sehingga konfigurasi level user milik agen mencakup server
browse. - Pertahankan Agent di host tersebut. Browse berjalan di tempat agen berjalan, jadi kaitkan pekerjaan portal dengan Computer yang browsernya menyimpan sesi tersebut. Lihat Computers di Sharkly untuk perbandingan host lokal versus server.
- Tulis task seperti surat perintah kerja. Sebutkan portalnya, perubahan persis yang diminta, dan kriteria selesai yang bisa diverifikasi reviewer ("daftar invoice menampilkan 40 baris bertanggal Oktober; lampirkan screenshot filter dan jumlahnya").
- Tugaskan task kepada Agent. Saat berjalan, agen akan membaca judul task, deskripsi, komentar terbaru, instruksi Agent, dan Skills.
- Minta bukti pada task. Instruksi Agent bisa mengarahkan Agent untuk menyimpan screenshot dan melampirkannya ke laporannya dengan
sharkly task comment <task-id> --attachment <file>.
Menyerahkan login ke manusia tanpa menghentikan jalannya agen
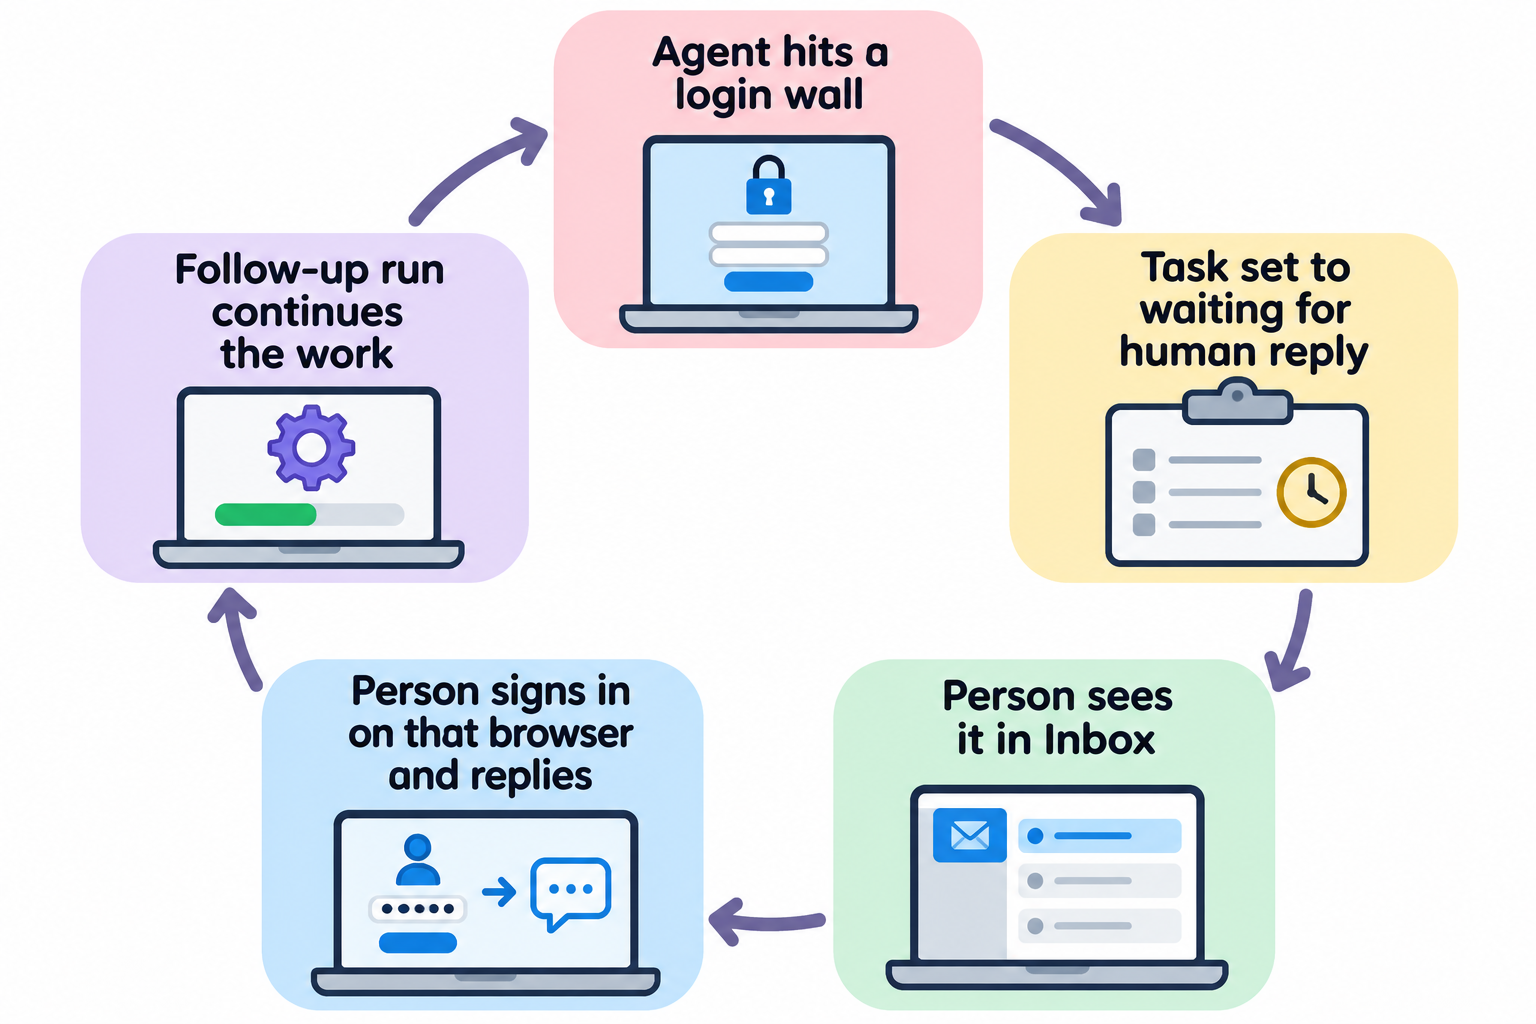
Sebuah handoff menunggu seseorang di depan browser tersebut; jika tidak ada, run akan menganggur sampai timeout per task-nya tercapai. Siklus yang lebih rapi adalah membiarkan agen berhenti dan bertanya melalui task.
Agen menemui halaman login, memposting komentar ("Sesi portal vendor berakhir; silakan login di browser Computer, lalu balas"), dan membiarkan task menunggu balasan manusia. Sesuai dokumentasi eksekusi, sinyal tersebut masuk ke Inbox, tempat penanggung jawab membuka task dan menjawab dalam konteksnya. Anda login sekali di browser tersebut, membalas di task dengan @ mention kepada Agent, dan run lanjutan akan melanjutkan pekerjaan dengan sesi yang tetap terjaga.
Sesi di browser sungguhan bertahan lama, jadi satu kali login biasanya mencakup banyak task. Simpan handoff langsung untuk momen ketika Anda memang sedang di depan keyboard, misalnya pembayaran yang ingin Anda awasi.
Berhenti sebelum langkah yang tidak bisa dibatalkan
Untuk setiap aksi yang mengirimkan, membayar, atau menghapus, tuliskan titik berhenti itu ke dalam task. Agen mengisi form, melampirkan screenshot kondisi terisi, dan menunggu review. Seorang orang memeriksa buktinya dan melepaskan langkah terakhir melalui komentar. Kami membahas pola ini di approval gates untuk coding agent dan sisi biayanya di review queue untuk browser agent.
Risiko yang perlu diantisipasi
- Prompt injection. Browse "mengasumsikan bahwa apa yang dibaca agen (halaman web, email) bisa mencoba mengarahkannya." Baca prompt injection dan agent guardrails sebelum mengarahkan agen ke email masuk atau antrian dukungan.
- Apa yang keluar dari komputer Anda. Browse menyatakan tidak ada yang keluar dari komputer Anda kecuali yang dikirim agen Anda ke penyedia modelnya. Screenshot dan teks halaman dikirim ke penyedia tersebut, jadi jauhkan layar penggajian dan data pelanggan dari tab yang dikendalikan agen.
- Penyamaran hanya sebagian.
fillmenyembunyikan nilai hanya pada kolom password dan one-time code. Perekaman jaringan menyamarkan kredensial berdasarkan nama dan bentuknya, sehingga rahasia yang berada di kolom dengan nama biasa tetap bisa lolos. - Bilah debugging. Browse mengendalikan tab melalui debugger API Chrome, sehingga browser menampilkan bilah "started debugging". Mengklik Cancel akan memutus koneksi Browse dari semua tab.
Browser agent vs API vs computer use: kapan menggunakan masing-masing
Gunakan API atau MCP server yang dibangun di atasnya setiap kali tool menyediakannya: lebih cepat, lebih murah untuk diverifikasi, dan tidak rusak saat terjadi redesign. Gunakan browser yang sudah login ketika pekerjaan hanya ada di web UI, terutama di balik single sign-on. Gunakan computer use penuh ketika pekerjaan keluar dari browser, misalnya aplikasi desktop, dan terima beban review yang lebih tinggi; pandangan kami tentang mengatur agen computer-use membahas kasus tersebut.
| Opsi | Paling cocok untuk | Biaya utama |
|---|---|---|
| API atau MCP server | Tools dengan endpoint terdokumentasi | Membangun atau mencari pembungkusnya |
| Browser yang sudah login (Browse) | Portal khusus web, dashboard bertembok SSO | Review hasil di layar |
| Computer use penuh | Aplikasi desktop dan pekerjaan lintas aplikasi | Run lebih lambat, review lebih berat |
Kesimpulan
Tools tanpa API berhenti menjadi tembok begitu agen bisa bekerja di browser yang sudah Anda gunakan untuk login. Browse adalah satu cara terbuka berlisensi MIT untuk melakukannya, dengan handoff yang menjaga login, 2FA, dan pembayaran tetap di tangan Anda. Bagian yang menjaganya tetap aman dalam skala tim adalah pekerjaan di sekitarnya: satu task per pekerjaan, kriteria selesai yang jelas, bukti yang dilampirkan, dan orang yang melepaskan langkah terakhir. Pilih satu portal yang tim Anda kunjungi setiap minggu, tuliskan sebagai task, dan tugaskan kepada sebuah Agent di Sharkly.
FAQ
Bisakah agen AI menggunakan situs web yang tidak punya API?
Bisa. Dengan browser MCP server seperti Browse, agen membaca dan beraksi di halaman sungguhan di browser Anda, menggunakan sesi yang sudah Anda buka. Ia tidak membutuhkan API key untuk situs tersebut, hanya extension, server lokal, dan login Anda.
Apakah OpenCode Browse open source?
Repository Browse bersifat publik dengan lisensi MIT. Rilis 0.1.0-nya dirilis pada 16 November 2026.
Apakah agen bisa melihat password saya?
Tool fill milik Browse menyembunyikan nilai yang diketik ke kolom password dan one-time code, dan handoff memungkinkan Anda mengetik kredensial sendiri. Namun agen tetap melihat teks halaman dan screenshot, jadi jauhkan halaman sensitif dari tab yang dikendalikan agen.
Coding agent mana saja yang bekerja dengan Browse?
Browse menyebutkan OpenCode, Claude Code, Codex, Cursor, dan Zed, dan browse install menulis konfigurasi untuk lebih dari 30 MCP client. MCP client stdio apa pun bisa menjalankan browse mcp.
Bisakah agen berjalan di server sementara browser saya ada di laptop?
Bisa. Jalankan browse install --remote di host milik agen dan hubungkan extension melalui jaringan. Browse tidak mengenkripsi tautan itu sendiri, jadi gunakan jaringan terenkripsi seperti Tailscale atau WireGuard.


