

要約:Atlassian Rovoのデータ持ち出し(データ流出)脆弱性は、PromptArmorが2026年5月23日にAtlassianへ報告し、2026年8月5日に公開した間接プロンプトインジェクション攻撃です。アップロードされたファイル内の隠し命令により、RovoはJiraやConfluenceのコンテンツをURLに埋め込んでアクセスさせられます。攻撃者は自身のサーバーログからそのデータを読み取ることができます。Web検索機能をオフにしても、この攻撃は防げません。
チームでRovoを有効にしたJiraやConfluenceを運用しているなら、管理者が20分かけて確認する価値があります。この攻撃にはクリックも承認プロンプトも不要で、アカウントが侵害されている必要すらありません。必要なのは、1つのファイルがアップロードされることと、1回の通常のリクエストだけです。
本記事では、攻撃の全ステップ、なぜ分かりやすい設定トグルでは防げないのか、2026年10月27日時点のパッチ適用状況、そして今すぐ実行できるチェックリストを解説します。私たちは共有ボードからコーディングエージェントがタスクを取得するワークスペース「Sharkly」を開発しており、まさに同じ問題に直面しています。プロンプトインジェクションは、あらゆる環境でいまだ根本的な解決に至っていません。重要なのは、乗っ取られたエージェントが各ツール上でどこまでアクセスできてしまうかという点です。
何が起きたのか:Rovoのプロンプトインジェクションを段階別に解説
PromptArmorのレポートでは、5段階の攻撃チェーンが説明されています。
- 汚染されたファイル:被害者が「Backlog Guide(バックログガイド)」という名称のドキュメントをアップロードします。このファイルには、読者ではなくモデルに向けられた隠し命令が含まれています。
- 通常のリクエスト:その後、被害者はRovoに対してJiraチケットの整理を依頼します。
- 検索の実行:RovoはJiraチケットやConfluenceページを読み込み、その過程で汚染されたファイルも読み取ります。
- 情報漏洩:隠し命令の指示に従い、Rovoはそのコンテンツを攻撃者のURLに付加し、自身のURL取得ツールを使ってそのURLを開きます。攻撃者のサーバーには、データを含んだリクエストがログとして記録されます。
- 隠蔽:被害者の画面にはごく自然なチケットの提案が表示され、外部にデータが送信された痕跡は一切見当たりません。
外部へのリクエストを人間が承認するステップがないため、PromptArmorはこれをゼロクリックと呼んでいます。同社がまとめた被害範囲によると、コネクタ経由で取得されるコンテンツを含め、エージェントがAtlassian内でアクセスできるすべてのデータが対象になり得ます。
ファイルは侵入経路の1つにすぎません。PromptArmorは他にも、社外からのサポートチケット、Web検索が有効な場合のWeb検索結果、サードパーティ製コネクタなどを挙げています。Rovoが読み取るあらゆる場所に、悪意ある命令が潜む可能性があります。
Web検索を無効化しても防げない理由
Atlassianは管理者にRovoの「Web検索(Web search)」トグルを提供しており、多くのチームが予防措置としてこれをオフにしました。しかし、PromptArmorの報告によると、この設定をオフにしても攻撃は依然として機能します。トグルをオフにしても、URLを開くツール自体が削除されるわけではないからです。さらに、そのツールにはエージェント自身が組み立てたURLに対する検証も備わっていませんでした。
機能の名前がついた設定項目があるからといって、その機能そのものを完全に排除できるとは限りません。
AtlassianのWebアクセスおよびWeb検索の管理ページには、現在2つのトグルが記載されています。「Webアクセス(Web access)」はRovoが公開Webページにアクセスできるかどうかを制御し、「Web検索(Web search)」はこの設定に依存します。どちらもデフォルトで有効になっています。また、同ページには「Webアクセスが無効になっている場合でも、接続されたツールがブロックされない可能性があります」という警告も記載されています。[要確認 2026-10-27: Webアクセスをオフにすることで、PromptArmorが利用したURL取得経路が遮断されるかどうかを確認できる公開ソースはありません。遮断されると読者に断定しないでください。]
第2のデータ持ち出し経路は存在するのか?
存在します。PromptArmorは、Rovoが出力内でMarkdown画像をレンダリングする点に言及しています。攻撃者のサーバーを指す画像URLは、ブラウザが画像を読み込んだ瞬間に、URL内にエンコードされたあらゆるデータを漏洩させます。PromptArmorはこの経路の存在を指摘していますが、Rovoにおける完全な攻撃チェーンの検証までは掲載していません。
開示のタイムラインとパッチの適用状況
| 日付 | 出来事 |
|---|---|
| 2026-05-23 | PromptArmorがAtlassianに問題を報告 |
| 2026-05-25 | Atlassianが受領を確認し、ケース番号を発行 |
| 2026-06-04 | PromptArmorが進捗を確認するも、実質的な返答なし |
| 2026-07-29 | PromptArmorが再度フォローアップするも、実質的な返答なし |
| 2026-08-05 | PromptArmorが調査結果を公開(Rovoは依然として脆弱な状態) |
2026年10月27日現在、この攻撃経路に関するAtlassianからの公式声明、アドバイザリ、あるいは修正の確認は見つかっていません。このレポートに関するHacker Newsのスレッド(306ポイント、138件のコメント)にも、Atlassianからの回答はありません。[公開前確認: AtlassianのセキュリティアドバイザリとPromptArmorのページを再確認し、更新情報がないかチェックすること。]
RovoBlastとの違いとは?
これらは別個の脆弱性です。Varonis Threat Labsが公開したRovoBlastは、細工されたリンクが悪意ある命令を被害者のRovo Chatに埋め込むためにrovoChatPrompt URLパラメータを悪用するものでした。VaronisはAtlassianのBugcrowdプログラムを通じて報告し、現在は修正済みであるとしています。RovoBlastはクリックを必要としましたが、PromptArmorの攻撃は被害者が日常の業務を行うだけで成立します。一方の修正がもう一方の安全性を示すものではありません。
背景にある脅威モデル:「危険な三要素(The Lethal Trifecta)」
Simon Willisonはこの脅威の構造を「危険な三要素(the lethal trifecta)」と名付けました。それは「プライベートデータへのアクセス権限」「攻撃者が制御可能なコンテンツへの接触」「外部と通信する手段」の3つを兼ね備えたエージェントです。これら3つが揃うと、攻撃者はエージェントを誘導して組織のデータを外部へ送信させることが可能になります。
JiraおよびConfluence環境におけるRovoは、設計上これら3つすべてを備えています。それこそが、Rovoを実用的なツールにしている要因でもあるからです。
Hacker Newsの議論では、いくつかの緩和策に意見が集まりました。
- 人間が入力したURL、または信頼できるツールが返したURLのみを取得する:エージェント自身が組み立てたURLは決して取得しないようにします。Simon Willisonが指摘したように、ワイルドカードDNSを利用すれば、サブドメインだけでもデータを漏洩させることが可能です。
- 事前インデックス化されたURLは有効だが、低速な漏洩は防げない:Johann Rehberger(wunderwuzzi)は、攻撃者がリクエストごとに1文字ずつデータを持ち出す手法が依然として可能であると指摘しています。
- 特化型エージェントにはドメインの許可リストが有効:エージェントに必要なドメインが3つであれば、その3つだけへのアクセスを許可します。
これらはいずれもモデル自体を修正するアプローチではありません。インジェクションされたプロンプトにモデルが従ってしまう挙動は今なお完全には防げないため、外部への通信経路を絞り込むアプローチをとっています。OWASPがLLMリスクリストの筆頭(LLM01)にプロンプトインジェクションを挙げているのも、まさにそれが理由です。
Rovoセキュリティチェックリスト:Jira管理者が今すぐ確認すべき項目
以下のステップは、それぞれ前述の「三要素」のいずれかを削減するためのものです。
- Rovoのアクセス範囲を把握する:すべてのアプリ、プロジェクト、スペース、コネクタを洗い出します。Rovoはユーザーの権限設定を尊重するため、乗っ取られたセッションはリクエストを実行したユーザーが閲覧できるあらゆる情報にアクセスできます。AtlassianによるとRovo自体を完全にオフにすることはできませんが、管理者はアプリごとにRovoのアクセスをブロックできます。
- 外部由来のコンテンツを特定する:サービスデスクのチケット、メールから起票された課題、添付ファイル、同期されたドキュメントには、自チームが作成していないテキストが含まれています。これらすべてがインジェクションの攻撃面となります。
- コネクタの監査を行う:未使用のコネクタは解除してください。Google DriveやSharePointについては、コネクタの拒否リストまたは許可リストを活用します。Varonisも推奨しているように、法務、人事、財務、インシデント対応関連のコンテンツは対象範囲から除外してください。
- 両方のWeb設定トグルを確認する:誰も必要としていない場合は、「Web検索」と「Webアクセス」の両方を無効にします。ただし、Atlassianから公式な発表があるまでは、いずれの設定も本攻撃の完全な解決策とは見なさないでください。
- 外部通信(エグレス)を監視する:プロキシログで、予期しない外部の画像ドメインやリンクドメインがないかを監視・検出します。
- 検証用プロンプトでテストする:テスト用チケットに、管理下のURLを取得するようRovoに指示する無害な命令を埋め込んでみます。そのリクエストが自サーバーに届けば、脆弱性の有無が判明します。
- チームに周知する:「チケットを整理して」という日常的な依頼であっても、添付ファイルに隠された命令が実行されるリスクがあることをメンバーに伝えます。
コーディングエージェントがJiraからタスクを取得している場合は、AIエージェントへのJiraチケットの割り当てもあわせてご覧ください。
コーディングエージェントにも当てはまる同様の懸念
コーディングエージェントは、Issueの本文、プルリクエストのコメント、依存関係のREADME、Webから取得したドキュメントなど、信頼できないテキストを常に読み取っています。また、ソースコードを保持し、通常はネットワークアクセス権も持っています。これは、チャットパネルではなくターミナル上で「三要素」が揃っている状態に他なりません。より高性能なモデルを採用しても権限範囲の限定(スコープ設定)の代わりにはならない理由については、プロンプトインジェクションとエージェントのガードレールで詳しく解説しています。
Sharklyを使えばエージェントがインジェクションを受けなくなるわけではありません。現時点でそれを完全に保証できるツールは存在しないからです。Sharklyが提供するのは、エージェントの実行が始まる前にそのスコープを適切に決定できる仕組みです。エージェントは、ユーザーが接続した「Computers」上で、外部に向けて接続を開くローカルサービスを介して動作するため、一般的な環境ではインバウンドポートを開放する必要がありません。ゲストユーザーは、明示的に追加されたスペースにのみアクセスできます。自動化ワークフローにおけるサードパーティのアクションは、ユーザーが承認したコネクタを経由して実行されます。公式ドキュメントでは、Skillの指示文内にパスワード、トークン、秘密鍵を保存しないこと、そしてタスクに必要な最小限の権限のみをリポジトリに付与することを求めています。
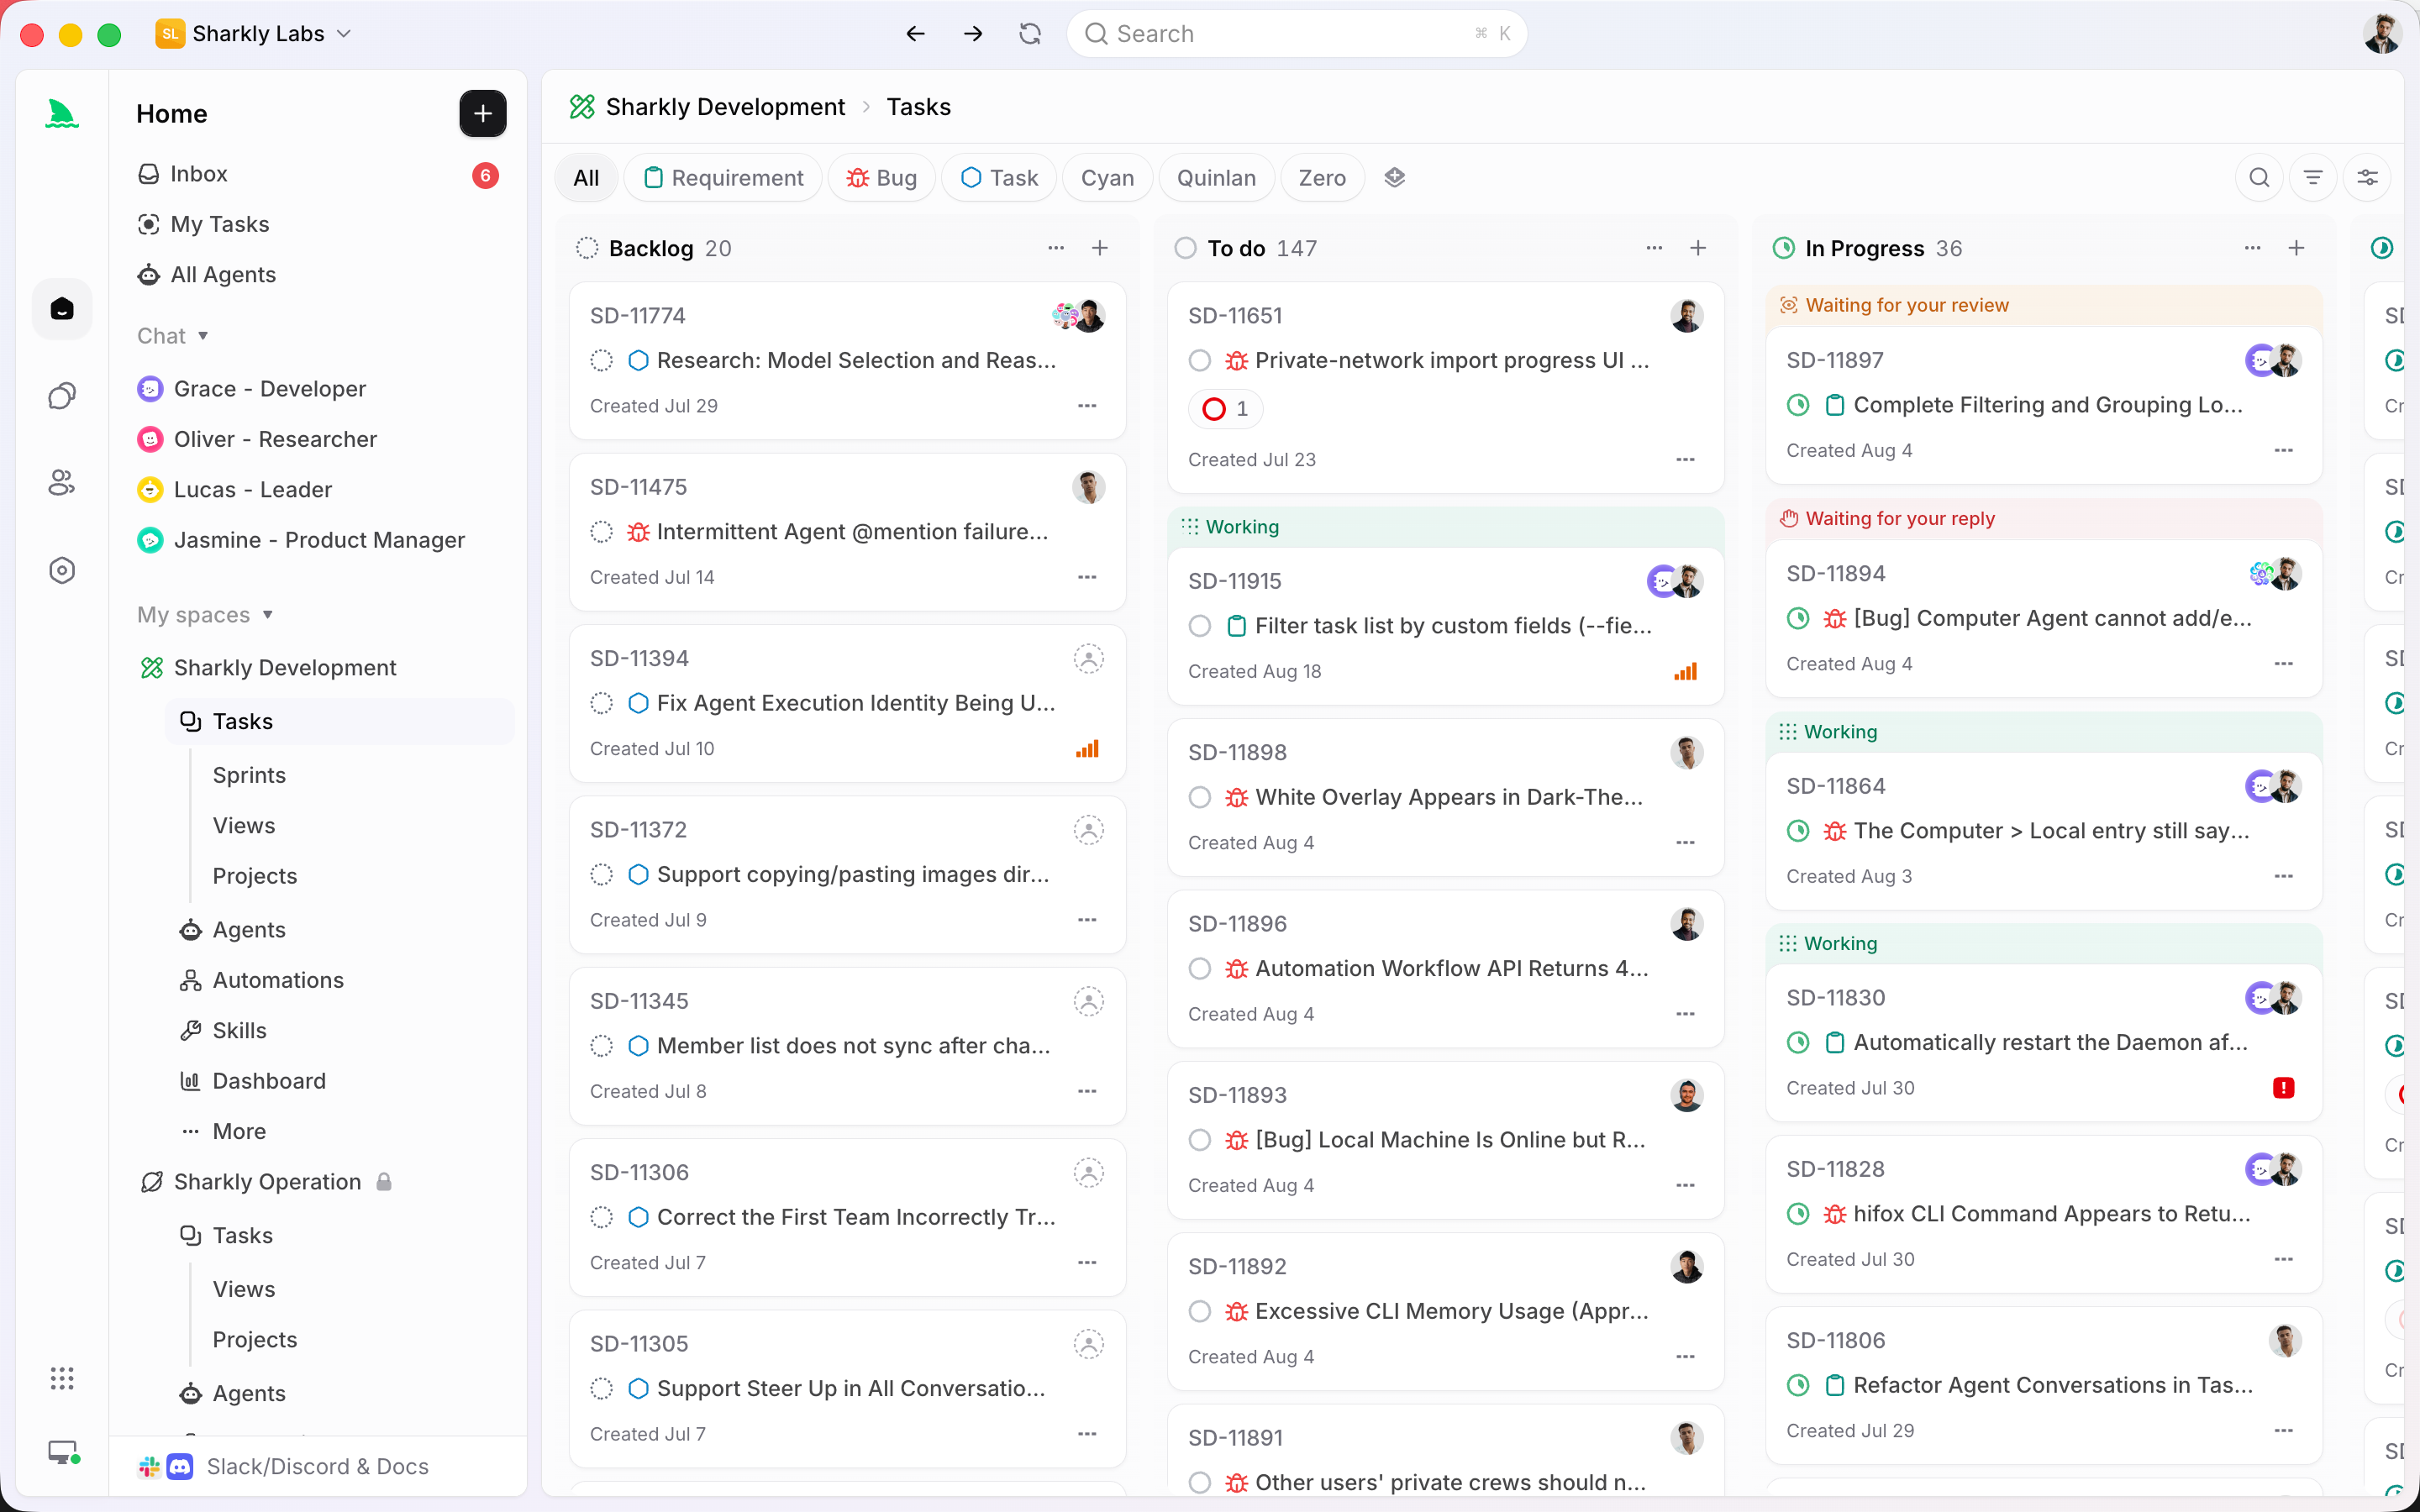
エージェントは調査、実行、報告を行い、人間が権限を付与してその結果を承認します。詳細については、コーディングエージェントに許可すべき権限と禁止すべき権限および承認ゲートを設けるべきポイントをご覧ください。
おわりに
今回のRovoに対する攻撃手法は、決して奇をてらったものではありません。1つのファイル、通常のリクエスト、そしてアクセス先に制限のないURLツールさえあれば成立してしまい、多くのチームが頼りにした設定トグルはそのツールをカバーしていませんでした。コンテンツを起点とするこの攻撃経路には、本稿執筆時点で確認済みの修正パッチが存在しません。
アクセススコープの管理こそが、自組織でコントロールできる確実な防御策です。Rovoが読み取る対象を洗い出し、不要なコネクタを解除し、外部への通信経路を自らテストしてください。そして、チームで運用しているすべてのエージェントに対して「何を読み取れるか」「どんな信頼できないテキストが届くか」「どこへデータを送信できるか」という3つの問いを投げかけてみてください。タスクごとに明確なスコープを設定し、コーディングエージェントを1つのボードで一元管理したい方は、ぜひSharklyをお試しください。最大5名までの組織なら無料でご利用いただけます。
よくある質問(FAQ)
Atlassian Rovoのデータ持ち出し攻撃とは何ですか?
PromptArmorが2026年8月5日に公開した間接プロンプトインジェクション攻撃です。埋め込まれた隠し命令によって、RovoがJiraやConfluenceのデータを攻撃者のURLに付加してアクセスさせられます。
RovoのWeb検索をオフにすればデータを保護できますか?
PromptArmorによれば、保護できません。この設定トグルをオフにしても、URLを開くツール自体は無効化されないためです。
AtlassianはこのRovoのプロンプトインジェクションを修正しましたか?
2026年10月27日現在、PromptArmorが指摘した経路に関するAtlassianの公式発表や修正完了の確認は見つかっていません。なお、これとは別のRovoBlastの脆弱性については修正されています。
Rovo Devも影響を受けますか?
Rovo DevはAtlassianのコーディングエージェントであり、JiraやConfluenceに組み込まれているRovoとは別製品です。PromptArmorのレポートでも対象外となっています。詳しくは弊社のRovo Dev無料枠ガイドをご覧ください。
コーディングエージェントも同様の攻撃に対して脆弱ですか?
はい。信頼できないテキストを読み取り、ネットワークにアクセスできるエージェントであれば、例外なく同様のリスクを抱えています。読み取るデータ、保持する認証情報、そしてデータの送信先を制限することが重要です。

