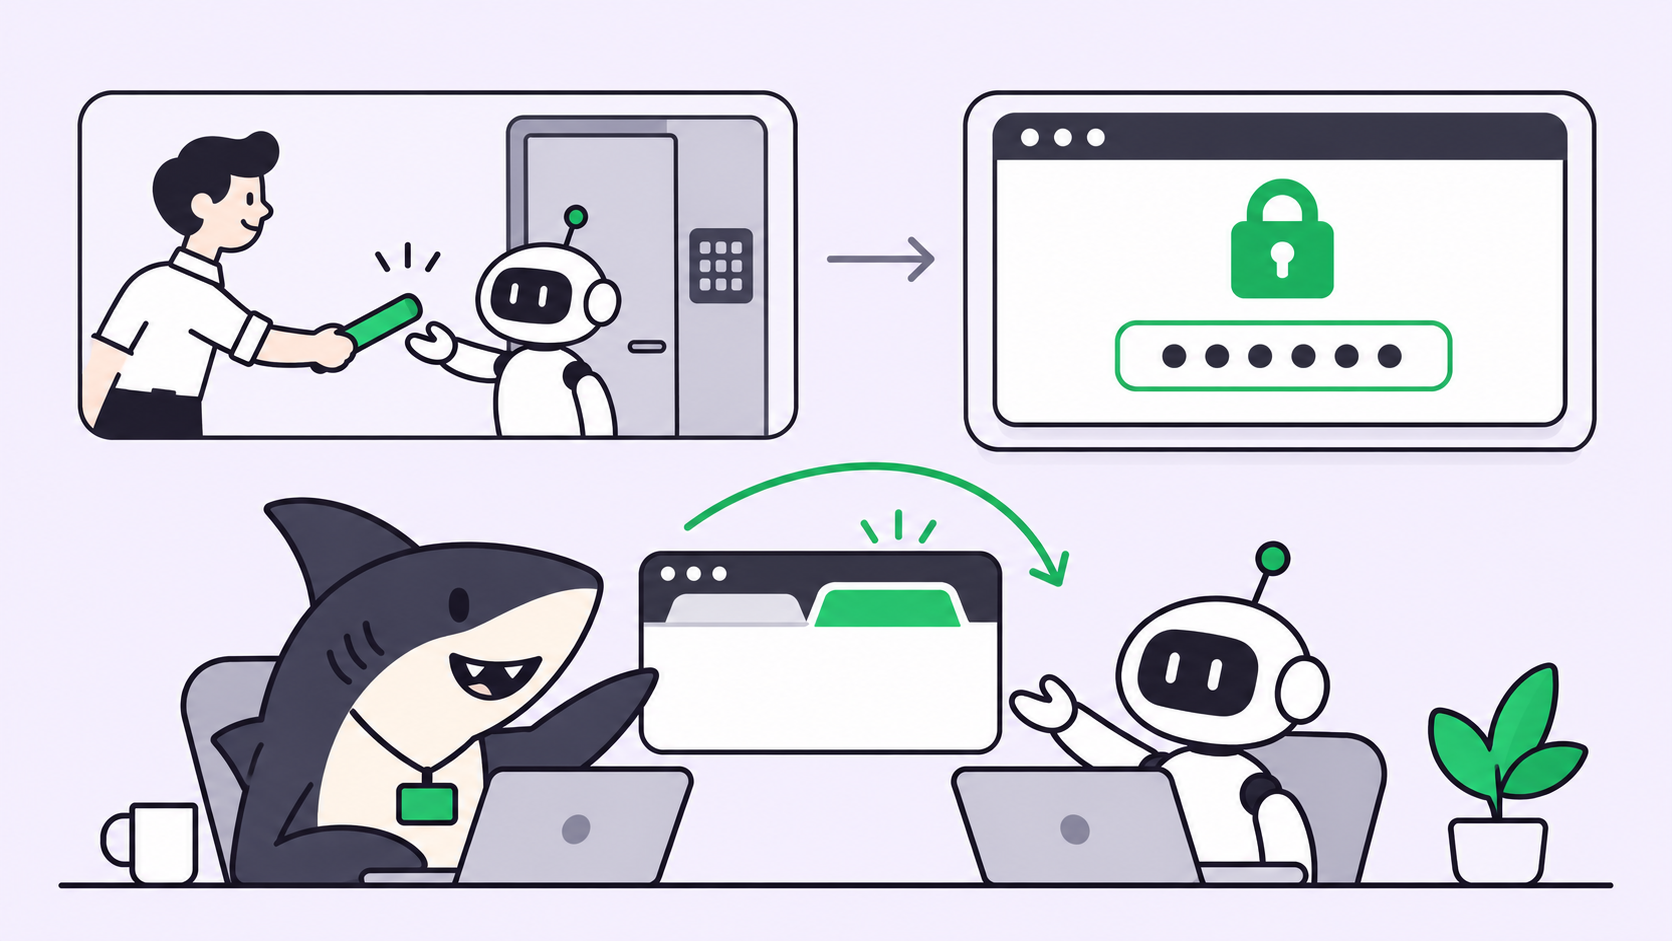
AI ajanlarının API'si olmayan araçlarda çalışabilmesi için, ajanlara gerçek sekmeleri yöneten bir MCP sunucusu aracılığıyla, zaten giriş yapmış olduğunuz tarayıcıyı verin. Ajan sayfaları okur, tıklar, yazar ve kanıt toplar, ardından oturum açma, iki aşamalı doğrulama (2FA) ve ödemeler için sekmeyi size geri devreder. Her işi, net bir "tamamlandı kontrolü" olan bir göreve dönüştürün; böylece bir şey kesinleşmeden önce bir kişi sonucu inceler.
Her ekibin, ajanların ulaşamadığı bir aracı vardır: dışa aktarma düğmesi olmayan tedarikçi portalı, genel erişime kapalı dahili yönetim paneli, ihtiyacınız olan ayarı API'sinin kapsamayan gösterge paneli. Kodlama ajanınız bir servisi on dakikada yeniden düzenler, sonra bir kişinin elle doldurduğu bir formda takılı kalır.
API'si olmayan araçlar neden AI ajanlarını engelliyor?
Bir ajan araçlar aracılığıyla hareket eder. MCP, yani Model Context Protocol, bir ajanın tek bir arayüz üzerinden harici bir aracı çağırmasını sağlayan açık standarttır. Bir ürünün API'si varsa, biri onu bir MCP sunucusuna sarabilir. Ancak işin büyük kışı, sarmalayıcının bulunmadığı yerlerde yaşar:
- Yalnızca web arayüzü sunan tedarikçi ve iş ortağı portalları
- Genel uç noktaları olmayan dahili yönetim panelleri
- Tedarikçinin API'sinin kapsamadığı SaaS ayar sayfaları
- İhtiyacınız olan sayının ekranda göründüğü ancak hiçbir dışa aktarmada yer almadığı panolar
- Tek oturum açma (SSO), 2FA veya captcha ile korunan akışlar
Eski çözümler kırılgandı. Başsız (headless) bir betik bir sonraki yeniden tasarımda bozulur ve oturumunuzu koruyamaz; verileri elle kopyalamak ise kişiyi entegrasyon katmanı olarak tutmaya devam eder.
Giriş yapılmış tarayıcı yaklaşımı
Giriş yapılmış tarayıcı yaklaşımı, ajanın mevcut oturum açmalarınızla, bir tarayıcı eklentisi ve yerel bir MCP sunucusu aracılığıyla günlük tarayıcınızda gerçek bir sekmeyi yönetmesi anlamına gelir. Ajan asla parolanızı elde tutmaz. Zaten açtığınız oturumlar içinde çalışır ve bir kişi onaylayana kadar oturum açma, 2FA istemi veya ödeme noktasında durur.
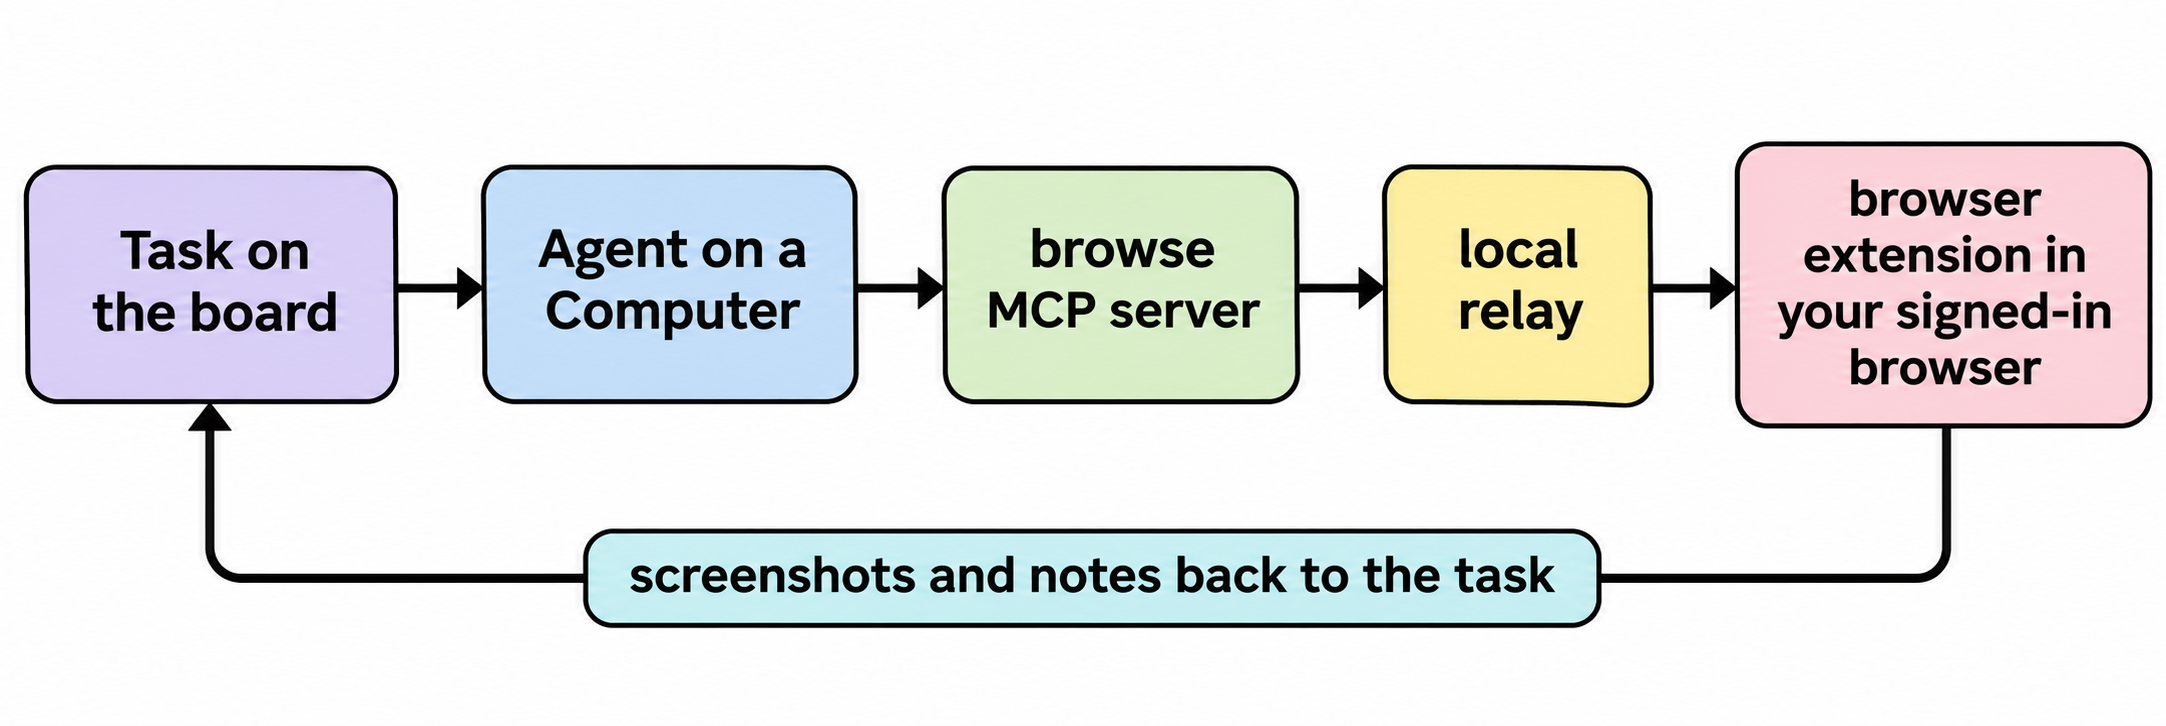
OpenCode Browse, ajanların tarayıcınızı kullanmasını nasıl sağlıyor?
Browse, OpenCode ekibinden "bir MCP sunucusu ve bir Chromium eklentisi"dir. Kaynak deposu MIT lisansı taşır ve 0.1.0 sürümü 16 Kasım 2026'da yayınlandı. Chrome, Edge, Brave, Arc, Helium, Vivaldi, Opera ve Chromium'da; ayrıca OpenCode, Claude Code, Codex, Cursor, Zed ve diğer MCP istemcileriyle çalışır.
Ajanınızın çalıştığı bilgisayara kurun:
# macOS / Linux
curl -fsSL https://opencode.ai/browse/install | bash

# or through npm, then register it with specific agents
npm i -g @opencode/browse
browse install -a claude codex
browse install, MCP sunucusunu her ajanın kullanıcı düzeyi yapılandırmasına ekler (örneğin Claude Code için ~/.claude.json ve Codex için ~/.codex/config.toml), ardından eklentiyi eşleştirir. Eşleştirme, 10 dakika sonra süresi dolan tek kullanımlık bir kod kullanır ve her tarayıcı kendi anahtarını alır.
Ajan, sekmeleri arka planda açar; bunlar gruplandırılır ve yolunuzdan çekilmiş şekilde daraltılır ve şu araçlarla çalışır:
| Araç | Ajan bununla ne yapar |
|---|---|
navigate, tabs |
Yeni bir arka plan sekmesinde sayfa açar veya yeniden kullanmak için bir sekmeyi adlandırır |
snapshot |
Öğe referanslarıyla sayfanın kompakt bir ana hatlarını okur |
click, fill, type, select |
İnsan hızında girdilerle bir referans üzerinde işlem yapar |
screenshot, recording |
Ekranı yakalar veya sekmeyi videoya kaydeder |
network, console |
Trafiki (kimlik bilgileri sansürlenmiş) ve konsol hatalarını yakalar |
handoff |
Yalnızca bir kişinin yapabileceği kısmı sizden ister |
Ayrıca araç çubuğu düğmesiyle açık bir sekmeyi ödünç verebilirsiniz; tekrar tıklamak sekmeyi geri alır.
Oturum açma, 2FA istemi veya ödeme sırasında ne olur?
Ajan handoff çağırır. Sayfada sitenin kaynağını (origin) gösteren küçük bir kart belirir. Siz oturum açar, istemi onaylar veya ödemeyi doğrular, sonra Devam et'e tıklarsınız. Yalnızca karttaki veya araç çubuğu düğmesindeki gerçek bir tıklama bir devri tamamlar; yani bir sayfa bunu taklit edemez. Browse, Cloudflare ve captcha duvarlarını rapor eder ve ajanı bunları size devretmeye yönlendirir; asla bunları kendisi çözmez.
Ajanın ziyaret ettiği siteleri kısıtlayabilir misiniz?
Kısmen. allowedOrigins ile açılan bir sekme, gezinmeyi ve ajanın açtığı sekmeleri ile pencereleri sınırlar. readOnly olarak açılan bir sekme tıklamayı, yazmayı ve gezinmeyi reddeder. README, sınırlar konusunda nettir: bunlar "veri sınırı değil, koruma bariyerleridir." Bir sayfanın kendi başına yaptığı istekler filtrelenmez. Tavsiyesi şu: "bir ajanın okumasını istemediğiniz sayfaları browse'da açmayın."
Tarayıcı işlerini Sharkly'de görev olarak yürütmek
Browse, tek bir ajana tarayıcınızda eller verir. Birden fazla ajan portalları paylaştığında, kimin ne yaptığını ve sonucu kimin kontrol ettiğini bilmeniz gerekir. Tam da bu katmanı, zaten çalıştırdığınız ajanların etrafına Sharkly ekler:
- Bilgisayarı seçin. Sharkly'de bir Bilgisayar (Computer), bir Ajanın çalıştığı bağlı ana makinedir; işin ihtiyaç duyduğu dosyaları, kimlik bilgilerini ve araçları sağlar. Browse'u, Sharkly yerel servisinin çalıştığı aynı işletim sistemi kullanıcısı olarak o Bilgisayara kurun; böylece ajanın kullanıcı düzeyi yapılandırması
browsesunucusunu içerir. - Ajanı o ana makinede tutun. Browse, ajanın çalıştığı yerde çalışır; bu yüzden portal işlerini, oturumları barındıran tarayıcısı olan Bilgisayara sabitleyin. Yerel ve sunucu ana makineleri için Sharkly'de Bilgisayarlar yazısına bakın.
- Görevi bir iş emri gibi yazın. Portalı, yapılacak kesin değişikliği ve gözden geçirenin doğrulayabileceği bir tamamlandı kontrolünü belirtin ("fatura listesi Ekim tarihli 40 satır gösteriyor; filtrenin ve sayının ekran görüntüsünü ekle").
- Görevi Ajana atayın. Çalıştırma, görev başlığını, açıklamayı, son yorumları, Ajan talimatlarını ve Yetenekleri (Skills) alır.
- Görevde kanıt isteyin. Ajan talimatları, Ajana ekran görüntülerini kaydetmesini ve bunları
sharkly task comment <task-id> --attachment <file>komutuyla raporuna eklemesini söyleyebilir.
Çalıştırmayı durdurmadan oturum açmayı bir kişiye devretmek
Bir handoff, o tarayıcıdaki birini bekler; kimse yoksa, çalıştırma görev başına zaman aşımına kadar bekler. Daha temiz bir döngü, ajanın durmasına ve görev üzerinden sormasına izin vermektir.
Ajan oturum açma sayfasına gelir, bir yorum gönderir ("Tedarikçi portalı oturumu sona erdi; Bilgisayarın tarayıcısında oturum açın, sonra yanıtlayın") ve görevi bir insanın yanıtını bekler şekilde bırakır. Yürütme belgelerine göre bu sinyal Gelen Kutusu'na iletilir; sorumlu kişi görevi orada açar ve bağlam içinde yanıtlar. Siz o tarayıcıda bir kez oturum açar, görevde Ajana @ bahsetmesiyle yanıt verirsiniz ve takip eden bir çalıştırma, oturum yerindeyken işe devam eder.
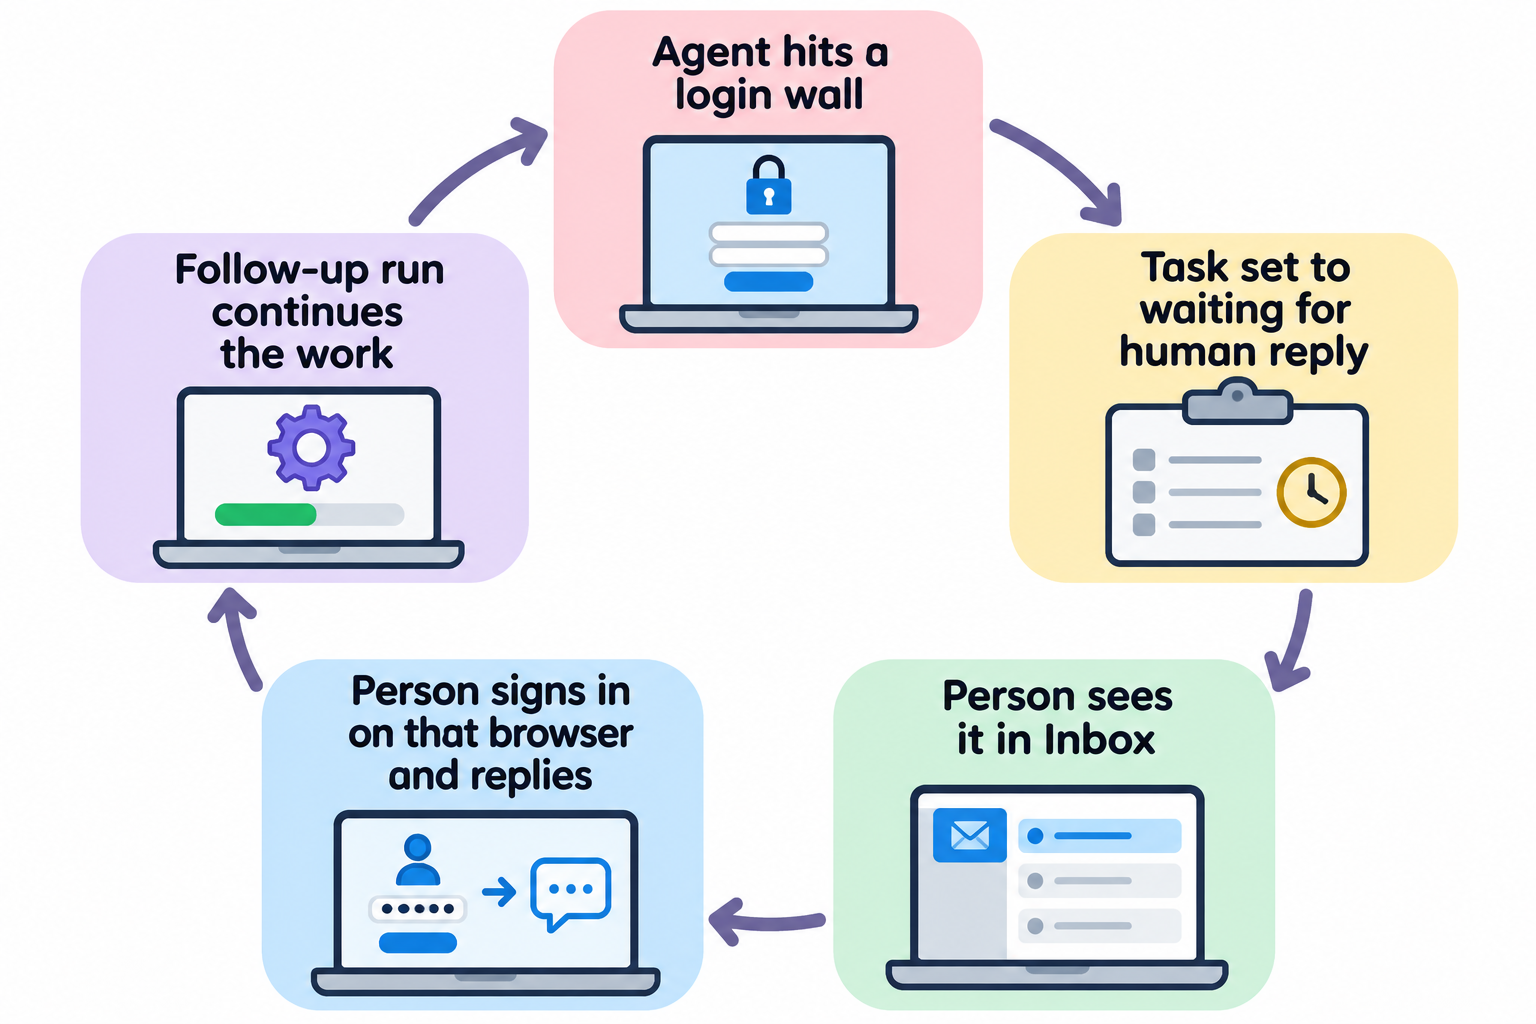
Gerçek bir tarayıcıdaki oturumlar kalıcıdır; dolayısıyla tek bir oturum açma genellikle birçok görevi kapsar. Canlı handoff'u, zaten klavye başında olduğunuz anlar için saklayın; örneğin izlemek istediğiniz bir ödeme gibi.
Geri döndürülemez adımdan önce durun
Gönderen, ödeme yapan veya silen her eylem için durağı göreve yazın. Ajan formu doldurur, doldurulmuş durumun ekran görüntüsünü ekler ve incelemeyi bekler. Bir kişi kanıtı kontrol eder ve son adımı bir yorumla serbest bırakır. Bu deseni kodlama ajanları için onay kapıları yazısında, maliyet tarafını ise tarayıcı ajanı inceleme kuyruğunda ele alıyoruz.
Önceden planlanması gereken riskler
- Prompt injection. Browse, "bir ajanın okuduğu her şeyin (bir web sayfası, bir e-posta) onu yönlendirmeye çalışabileceğini varsayar." Bir ajanı gelen e-postalara veya destek kuyruklarına yöneltmeden önce prompt injection ve ajan koruma bariyerleri yazısını okuyun.
- Bilgisayarınızdan ayrılan şey. Browse'a göre, ajanınızın model sağlayıcısına gönderdikleri dışında hiçbir şey bilgisayarınızdan ayrılmaz. Ekran görüntüleri ve sayfa metinleri o sağlayıcıya gider; bu yüzden bordro ekranlarını ve müşteri kayıtlarını ajan sekmelerinin dışında tutun.
- Maskeleme kısmidir.
fill, değerleri yalnızca parola ve tek kullanımlık kod alanlarında gizler. Ağ yakalama, kimlik bilgilerini adlarına ve biçimlerine göre sansürler; yani sıradan bir alan adının altındaki bir sır yine de sızabilir. - Hata ayıklama çubuğu. Browse, sekmeleri Chrome'un debugger API'si üzerinden yönetir; bu yüzden tarayıcı "hata ayıklama başlatıldı" çubuğunu gösterir. İptal'e tıklamak, Browse'u tüm sekmelerden ayırır.
Tarayıcı ajanı mı, API mi, bilgisayar kullanımı mı: hangisini ne zaman kullanmalı?
Aracın bir API'si (veya üzerine kurulmuş bir MCP sunucusu) varsa her zaman onu kullanın: daha hızlıdır, doğrulanması daha ucuzdur ve bir yeniden tasarımda bozulmaz. İş yalnızca bir web arayüzünde yaşıyorsa, özellikle tek oturum açmanın arkasındaysa, giriş yapılmış tarayıcıyı kullanın. İş tarayıcının dışına çıkıyorsa (örneğin bir masaüstü uygulaması), tam bilgisayar kullanımını tercih edin ve daha yüksek bir inceleme yükünü kabul edin; bilgisayar kullanan ajanların yönetimi konusundaki görüşümüz o durumu kapsıyor.
| Seçenek | En uygun olduğu durum | Ana maliyet |
|---|---|---|
| API veya MCP sunucusu | Belgelenmiş uç noktaları olan araçlar | Sarmalayıcıyı bulmak veya yazmak |
| Giriş yapılmış tarayıcı (Browse) | Yalnızca web tabanlı portallar, SSO ile korunan panolar | Ekrandaki sonuçların incelenmesi |
| Tam bilgisayar kullanımı | Masaüstü uygulamaları ve uygulamalar arası işler | Daha yavaş çalışmalar, daha ağır inceleme |
Sonuç
API'si olmayan araçlar, ajan zaten giriş yaptığınız tarayıcıda çalışabileceğinde bir duvar olmaktan çıkar. Browse, oturum açmaları, 2FA'yı ve ödemeleri sizin ellerinizde tutan devirlerle bunu yapmanın açık kaynaklı, MIT lisanslı yollarından biridir. Onu ekip ölçeğinde güvenli kılan kısım, çevresindeki iştir: her iş için bir görev, bir tamamlandı kontrolü, eklenmiş kanıt ve son adımı serbest bırakan bir kişi. Ekibinizin her hafta ziyaret ettiği bir portalı seçin, onu bir görev olarak yazın ve Sharkly'de bir Ajana atayın.
SSS
AI ajanları API'si olmayan web sitelerini kullanabilir mi?
Evet. Browse gibi bir tarayıcı MCP sunucusuyla, ajan tarayıcınızda gerçek sayfaları okur ve üzerinde işlem yapar; zaten açtığınız oturumları kullanır. Site için bir API anahtarına ihtiyacı yoktur; yalnızca eklentiye, yerel sunucuya ve oturum açmanıza ihtiyaç duyar.
OpenCode Browse açık kaynak mı?
Browse deposu MIT lisansıyla herkese açıktır. 0.1.0 sürümü 16 Kasım 2026'da yayınlandı.
Ajan parolalarımı görür mü?
Browse'un fill aracı, parola ve tek kullanımlık kod alanlarına yazılan değerleri gizler; devirler (handoff) ise kimlik bilgilerini kendiniz yazmanızı sağlar. Ajan yine de sayfa metnini ve ekran görüntülerini görür; bu yüzden hassas sayfaları ajan sekmelerinin dışında tutun.
Hangi kodlama ajanları Browse ile çalışır?
Browse, OpenCode, Claude Code, Codex, Cursor ve Zed'i sayar ve browse install 30'dan fazla MCP istemcisi için yapılandırma yazar. Herhangi bir stdio MCP istemcisi browse mcp komutunu çalıştırabilir.
Ajan bir sunucuda çalışırken tarayıcım dizüstü bilgisayarımda olabilir mi?
Evet. Ajanın ana makinesinde browse install --remote komutunu çalıştırın ve eklentiyi ağ üzerinden bağlayın. Browse bu bağlantıyı kendisi şifrelemez; bu yüzden Tailscale veya WireGuard gibi şifreli bir ağ kullanın.


