

TL;DR: Quản trị AI agent là tập hợp các quy tắc quyết định ai được khởi chạy một agent, agent được chạm vào những gì, được truy cập tới đâu, ai phê duyệt khi agent yêu cầu thêm quyền, và nó để lại bản ghi gì. Codex sandbox của OpenAI và AI Governance của Docker đều thực thi nửa runtime của danh sách đó. Nửa còn lại — quyền sở hữu và việc đánh giá — nằm ở cách đội ngũ của bạn phân công và tiếp nhận công việc của agent.
Quản trị AI agent là gì?
Quản trị AI agent là hệ thống chính sách và lưu trữ hồ sơ xoay quanh các agent tự trị: những ai được phép khởi chạy chúng, chúng được dùng những tệp và địa chỉ mạng nào, chúng được gọi những công cụ nào, khi nào con người bắt buộc phải phê duyệt một thao tác, và mọi quyết định được ghi log ra sao. Cách tiếp cận này coi agent là một chủ thể có quyền hạn, chứ không phải một tiến trình cần bị giam giữ.
Cách đặt vấn đề đó đã trở thành tiêu đề nóng của ngành trong tuần này. Vào ngày 19 tháng 11, Docker đã tái định vị thương hiệu quanh một câu nói của CMO Terri Avnaim: “Container cô lập workload. Nhưng agent không phải workload. Agent là actor.” Bài viết tiếp tục: “Agent tự đưa ra quyết định về việc chạy gì, truy cập gì và thay đổi gì.”
Một ngày trước đó, OpenAI công bố Inside the Codex sandbox, một bài viết chi tiết về cách Codex giới hạn những gì các lệnh có thể làm trên laptop của bạn. Hai nhà cung cấp, hai thiết kế, một câu hỏi chung. Nếu đội ngũ của bạn đã chạy các coding agent thông qua Sharkly, hướng dẫn này sẽ chỉ ra đâu là điểm dừng của các kiểm soát runtime đó và đâu là nơi quản trị cấp đội ngũ phải tiếp nhận.
Vì sao “agent là actor” thay đổi câu hỏi
Một container trả lời đúng một câu hỏi: tiến trình này có thể thấy những gì? Câu hỏi đó vẫn quan trọng. Nhưng nó không bao quát toàn bộ những gì một agent làm.
Một agent đọc nhiệm vụ, chọn các lệnh, quyết định sửa tệp nào, quyết định có gọi một công cụ hay không, và đôi khi yêu cầu thêm quyền truy cập giữa chừng. Mỗi hành động trong số đó là một quyết định. Bài viết AI Governance của Docker đã khái quát khoảng trống này rất chuẩn: “Một quyết định của mô hình không tự động trở thành một hành động được cấp phép.”
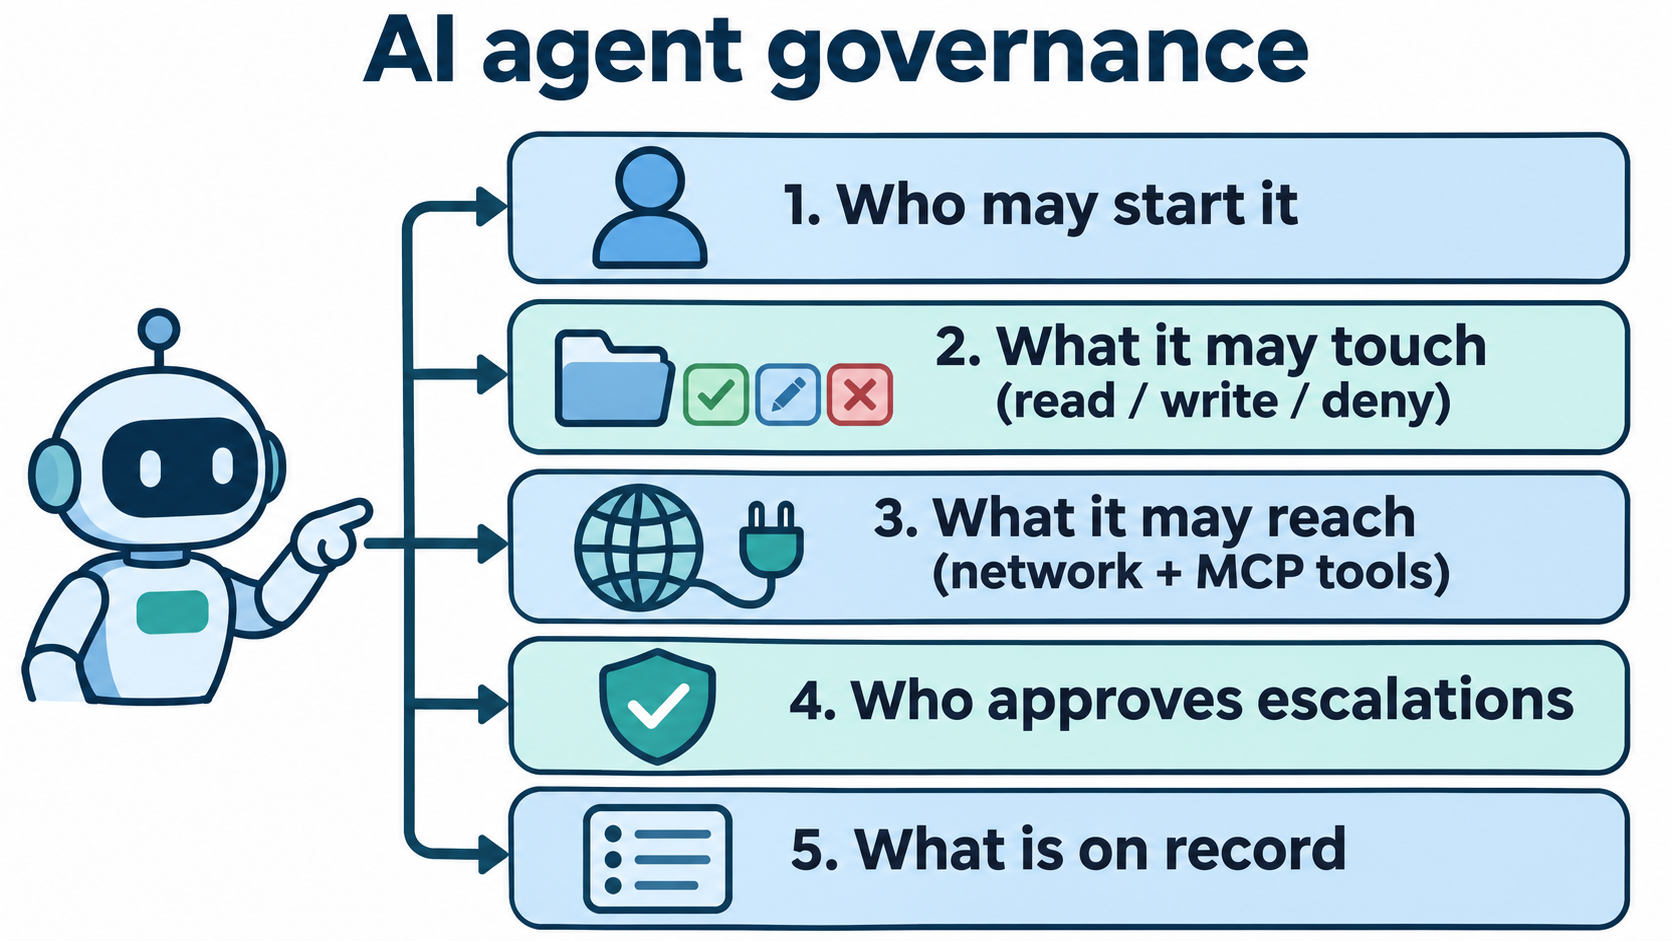
Vì vậy quản trị chuyển từ “cô lập tiến trình” sang “cấp quyền cho actor.” Bạn cần câu trả lời cho năm câu hỏi:
- Ai được khởi chạy? Những người nào có thể giao việc hoặc kích hoạt một agent cụ thể.
- Nó được chạm vào gì? Các đường dẫn hệ thống tệp, quyền đọc hoặc ghi.
- Nó được truy cập tới đâu? Các tên miền mạng và các công cụ MCP (Model Context Protocol).
- Ai phê duyệt việc nâng quyền? Điều gì xảy ra khi agent yêu cầu nhiều hơn mức mặc định.
- Có gì được ghi lại? Ai đã chạy gì, cái gì được cho phép hoặc bị từ chối, và ai đã chấp nhận kết quả.
Hai cách tiếp cận hiện nay xử lý câu hỏi 2 đến 4 theo những cách khác nhau. Câu hỏi 1 và phần lớn câu hỏi 5 nằm ngoài cả hai.
Codex sandbox quản trị quyền truy cập của agent như thế nào
Codex sandbox giới hạn các lệnh bên trong môi trường hiện có của bạn thay vì chuyển chúng vào một VM hay container. Lý do của OpenAI rất thực tế: một bản build iOS cần các công cụ macOS gốc và trình giả lập, thứ mà một container Docker không chạy được.
Việc thực thi đến từ từng hệ điều hành. Codex dùng Seatbelt trên macOS, bubblewrap kết hợp seccomp-bpf trên Linux, và đang chuyển Windows sang thư viện MXC (Microsoft eXecution Container) của Microsoft. Các tiến trình con kế thừa sandbox, nên các giới hạn bao phủ toàn bộ cây tiến trình.
Các permission profile của Codex kiểm soát những gì?
Một permission profile định nghĩa các quy tắc hệ thống tệp và mạng cho một phiên làm việc. Profile tích hợp sẵn :workspace cho phép ghi bên trong workspace, giữ .git và .codex ở chế độ chỉ đọc, cho phép đọc rộng rãi, và vô hiệu hóa truy cập mạng. Bạn có thể mở rộng nó:
default_permissions = "dev"

[permissions.dev]
description = "Development with extra read-only protections."
extends = ":workspace"

[permissions.dev.filesystem]
"~/build-cache" = "write"

[permissions.dev.filesystem.":workspace_roots"]
".vscode" = "read"
"**/*.env" = "deny"
"secrets" = "deny"
Các quy tắc mạng đi qua một proxy kiểm tra từng yêu cầu dựa trên danh sách cho phép và từ chối. Quy tắc từ chối luôn thắng. Một yêu cầu tới tên miền không có trong danh sách sẽ bị giữ lại trong khi Codex hỏi người dùng hoặc chuyển nó sang chế độ tự động đánh giá. Tham chiếu đầy đủ về các khóa nằm trong tài liệu permissions của Codex.
Quản trị viên thực thi các giới hạn như thế nào?
Kiểm soát cấp đội ngũ đến từ managed requirements trong requirements.toml, có thể lấy từ tệp hệ thống hoặc chính sách đám mây. Ví dụ của OpenAI ghim mọi người dùng vào chế độ chỉ đọc:
default_permissions = ":read-only"

[allowed_permission_profiles]
":read-only" = true
":danger-full-access" = false
Việc nâng quyền là tường minh. Một lệnh có thể yêu cầu with_additional_permissions (thêm quyền truy cập bên trong sandbox) hoặc require_escalated (chạy bên ngoài nó), kèm lý do mà người dùng nhìn thấy. Bộ khung quyết định, không phải mô hình.
Có hai chi tiết quan trọng đối với việc quản trị. Thứ nhất, codex sandbox --permission-profile dev -- <command> cho phép bạn kiểm thử một profile trước khi tin tưởng nó. Thứ hai, Codex không sandbox lệnh khởi chạy một MCP server stdio, bởi nó không thể đoán được server đó cần gì. Bạn phải tự bọc nó.
Docker Sandboxes và AI Governance hoạt động như thế nào
Docker đi theo hướng ngược lại. Docker Sandboxes cấp cho mỗi agent một microVM biệt lập với Docker Engine, hệ thống tệp và mạng riêng, được quản lý qua CLI sbx.
AI Governance bổ sung chính sách cấp tổ chức lên trên, gồm ba phần:
- Chính sách sandbox: cho phép hoặc chặn tên miền, dải IP và cổng, đồng thời kiểm soát đường dẫn máy chủ nào được mount, chỉ đọc hay đọc-ghi. Tài liệu quản trị tổ chức nêu rõ chính sách mặc định là từ chối.
- Quản trị công cụ MCP: các chính sách cho lưu lượng MCP đi qua MCP Gateway của Docker, viết bằng Cedar, bao phủ việc server nào được đăng ký và những lệnh gọi công cụ, tài nguyên và prompt nào được phép. Chính sách cũng có thể yêu cầu xác nhận cho một số lệnh gọi cụ thể.
- Kiểm toán và khả năng quan sát: các bản ghi có cấu trúc cho từng quyết định chính sách gồm chủ thể, hành động, đối tượng, quyết định và thời điểm, có thể xuất ra hoặc chuyển tiếp tới một SIEM.
Lập trình viên có thể kiểm tra một ranh giới trước khi bắt đầu làm việc:
$ sbx policy check network api.anthropic.com
Allowed: api.anthropic.com
$ sbx policy check network blocked.example.com
Denied: blocked.example.com
Docker thẳng thắn thừa nhận một điểm giới hạn: các chính sách MCP chỉ áp dụng cho lưu lượng đi qua gateway của họ. Một kết nối trực tiếp tới MCP server từ xa sẽ thuộc phạm vi chính sách mạng của sandbox thay vào đó. Docker bán AI Governance như một gói riêng thông qua đội ngũ kinh doanh của họ.
Codex sandbox vs Docker AI Governance
| Câu hỏi | Codex sandbox | Docker Sandboxes + AI Governance |
|---|---|---|
| Agent chạy ở đâu | Môi trường hiện có của bạn, sandbox cấp hệ điều hành | MicroVM biệt lập cho mỗi agent |
| Quy tắc hệ thống tệp | Permission profile: read, write, deny theo từng đường dẫn |
Chính sách mount, chỉ đọc hoặc đọc-ghi |
| Quy tắc mạng | Proxy với danh sách cho phép/từ chối tên miền, yêu cầu không có trong danh sách bị giữ lại để chờ phê duyệt | Chính sách tên miền, dải IP và cổng, mặc định từ chối |
| Công cụ MCP | Server stdio không được sandbox trừ khi bạn bọc chúng trong codex sandbox |
Chính sách Cedar tại MCP Gateway |
| Quản trị viên thực thi | requirements.toml, hệ thống hoặc đám mây |
Docker Home hoặc API AI Governance |
| Nâng quyền | Yêu cầu theo từng lệnh, người dùng hoặc chế độ tự động đánh giá quyết định | Quy tắc xác nhận cho các lệnh gọi công cụ cụ thể |
| Kiểm toán | Không phải trọng tâm của bài viết | Bản ghi quyết định chính sách có cấu trúc |
Hãy dùng Codex sandbox khi agent của bạn cần công cụ gốc của máy chủ và bạn chủ yếu chạy Codex. Hãy dùng cách của Docker khi bạn muốn một ranh giới cô lập chung cho nhiều agent và một dấu vết kiểm toán tập trung. Nhiều đội ngũ sẽ dùng cả hai.
Kiểm soát runtime dừng ở đâu
Cả hai hệ thống đều trả lời câu hỏi “tiến trình này được làm gì ngay lúc này?”. Không hệ thống nào trả lời “vì sao agent này đang chạy, ai yêu cầu nó, và ai đã chấp nhận kết quả?”.
Khoảng trống đó lộ ra rất nhanh. Một sandbox có thể chặn việc ghi vào .vscode, nhưng nó không thể cho bạn biết rằng một agent đã được khởi chạy từ laptop của ai đó lúc 2 giờ sáng mà không có ticket nào. Một audit log có thể cho thấy một lệnh gọi MCP được cho phép, nhưng nó không thể cho thấy liệu có người nào đã xem diff trước khi merge hay không. Bản ghi có hành động nhưng không có ý định và không có xác nhận phê duyệt.
Chúng tôi đã đề cập phía từng agent trong bài quyền của coding agent và phía merge trong bài các cổng phê duyệt cho coding agent. Quản trị ở quy mô đội ngũ sẽ gắn kết hai điều này lại với nhau.
Cách Sharkly mang lại cho mỗi lần chạy agent một chủ sở hữu, một nhiệm vụ và một bước đánh giá
Sharkly không thay thế Codex sandbox hay Docker Sandboxes. Nó nằm phía trên các coding agent và bổ sung bản ghi công việc mà các kiểm soát runtime còn thiếu. Sự ánh xạ với năm câu hỏi:
Ai được khởi chạy. Mỗi Agent có chế độ hiển thị Personal hoặc Space, và chế độ hiển thị quyết định ai có thể giao việc, trò chuyện với nó, hoặc kích hoạt nó từ một bình luận nhiệm vụ. Một Space riêng tư giữ các nhiệm vụ của nó chỉ hiển thị cho các thành viên Space.
Nó chạy ở đâu. Một Computer có chủ sở hữu và chế độ hiển thị riêng. Chỉ chủ sở hữu mới có thể xóa nó hoặc thay đổi những tổ chức nào được dùng một Computer cá nhân; Quản trị viên Tổ chức không thể ghi đè điều đó. Chủ sở hữu có thể gỡ liên kết một Agent, thao tác này sẽ hủy các lần chạy đang hoạt động của nó.
Nó được cấp những gì. Một lần chạy gắn với nhiệm vụ mang theo nhiệm vụ đó, các bình luận gần đây, hướng dẫn của Agent, Skills, các repository, và chỉ những biến môi trường cùng liên kết bí mật được cấu hình cho nó. Mỗi nhiệm vụ có một thư mục riêng biệt, và công việc trên repository có thể dùng một worktree riêng cho mỗi lần chạy.
Ai phê duyệt. Workflow của loại nhiệm vụ giới hạn những trạng thái mà Agent có thể đặt. Một Agent có thể để một nhiệm vụ chờ con người đánh giá, và việc đó sẽ xuất hiện trong Inbox của người phụ trách.
Có gì được ghi lại. Nhật ký thực thi hiển thị nguồn kích hoạt, thời gian bắt đầu và kết thúc, các lệnh gọi công cụ, các sự kiện Runtime và chi tiết lỗi. Các tin nhắn của Agent dành cho đội ngũ trở thành bình luận được liên kết với lần chạy.
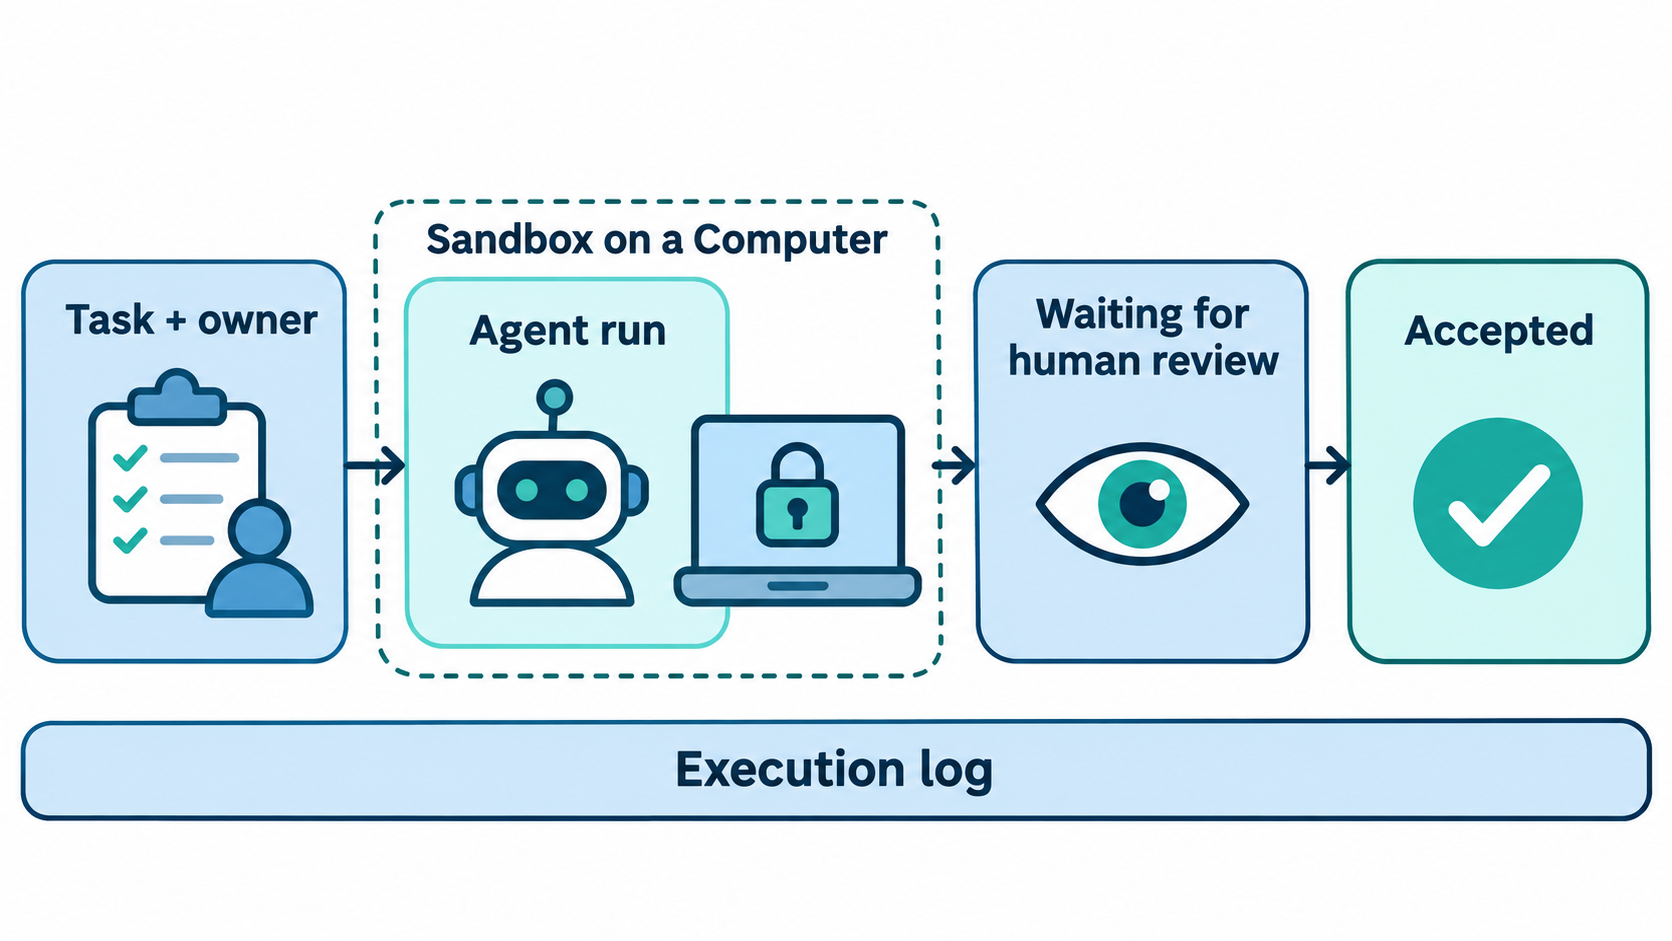
Vậy là sandbox quyết định một lệnh được làm gì, còn nhiệm vụ quyết định vì sao nó chạy và ai đã phê duyệt. Tài liệu Sharkly trình bày chi tiết về chế độ hiển thị, Computer và các trạng thái chạy.
Một danh sách kiểm tra quản trị bạn có thể áp dụng ngay tuần này
- Liệt kê mọi agent mà đội ngũ của bạn đang chạy và chỉ định một người chịu trách nhiệm cho mỗi agent.
- Viết một permission profile hoặc chính sách sandbox cho mỗi vai trò, bắt đầu từ chế độ chỉ đọc.
- Kiểm thử từng profile với
codex sandboxhoặcsbx policy checktrước khi triển khai. - Bọc hoặc đưa mọi MCP server qua gateway; đừng để các server stdio không được sandbox.
- Ghim các profile một cách tập trung bằng
requirements.tomlhoặc chính sách tổ chức. - Yêu cầu một nhiệm vụ cho mỗi lần chạy agent, để mỗi lần chạy đều có lý do và người được giao.
- Chuyển kết quả sang trạng thái con người đánh giá trước khi merge.
- Giữ bí mật tách khỏi nội dung nhiệm vụ, hướng dẫn và Skills; liên kết chúng theo từng runtime.
Danh sách kiểm tra bảo vệ bí mật của chúng tôi secrets guardrail checklist đi sâu hơn vào bước 8.
Kết luận
Agent là actor, nên quản trị chúng không chỉ là cô lập một tiến trình. Codex sandbox và Docker AI Governance giờ đây mang đến cho bạn những câu trả lời vững chắc cho các giới hạn về hệ thống tệp, mạng và công cụ. Quyền sở hữu, ý định và việc đánh giá vẫn cần một nơi để trú ngụ. Hãy chọn một sandbox, viết profile đầu tiên của bạn, rồi kết nối các agent của bạn với Sharkly để mỗi lần chạy đều bắt đầu từ một nhiệm vụ và kết thúc bằng sự phê duyệt của một con người.
Câu hỏi thường gặp
Sự khác biệt giữa quản trị AI agent và bảo mật AI agent là gì?
Bảo mật là lớp thực thi: sandbox, chính sách mạng, giới hạn công cụ. Quản trị bao gồm lớp đó cộng với những quyết định xoay quanh nó: ai được chạy agent nào, ai phê duyệt việc nâng quyền, và ai chấp nhận kết quả.
Codex sandbox có hoạt động mà không cần Docker không?
Có. Codex dùng sandbox của chính từng hệ điều hành (Seatbelt, bubblewrap kết hợp seccomp, hoặc MXC) và chạy các lệnh trong môi trường hiện có của bạn, không chạy trong container.
Tôi có thể sandbox một MCP server trong Codex không?
Được, nhưng không phải mặc định. Codex không sandbox lệnh khởi chạy một MCP server stdio. Bạn bọc nó bằng codex sandbox --permission-profile <name> -- trong command và args của server.
Docker AI Governance ghi log những gì?
Nó ghi lại các quyết định chính sách sandbox và các sự kiện phiên làm việc với chủ thể, hành động, đối tượng, quyết định và thời điểm. Docker cho biết các bản ghi này chứa siêu dữ liệu quản trị, không chứa nội dung prompt hay phản hồi.
Tôi có cần cả sandbox lẫn bảng nhiệm vụ không?
Chúng trả lời những câu hỏi khác nhau. Sandbox giới hạn những gì một lệnh được làm. Nhiệm vụ ghi lại vì sao lần chạy đó diễn ra, ai sở hữu nó, và ai đã đánh giá kết quả. Các đội ngũ có nhiều hơn một agent thường cần cả hai.
Agent có thể tự phê duyệt việc nâng quyền của chính nó không?
Không, trong cả hai thiết kế. Với Codex, bộ khung quyết định bằng cách hỏi người dùng hoặc chuyển sang chế độ tự động đánh giá. Với Docker, các quy tắc xác nhận và chính sách mặc định từ chối quyết định, không phải agent.


