

TL;DR: AIエージェント・ガバナンスとは、誰がエージェントを起動できるか、何に触れてよいか、どこへ到達してよいか、権限拡大を求めてきたときに誰が承認するか、そしてどんな記録を残すかを決める一連のルールです。OpenAIのCodexサンドボックスとDockerのAI Governanceは、そのうちランタイム側の半分を実装しています。残りの半分、つまりオーナーシップとレビューは、チームがエージェントの作業をどう割り当て、どう受け入れるかの中にあります。
AIエージェント・ガバナンスとは?
AIエージェント・ガバナンスとは、自律エージェントを取り巻くポリシーと記録管理のことです。誰がエージェントを起動できるか、どのファイルやネットワーク宛先を使えるか、どのツールを呼び出せるか、いつ人間がアクションを承認しなければならないか、そしてあらゆる意思決定がどうログに残されるか、といった内容を扱います。エージェントを「封じ込めるべきプロセス」ではなく「権限を持つ行為者(アクター)」として捉える考え方です。
この捉え方は今週、業界の見出しになりました。11月19日、DockerはCMOのTerri Avnaim氏の次の一言を軸にブランドを再ローンチしました。「コンテナはワークロードを分離する。しかしエージェントはワークロードではない。エージェントは行為者だ」。投稿はさらに続けます。「エージェントは何を実行し、何にアクセスし、何を変更するかを自分で決める」。
その前日、OpenAIはInside the Codex sandboxを公開し、Codexがあなたのラップトップ上でコマンドの動作をどう制限するかを詳しく説明しました。2つのベンダー、2つの設計、そして1つの共通する問い。もしあなたのチームがすでにSharkly経由でコーディングエージェントを運用しているなら、このガイドはそれらのランタイム制御がどこで止まり、どこからチームガバナンスが引き継ぐ必要があるのかを示します。
「エージェントは行為者だ」が問いを変える理由
コンテナが答える問いは1つです。このプロセスは何を見ることができるのか? その問いは今も重要です。しかし、エージェントが行うすべてをカバーするわけではありません。
エージェントはタスクを読み、コマンドを選び、どのファイルを編集するかを決め、ツールを呼び出すかどうかを判断し、途中でより多くのアクセスを求めることさえあります。それらの1つひとつが意思決定です。DockerのAI Governanceの投稿はこのギャップをうまく表現しています。「モデルの決定は、自動的に認可されたアクションではない」。
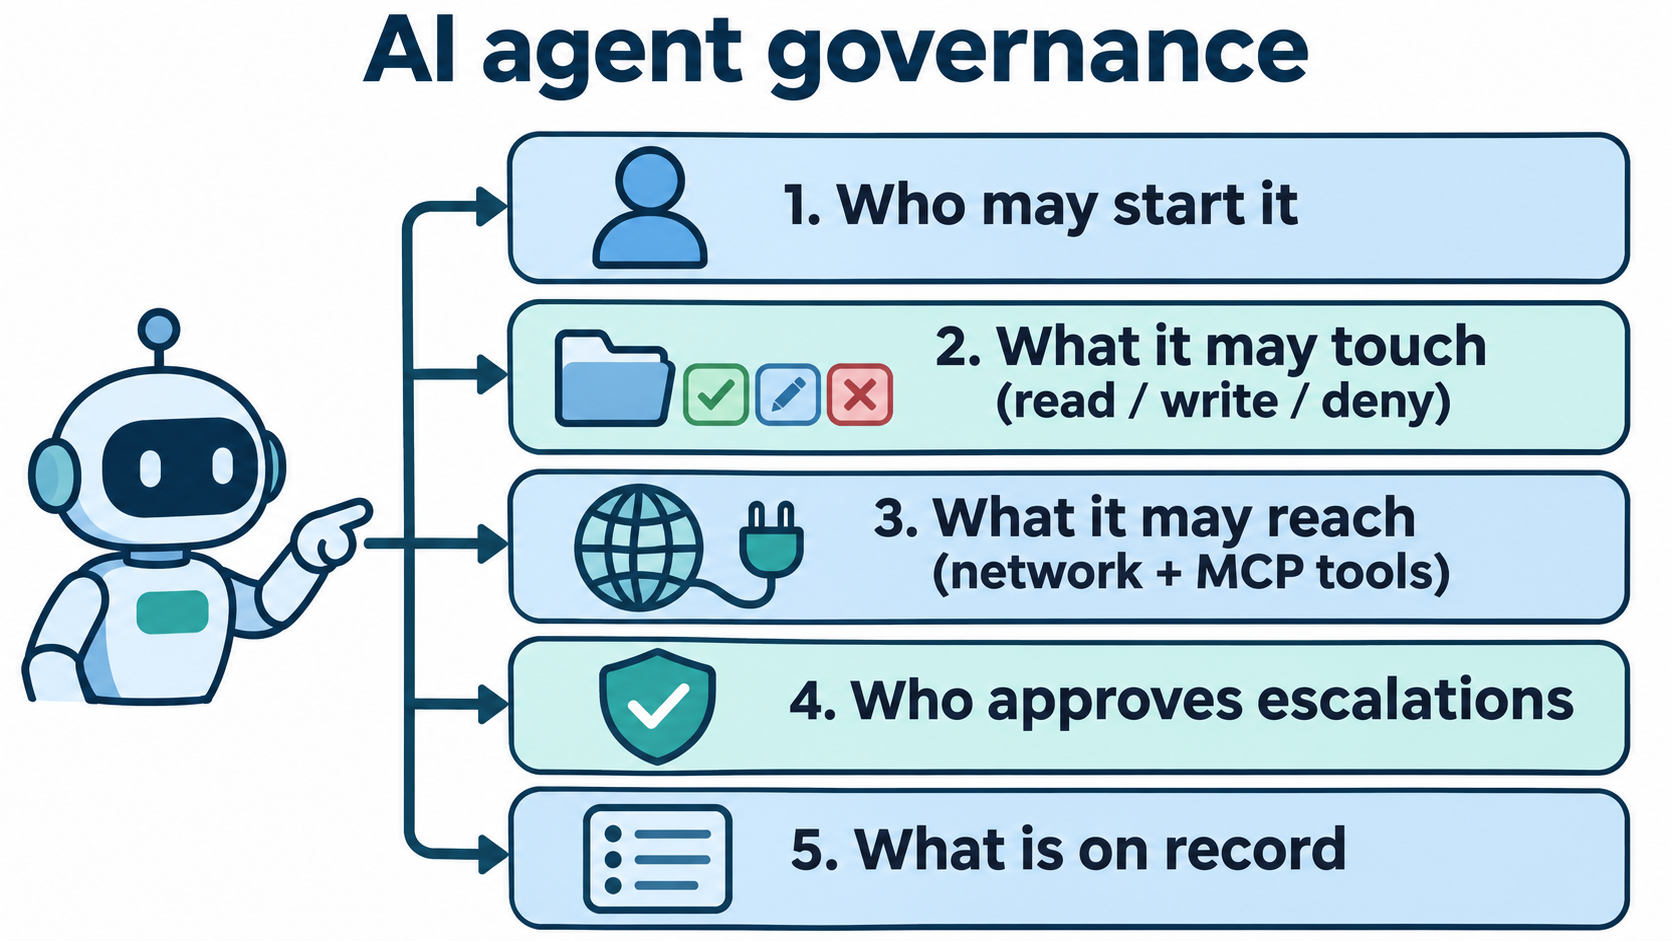
つまりガバナンスは「プロセスを分離する」から「行為者を認可する」へと移ります。必要なのは次の5つの問いへの答えです。
- 誰が起動できるか? どの人物が特定のエージェントを割り当てたり起動したりできるか。
- 何に触れてよいか? ファイルシステムのパス、読み取りまたは書き込み。
- どこへ到達してよいか? ネットワークのドメインとMCP(Model Context Protocol)ツール。
- 誰が権限拡大を承認するか? エージェントがデフォルト以上の権限を求めたときに何が起きるか。
- 何が記録に残るか? 誰が何を実行し、何が許可または拒否され、誰が結果を受け入れたか。
現在の2つのアプローチは、問い2から4をそれぞれ異なる方法で扱います。問い1と問い5の大部分は、どちらの範囲にも入りません。
Codexサンドボックスがエージェントのアクセスをどう管理するか
Codexサンドボックスは、コマンドをVMやコンテナへ移すのではなく、既存の環境の中で制約します。OpenAIの理由は実用的です。iOSビルドにはネイティブなMacツールとシミュレータが必要で、Dockerコンテナでは動かせないからです。
強制力は各オペレーティングシステムから提供されます。CodexはmacOSではSeatbeltを、Linuxではbubblewrapとseccomp-bpfを使い、WindowsではMicrosoftのMXC(Microsoft eXecution Container)ライブラリへ移行中です。子プロセスはサンドボックスを継承するため、制限はプロセスツリー全体に及びます。
Codexのパーミッションプロファイルは何を制御するか
パーミッションプロファイルは、セッションのファイルシステムとネットワークのルールを定義します。組み込みの:workspaceプロファイルは、ワークスペース内への書き込みを許可し、.gitと.codexを読み取り専用に保ち、広範な読み取りを許可し、ネットワークアクセスを無効にします。これを拡張できます。
default_permissions = "dev"

[permissions.dev]
description = "Development with extra read-only protections."
extends = ":workspace"

[permissions.dev.filesystem]
"~/build-cache" = "write"

[permissions.dev.filesystem.":workspace_roots"]
".vscode" = "read"
"**/*.env" = "deny"
"secrets" = "deny"
ネットワークルールは、各リクエストを許可リストと拒否リストに照らして検査するプロキシを通ります。拒否ルールが優先されます。リストにないドメインへのリクエストは保留され、Codexがユーザーに問い合わせるか、自動レビューへ回します。キーの完全なリファレンスはCodexのパーミッションのドキュメントにあります。
管理者はどう制限を強制するか
チームの制御はrequirements.toml内のマネージド要件から来ます。これはシステムファイルまたはクラウドポリシーから供給できます。OpenAIの例では、すべてのユーザーを読み取り専用に固定しています。
default_permissions = ":read-only"

[allowed_permission_profiles]
":read-only" = true
":danger-full-access" = false
権限拡大は明示的です。コマンドはwith_additional_permissions(サンドボックス内でのより多くのアクセス)またはrequire_escalated(サンドボックスの外で実行)を、ユーザーに見える正当化理由とともに要求できます。決定するのはモデルではなく、ハーネスです。
ガバナンスにとって重要な詳細が2つあります。1つ目は、codex sandbox --permission-profile dev -- <command>を使えば、プロファイルを信頼する前にテストできること。2つ目は、Codexはstdio MCPサーバーを起動するコマンドをサンドボックス化しないことです。そのサーバーが何を必要とするか推測できないからです。自分でラップする必要があります。
Docker SandboxesとAI Governanceの仕組み
Dockerは逆の道を取ります。Docker Sandboxesは、各エージェントに独自のDocker Engine、ファイルシステム、ネットワークを備えた分離されたmicroVMを与え、sbx CLIで管理します。
AI Governanceはその上に組織ポリシーを3つの部分で加えます。
- サンドボックスポリシー: ドメイン、IPレンジ、ポートを許可またはブロックし、マウントできるホストパス(読み取り専用または読み書き可能)を制御します。組織ガバナンスのドキュメントには、ポリシーはデフォルトで拒否と記載されています。
- MCPツールガバナンス: DockerのMCP Gatewayを経由するMCPトラフィックに対するポリシーで、Cedarで記述します。どのサーバーを登録できるか、どのツール呼び出し・リソース・プロンプトを許可するかをカバーします。特定の呼び出しに確認を要求するポリシーも書けます。
- 監査と可視性: 各ポリシー決定を、プリンシパル、アクション、ターゲット、決定、時刻とともに構造化記録として残し、エクスポートしたりSIEMへ転送したりできます。
開発者は作業を始める前に境界を確認できます。
$ sbx policy check network api.anthropic.com
Allowed: api.anthropic.com
$ sbx policy check network blocked.example.com
Denied: blocked.example.com
Dockerは1つのエッジケースについて率直に認めています。MCPポリシーは自社ゲートウェイを通るトラフィックにのみ適用されるという点です。リモートMCPサーバーへの直接接続は、代わりにサンドボックスのネットワークポリシーの対象になります。DockerはAI Governanceを営業チーム経由の別プランとして販売しています。
Codexサンドボックス vs Docker AI Governance
| 問い | Codexサンドボックス | Docker Sandboxes + AI Governance |
|---|---|---|
| エージェントの実行場所 | 既存の環境、OSレベルのサンドボックス | エージェントごとに分離されたmicroVM |
| ファイルシステムのルール | パーミッションプロファイル:パスごとにread、write、deny |
マウントポリシー、読み取り専用または読み書き可能 |
| ネットワークのルール | ドメイン許可/拒否付きプロキシ、リスト外のリクエストは承認待ちで保留 | ドメイン、IPレンジ、ポートのポリシー、デフォルト拒否 |
| MCPツール | codex sandboxでラップしない限りstdioサーバーはサンドボックス外 |
MCP GatewayでのCedarポリシー |
| 管理者による強制 | requirements.toml、システムまたはクラウド |
Docker HomeまたはAI Governance API |
| 権限拡大 | コマンド単位の要求、ユーザーまたは自動レビューが決定 | 特定のツール呼び出しに対する確認ルール |
| 監査 | 投稿の焦点ではない | 構造化されたポリシー決定記録 |
エージェントがネイティブなホストツールを必要とし、主にCodexを運用しているならCodexサンドボックスを使ってください。多くのエージェントに単一の分離境界と中央の監査証跡を求めるならDockerのアプローチを使ってください。両方を併用するチームも少なくありません。
ランタイム制御が止まる場所
どちらのシステムも「このプロセスは今何をしてよいか?」には答えます。しかし「なぜこのエージェントが動いているのか、誰が依頼したのか、誰が結果を受け入れたのか?」にはどちらも答えません。
そのギャップはすぐに表面化します。サンドボックスは.vscodeへの書き込みをブロックできますが、あるエージェントがチケットもなしに誰かのラップトップから午前2時に起動されたことは教えてくれません。監査ログは許可されたMCP呼び出しを示せても、マージ前に誰かがdiffをレビューしたかどうかは示せません。記録にはアクションはあっても、意図もサインオフもないのです。
エージェント単位の側面はコーディングエージェントのパーミッションで、マージ側の側面はコーディングエージェントの承認ゲートで扱ってきました。チーム規模のガバナンスは、この2つを結びつけます。
Sharklyがすべてのエージェント実行にオーナー、タスク、レビューのステップを与える方法
SharklyはCodexサンドボックスやDocker Sandboxesを置き換えるものではありません。コーディングエージェントの上位に位置し、ランタイム制御に欠けている作業記録を追加します。5つの問いとの対応は次のとおりです。
誰が起動できるか。 すべてのAgentにはPersonalまたはSpaceの可視性があり、可視性が誰が割り当てたり、チャットしたり、タスクコメントから起動したりできるかを決めます。Private Spaceでは、そのタスクはSpaceメンバーにだけ表示されます。
どこで実行されるか。 Computerにはオーナーと独自の可視性があります。オーナーだけがそれを削除したり、どの組織が個人のComputerを使用できるかを変更したりできます。Organization Adminでもこれを上書きはできません。オーナーはAgentのバインドを解除でき、それによりアクティブな実行がキャンセルされます。
何が与えられるか。 タスクに紐づく実行は、タスク、最近のコメント、Agentの指示、Skills、リポジトリ、そしてそのために設定された環境変数とシークレットバインディングのみを引き継ぎます。各タスクには分離されたディレクトリが与えられ、リポジトリ作業は実行ごとに別のworktreeを使えます。
誰が承認するか。 タスクタイプのワークフローが、Agentが設定できるステータスを制限します。Agentはタスクを人間のレビュー待ちのまま残すことができ、それは担当者のInboxに届きます。
何が記録に残るか。 実行ログにはトリガー元、開始・終了時刻、ツール呼び出し、Runtimeイベント、失敗の詳細が表示されます。チーム宛てのAgentメッセージは、その実行に紐づくコメントになります。
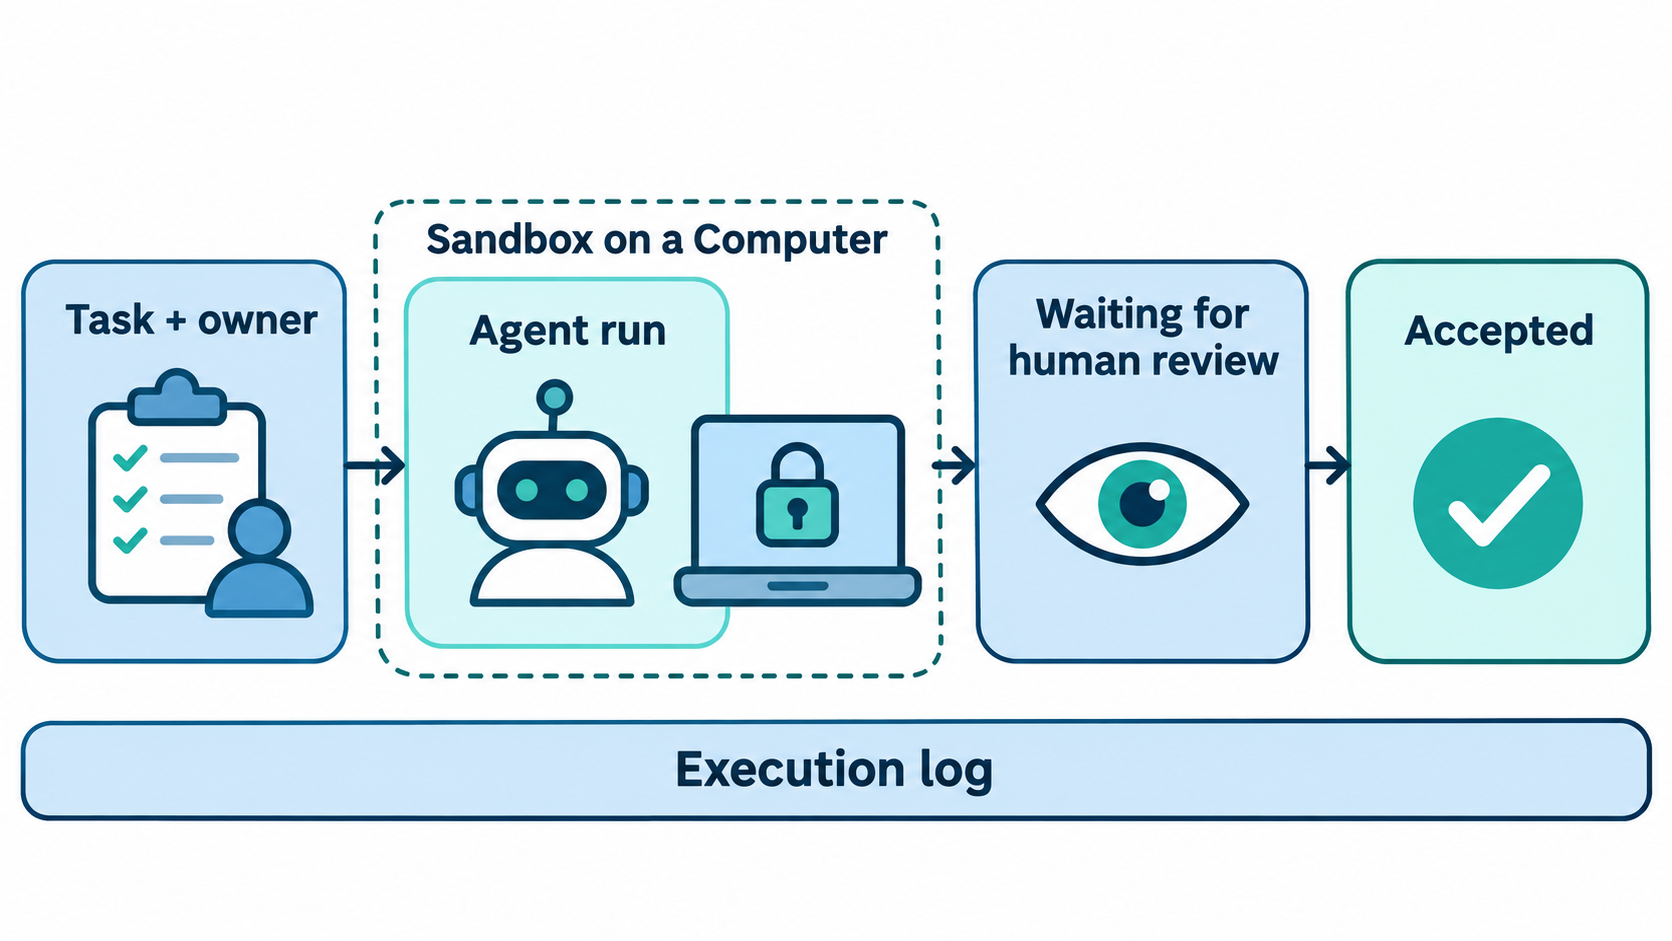
つまり、サンドボックスが「コマンドは何をしてよいか」を決め、タスクが「なぜそれが実行され、誰がサインオフしたか」を決めます。Sharklyのドキュメントでは、可視性、Computer、実行状態について詳しく説明しています。
今週すぐに使えるガバナンスチェックリスト
- チームが運用しているすべてのエージェントを列挙し、それぞれに1人の人間のオーナーを定める。
- ロールごとに1つのパーミッションプロファイルまたはサンドボックスポリシーを、読み取り専用から始めて書く。
- ロールアウト前に、
codex sandboxまたはsbx policy checkで各プロファイルをテストする。 - すべてのMCPサーバーをラップするかゲートウェイ経由にする。stdioサーバーをサンドボックス外に放置しない。
requirements.tomlまたは組織ポリシーでプロファイルを中央管理して固定する。- すべてのエージェント実行にタスクを必須にし、各実行に理由と担当者を持たせる。
- マージ前に結果を人間のレビューステータスへ回す。
- シークレットをタスク本文、指示、Skillsに入れない。ランタイムごとにバインドする。
ステップ8については、シークレットのガードレール・チェックリストでより詳しく説明しています。
結論
エージェントは行為者です。だからこそ、ガバナンスはプロセスを分離する以上のことを意味します。CodexサンドボックスとDocker AI Governanceは、ファイルシステム、ネットワーク、ツールの制限について強力な答えを与えてくれます。しかしオーナーシップ、意図、レビューには、まだ居場所が必要です。サンドボックスを選び、最初のプロファイルを書き、それからエージェントをSharklyに接続して、すべての実行がタスクから始まり、人のサインオフで終わるようにしましょう。
FAQ
AIエージェント・ガバナンスとAIエージェント・セキュリティの違いは何ですか?
セキュリティは強制レイヤーです。サンドボックス、ネットワークポリシー、ツール制限がそれに当たります。ガバナンスはそのレイヤーに加えて、それを取り巻く意思決定、つまり誰がどのエージェントを実行できるか、誰が権限拡大を承認するか、誰が結果を受け入れるかを含みます。
CodexサンドボックスはDockerなしで動きますか?
はい。Codexは各オペレーティングシステム自身のサンドボックス(Seatbelt、seccomp付きbubblewrap、またはMXC)を使い、コンテナではなく既存の環境でコマンドを実行します。
CodexでMCPサーバーをサンドボックス化できますか?
はい、ただしデフォルトではできません。Codexはstdio MCPサーバーを起動するコマンドをサンドボックス化しません。サーバーのcommandとargsの中でcodex sandbox --permission-profile <name> --でラップしてください。
Docker AI Governanceは何をログに残しますか?
サンドボックスポリシーの決定とセッションイベントを、プリンシパル、アクション、ターゲット、決定、時刻とともに記録します。Dockerによれば、記録にはガバナンスのメタデータが含まれ、プロンプトやレスポンスの内容は含まれません。
サンドボックスとタスクボードの両方が必要ですか?
それらは異なる問いに答えます。サンドボックスはコマンドが何をしてよいかを制限します。タスクはその実行がなぜ起きたか、誰が所有するか、誰が結果をレビューしたかを記録します。複数のエージェントを運用するチームは通常、両方を必要とします。
エージェントは自分の権限拡大を承認できますか?
どちらの設計でもできません。Codexではハーネスがユーザーに問い合わせるか自動レビューに回すことで決定します。Dockerでは確認ルールとデフォルト拒否ポリシーが決定し、エージェント自身ではありません。


