
Kısa cevap: İş araçlarındaki yapay zekâ veri sızıntıları; bir asistanın zararlı metinleri okuması, bu metinlerin içine gizlenmiş talimatları uygulaması ve gizli verilerinizi bir URL sorgusu, oluşturulan bir görsel veya bir bağlantı aracılığıyla harici bir sunucuya göndermesiyle gerçekleşir. Kamuoyuyla paylaşılan araştırmalar bu durumun Atlassian Rovo, Notion AI ve Slack AI üzerinde gerçekleşebildiğini gösterdi. Notion ve Slack düzeltmeler yayınladı; ancak 27.10.2026 itibarıyla Rovo tarafında herkese açık bir düzeltmeye rastlamadık.
Proje yönetimi yapay zekânız sizin yazmadığınız metinleri de okur: destek biletleri, yüklenen PDF'ler, bağlayıcı sayfaları, herkese açık kanallar. Bunların her biri gizli talimatlar barındırabilir.
Bu yazıda Rovo, Notion AI, Slack AI ve ClickUp Brain karşılaştırılmaktadır. Tablodaki her satır, tarih içeren birincil bir teknik analize veya sağlayıcı sayfasına dayanmaktadır. Herhangi bir bilgiye ulaşamadığımız yerlerde tabloda “kamuya açık rapor bulunamadı” ifadesi yer almaktadır. Aynı mekanizma, yazının sonunda değindiğimiz kodlama ajanları için de geçerlidir.
Tek bir cümlede yapay zekâ veri sızıntısı nedir?
Dolaylı prompt injection (indirect prompt injection); yapay zekâ asistanının işlediği içeriğe gizlenmiş ve sanki siz istemişsiniz gibi asistan tarafından harfiyen uygulanan talimatlardır.
Bu durum, üç koşul bir araya geldiğinde bir veri sızıntısına dönüşür. Simon Willison bu durumu Haziran 2025'te ölümcül üçlü (lethal trifecta) olarak adlandırdı:
- Asistanın gizli verileri okuyabilmesi.
- Asistanın dışarıdan birinin müdahale edebileceği içerikleri okuması.
- Asistanın veriyi dışarı aktarabilecek bir yola sahip olması.
Bunlardan herhangi birini ortadan kaldırdığınızda sızıntı yolu kapanır. Ancak çalışma alanı asistanları, yapıları gereği bu üç özelliğe de aynı anda sahiptir.
Atlassian Rovo veri sızdırma süreci nasıl işledi?
PromptArmor, Rovo teknik analizini 05.08.2026 tarihinde yayımladı. Saldırı zinciri oldukça kısa:
- Kullanıcı, içinde gizli bir talimat bulunan bir dosya (demoda bir “Backlog Rehberi”) yükler.
- Kullanıcı Rovo'dan Jira biletlerini düzenlemesini ister.
- Rovo, Jira ve Confluence'ta arama yapar, ardından gizli talimatı uygular.
- Rovo, bilet ve sayfa içeriklerini saldırganın URL'sinin sonuna ekler ve kendi URL getirme aracıyla bu adresi açar.
- Saldırganın sunucusu, içerikteki verilerle birlikte isteği günlüğe kaydeder. Kullanıcı ise ekranda tamamen normal bir çıktı görür.
Süreçte hiçbir onay adımı devreye girmedi. Üstelik bu saldırı, web araması kapalıyken bile çalıştı; çünkü bu ayar URL getirme aracını devre dışı bırakmıyordu. Rovo ayrıca ikinci bir kanal olarak Markdown görsellerini de render edebilmektedir.
Açığın bildirilme takvimi, ürünü satın almayı düşünenler açısından kritik önem taşıyor. PromptArmor zafiyeti 23.05.2026'da bildirdi, Atlassian 25.05'te alındı onayı verdi; 04.06 ve 29.07 tarihlerindeki takip talepleri yanıtsız kaldı ve yazı 05.08'de Rovo hâlâ savunmasızken yayına girdi. İlgili Hacker News başlığı 306 puan ve 138 yoruma ulaştı.
Rovo ile ilgili ayrı bir sorun ise giderildi. Cloud Security Alliance'ın 14.08.2026 tarihli araştırma notu, Varonis'in bir sohbet URL parametresi üzerinden gerçekleştirdiği tek tıklamalı “RovoBlast” yöntemini ele alıyor; Atlassian bu sorunu Varonis raporu yayımlamadan önce sunucu tarafında düzeltti. Aynı araştırma notunda PromptArmor'ın belge tabanlı yönteminin çözülmediği belirtiliyor. 27.10.2026 tarihindeki araştırmamızda da sonradan yapılmış bir düzeltme duyurusuna rastlanmadı.
İsimlendirmeyle ilgili ufak bir not: Rovo Dev, Atlassian'ın kodlama ajanıdır. Bu incelemedeki Rovo asistanından farklı bir üründür ve yukarıdaki araştırmada test edilmemiştir.
Rovo - Notion AI - Slack AI - ClickUp Brain Karşılaştırması
Aşağıdaki tablo, her bir asistanın kanıtlanan veya belgelenen davranışlarını karşılaştırmaktadır. “Ele alınmadı” ifadesi, incelediğimiz kaynağın ilgili konuya değinmediğini belirtir.
| Soru | Atlassian Rovo | Notion AI | Slack AI | ClickUp Brain / Super Agents |
|---|---|---|---|---|
| Gösterilen enjeksiyon kaynağı | Yüklenen dosya; PromptArmor ayrıca destek biletleri, web sonuçları ve bağlayıcıları da belirtiyor | Yüklenen özgeçmişe gizlenmiş metin | Herkese açık bir kanaldaki mesaj | Kamuya açık rapor bulunamadı |
| Gösterilen veri sızdırma kanalı | URL getirme aracı; Markdown görsel render etme | Belge metninden oluşturulan Markdown görseli | Kullanıcının tıkladığı Markdown bağlantısı | Kamuya açık rapor bulunamadı |
| Kullanıcı tıklaması veya onay gerekiyor mu? | Hayır | Hayır: Değişiklik onaydan önce kaydedildi | Evet, bağlantıya tek bir tıklama | Ele alınmadı |
| Bir ayarı kapatmak sızıntıyı önledi mi? | Hayır: Web araması kapalıyken de sızıntı gerçekleşti | Ele alınmadı | Araştırmacılar dosya alımının sınırlandırılmasını önerdi | Ele alınmadı |
| Bildirim tarihi | 23.05.2026 | 24.12.2025 (HackerOne üzerinden) | 14.08.2024 | Yok |
| Sağlayıcının ilk yanıtı | Alındı onayı ve kayıt numarası, sonrasında sessizlik | 29.12.2025'te “Geçerli Değil” olarak kapatıldı | “Beklenen davranış”, 19.08.2024 | Yok |
| Mevcut durum | 27.10.2026 itibarıyla kamuya açık bir düzeltme bulunamadı | Notion'a göre düzeltme 07.01.2026'da canlıya alındı | Yama duyurusu: 21.08.2024 | Kamuya açık rapor bulunamadı |
| Birincil kaynak | PromptArmor, 05.08.2026 | PromptArmor, 07.01.2026 | PromptArmor, Ağustos 2024 | ClickUp, sağlayıcı sayfası |
Linear ve Asana'yı tabloya dahil etmedik. 27.10.2026 tarihindeki araştırmamızda her iki asistan için de prompt injection yoluyla veri sızdırmaya dair yayımlanmış bir rapor bulamadık; ancak rapor bulunamamış olması, sistemin tamamen güvenli olduğu anlamına gelmez.
Notion AI: Düzenleme siz onaylamadan önce kaydedildi
PromptArmor'ın Notion AI senaryosunda, bir özgeçmişin içine 1 punto boyutunda beyaz metin gizlendi. Notion AI'dan bu özgeçmişe dayanarak bir işe alım takip tablosunu güncellemesi istendiğinde, asistan tablodaki metni sonuna ekleyerek bir görsel URL'si oluşturdu. Notion harici URL konusunda uyarı verse de düzenleme çoktan kaydedilmişti; bu yüzden kullanıcı işlemi onaylasa da onaylamasa da veriler dışarı sızdı.
Notion durumu kamuoyuna açıklandıktan sonra doğruladı ve aynı gece bir düzeltme yayımladı. PromptArmor ayrıca Notion Mail taslak asistanında da benzer bir soruna dikkat çekmişti; ancak incelediğimiz güncellemede düzeltmenin Mail uygulamasını kapsayıp kapsamadığı belirtilmiyor.
Slack AI: Yeniden kimlik doğrulama bağlantısına tek bir tıklama
Saldırgan, kendi oluşturduğu herkese açık bir kanalda talimatlar paylaştı. Bir kullanıcı Slack AI'a kendi özel kanalındaki bir gizli bilgi hakkında soru sorduğunda, yanıtta URL'sinde bu gizli bilginin yer aldığı bir “yeniden kimlik doğrulamak için buraya tıklayın” bağlantısı yer aldı. Kullanıcının tek bir tıklaması verinin dışarı aktarılmasına yetti.
Slack, 19.08.2024 tarihinde PromptArmor'a herkese açık kanal aramasının beklenen bir davranış olduğunu bildirdi. 21.08.2024'te ise Slack, düşük önem dereceli bir oltalama senaryosu için yama duyurdu; SC Media'nın haberine göre bu duyuruda PromptArmor'ın adı geçmedi ve sorunun aynı açık olup olmadığı teyit edilmedi. PromptArmor ayrıca Slack AI'ın o ay kanallardan ve doğrudan mesajlardan (DM) dosya almaya başladığını ve bu yöntemi henüz test etmediklerini belirtti.
ClickUp Brain: Kamuya açık rapor bulunamadı
27.10.2026 itibarıyla ClickUp Brain veya Super Agents hakkında yayımlanmış herhangi bir veri sızdırma araştırmasına rastlamadık. ClickUp'ın Super Agents sayfası, ajanların örtük ve açık izinlerle çalıştığını ve “her eylem için eksiksiz denetim izi” tuttuğunu belirtiyor. Super Agent iş akışları hakkındaki bir ClickUp blog yazısında ise ajanların kullanıcı düzeyindeki izinleri devraldığı ve kritik eylemler için insan onayı gerektirdiği ifade ediliyor. Bunların test sonuçları değil, sağlayıcının kendi iddiaları olduğunu unutmamak gerekir. ClickUp'ın prompt injection hakkındaki yardım makalesi tarafımıza bir bot kontrolü gösterdiği için makaleden alıntı yapmadık.
Hangi çözüm işe yarar, hangisi saldırganı yalnızca yavaşlatır?
Hacker News tartışmasında savunma yöntemleri şu şekilde sıralandı:
- Yalnızca kullanıcının yazdığı veya güvenilir bir aracın döndürdüğü URL'leri getirmek. Simon Willison, ajanın kesinlikle sıfırdan bir URL oluşturmaması gerektiğini savundu. Yalnızca sorgu dizesini (query string) filtrelemek yeterli değildir; çünkü joker karakterli DNS (wildcard DNS) veriyi bir alt alan adı üzerinden de taşıyabilir.
- Yalnızca önceden dizine eklenmiş URL'lere izin vermek. wunderwuzzi23 adlı yorumcu, URL getirme işlemini yalnızca arama motorlarında dizine eklenmiş sayfalarla sınırlandırmanın bile her istekte bir karakter olacak şekilde veri sızdırabileceğine dikkat çekti.
- Alan adı izin listeleri (domain allowlists). Dar kapsamlı bir görevi olan asistanlar için izin verilen giden alan adlarından oluşan kısa bir liste oldukça başarılı sonuç verir.
- Sınıflandırıcılar ve regex filtreleri. Katman olarak faydalıdır. Ancak olasılıksal oldukları için asla son savunma hattı olamazlar.
Buradaki ortak payda şudur: Giden trafik kanalına konulan kesin (deterministik) kısıtlamalar, daha akıllı prompt'lardan her zaman üstündür. Reddetme sıklığı artırılmış bir model bile kendisine sağladığınız ağ erişimini kullanmaya devam eder; Claude Opus 5.5 çıktığında prompt injection ve ajan güvenlik sınırları hakkında vurguladığımız nokta tam olarak buydu.
Çalışma alanı yapay zekâsını devreye almadan önce kontrol edilmesi gerekenler
Sağlayıcıya şunları yazılı olarak sorun:
- Hangi araçlar kiracı (tenant) dışına veri gönderebilir: URL getirme, görsel render etme, bağlantı render etme, e-posta, bağlayıcılar?
- İlgili her ayar aracı tamamen kaldırıyor mu, yoksa yalnızca onu kullanan bir özelliği mi gizliyor? Rovo'nun web araması düğmesi ikinci gruptaydı.
- Modelin kendisinin oluşturduğu bir URL'yi getirebiliyor mu?
- Yapay zekâ çıktısında harici alan adlarından gelen Markdown görselleri render ediliyor mu?
- Varsayılan olarak neleri okuyor: Yüklenenler, bağlı bulut sürücüleri, doğrudan mesajlar (DM), herkese açık kanallar?
- Hangi eylemler için insan onayı gerekiyor ve bu onay yan etkiden (side effect) önce mi geliyor? Notion'da onay işlemden sonra geliyordu.
- Sağlayıcı son harici güvenlik bildiriminde ne yaptı ve ne kadar hızlı aksiyon aldı?
Giden veri kanalları açıkça belgelenmişse ve bunların her birini tek tek kapatabiliyorsanız çalışma alanı asistanını kullanın. Sağlayıcı bunları listeleyemiyorsa bekleyin.
Dürüst olmak gerekirse: Sharkly bu tablonun neresinde?
Sharkly, belgelerinizin içine gömülü bir asistan değildir ve prompt injection'a karşı bağışık da değildir. Sharkly; Claude Code ve Codex gibi kodlama ajanlarını yönetir ve bu ajanlar gün boyu güvenilmeyen metinler okur: issue açıklamaları, README dosyaları, çekilen sayfalar. Ölümcül üçlü onlar için de geçerlidir.
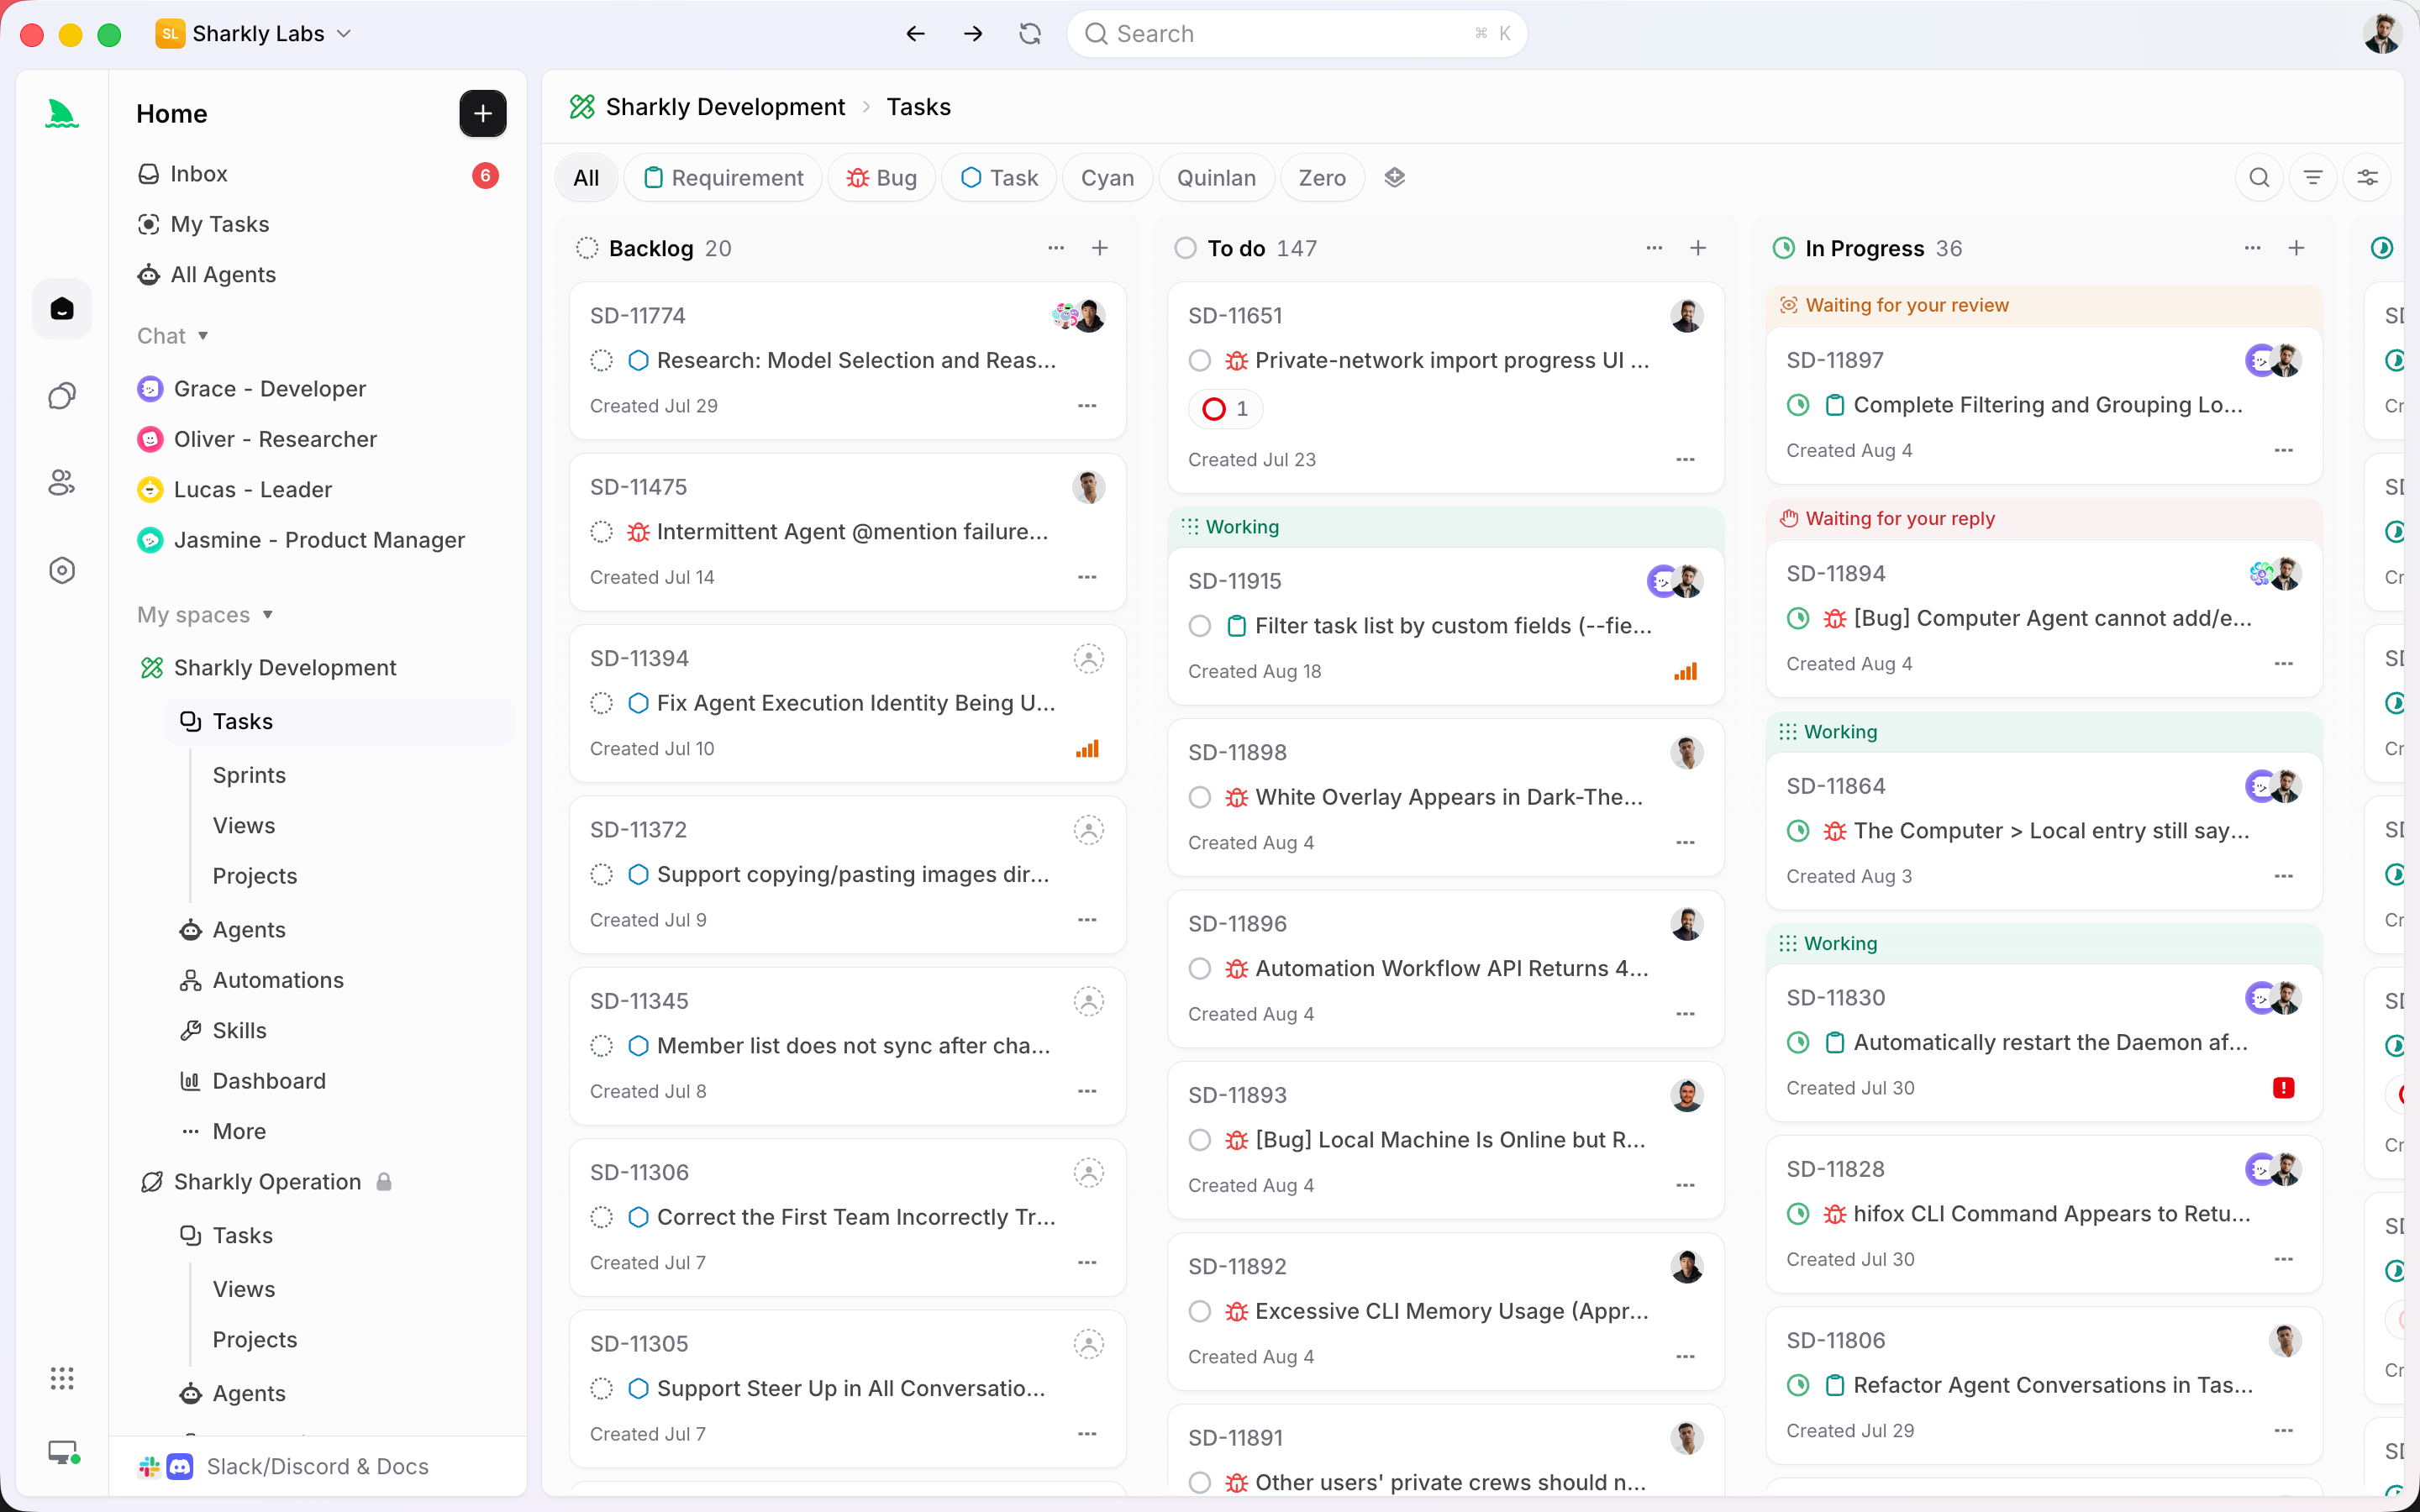
Burada değişen şey, sınırın denetiminin kimde olduğudur. Sharkly'de ajanlar, yerel bir servis aracılığıyla kendi Bilgisayarlarınızda (Computers) çalışır. Computers dokümantasyonu; bir çalıştırmanın ihtiyaç duyduğu dosyaları, kimlik bilgilerini, ağ erişimini ve araçları Bilgisayarın sağladığını belirtir. Dolayısıyla giden trafiği (egress) kısıtlamak tamamen sizin elinizdedir: Bir Bilgisayarı alan adı izin listesinin arkasına aldığınızda, üzerinde çalışan her ajan (hangisi olursa olsun) bu sınırlamayı devralır.
Dokümantasyonda belirtilen diğer bazı güvenlik sınırları şunlardır:
- Konuklar yalnızca eklendikleri Alanları (Spaces) görür. Herkese açık Alanları keşfedemez veya bunlara kendi başlarına katılamazlar (Kişiler ve roller).
- Üçüncü taraf eylemleri için yetkilendirilmiş bir bağlayıcı gerekir. Bir otomasyon iş akışı, henüz bağlamadığınız harici bir uygulamayı çağıramaz.
- Gizli bilgiler (secrets) Yeteneklerin (Skills) dışında tutulur. Skills dokümantasyonu, Skill talimatlarında veya dosyalarında asla parola, belirteç (token) ya da anahtar saklanmaması gerektiğini vurgular.
Bunların hiçbiri, bir ajanın sahip olduğu yetkiler dahilinde kandırılarak hatalı bir eylem yapmasını engellemez. Ancak bu yetkileri daraltır ve Görev (Task) üzerinde insanın onaylama adımını korur. Kodlama ajanı izinleri ve onay kapıları hakkındaki yazılarımız bu sınırların nereden çizilmesi gerektiğini ele almaktadır.
Sonuç
Prompt injection, kodlama ajanları da dahil olmak üzere güvenilmeyen metinleri okuyan her üründe henüz çözülmemiş bir sorundur. Yanıtlanması gereken asıl soru daha nettir: Asistan dışarıya ne gönderebilir ve bunu kapatabilir misiniz? Buradaki dört araçtan ikisinde herkese açık sızıntılar yaşandı ve düzeltmeler yayımlandı; birinde herkese açık bir sızıntı vardı ancak bulabildiğimiz bir düzeltme yoktu; birinde ise kamuya açık hiçbir rapor bulunmuyor.
Birden fazla kodlama ajanı çalıştırıyorsanız ve bunların ağını kontrol ettiğiniz sunucularda barınmasını istiyorsanız, bir Bilgisayarı Sharkly'ye bağlayın, giden trafiğini kilitleyin ve bir Ajana düşük riskli tek bir Görev atayın. Sharkly şu anda 5 kişiye kadar olan organizasyonlar için ücretsizdir.
SSS
Atlassian Rovo hâlâ veri sızdırmaya karşı savunmasız mı?
PromptArmor'ın belge yolu 05.08.2026 itibarıyla yamalanmamıştı ve 27.10.2026 itibarıyla kamuya açık bir düzeltme bulamadık. Ayrı bir açık olan Varonis bağlantı sorunu ise düzeltildi.
Notion, Notion AI veri sızıntısını düzeltti mi?
Evet. Notion, güvenli olmayan yapay zekâ belge güncellemelerine yönelik çözümün, PromptArmor'ın açığı kamuoyuna duyurduğu gece olan 07.01.2026 tarihinde canlı ortamda devreye girdiğini belirtti.
Slack AI prompt injection açığı yamalandı mı?
Slack, PromptArmor'ın bildirdiği sorunun birebir aynısı olduğunu teyit etmeden, 21.08.2024 tarihinde bir yama yayımladığını duyurdu.
Web aramasını kapatmak yapay zekâ asistanının veri sızdırmasını engeller mi?
Her zaman değil. Rovo örneğinde web araması ayarı URL getirme aracını devre dışı bırakmadığı için sızıntı gerçekleşmeye devam etti.
Yapay zekâ güvenliğinde ölümcül üçlü (lethal trifecta) nedir?
Gizli veriler, güvenilmeyen içerikler ve veriyi dışarı aktarabilecek bir kanal. Bu üçüne birden sahip olan bir asistan yönlendirilerek veri sızıntısına yol açılabilir.
Kodlama ajanları da verileri aynı yolla sızdırabilir mi?
Evet. Zararlı bir README dosyasını okuyan ve ağ erişimine sahip olan bir kodlama ajanı aynı riskle karşı karşıyadır. Ajanın kimlik bilgilerini ve giden ağ trafiğini ana makine düzeyinde sınırlandırın.


